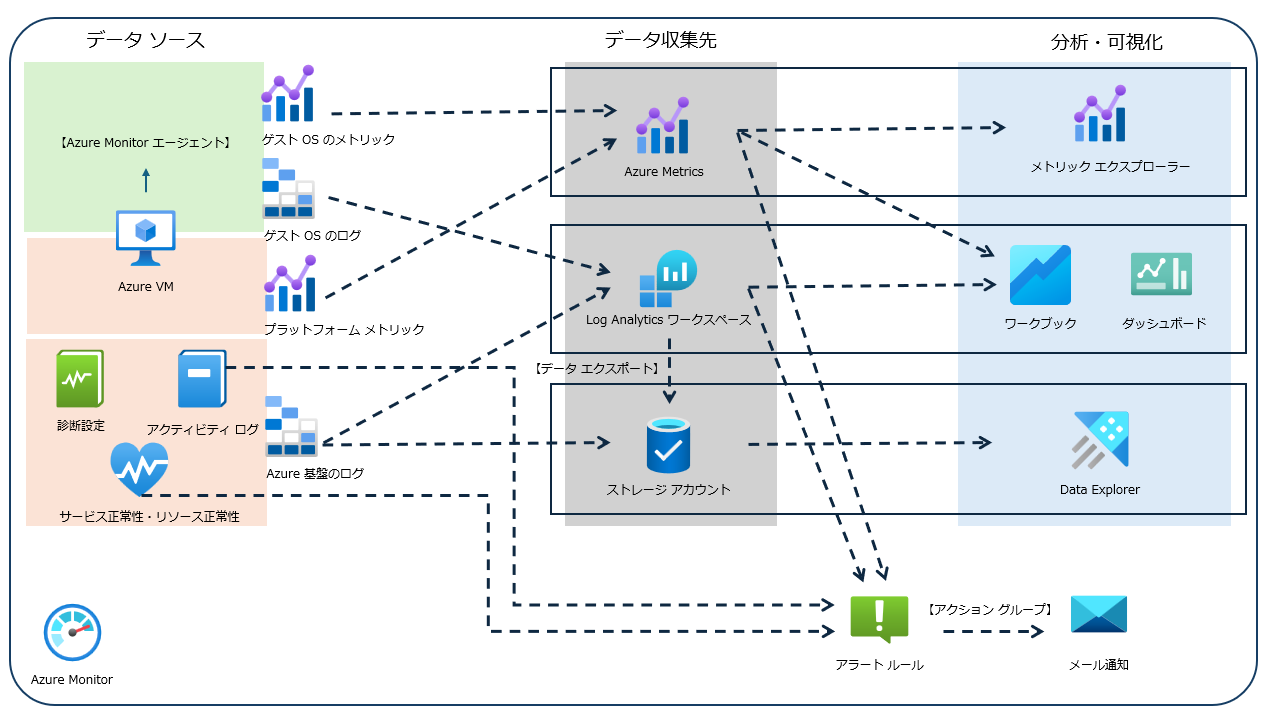
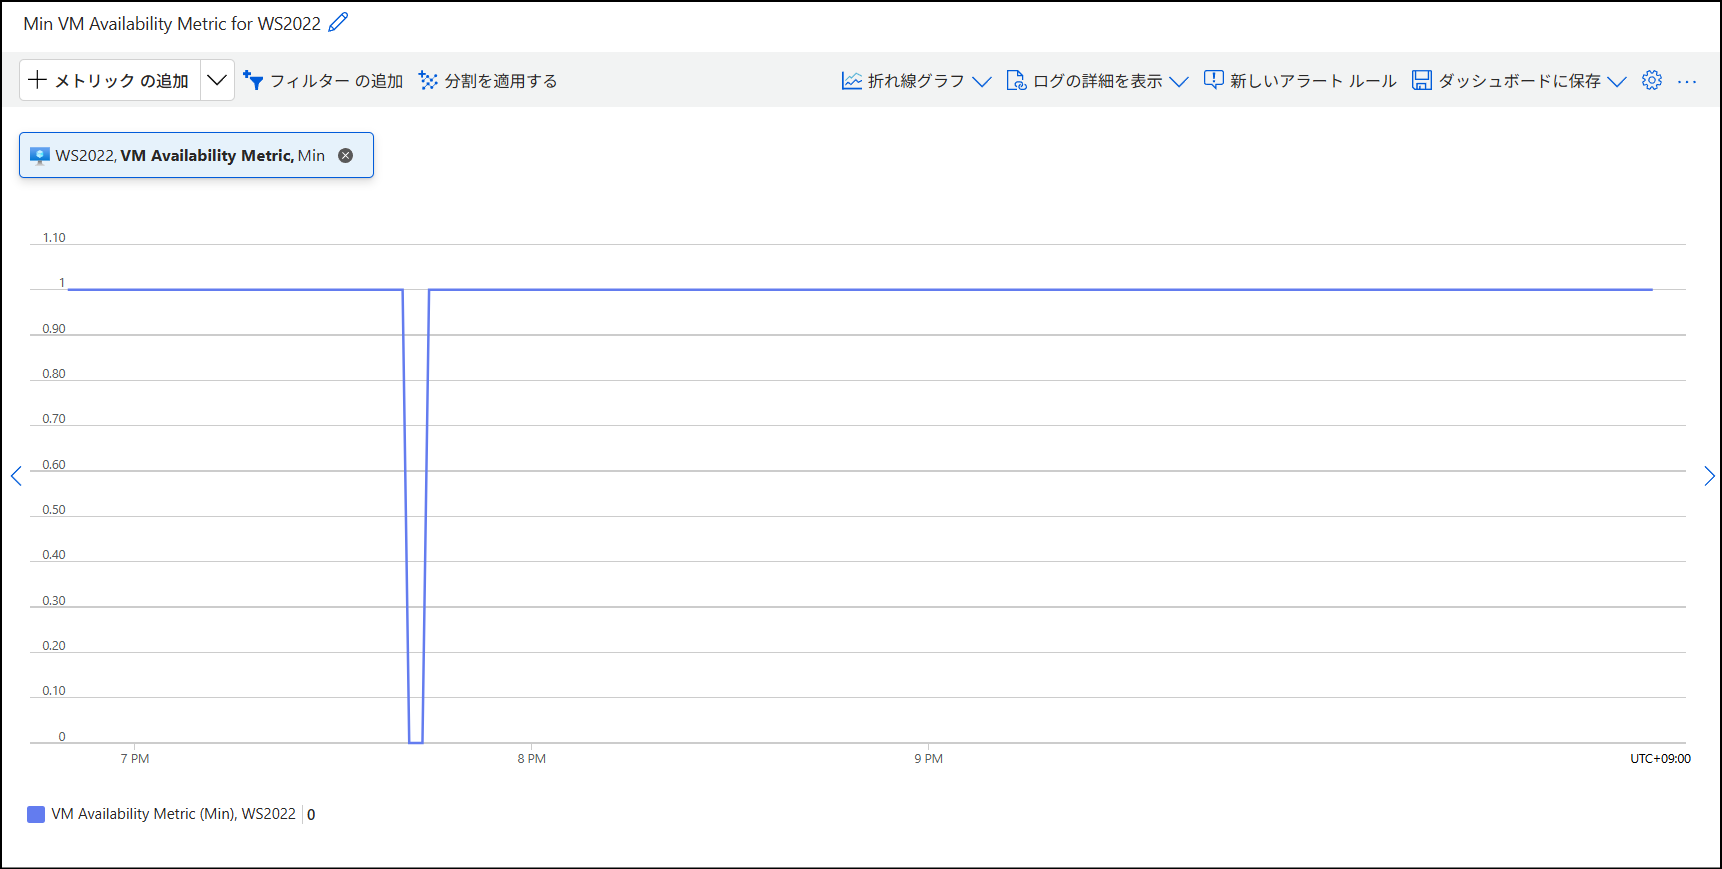
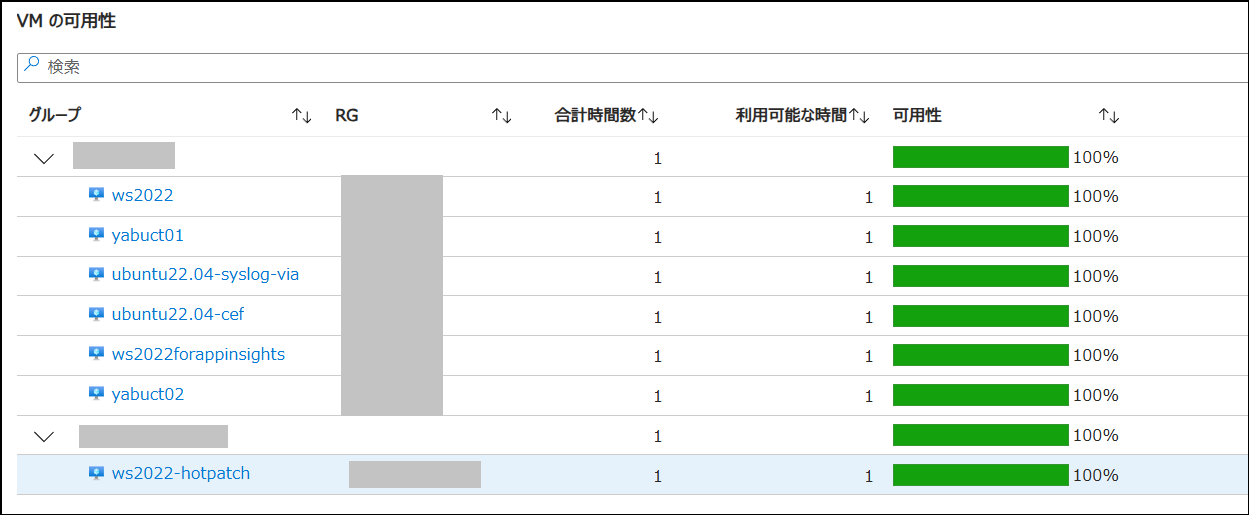
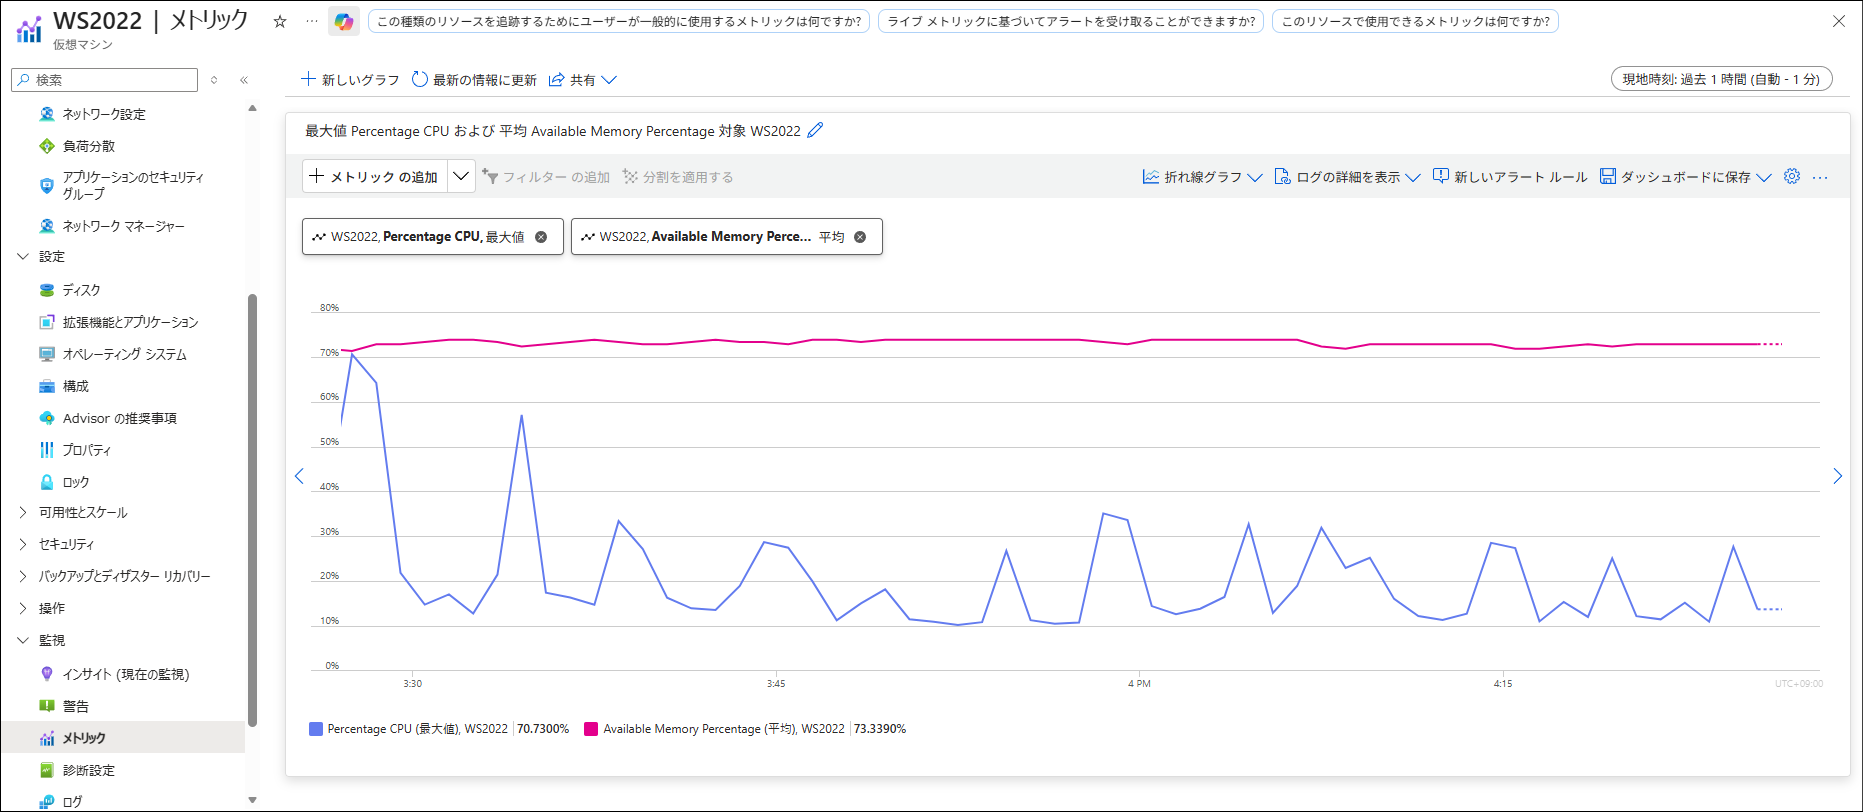
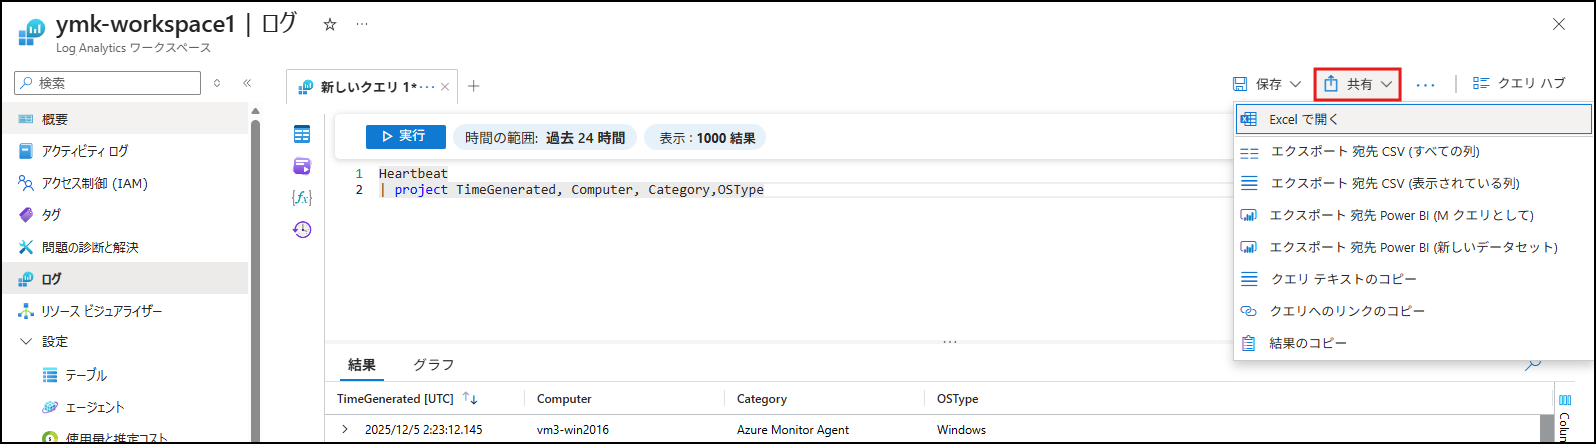
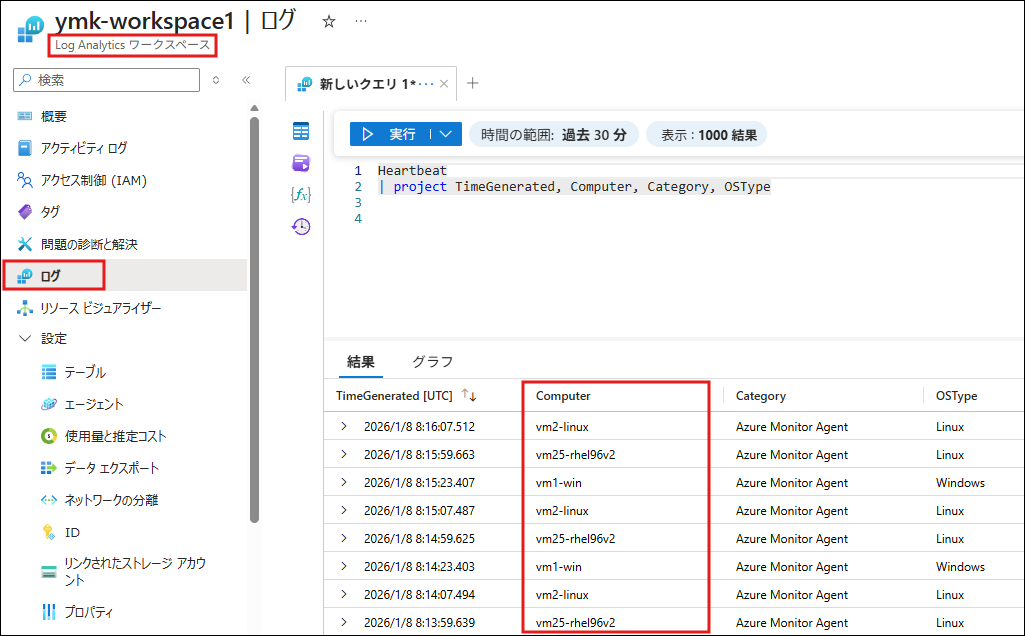
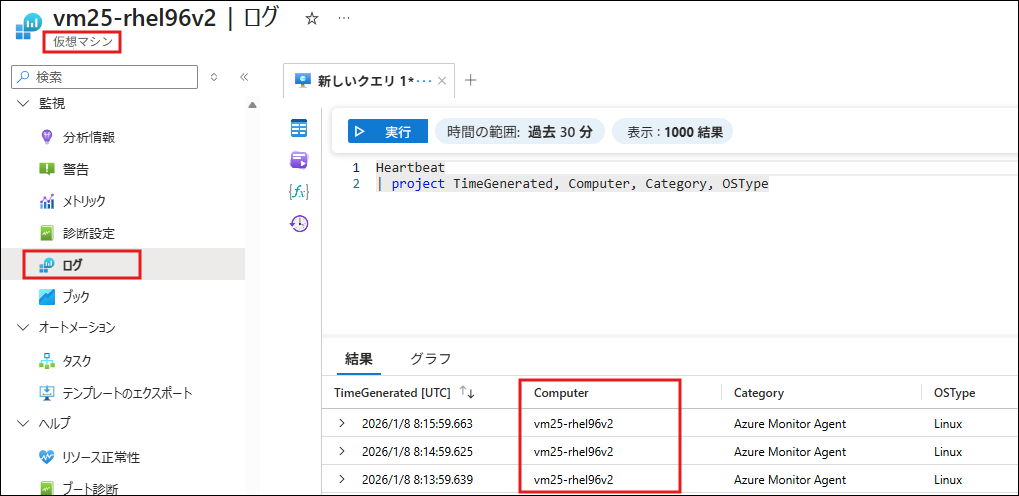
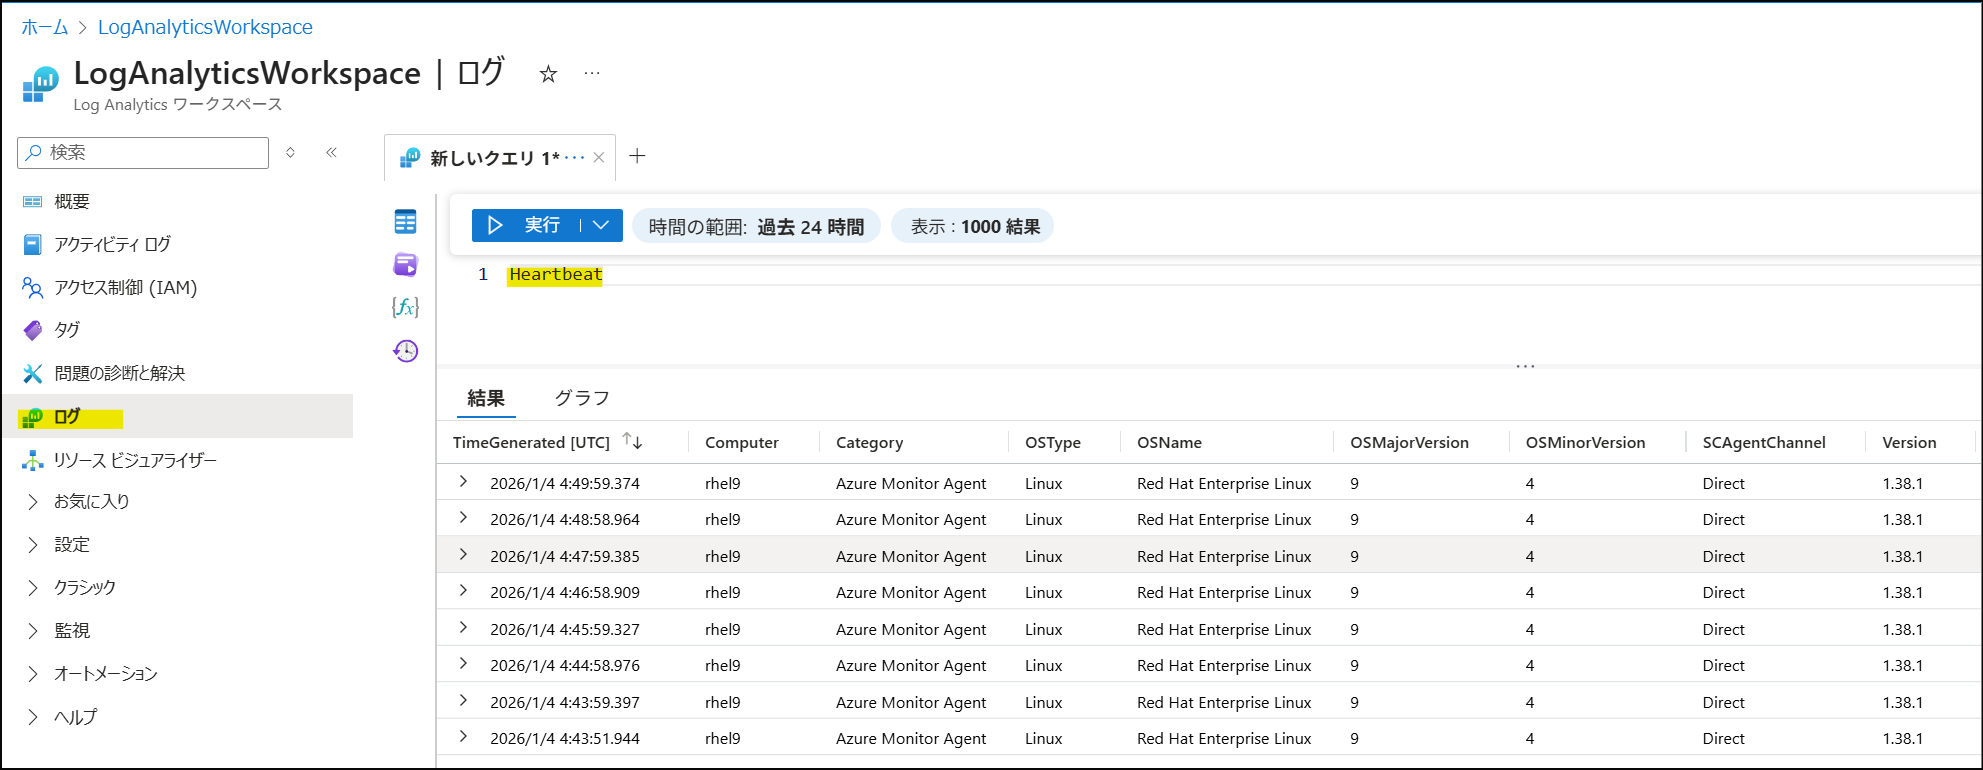
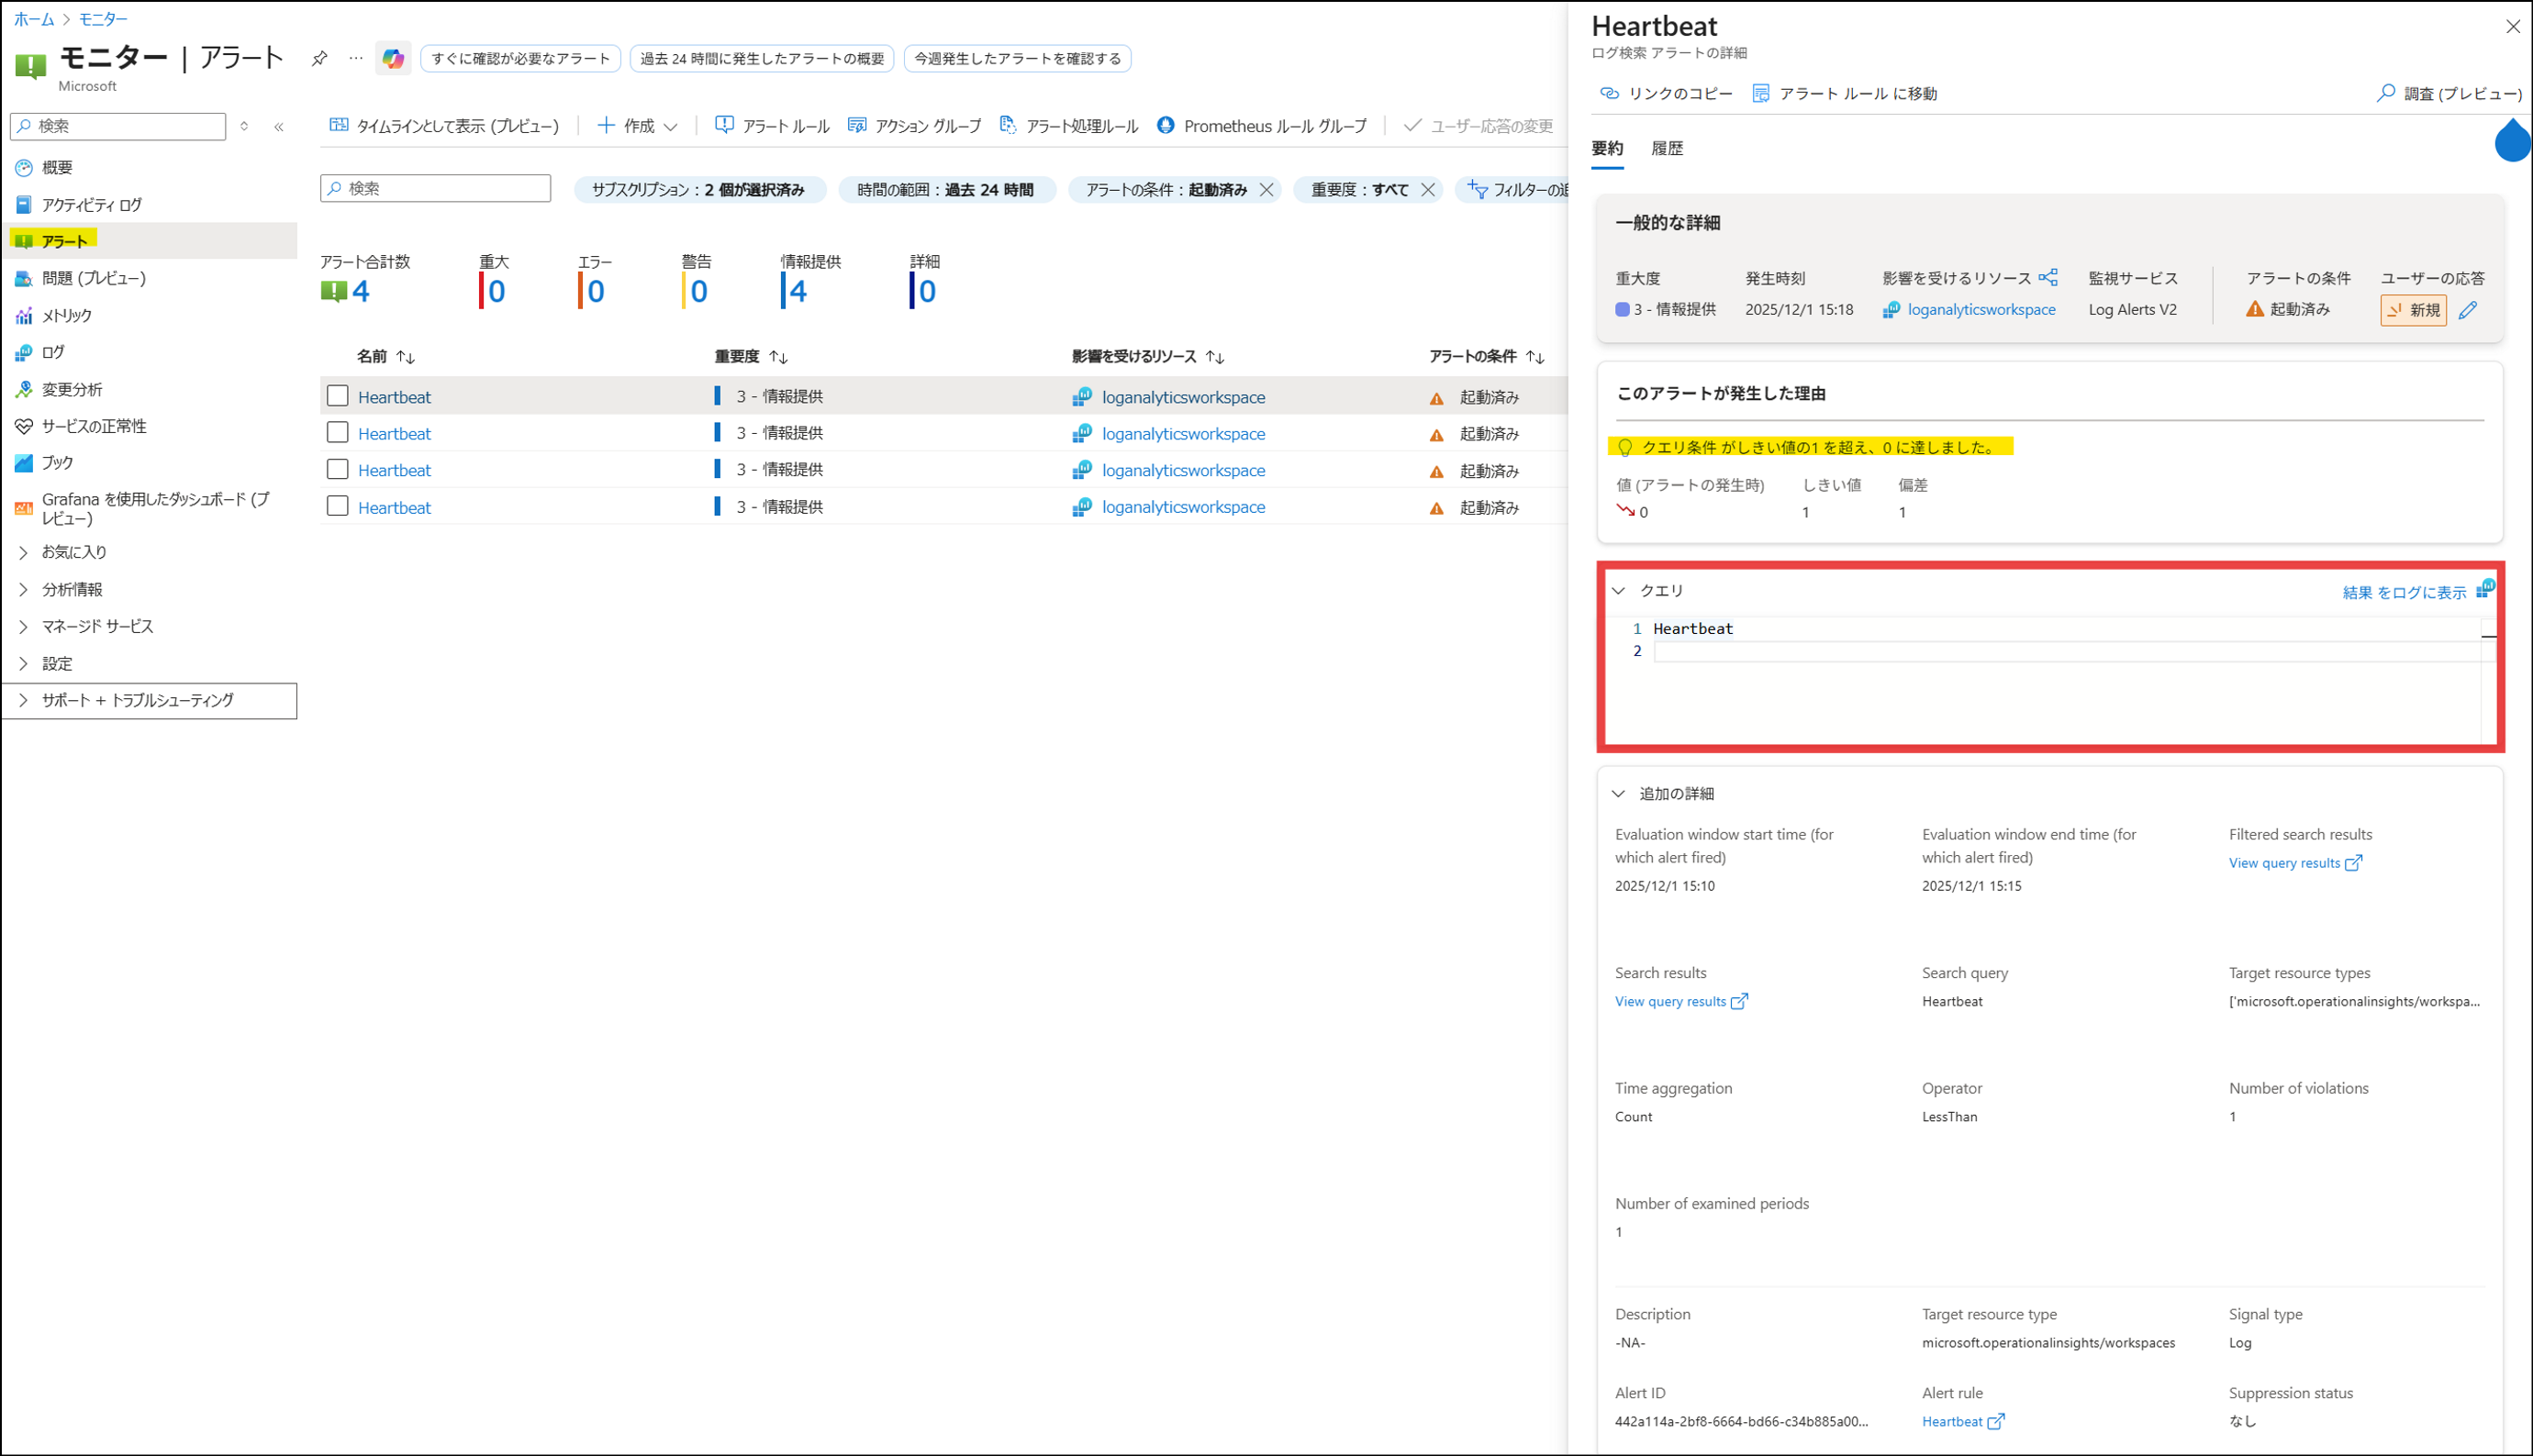
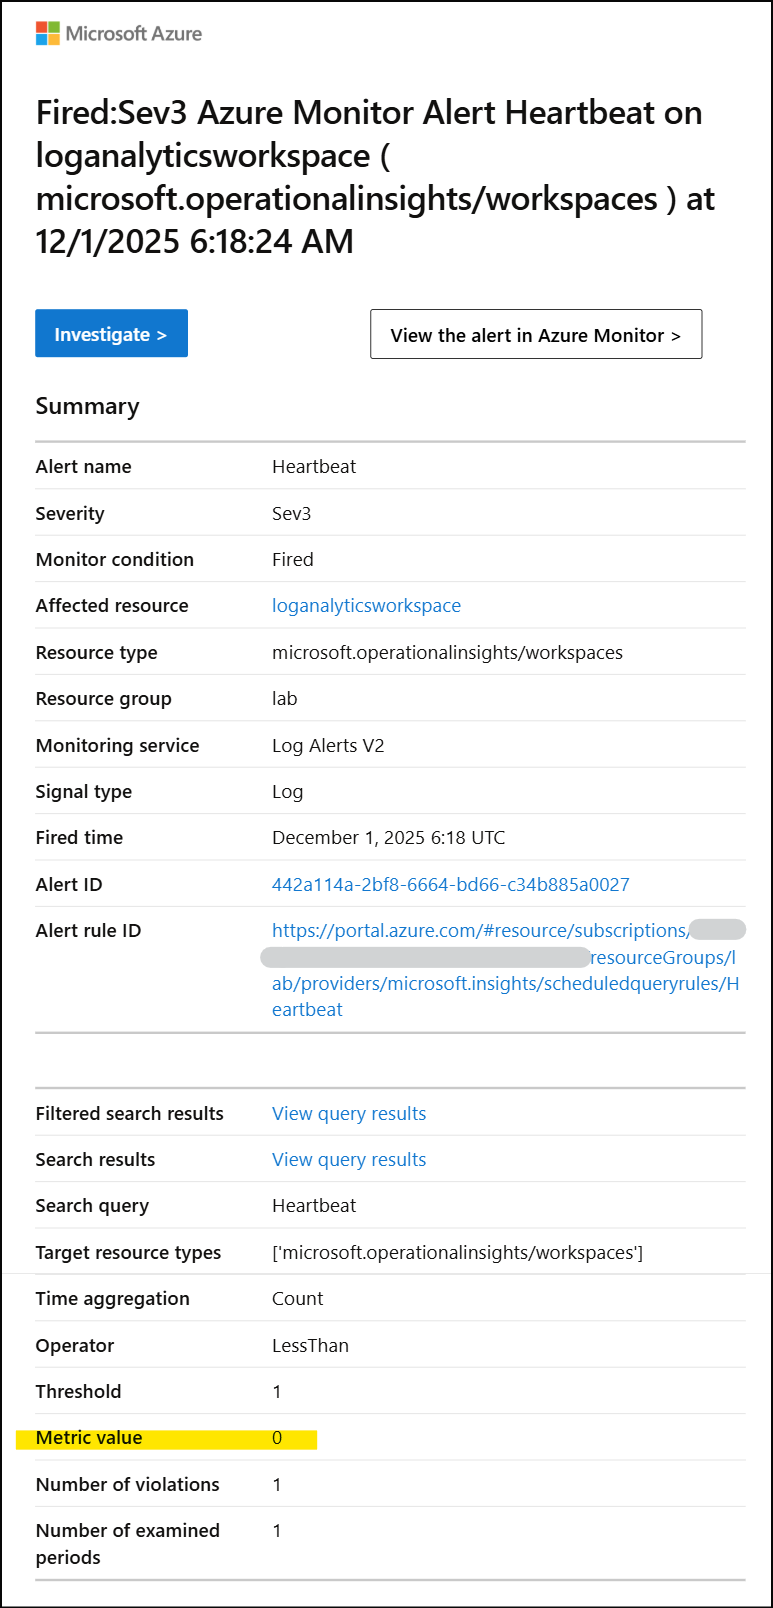
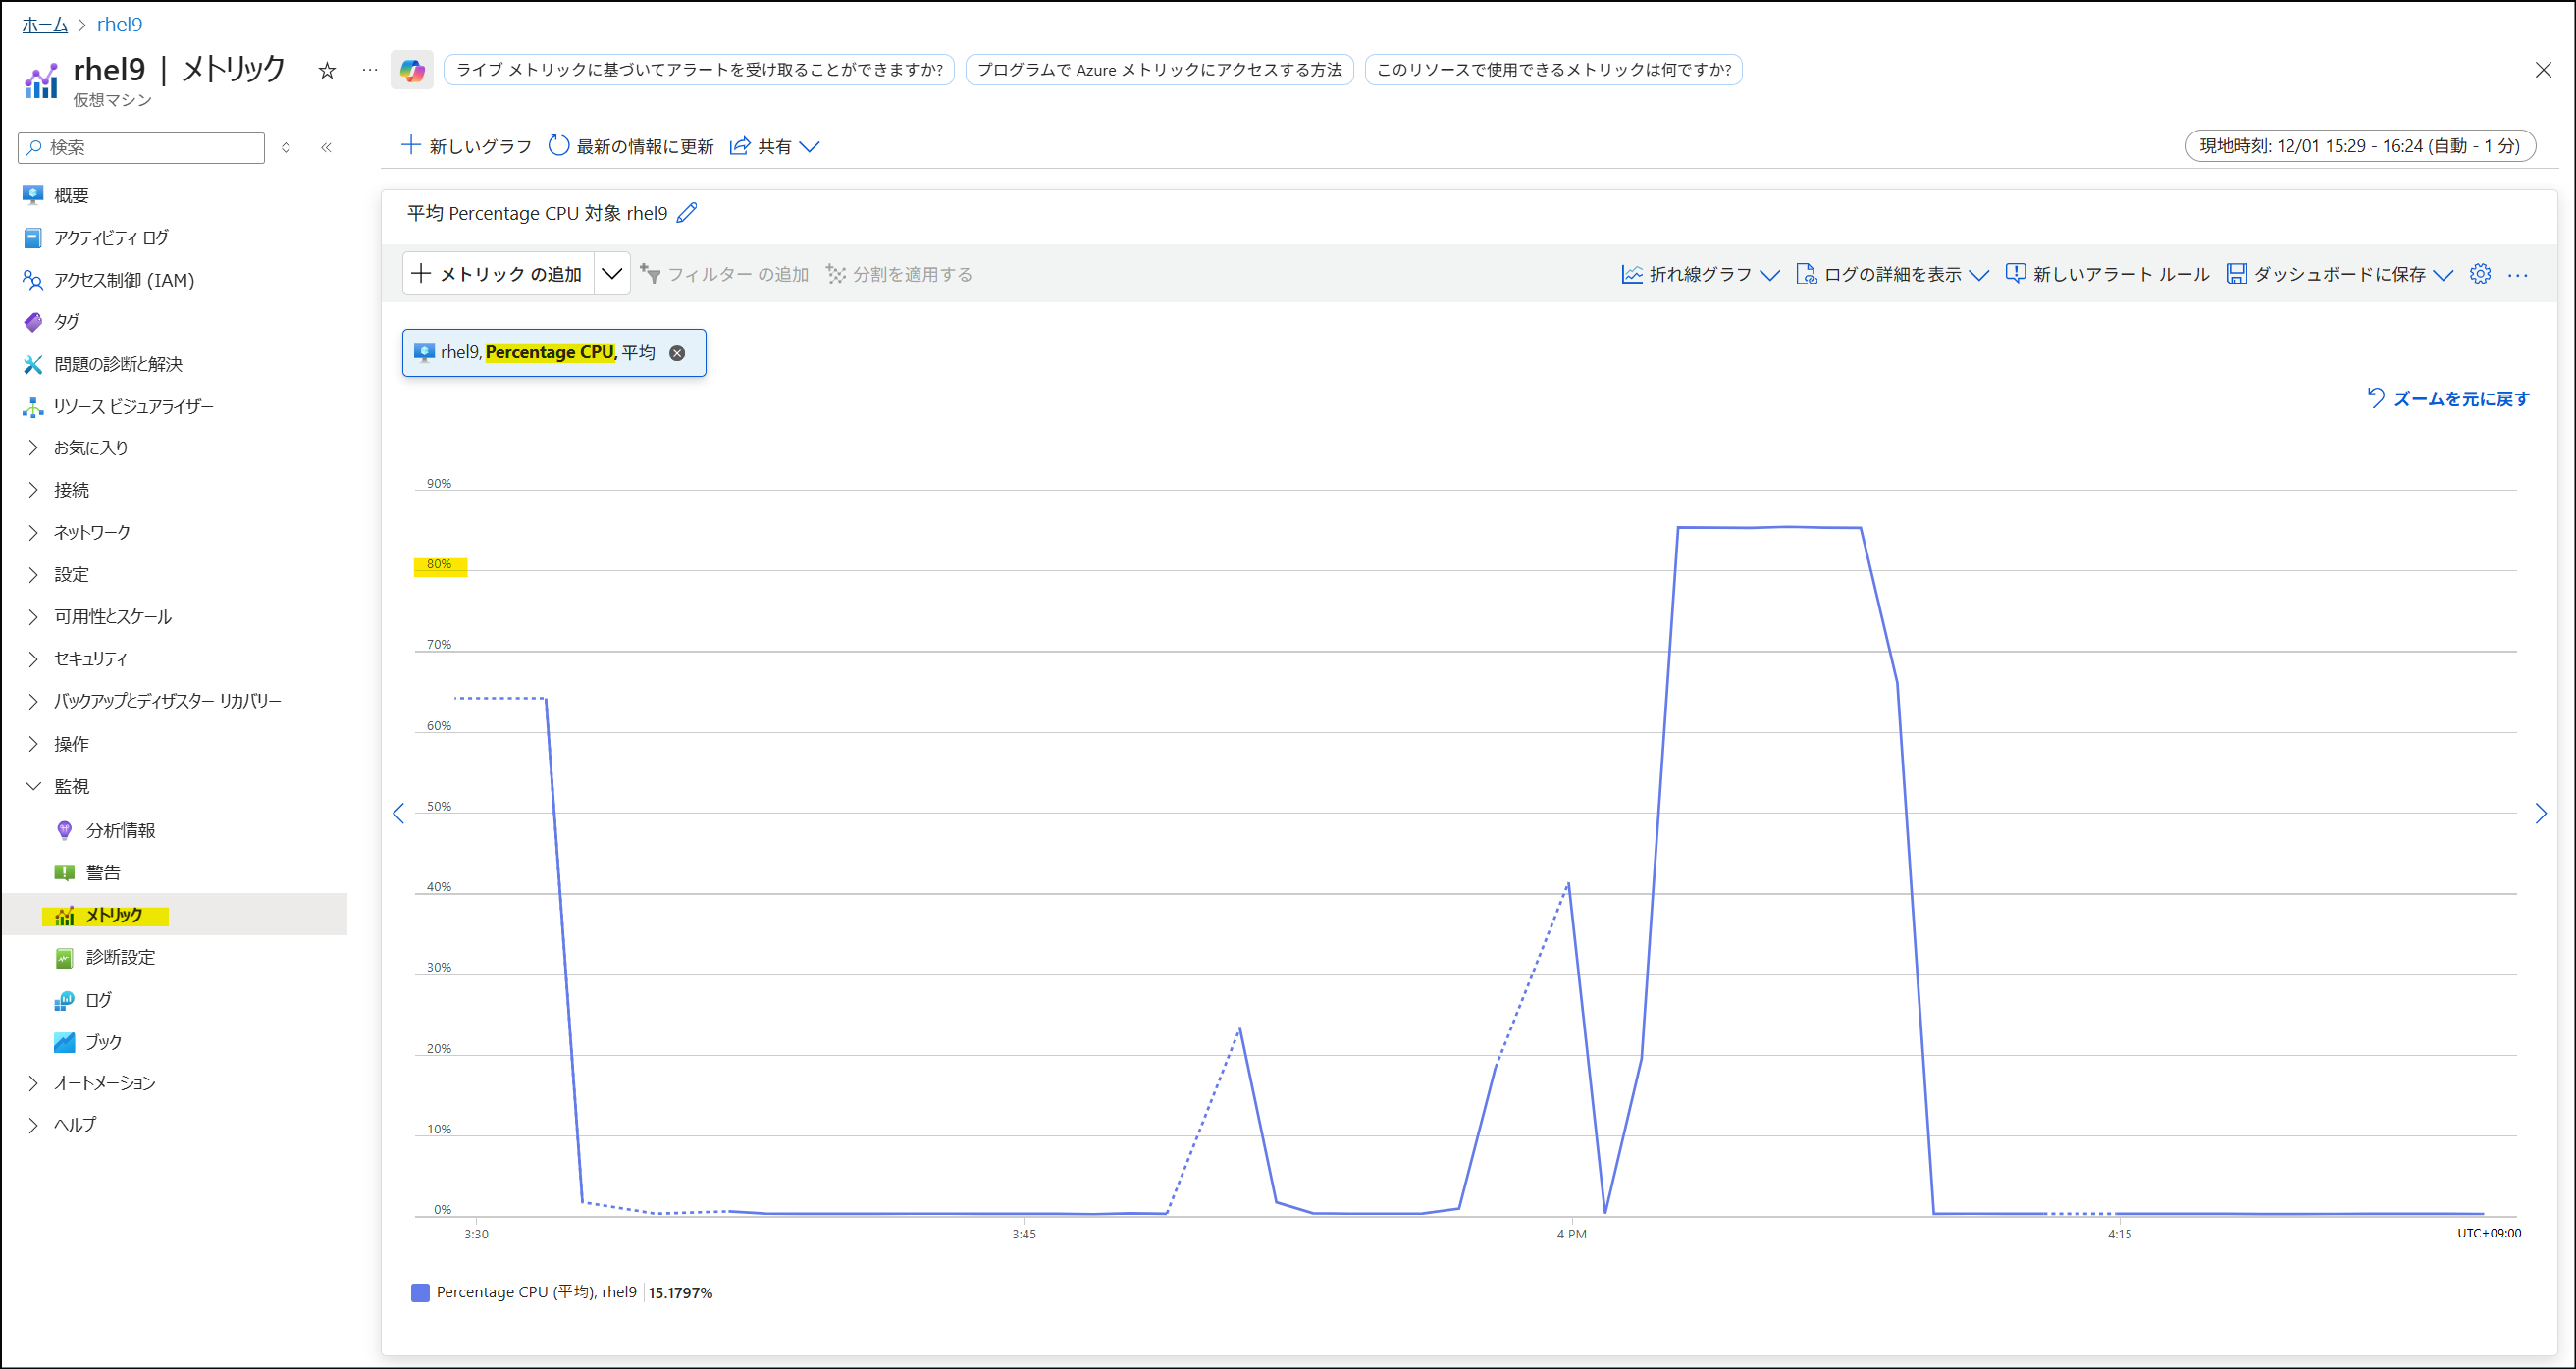
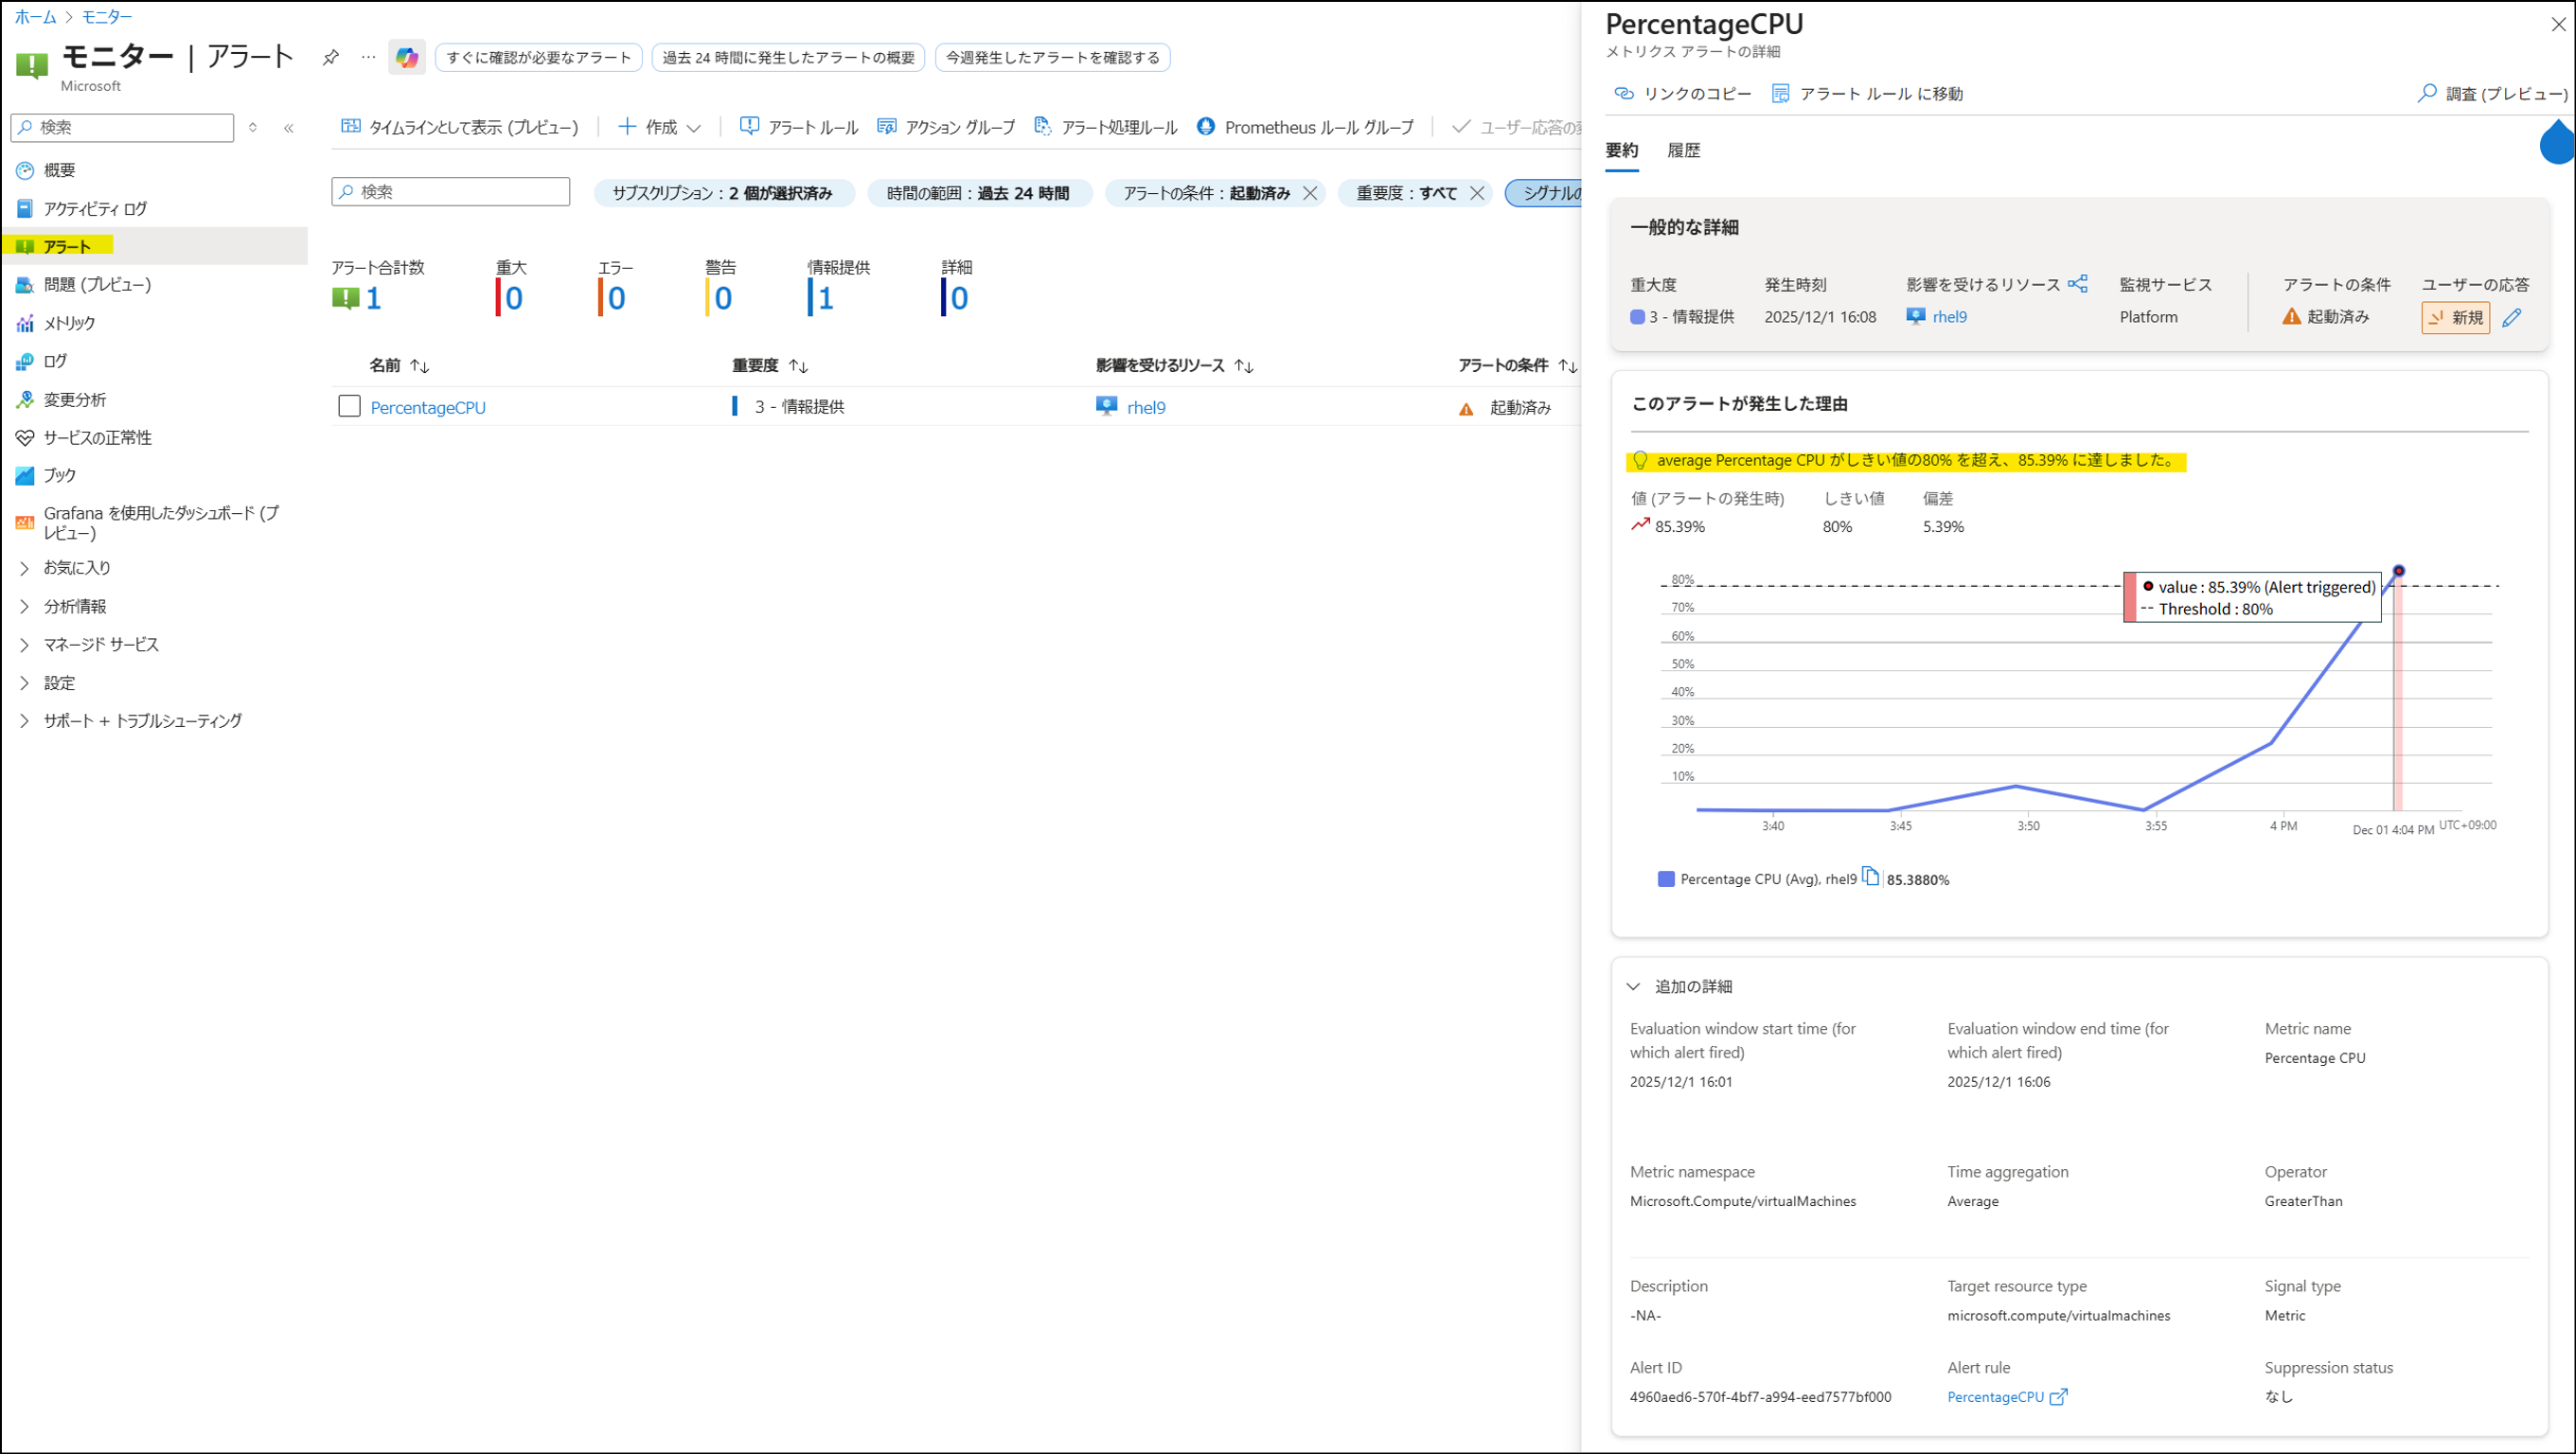
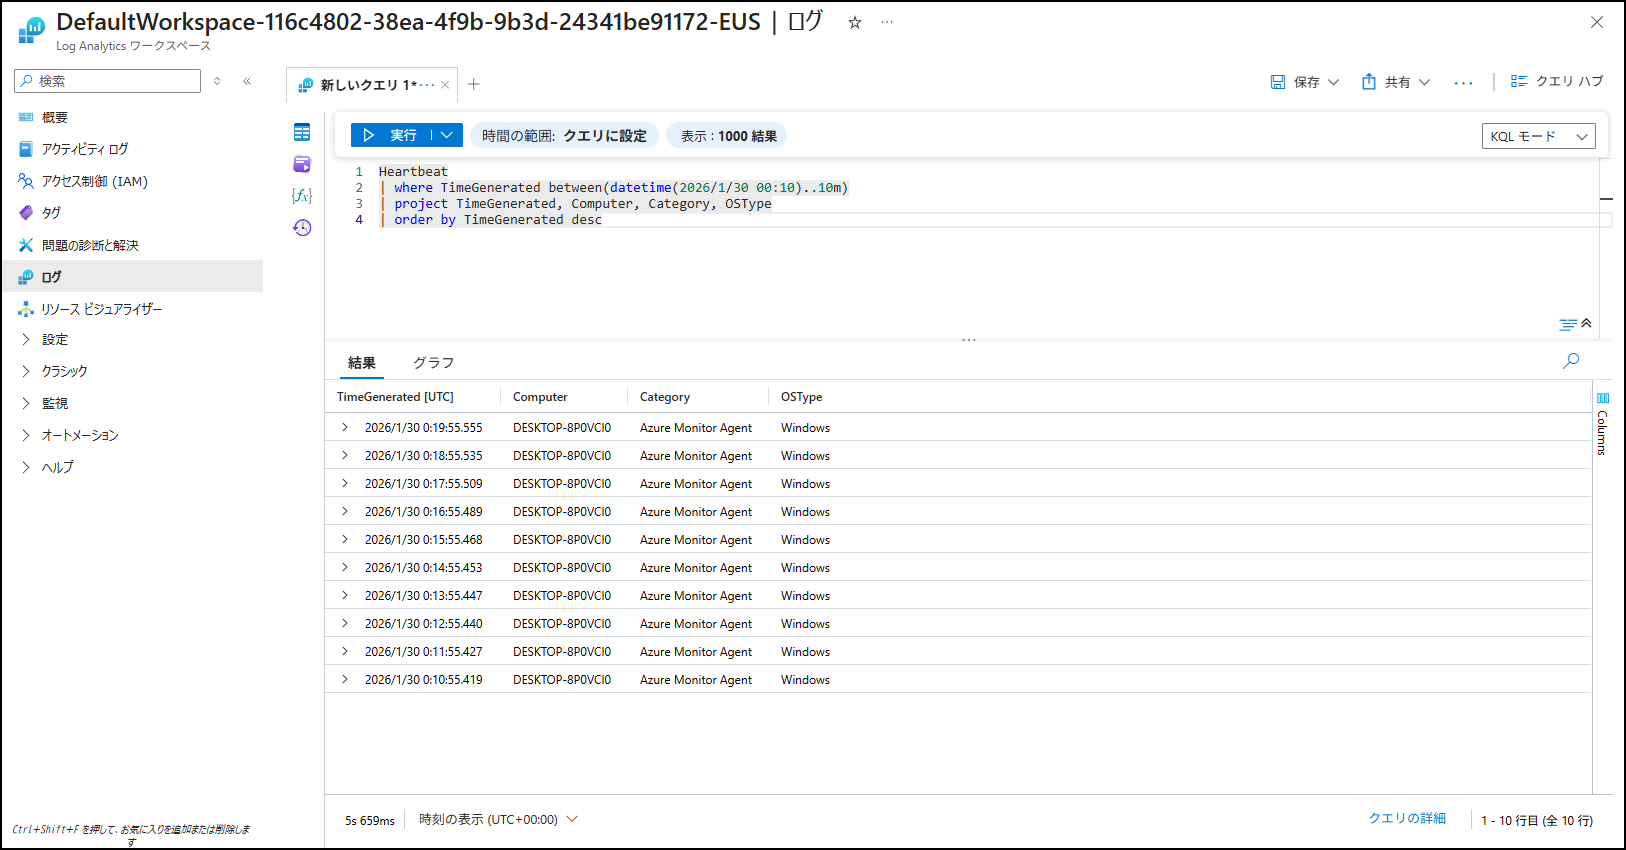
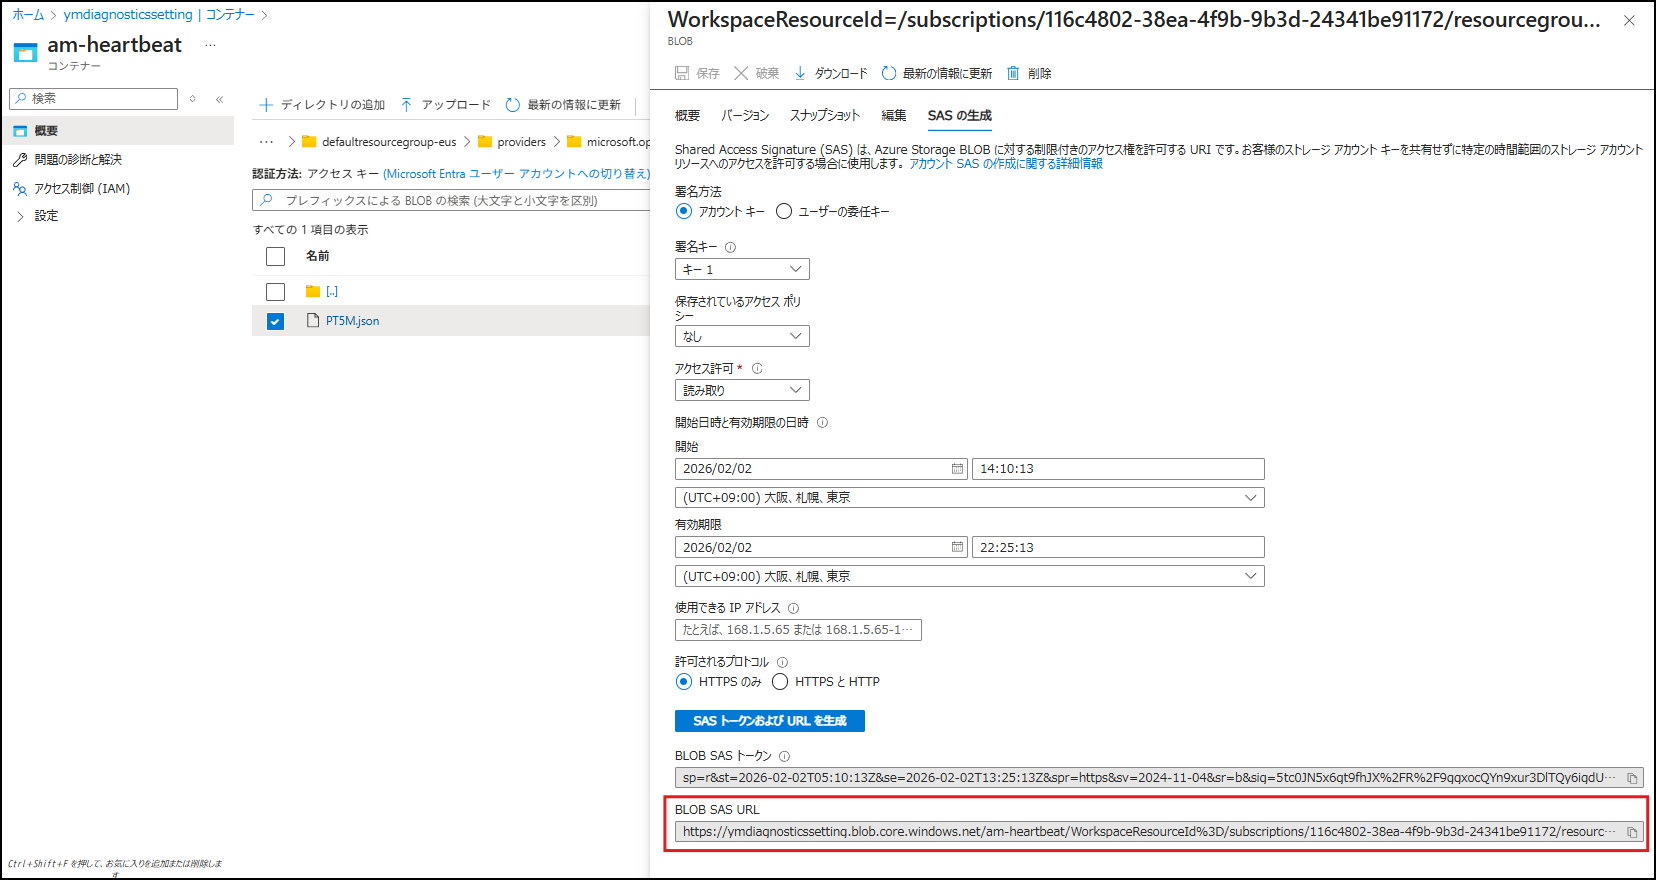
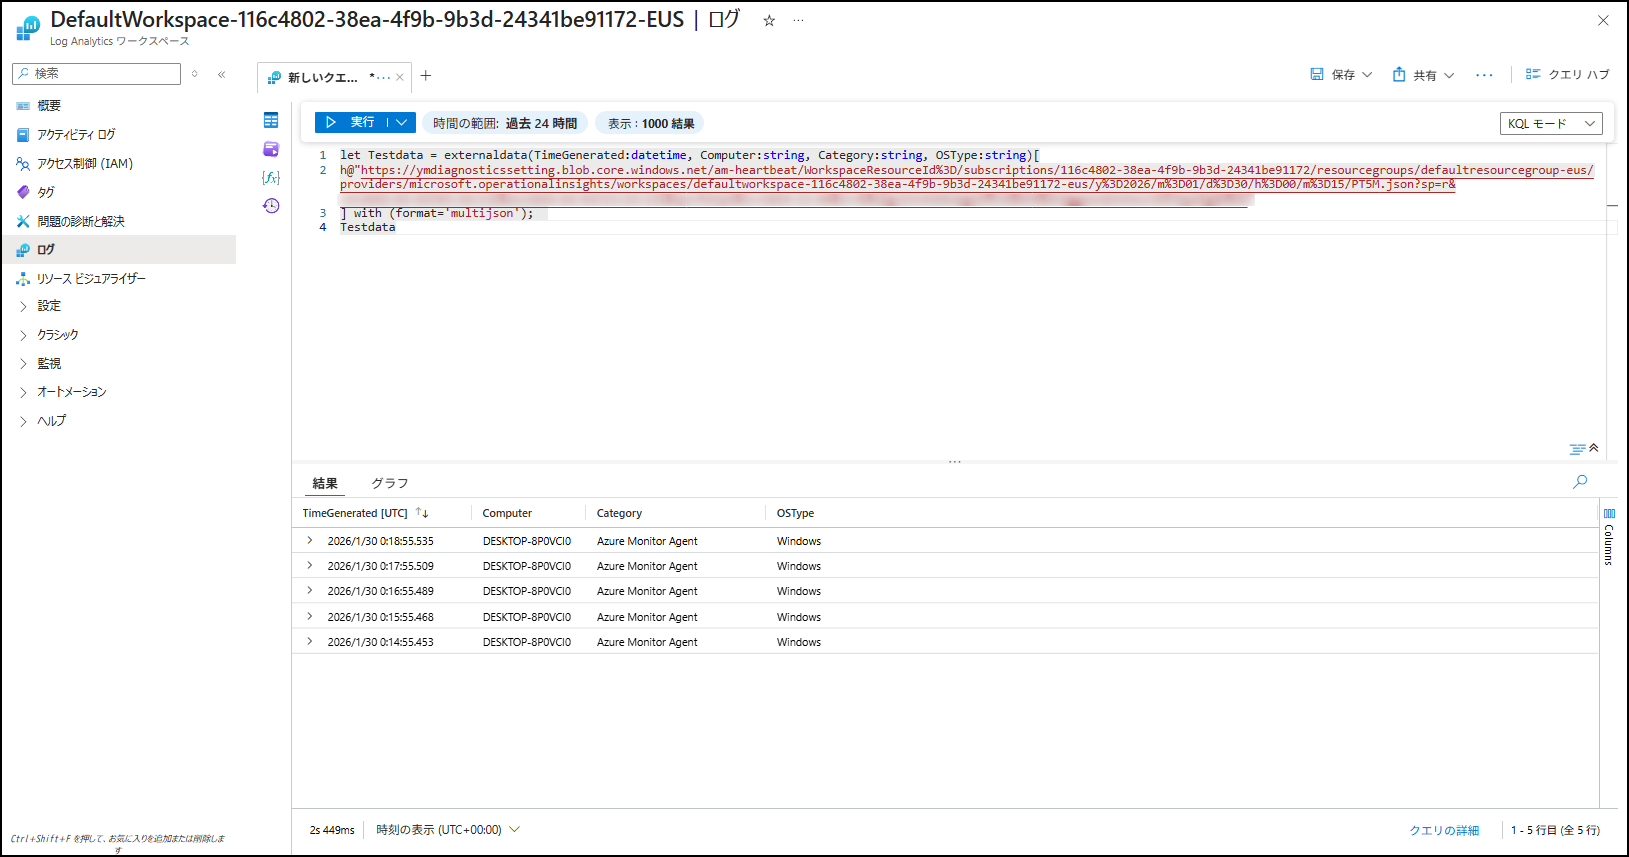
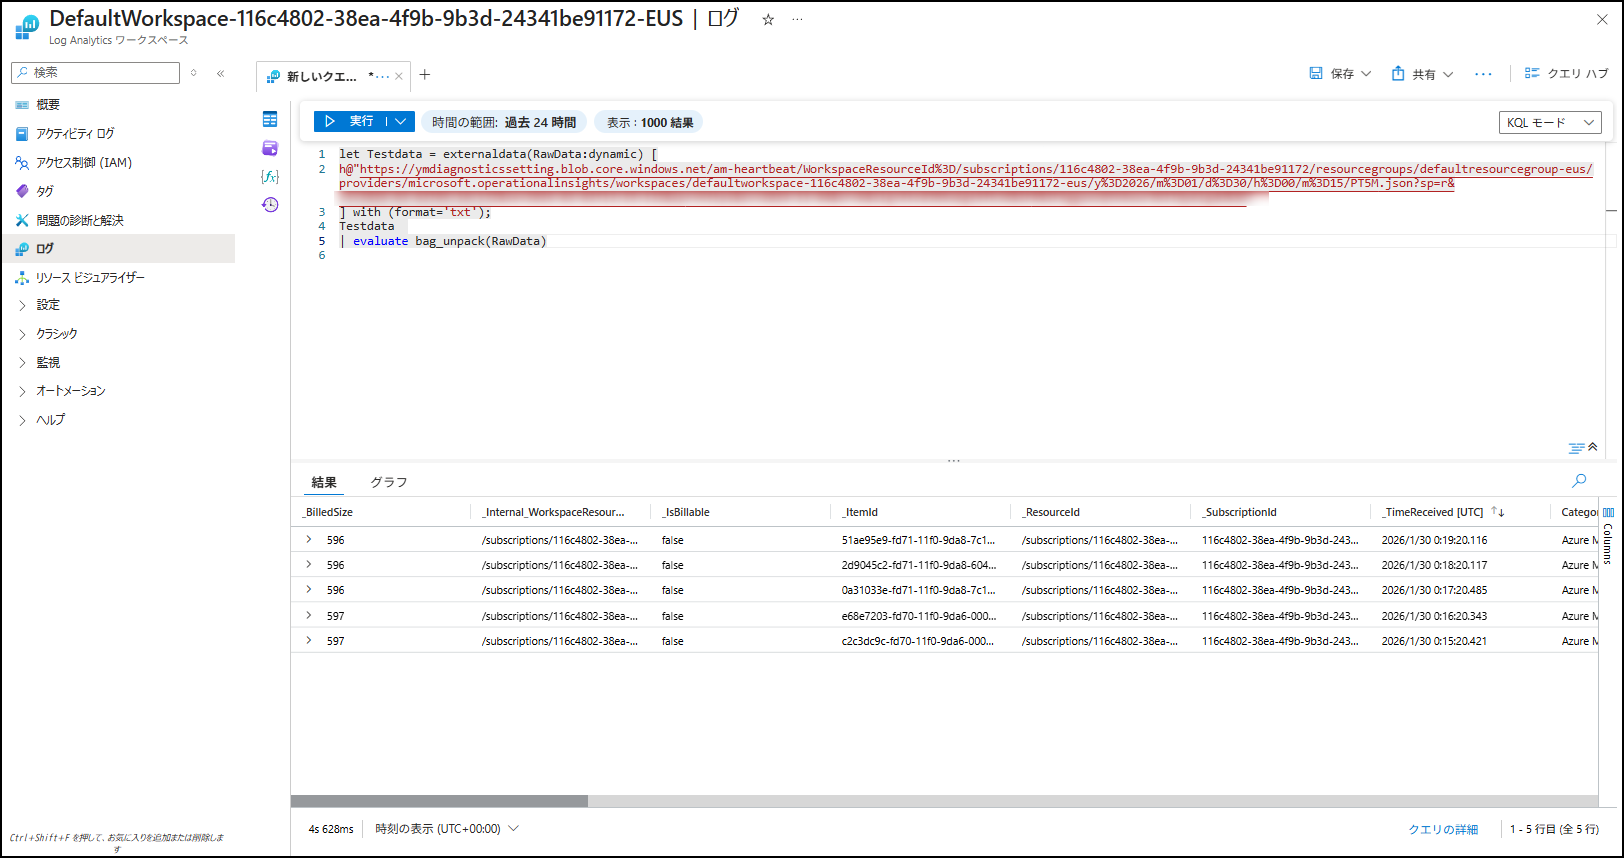
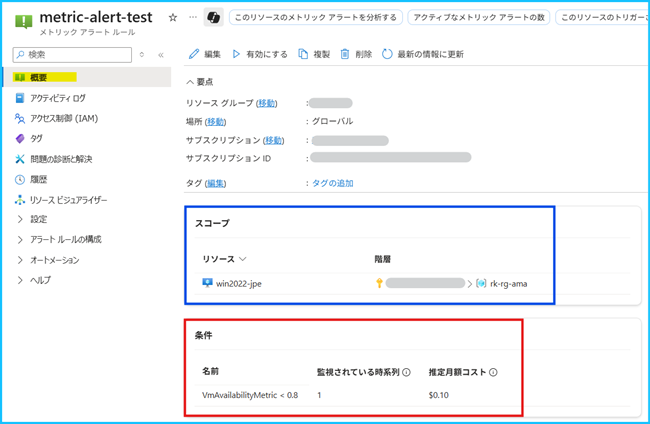
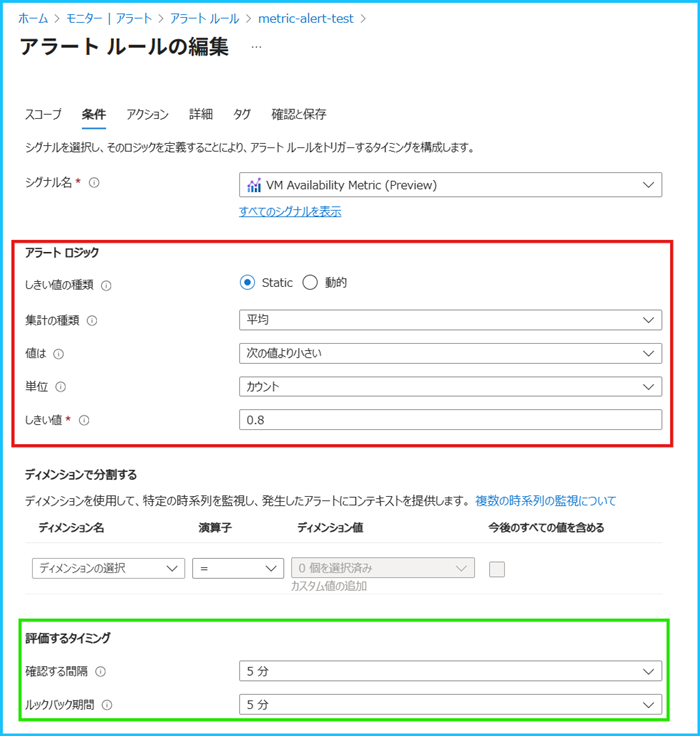
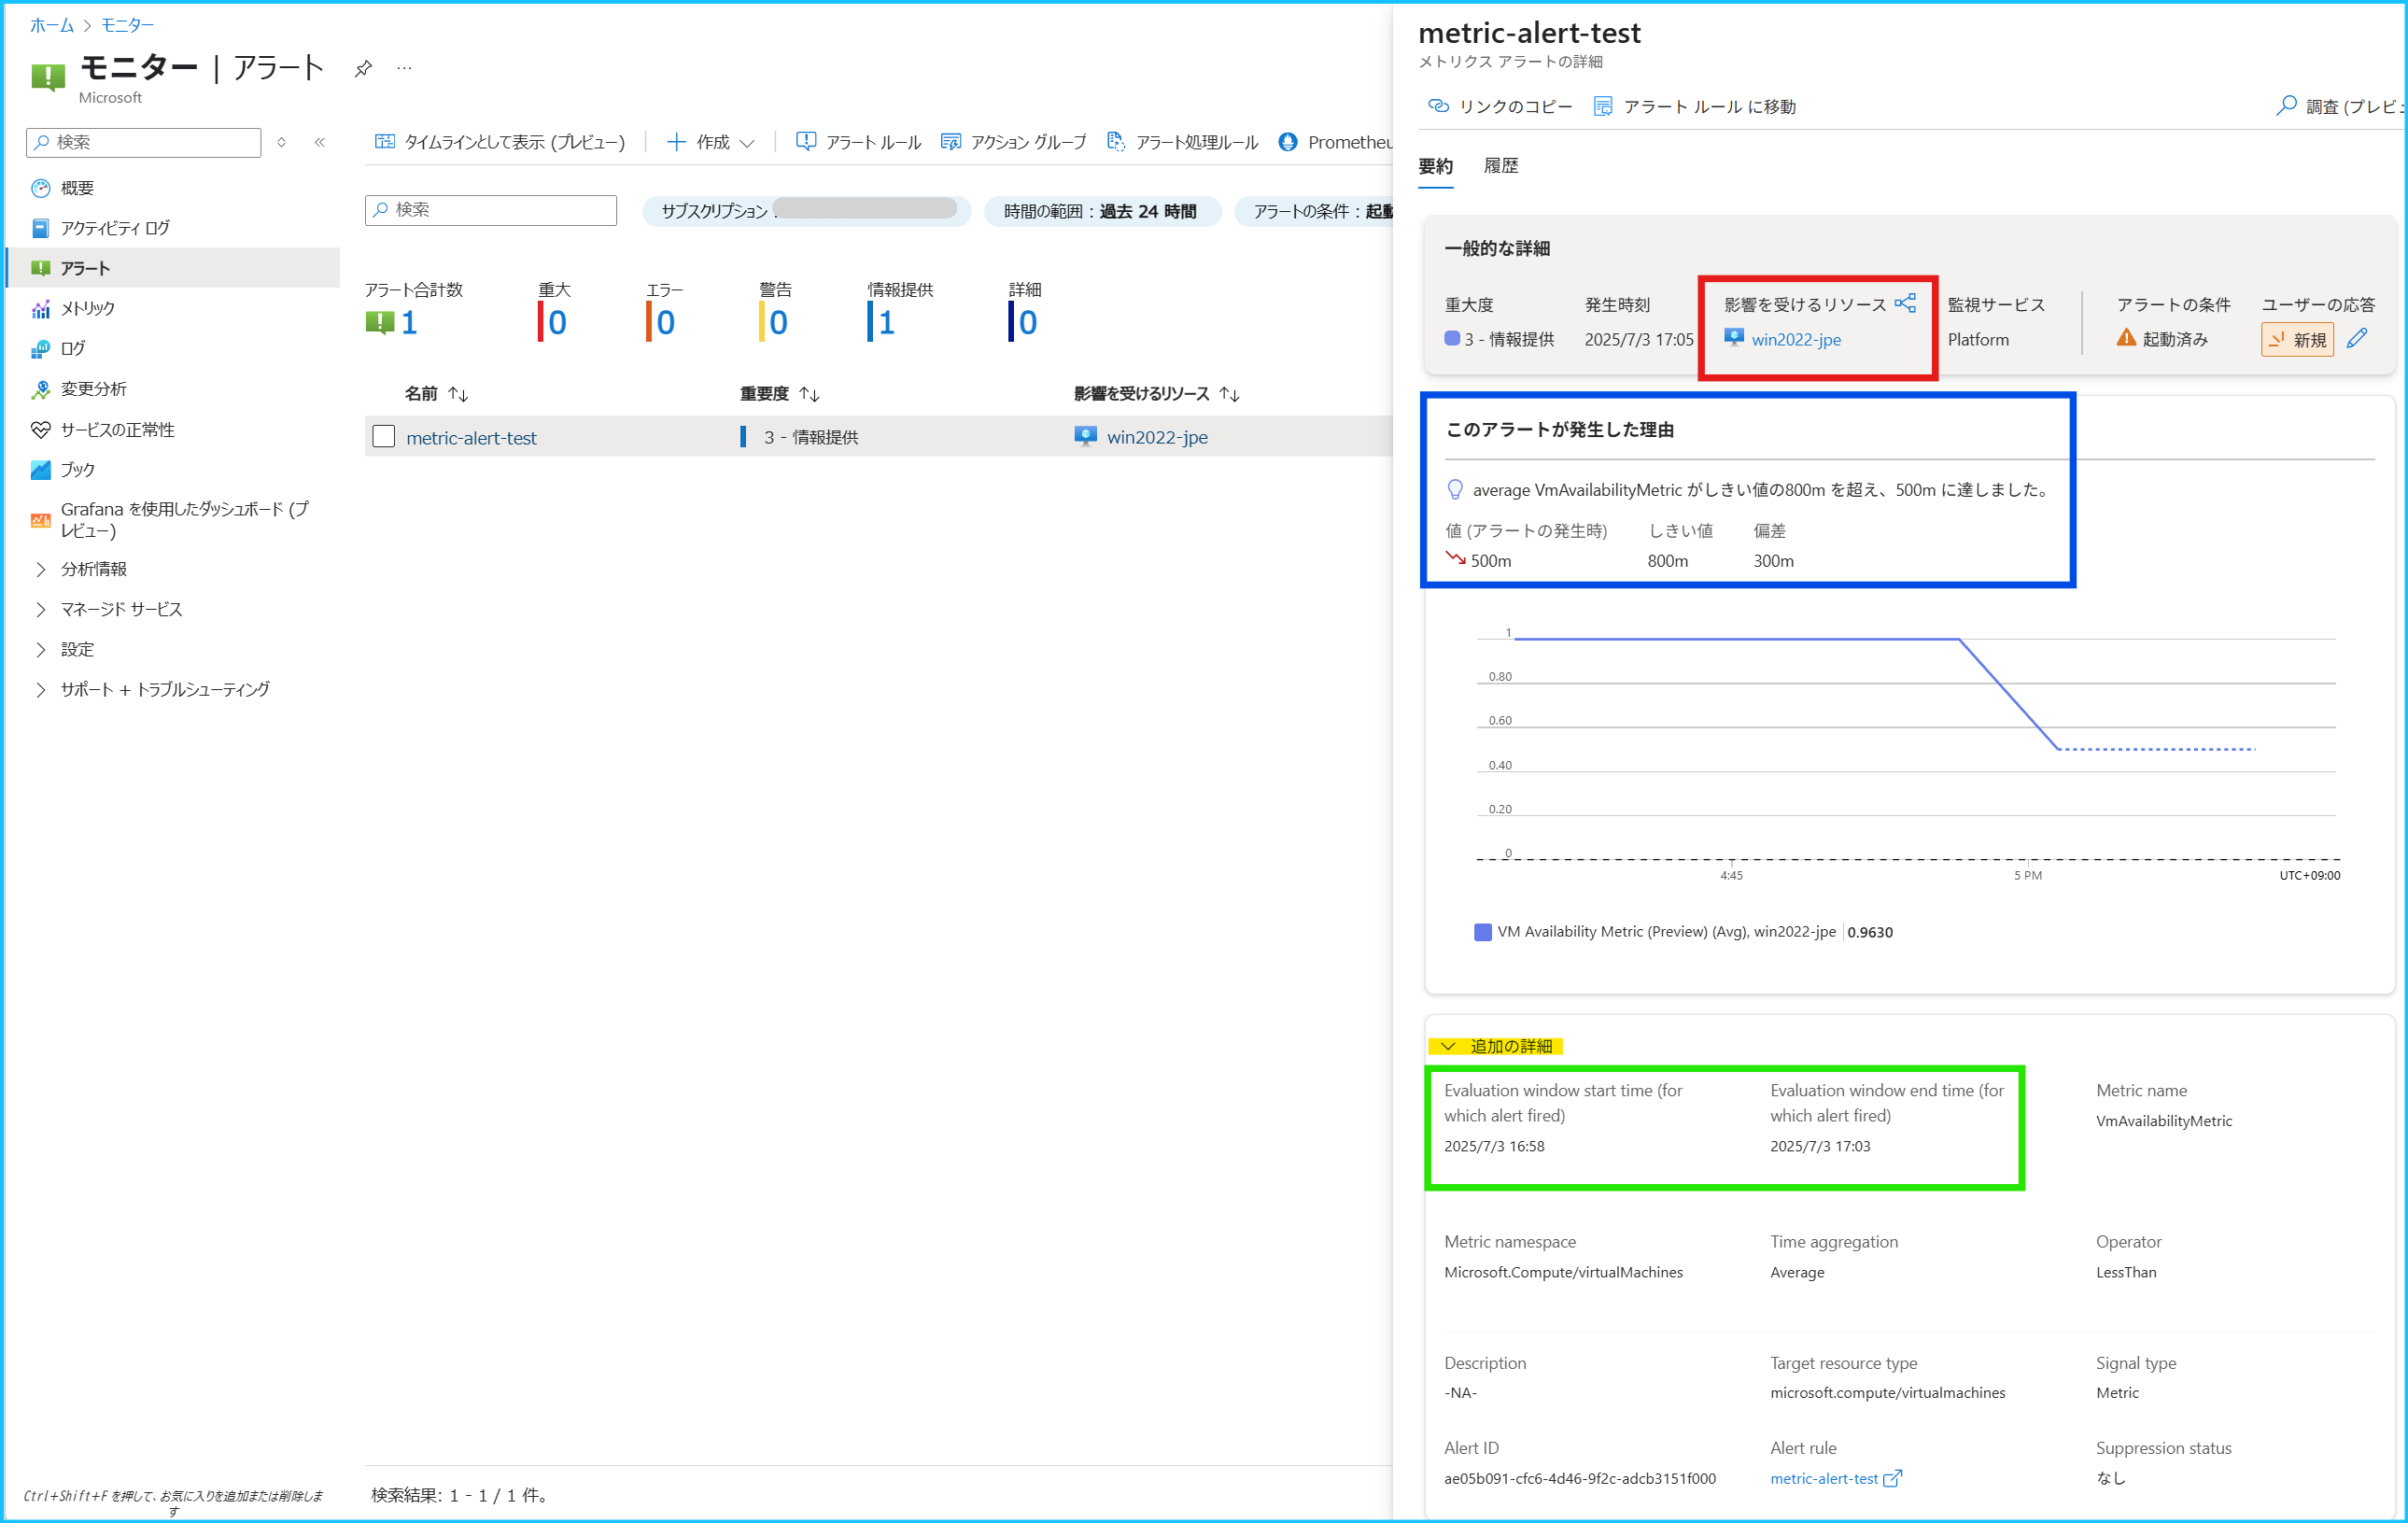
<?xml version="1.0" encoding="utf-8"?>
<feed xmlns="http://www.w3.org/2005/Atom">
  <author>
    <name>Japan Azure Monitoring Support Team</name>
  </author>
  <generator uri="https://hexo.io/">Hexo</generator>
  <id>https://jpazmon-integ.github.io/blog/</id>
  <link href="https://jpazmon-integ.github.io/blog/" rel="alternate"/>
  <link href="https://jpazmon-integ.github.io/blog/atom.xml" rel="self"/>
  <rights>All rights reserved 2026, Japan Azure Monitoring Support Team</rights>
  <subtitle>日本マイクロソフトの Azure Monitoring に関するサポート情報のブログです。</subtitle>
  <title>Japan Azure Monitoring Support Blog</title>
  <updated>2026-09-06T00:15:21.630Z</updated>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="HowTo" scheme="https://jpazmon-integ.github.io/blog/tags/HowTo/"/>
    <category term="Azure Monitor Essential" scheme="https://jpazmon-integ.github.io/blog/tags/Azure-Monitor-Essential/"/>
    <category term="Alerts, Action Groups" scheme="https://jpazmon-integ.github.io/blog/tags/Alerts-Action-Groups/"/>
    <category term="Metric alert" scheme="https://jpazmon-integ.github.io/blog/tags/Metric-alert/"/>
    <content>
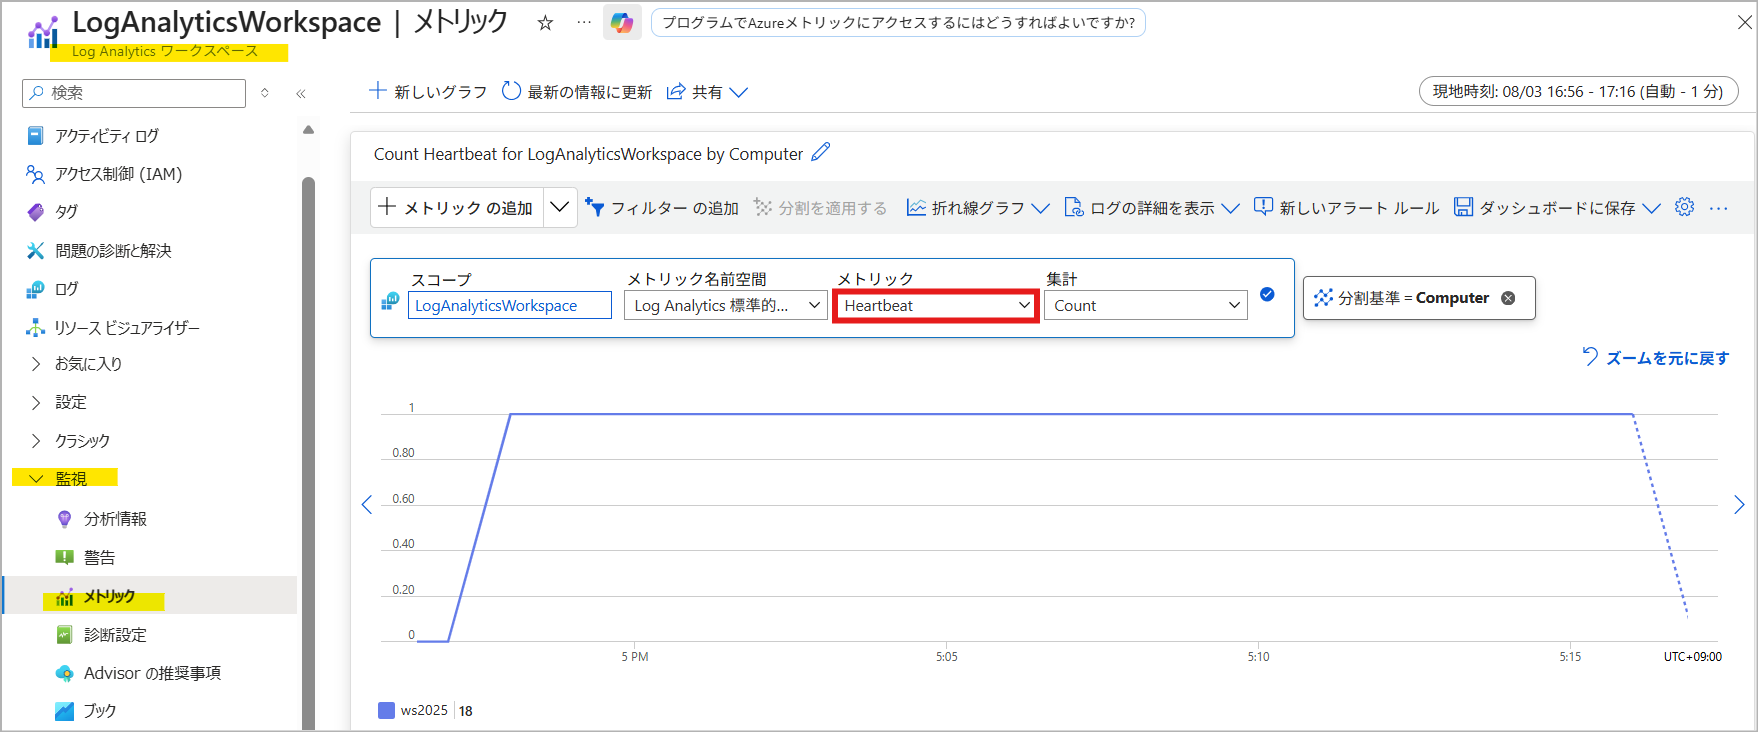
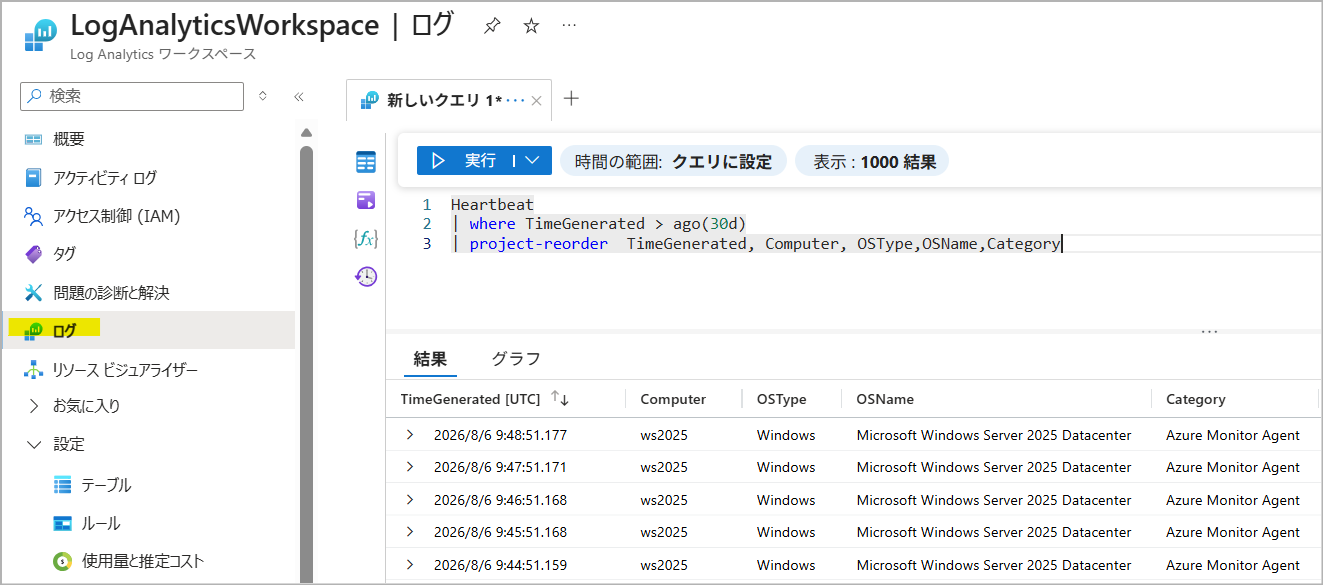
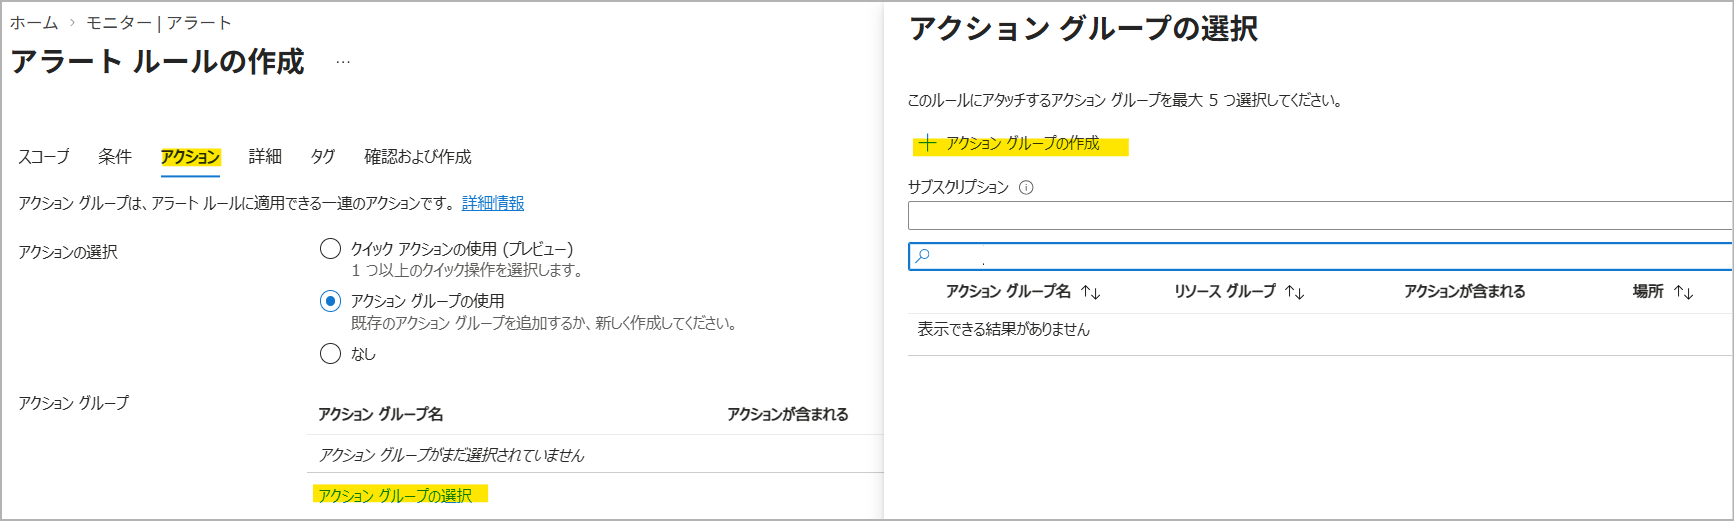
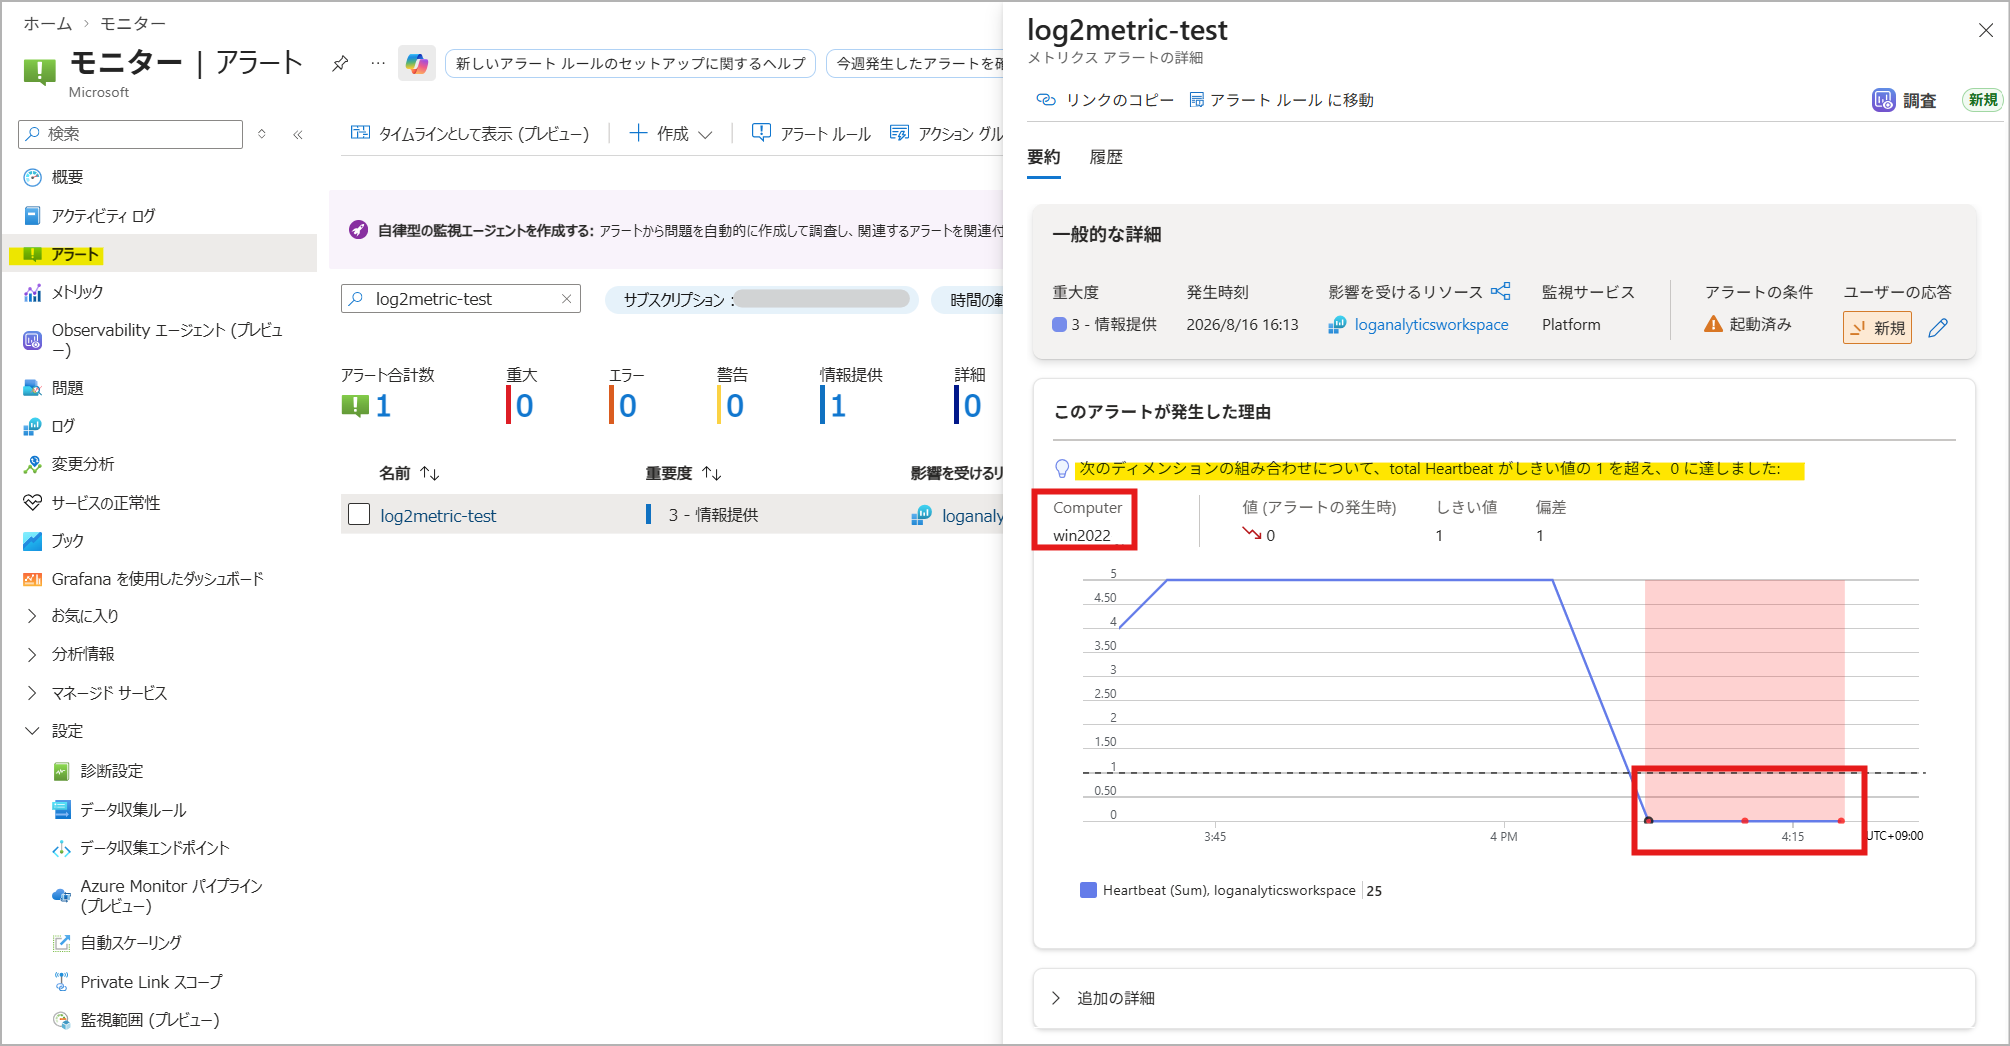
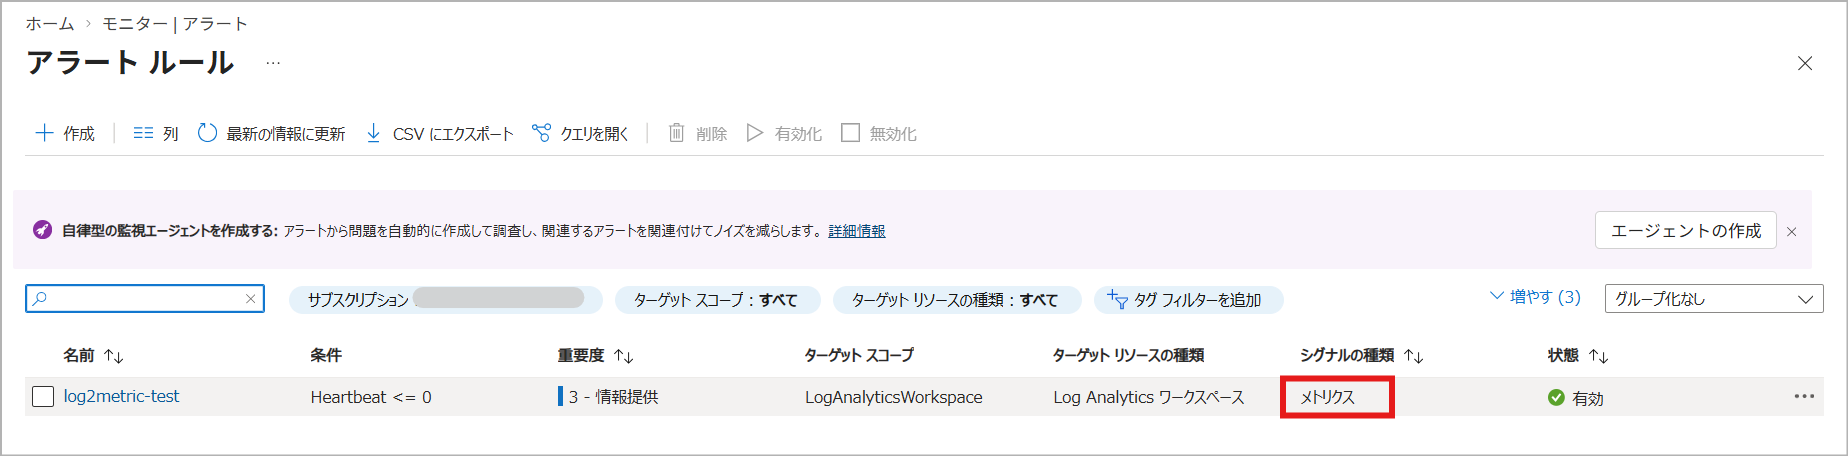
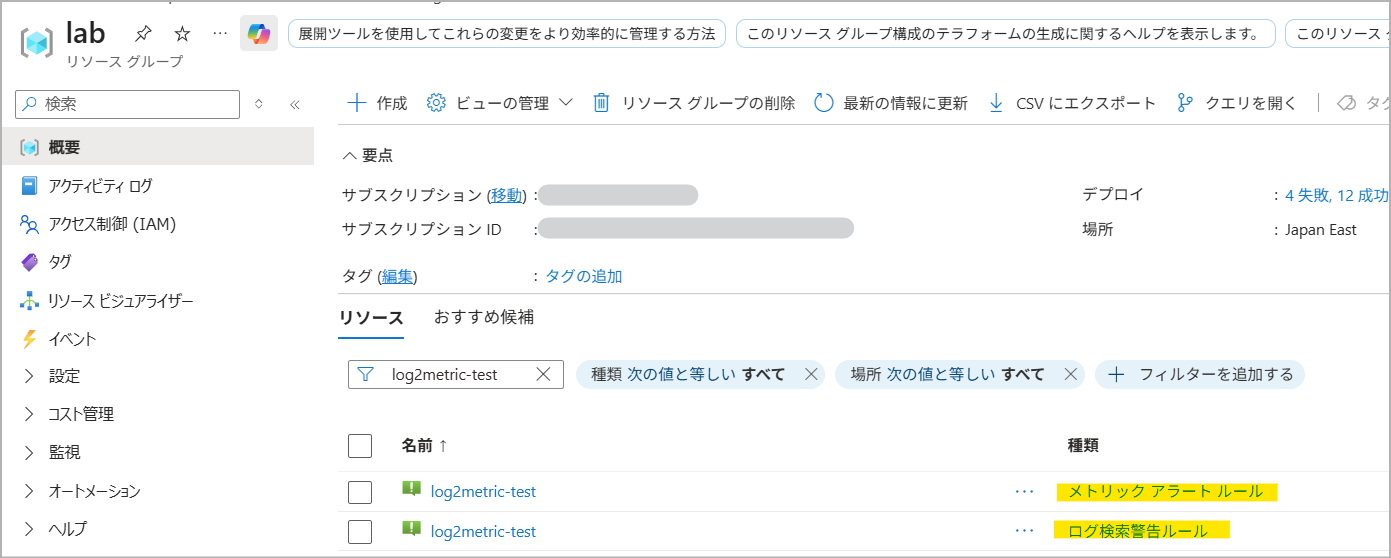
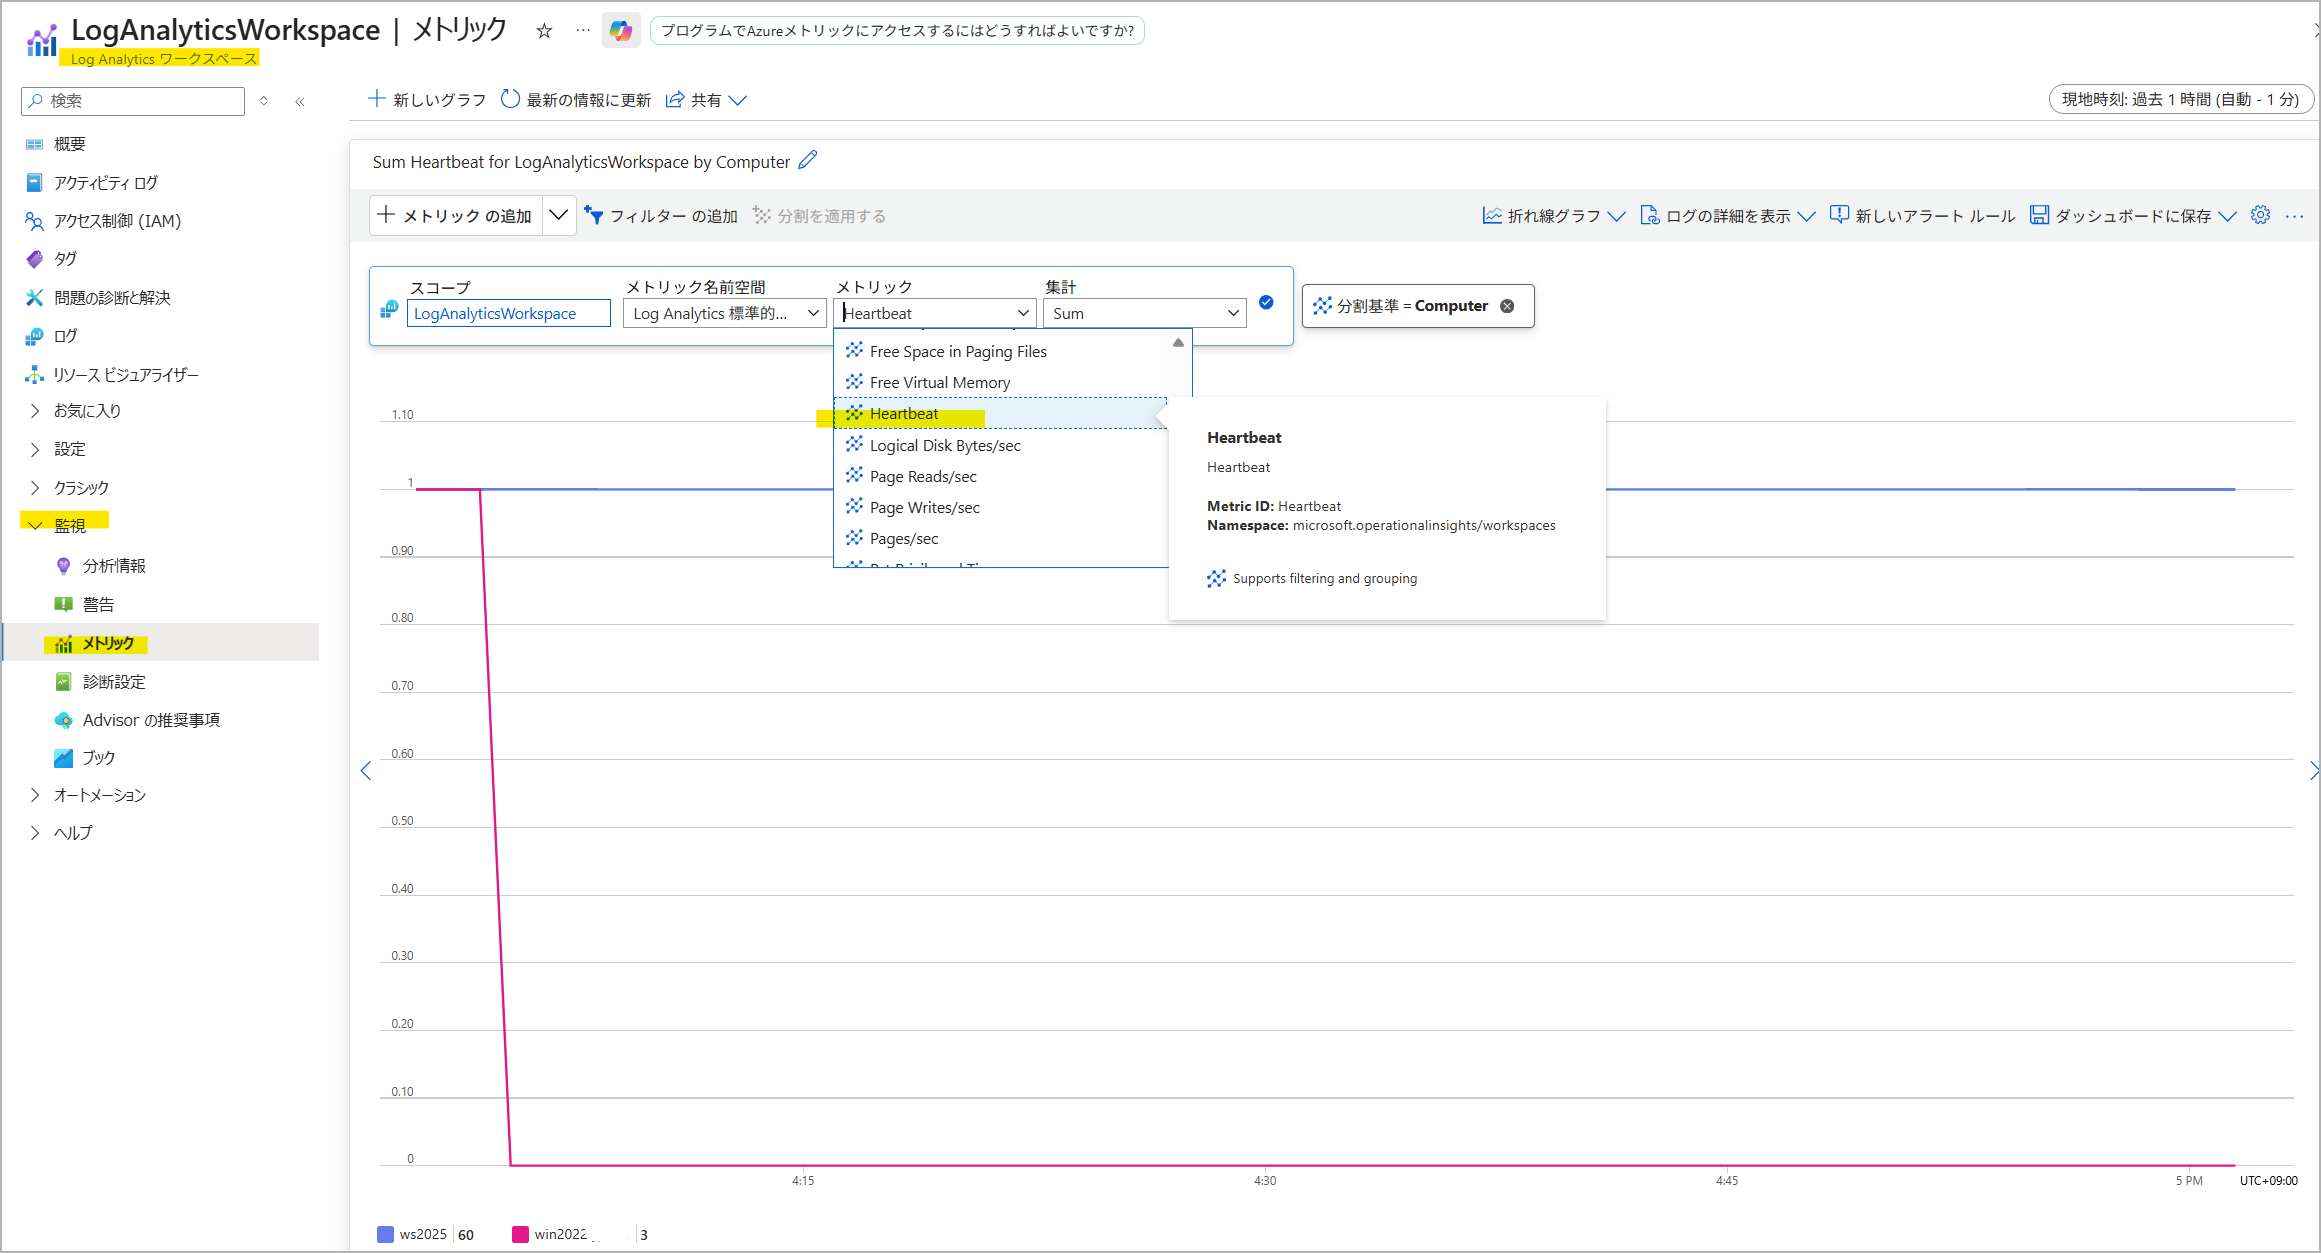
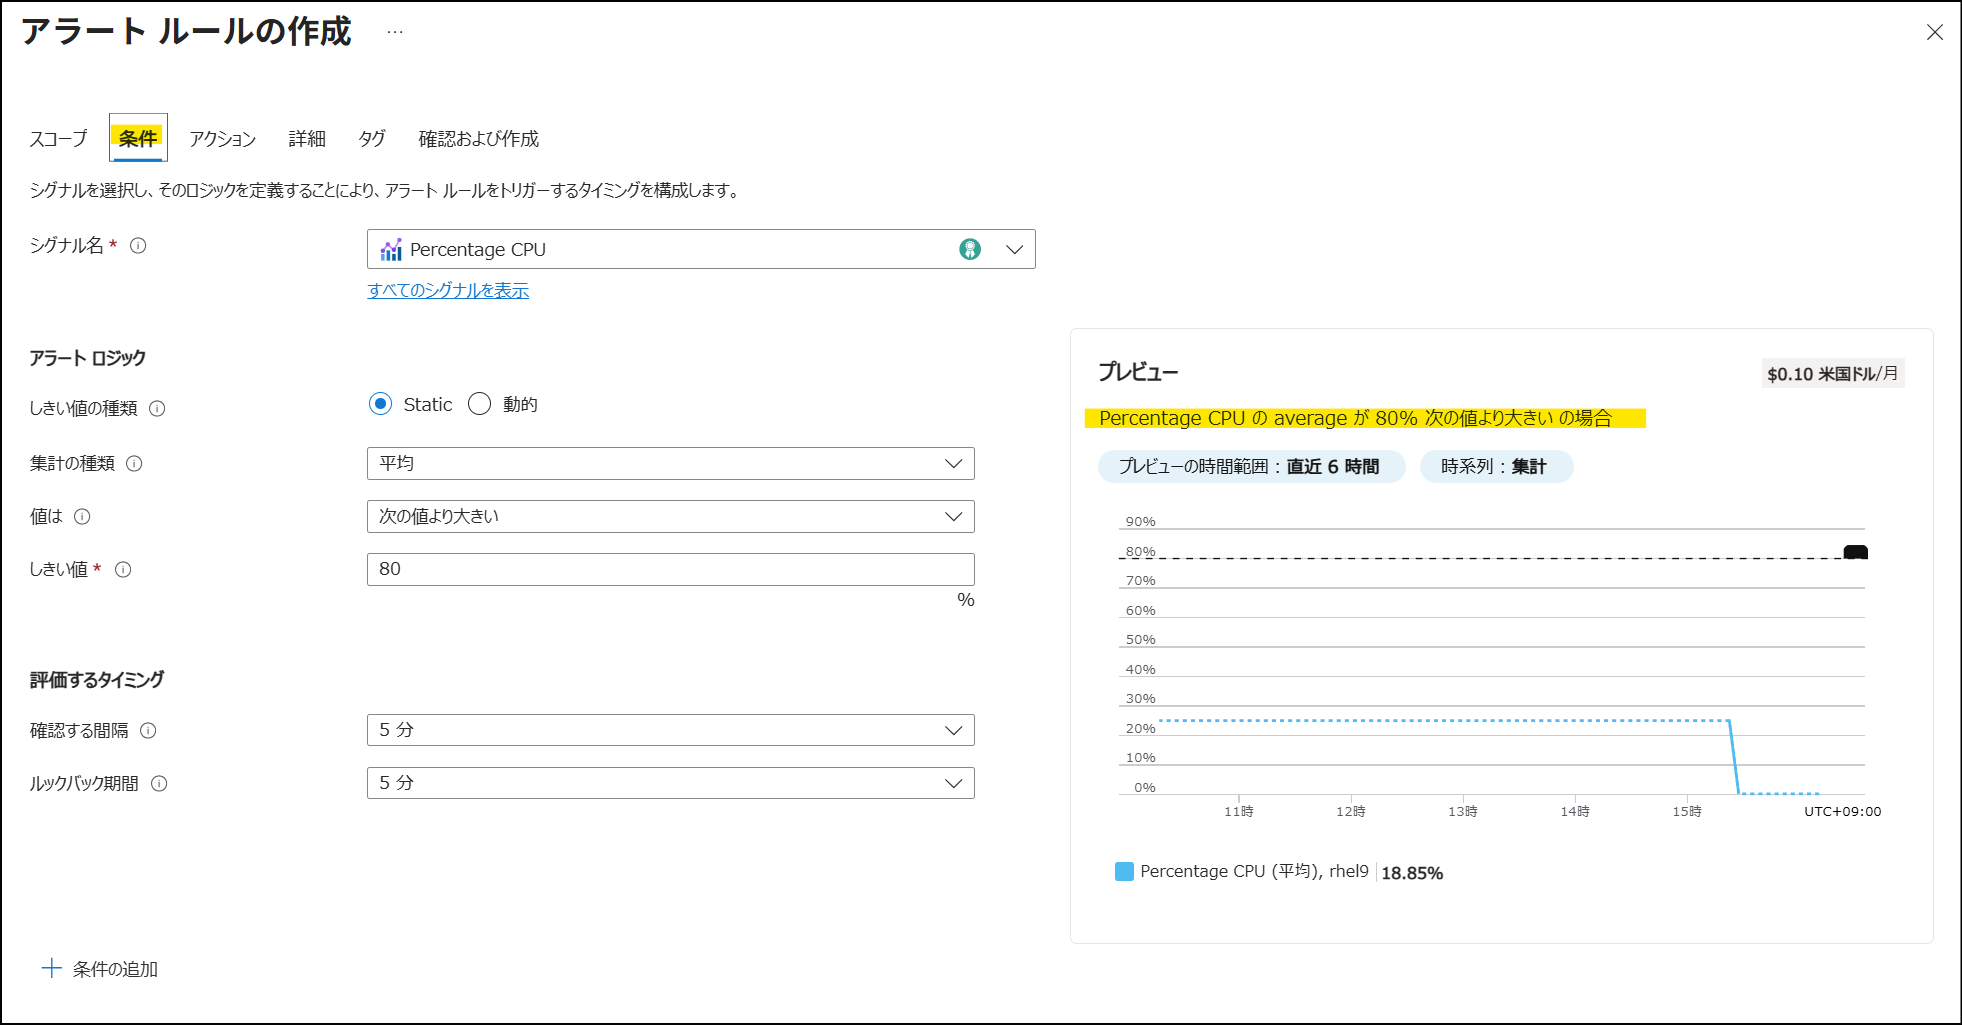
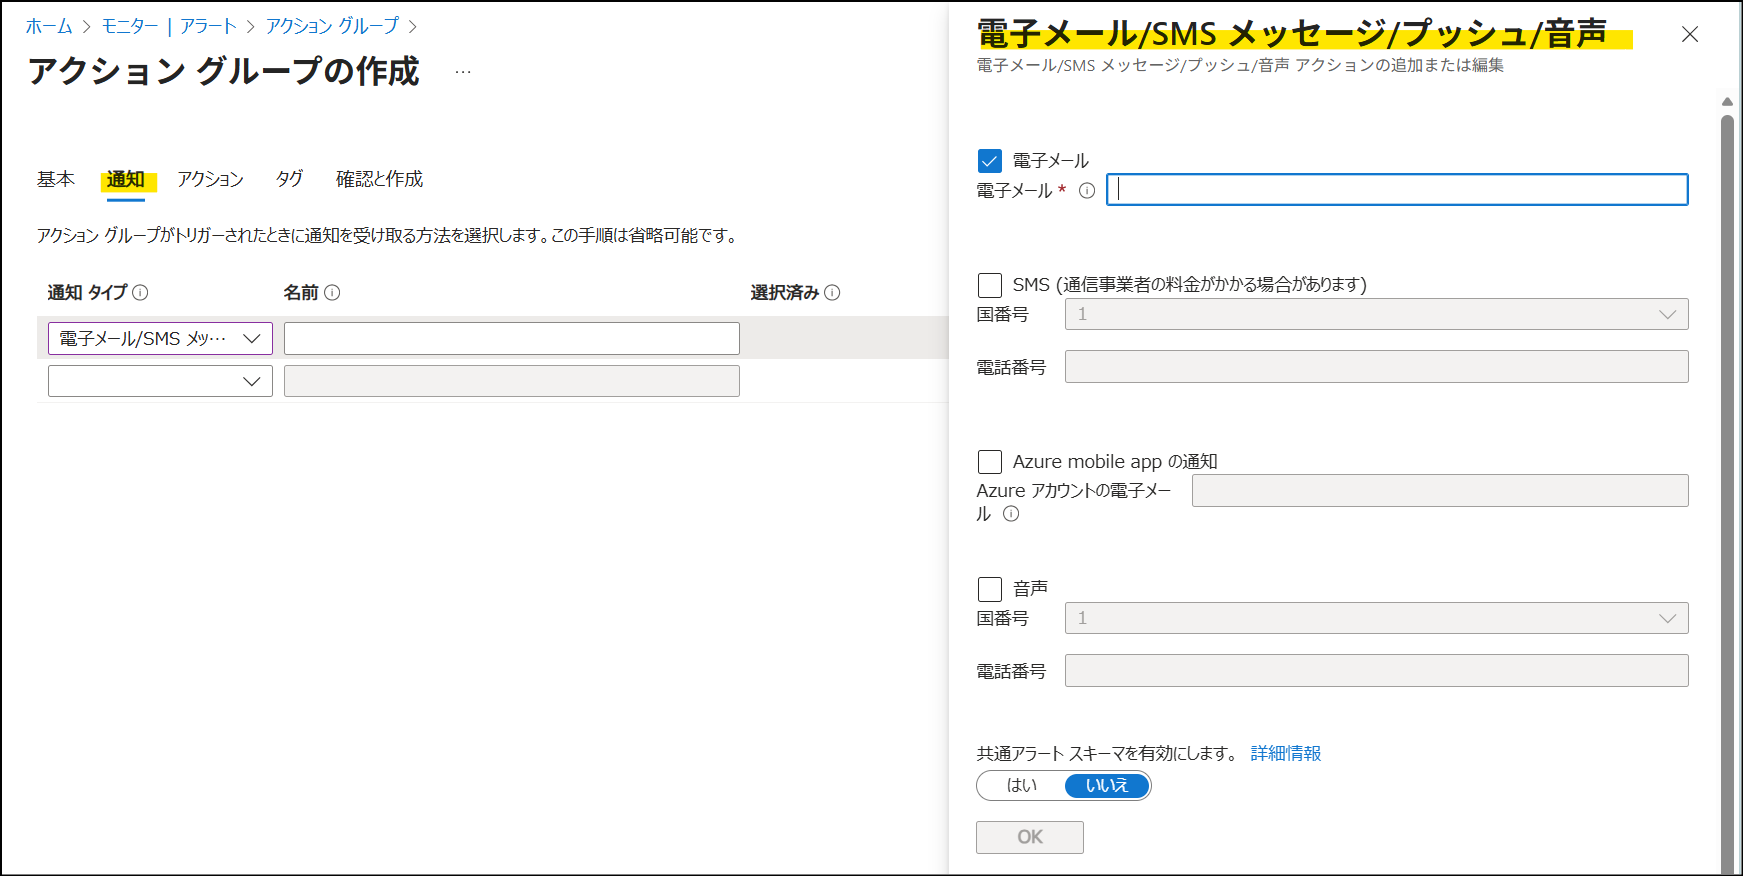
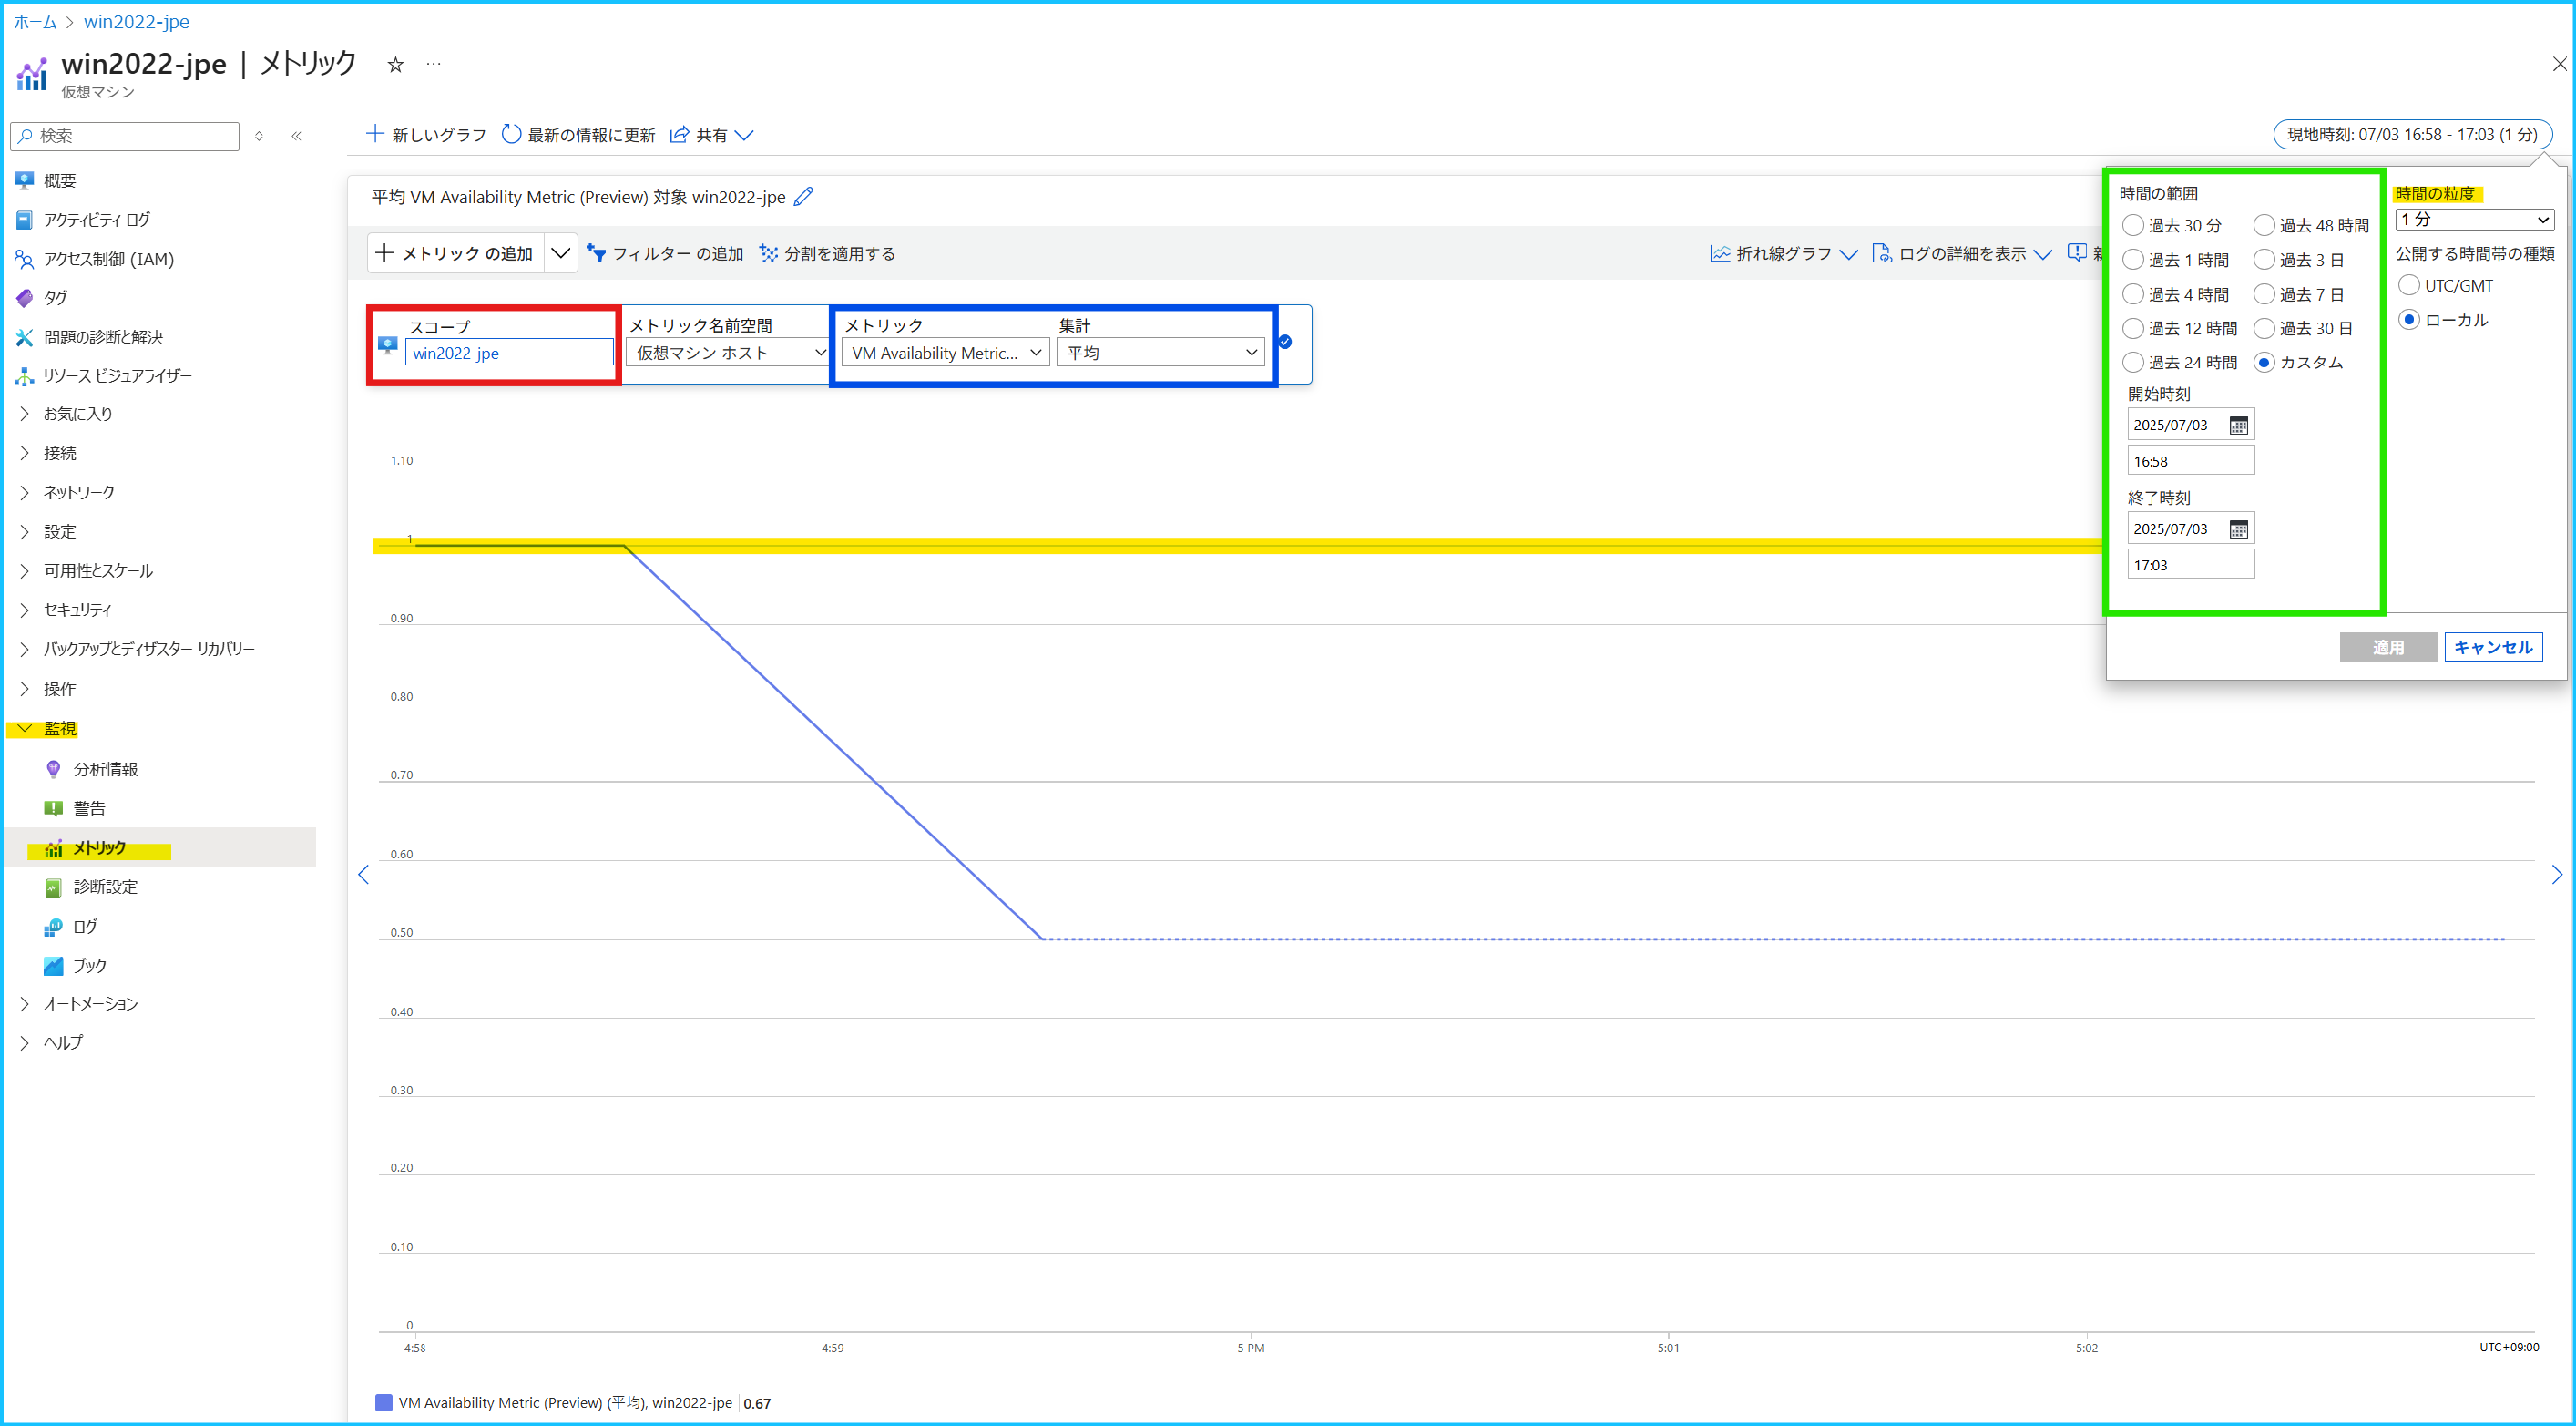
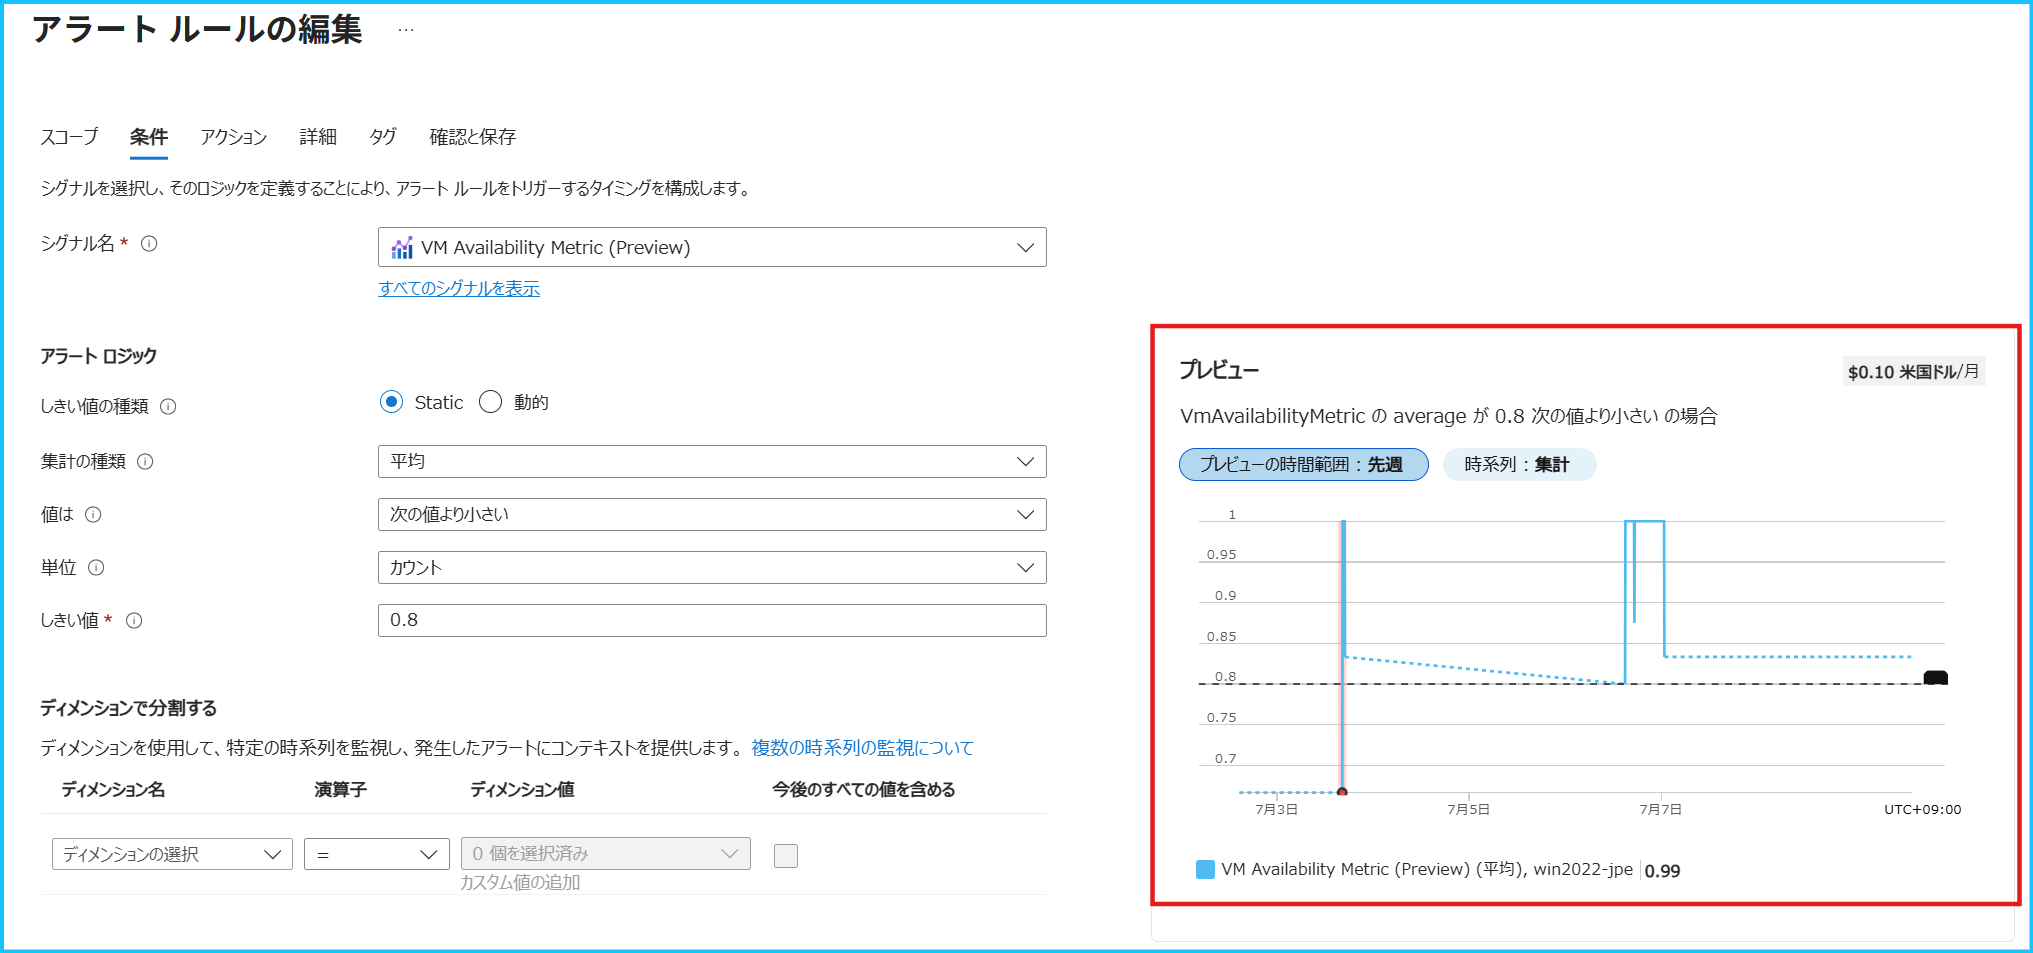
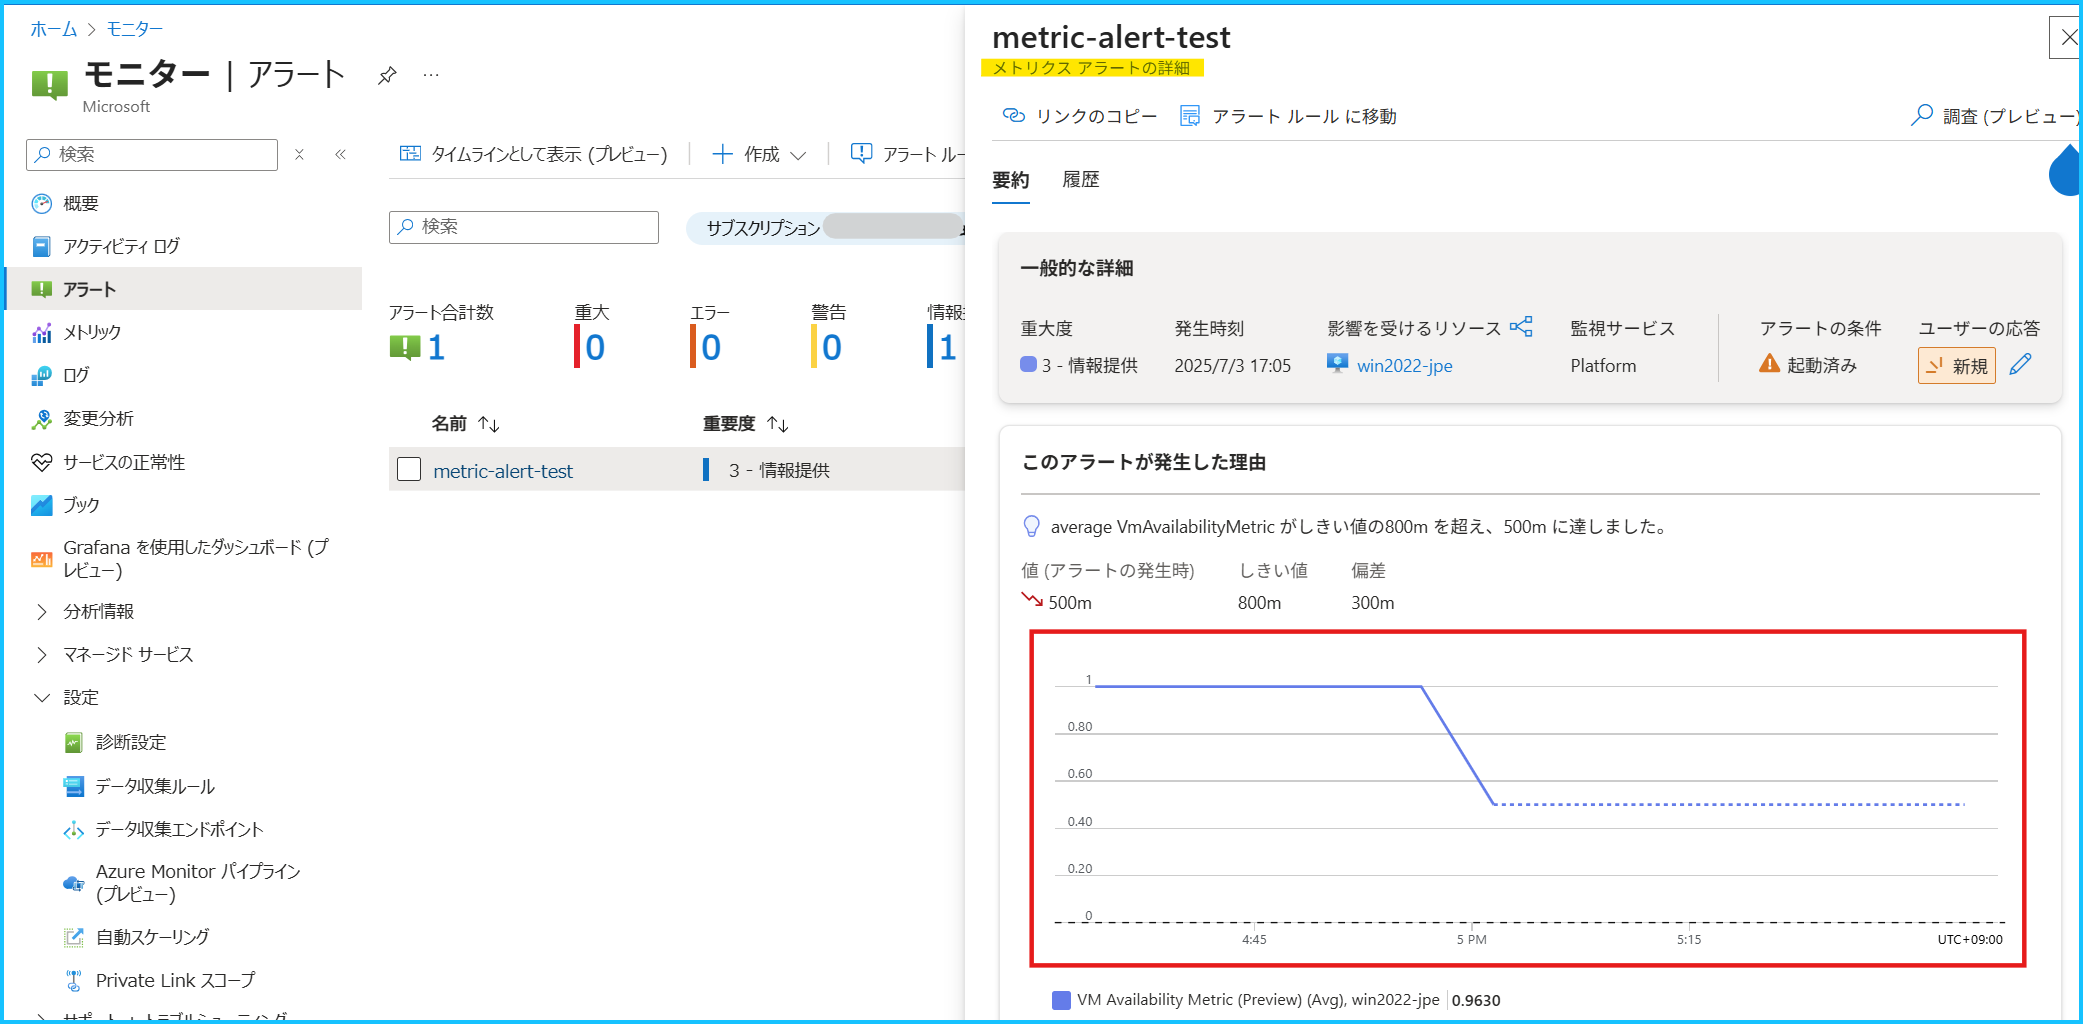
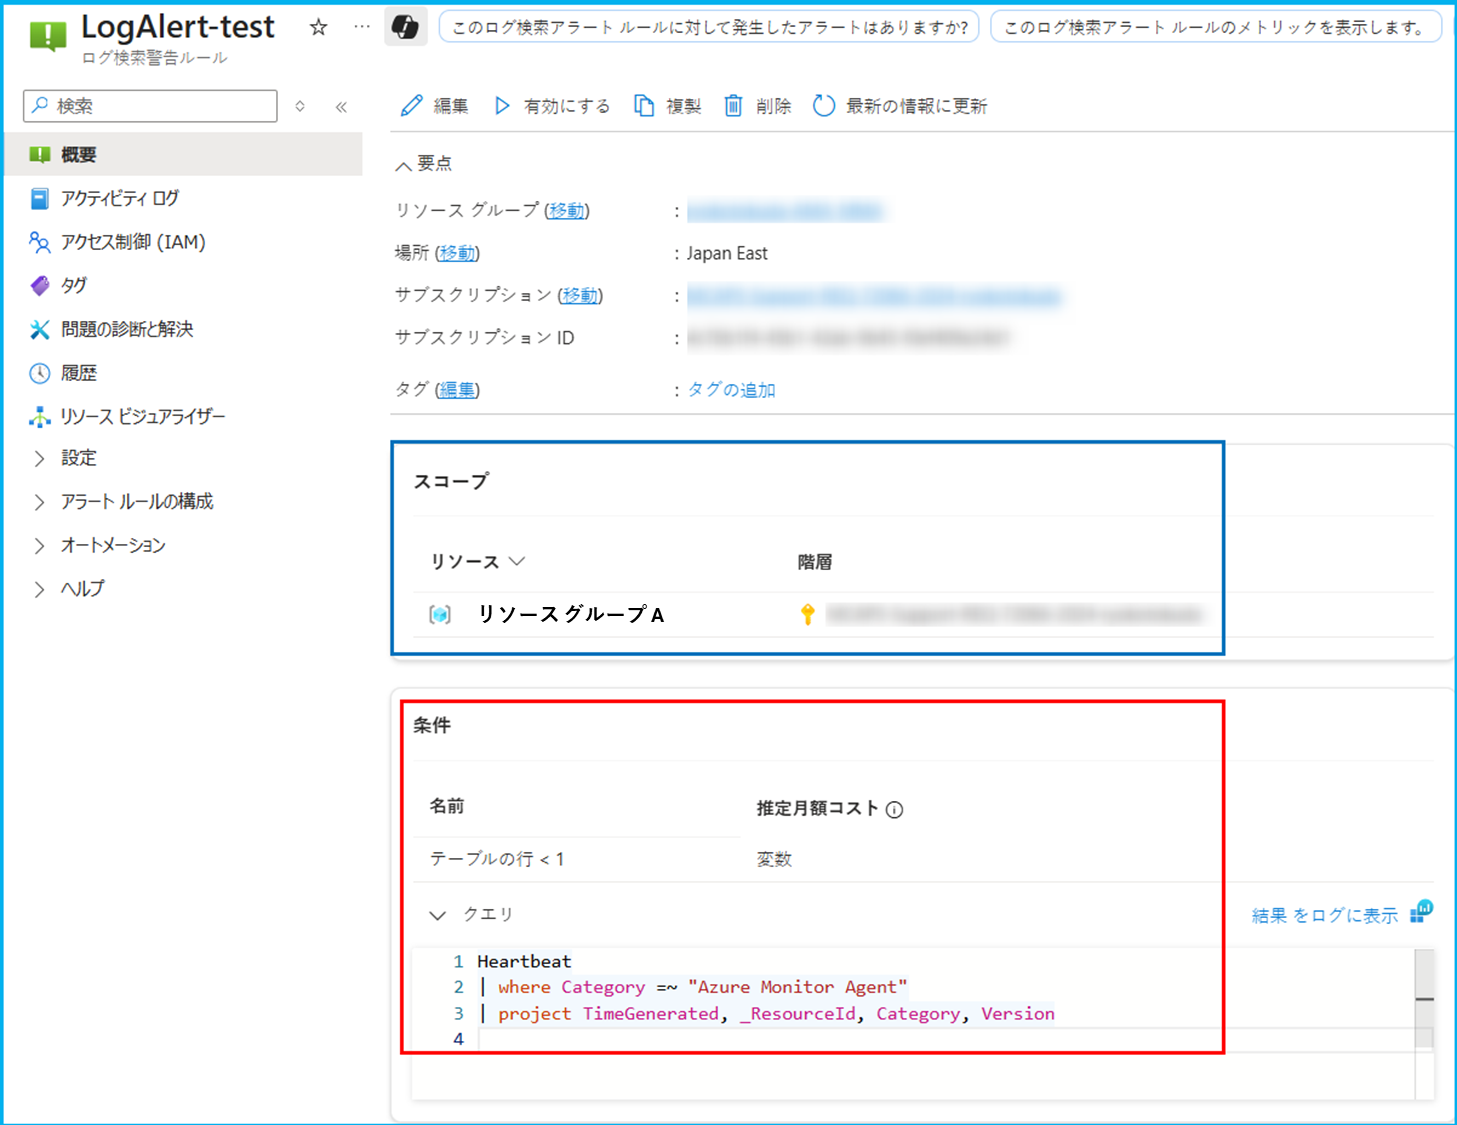
      <![CDATA[<p>[更新履歴]</p><ul><li>2026&#x2F;09&#x2F;06 ブログ公開</li></ul><p>こんにちは、Azure Monitoring サポート チームの北村です。<br>Azure Monitor のアラート ルールの一つに「ログのメトリック アラート」というアラートが存在することをご存知でしょうか。<br>名前だけを見るとメトリック アラートの一種に見えますが、Azure Monitor エージェント (AMA) によって収集されたログをメトリックに変換したうえで監視する、少し特殊な仕組みを持っています。</p><p>今回は「ログのメトリック アラート」の概要と仕組み、そしてログ アラートとの違いについてご紹介いたします。</p><br><span id="more"></span><h2 id="目次"><a href="#目次" class="headerlink" title="目次"></a>目次</h2><ul><li><a href="#1-%E3%83%AD%E3%82%B0%E3%81%AE%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%A8%E3%81%AF">1. ログのメトリック アラートとは</a></li><li><a href="#2-%E3%83%AD%E3%82%B0%E3%81%AE%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%AE%E4%BB%95%E7%B5%84%E3%81%BF">2. ログのメトリック アラートの仕組み</a></li><li><a href="#3-%E3%83%AD%E3%82%B0%E3%81%AE%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%AE%E5%88%A9%E7%82%B9">3. ログのメトリック アラートの利点</a></li><li><a href="#4-%E3%83%AD%E3%82%B0%E3%81%AE%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%AE%E4%BD%9C%E6%88%90%E6%96%B9%E6%B3%95">4. ログのメトリック アラートの作成方法</a></li><li><a href="#5-%E3%83%AD%E3%82%B0%E3%81%AE%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%AB%E9%96%A2%E3%81%99%E3%82%8B%E3%82%88%E3%81%8F%E3%81%82%E3%82%8B%E3%81%94%E8%B3%AA%E5%95%8F">5. ログのメトリック アラートに関するよくあるご質問</a><ul><li><a href="#Q-Heartbeat-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%82%92%E7%9B%A3%E8%A6%96%E3%81%99%E3%82%8B%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%82%92%E4%BD%9C%E6%88%90%E3%81%97%E3%81%9F%E3%81%A8%E3%81%93%E3%82%8D%E3%80%81%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%A8%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%8C%E5%90%8C%E6%99%82%E3%81%AB%E4%BD%9C%E6%88%90%E3%81%95%E3%82%8C%E3%81%BE%E3%81%97%E3%81%9F%E3%80%82%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AF%E5%89%8A%E9%99%A4%E3%81%97%E3%81%A6%E3%82%82%E3%81%84%E3%81%84%E3%81%A7%E3%81%99%E3%81%8B%E3%80%82">Q. Heartbeat メトリックを監視するアラートを作成したところ、メトリック アラートとログ アラート ルールが同時に作成されました。ログ アラート ルールは削除してもいいですか。</a></li><li><a href="#Q-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%81%AB%E5%A4%89%E6%8F%9B%E3%81%99%E3%82%8B-scheduledQueryRules-%E3%81%8C%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E4%B8%80%E8%A6%A7%E3%81%AB%E8%A1%A8%E7%A4%BA%E3%81%95%E3%82%8C%E3%81%BE%E3%81%9B%E3%82%93%E3%80%82">Q. メトリックに変換する scheduledQueryRules がアラート ルールの一覧に表示されません。</a></li><li><a href="#Q-Azure-%E3%83%9D%E3%83%BC%E3%82%BF%E3%83%AB%E4%B8%8A%E3%81%A7%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%81%AB%E5%A4%89%E6%8F%9B%E3%81%99%E3%82%8B-scheduledQueryRules-%E3%82%92%E8%A1%A8%E7%A4%BA%E3%81%97%E3%81%9F%E3%81%A8%E3%81%93%E3%82%8D%E3%80%81Cannot-read-properties-of-undefined-reading-%E2%80%98toLowerCase%E2%80%99-%E3%81%A8%E8%A1%A8%E7%A4%BA%E3%81%95%E3%82%8C%E3%81%BE%E3%81%99%E3%80%82">Q. Azure ポータル上でメトリックに変換する scheduledQueryRules を表示したところ、Cannot read properties of undefined (reading ‘toLowerCase’) と表示されます。</a></li><li><a href="#Q-Heartbeat-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%81%8C%E7%94%9F%E6%88%90%E3%81%95%E3%82%8C%E3%81%A6%E3%81%84%E3%82%8B%E3%81%93%E3%81%A8%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B%E6%96%B9%E6%B3%95%E3%81%AF%E3%81%82%E3%82%8A%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. Heartbeat メトリックが生成されていることを確認する方法はありますか。</a></li></ul></li></ul><br><h2 id="1-ログのメトリック-アラートとは"><a href="#1-ログのメトリック-アラートとは" class="headerlink" title="1. ログのメトリック アラートとは"></a>1. ログのメトリック アラートとは</h2><p><strong><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-metric-logs">ログのメトリック アラート</a></strong> は、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/agents/azure-monitor-agent-overview">Azure Monitor エージェント (AMA)</a> によって Log Analytics のエンドポイントに送信された Heartbeat や Perf などのログをメトリックに変換し、変換後の<strong>メトリック</strong>を監視するアラート ルールです。</p><p>これに対して、<strong><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-log-alert-rule">ログ アラート ルール</a></strong> は、Log Analytics ワークスペースに収集された<strong>ログ</strong>そのものを KQL クエリで監視するアラート ルールです。</p><p>両者は、元となるデータが Log Analytics のエンドポイントに送信されたログである点は共通していますが、実際の監視対象（ログ アラート ルールはログそのもの、ログのメトリック アラートは変換後のメトリック）が異なります。</p><p>ログのメトリック アラートは、対応するログをメトリックに変換して監視するため、準リアルタイム性やディメンションによる絞り込みを重視する場合に適しています（<a href="#3-%E3%83%AD%E3%82%B0%E3%81%AE%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%AE%E5%88%A9%E7%82%B9">3. ログのメトリック アラートの利点</a> 参照）。一方、任意の KQL クエリでログを柔軟に評価したい場合は、ログ アラート ルールが適しています。</p><p>例えば、AMA によって収集された Heartbeat を対象にログのメトリック アラートを作成すると、Heartbeat ログがメトリックに変換され、Log Analytics ワークスペースの<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/metrics/analyze-metrics">メトリック エクスプローラー</a>上で以下のように表示されます。ログのメトリック アラートでは、この変換後のメトリックが監視対象となります。<br><img src="/blog/AzureMonitorEssential/LogToMetricAlert/image01.png"></p><p>なお、ログのメトリック アラートで監視可能なデータは、<a href="https://learn.microsoft.com/en-us/azure/azure-monitor/reference/supported-metrics/microsoft-operationalinsights-workspaces-metrics#category-legacy-log-based-metrics">公開情報</a> の「Category: Legacy Log-based metrics」に記載されているメトリックのみです。アラートを作成する前に、監視したいログに対応するメトリック名とディメンションが一覧に含まれていることをご確認ください。</p><div class="alert is-info"><p class="alert-title">Note</p><p><strong>Azure Monitor エージェント (AMA) では、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/vm/data-collection-performance#add-destination">パフォーマンス カウンターを直接メトリックとして収集することが可能です</a></strong>。そのため、ログのメトリック アラートではなく、通常のメトリック アラート ルールでも監視することができます。なお、この方法で収集できるのはパフォーマンス カウンターのみとなり、Heartbeat は対象外となりますのでご注意ください。</p></div><br><h2 id="2-ログのメトリック-アラートの仕組み"><a href="#2-ログのメトリック-アラートの仕組み" class="headerlink" title="2. ログのメトリック アラートの仕組み"></a>2. ログのメトリック アラートの仕組み</h2><p>ログのメトリック アラートは、以下の <strong>2 つのリソース</strong>によって構成されます。</p><table><thead><tr><th>リソースの種類</th><th>役割</th></tr></thead><tbody><tr><td><code>Microsoft.Insights/metricAlerts</code></td><td>変換されたメトリックのしきい値を監視し、アラートを発報するルール</td></tr><tr><td><code>Microsoft.Insights/scheduledQueryRules</code></td><td>ログをメトリックに変換する特殊なルール</td></tr></tbody></table><p>Azure ポータルからログのメトリック アラート (<code>metricAlerts</code>) を作成すると、<code>metricAlerts</code> と同じ名前で <code>scheduledQueryRules</code> がバックグラウンドで自動的に作成されます。Azure ポータル以外（ARM テンプレートや REST API など）でログのメトリック アラートを作成する場合は、手動で <code>scheduledQueryRules</code> を作成する必要がありますのでご注意ください。<code>scheduledQueryRules</code> を作成するサンプルの ARM テンプレートは、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-metric-logs#resource-manager-templates">こちら</a>の公開情報をご覧ください。</p><p><strong>なお、<code>scheduledQueryRules</code> を削除すると、メトリックが生成されず、メトリック アラートで監視することができなくなりますので、<code>scheduledQueryRules</code> は削除しないようにご注意ください。</strong></p><br><h2 id="3-ログのメトリック-アラートの利点"><a href="#3-ログのメトリック-アラートの利点" class="headerlink" title="3. ログのメトリック アラートの利点"></a>3. ログのメトリック アラートの利点</h2><p>ログ アラート ルールと比較したときの、ログのメトリック アラートの主な利点は以下のとおりです。</p><h4 id="準リアルタイムの監視"><a href="#準リアルタイムの監視" class="headerlink" title="準リアルタイムの監視"></a>準リアルタイムの監視</h4><p>ログのメトリック アラートでは、ログ用のパイプラインとは別に用意されたメトリック用のパイプラインでデータが処理されます。<br>それぞれのデータの流れは、以下のとおりです。</p><p><strong>A. ログが Log Analytics ワークスペースに取り込まれるまでの流れ</strong></p><ol><li>ゲスト OS 内の AMA にて、ログが生成される</li><li>ゲスト OS 内の AMA が、Log Analytics のエンドポイントに対してログを送信する</li><li>Log Analytics のエンドポイントが、AMA からログを受け取る</li><li>ログがパイプラインに転送され、処理される</li><li>KQL クエリでログが検索できるようになる</li></ol><p><strong>B. ログがメトリックに変換されるまでの流れ</strong></p><ol><li>ゲスト OS 内の AMA にて、ログが生成される</li><li>ゲスト OS 内の AMA が、Log Analytics のエンドポイントに対してログを送信する</li><li>Log Analytics のエンドポイントが、AMA からログを受け取る</li><li>ログのパイプラインとは別の、メトリック用のパイプラインにデータが転送され、処理される</li><li>メトリックとして検索できるようになる</li></ol><p>1.～ 3. までは共通ですが、4. 以降で使用する処理パイプラインが分かれます。<br>ログが KQL で検索可能になるまでの経路（A）よりも、メトリックとして参照可能になるまでの経路（B）の方が所要時間が短いため、ログのメトリック アラートでは、ログ アラート ルールよりもリアルタイムに近い監視が可能です。</p><br><h4 id="ディメンションによるフィルタリング"><a href="#ディメンションによるフィルタリング" class="headerlink" title="ディメンションによるフィルタリング"></a>ディメンションによるフィルタリング</h4><p>ログのメトリック アラートでは、ディメンションでコンピューター名や OS の種類などをフィルタリングでき、複雑な KQL クエリを定義せずに特定のマシンや条件に絞った監視を構成できます。</p><p>※ 以下は Heartbeat メトリックを指定したときのディメンションです。<br><img width="700" src="../LogToMetricAlert/image12.png"></p><br><h2 id="4-ログのメトリック-アラートの作成方法"><a href="#4-ログのメトリック-アラートの作成方法" class="headerlink" title="4. ログのメトリック アラートの作成方法"></a>4. ログのメトリック アラートの作成方法</h2><p>それでは、Heartbeat メトリックを監視するログのメトリック アラートを作成してみましょう。<br>本項では、5 分おきに評価を行い、直近 5 分間に記録された Heartbeat メトリックの合計値が 1 を下回った場合に発報する構成を例に、ログのメトリック アラートの設定手順を紹介します。</p><p><strong>1. Log Analytics ワークスペースに Heartbeat ログが収集されていることを確認する</strong><br>前提として、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/vm/data-collection?tabs=default">AMA で Log Analytics ワークスペースに Heartbeat や Perf を収集</a>していなければ、ログのメトリック アラートで監視することはできません。今回は、Heartbeat メトリックを監視するアラートを作成したいので、Log Analytics ワークスペース上で Heartbeat が収集されているかどうかを確認します。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">// サンプル クエリ</span><br><span class="line">Heartbeat</span><br><span class="line">| where TimeGenerated &gt; ago(1d)</span><br></pre></td></tr></table></figure><p><img src="/blog/AzureMonitorEssential/LogToMetricAlert/image04.png"></p><br><p><strong>2. スコープで Log Analytics ワークスペースを指定し、アラートの条件を指定する</strong><br>Azure ポータル &gt; [モニター (監視)] &gt; [アラート] を開き、画面上部の [+ 作成] &gt; [アラート ルール] を選択します。<br>スコープを選択する画面が表示されますので、「監視対象のマシンの Heartbeat ログが収集されている Log Analytics ワークスペース」を選択します。<br><img width="650" src="../LogToMetricAlert/image05.png"></p><p>次の画面では、アラートの発報条件を指定します。<br>シグナル名では [Heartbeat] を選択し、メトリック アラートの評価に関わる項目を設定します。</p><ul><li>確認する間隔 : 評価を行う頻度</li><li>ルックバック期間 : 1 回の評価を行う際に評価の対象となる期間</li><li>集計の種類 : [ルックバック期間] で指定した期間のメトリックを集計する方法</li></ul><img width="700" src="../LogToMetricAlert/image06.png"><p>今回は、以下のとおり設定します。<br>マシンごとに監視するため、ディメンションでは [Computer] を指定します。</p><ul><li>シグナル名 : Heartbeat</li><li>しきい値の種類 : Static</li><li>集計の種類 : 合計</li><li>値は : 次の値より小さい</li><li>単位 : カウント</li><li>しきい値 : 1</li><li>ディメンション名 : Computer</li><li>確認する間隔 : 5 分</li><li>ルックバック期間 : 5 分</li></ul><div class="alert is-info"><p class="alert-title">Note</p><p>メトリック アラートの設定項目につきましては、サポート ブログの <a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/MonitorAlertFAQ/#Q-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E8%A8%AD%E5%AE%9A%E9%A0%85%E7%9B%AE%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Azure Monitor のアラートに関するよくあるご質問</a> や<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-metric-alert-rule">公開情報</a>をご覧ください。</p></div><br><p><strong>3. アラートで通知する方法を指定する</strong><br>Azure Monitor のアラート機能では、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/action-groups">アクション グループ</a> というリソースでアラートを通知する方法を定義します。[アクション グループの選択] をクリックすると、既存のアクション グループの一覧が表示されます。新規で作成する場合は、画面右側に表示される [+ アクション グループの作成] を選択します。<br><img src="/blog/AzureMonitorEssential/LogToMetricAlert/image07.png"></p><p>例えば、アラートをメールで通知する場合には、[通知のタイプ] で “電子メール&#x2F;SMS メッセージ&#x2F;プッシュ&#x2F;音声” を選択し、通知するメール アドレスを指定します。<br><img width="750" src="../LogToMetricAlert/image08.png"></p><p>また、[アクション] では、アクション グループがトリガーされた際に実行するアクションを選択できます (今回は設定しません)。<br><img width="600" src="../LogToMetricAlert/image09.png"></p><div class="alert is-info"><p class="alert-title">Note</p><p>アクション グループの概要や設定手順につきましては、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/action-groups#create-an-action-group-in-the-azure-portal">公開情報</a>をご覧ください。</p></div><br><p><strong>4. アラート ルールの名前、アラートの重大度等を設定する</strong><br>[アラート ルールの詳細] では、重大度、アラート ルール名、アラート ルールの説明を設定します。<br>[詳細設定オプション] では、アラート ルールの有効化や自動解決を設定します。</p><p>[アラートを自動的に解決する] にチェックを入れると、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-overview#stateful-alerts">ステートフルなアラート</a> として動作します。条件を満たすと発報し、条件が解消されるまでは同じ時系列に対して新たなアラートは発報されません。メトリック アラートでは、条件を満たさない評価が 3 回連続すると解決済みに移行し、解決通知が行われます。</p><p>[アラートを自動的に解決する] でチェックしない場合は、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-overview#stateless-alerts">ステートレスなアラート</a>となり、しきい値を満たす度に発報します。この場合、アラートが解決したとみなされることはないため、解決した旨の通知も行われません。</p><p>お客様のご要件に合わせてご設定ください。<br><img width="600" src="../LogToMetricAlert/image10.png"></p><br><p>手順は以上です。</p><p>アラートの履歴は、Azure ポータル &gt; [モニター (監視)] &gt; [アラート] からご確認いただけます。<br>以下の例では、アラートの評価時点から過去 5 分間の Heartbeat メトリックの合計値が 1 を下回ったため、アラートが発報していることが分かります。<br><img src="/blog/AzureMonitorEssential/LogToMetricAlert/image11.png"></p><br><h2 id="5-ログのメトリック-アラートに関するよくあるご質問"><a href="#5-ログのメトリック-アラートに関するよくあるご質問" class="headerlink" title="5. ログのメトリック アラートに関するよくあるご質問"></a>5. ログのメトリック アラートに関するよくあるご質問</h2><p>最後に、ログのメトリック アラートでよくお問い合わせいただく質問をご紹介いたします。</p><br><h4 id="Q-Heartbeat-メトリックを監視するアラートを作成したところ、メトリック-アラートとログ-アラート-ルールが同時に作成されました。ログ-アラート-ルールは削除してもいいですか。"><a href="#Q-Heartbeat-メトリックを監視するアラートを作成したところ、メトリック-アラートとログ-アラート-ルールが同時に作成されました。ログ-アラート-ルールは削除してもいいですか。" class="headerlink" title="Q. Heartbeat メトリックを監視するアラートを作成したところ、メトリック アラートとログ アラート ルールが同時に作成されました。ログ アラート ルールは削除してもいいですか。"></a>Q. Heartbeat メトリックを監視するアラートを作成したところ、メトリック アラートとログ アラート ルールが同時に作成されました。ログ アラート ルールは削除してもいいですか。</h4><p>いいえ、ログをメトリックに変換する <code>scheduledQueryRules</code> は削除しないでください。<br>作成されたメトリック アラートは、AMA によって収集されたログをメトリックに変換し、メトリックを評価する「ログのメトリック アラート」です。Azure ポータルからログのメトリック アラートを作成した場合、ログをメトリックに変換するための <code>scheduledQueryRules</code> が自動で作成されますが、削除するとメトリックが生成されなくなるため、監視できません。<br><br></p><h4 id="Q-メトリックに変換する-scheduledQueryRules-がアラート-ルールの一覧に表示されません。"><a href="#Q-メトリックに変換する-scheduledQueryRules-がアラート-ルールの一覧に表示されません。" class="headerlink" title="Q. メトリックに変換する scheduledQueryRules がアラート ルールの一覧に表示されません。"></a>Q. メトリックに変換する scheduledQueryRules がアラート ルールの一覧に表示されません。</h4><p>Azure Monitor の通常のアラート ルールは、Azure ポータル &gt; [モニター (監視)] &gt; [アラート] &gt; [アラート ルール] に表示されますが、ログをメトリックに変換する <code>scheduledQueryRules</code> は表示されません。</p><p>※ シグナルの種類が「メトリクス」の <code>metricAlerts</code> のみが表示されます。<br><img src="/blog/AzureMonitorEssential/LogToMetricAlert/image02.png"></p><p>メトリックに変換する <code>scheduledQueryRules</code> は、対象のリソース グループの [概要] ペインで確認できます。<br>Azure ポータルからログのメトリック アラートを作成した場合は、<code>metricAlerts</code> と同じ名前の <code>scheduledQueryRules</code> が作成されますので、リソース名で絞り込むと、次の 2 種類のリソースが表示されます。</p><ul><li>[種類] が「メトリック アラート ルール」: <code>metricAlerts</code></li><li>[種類] が「ログ検索警告ルール」: <code>scheduledQueryRules</code></li></ul><p><img src="/blog/AzureMonitorEssential/LogToMetricAlert/image03.png"></p><br><h4 id="Q-Azure-ポータル上でメトリックに変換する-scheduledQueryRules-を表示したところ、Cannot-read-properties-of-undefined-reading-‘toLowerCase’-と表示されます。"><a href="#Q-Azure-ポータル上でメトリックに変換する-scheduledQueryRules-を表示したところ、Cannot-read-properties-of-undefined-reading-‘toLowerCase’-と表示されます。" class="headerlink" title="Q. Azure ポータル上でメトリックに変換する scheduledQueryRules を表示したところ、Cannot read properties of undefined (reading ‘toLowerCase’) と表示されます。"></a>Q. Azure ポータル上でメトリックに変換する scheduledQueryRules を表示したところ、Cannot read properties of undefined (reading ‘toLowerCase’) と表示されます。</h4><p><code>scheduledQueryRules</code> は、ログをメトリックに変換する専用のルールです。<br>通常のログ アラート ルールの定義を持たないため、Azure ポータル上で開くと以下のエラーが表示されますが、アラートの動作不良を示すものではございません。<br><img width="700" src="../LogToMetricAlert/image13.png"></p><br><h4 id="Q-Heartbeat-メトリックが生成されていることを確認する方法はありますか。"><a href="#Q-Heartbeat-メトリックが生成されていることを確認する方法はありますか。" class="headerlink" title="Q. Heartbeat メトリックが生成されていることを確認する方法はありますか。"></a>Q. Heartbeat メトリックが生成されていることを確認する方法はありますか。</h4><p>Heartbeat ログを収集している Log Analytics ワークスペース &gt; [監視] &gt; [メトリック] から確認可能です。<br>Heartbeat ログが収集され、メトリックに変換されている場合は、0 より大きい値が記録されます。<br><img src="/blog/AzureMonitorEssential/LogToMetricAlert/image14.png"></p><br><p>本記事では、ログのメトリック アラートの仕組み、ログ アラート ルールとの違い、作成方法、よくあるご質問をご紹介しました。<br>上記内容以外でご不明な点や疑問点などございましたら、弊社サポートまでお問い合わせください。<br>最後までお読みいただきありがとうございました！</p>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/AzureMonitorEssential/LogToMetricAlert/</id>
    <link href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/LogToMetricAlert/"/>
    <published>2026-09-05T15:00:00.000Z</published>
    <summary>
      <![CDATA[<p>[更新履歴]</p>
<ul>
<li>2026&#x2F;09&#x2F;06 ブログ公開</li>
</ul>
<p>こんにちは、Azure Monitoring サポート チームの北村です。<br>Azure Monitor のアラート ルールの一つに「ログのメトリック アラート」というアラートが存在することをご存知でしょうか。<br>名前だけを見るとメトリック アラートの一種に見えますが、Azure Monitor エージェント (AMA) によって収集されたログをメトリックに変換したうえで監視する、少し特殊な仕組みを持っています。</p>
<p>今回は「ログのメトリック アラート」の概要と仕組み、そしてログ アラートとの違いについてご紹介いたします。</p>
<br>]]>
    </summary>
    <title>ログのメトリック アラートについて</title>
    <updated>2026-09-06T00:15:21.630Z</updated>
  </entry>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="Log Analytics" scheme="https://jpazmon-integ.github.io/blog/tags/Log-Analytics/"/>
    <category term="Container Insights" scheme="https://jpazmon-integ.github.io/blog/tags/Container-Insights/"/>
    <category term="Retirement" scheme="https://jpazmon-integ.github.io/blog/tags/Retirement/"/>
    <content>
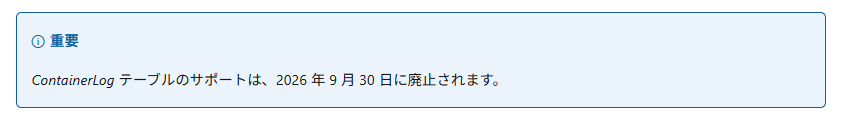
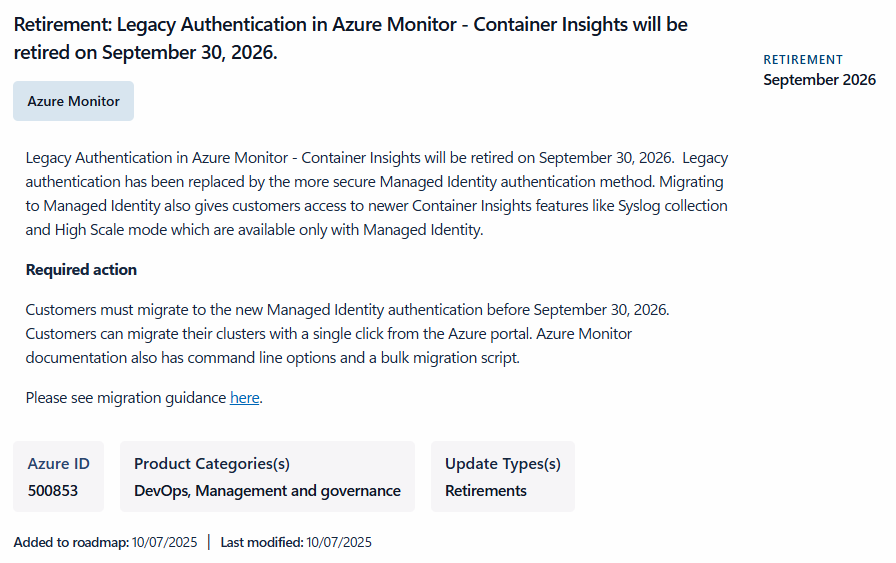
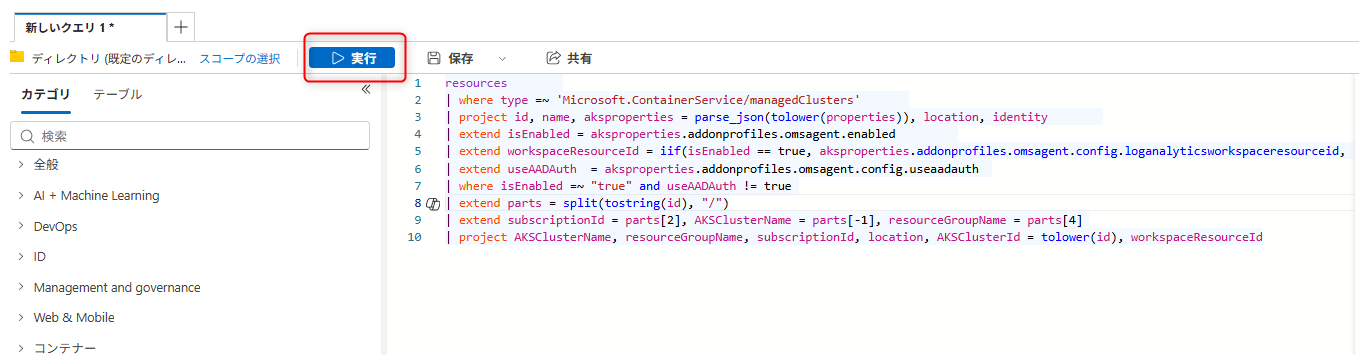
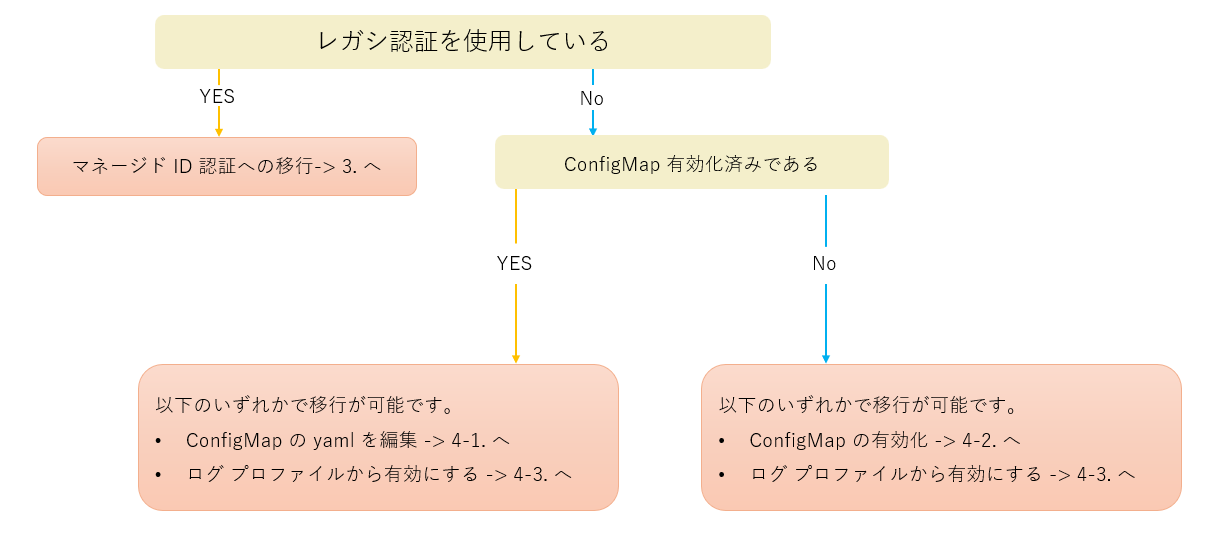
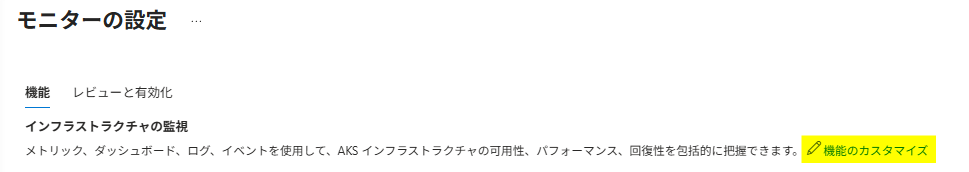
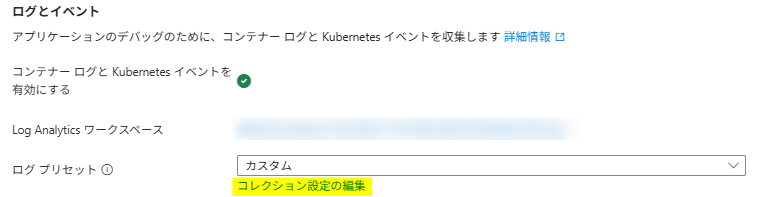
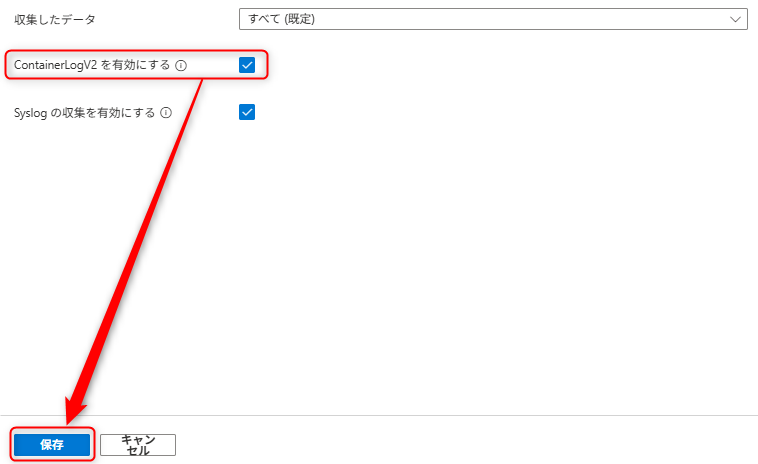
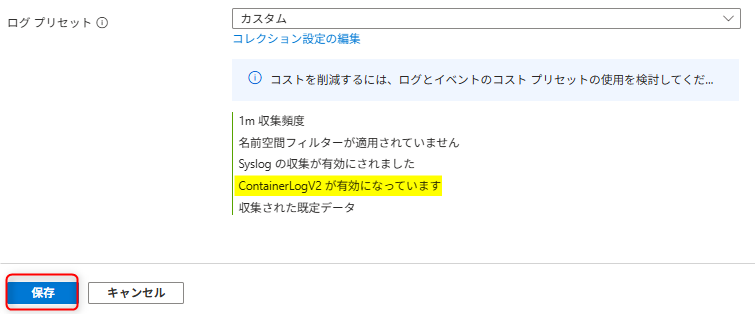
      <![CDATA[<p>[更新履歴]</p><ul><li>2026&#x2F;08&#x2F;07 ブログ公開</li><li>2026&#x2F;08&#x2F;12 一部リンクを修正しました</li></ul><p>こんにちは！Azure Monitoring チームの佐藤です。</p><p>本記事は、2026 年 9 月 30 日にサポートを終了いたします ContainerLog テーブルについて、後継の ContainerLogV2 テーブルへ移行いただく方法について案内しております。</p><span id="more"></span><h2 id="目次"><a href="#目次" class="headerlink" title="目次"></a>目次</h2><ul><li><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/MigrationToContainerLogV2/#1-%E6%9C%AC%E8%A8%98%E4%BA%8B%E3%81%AE%E6%A6%82%E8%A6%81">1. 本記事の概要</a></li><li><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/MigrationToContainerLogV2/#2-%E7%A7%BB%E8%A1%8C%E3%81%AE%E5%89%8D%E3%81%AB%E3%81%94%E7%A2%BA%E8%AA%8D%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84">2. 移行の前に認証方法をご確認ください</a><ul><li><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/MigrationToContainerLogV2/#2-1-%E3%83%AC%E3%82%AC%E3%82%B7%E8%AA%8D%E8%A8%BC%E3%81%AE%E4%BD%BF%E7%94%A8%E6%9C%89%E7%84%A1">2-1. レガシ認証の使用有無</a></li><li><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/MigrationToContainerLogV2/#2-2-%E8%A9%B2%E5%BD%93%E3%81%99%E3%82%8B%E7%A7%BB%E8%A1%8C%E3%82%B7%E3%83%8A%E3%83%AA%E3%82%AA%E3%81%AF%E3%81%A9%E3%82%8C%E3%81%8B">2-2. 該当する移行シナリオはどれか</a></li><li><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/MigrationToContainerLogV2/#2-3-%E7%A7%BB%E8%A1%8C%E3%81%AB%E4%BC%B4%E3%81%86%E6%B3%A8%E6%84%8F%E7%82%B9">2-3. 移行に伴う注意点</a></li></ul></li><li><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/MigrationToContainerLogV2/#3-%E3%83%AC%E3%82%AC%E3%82%B7%E8%AA%8D%E8%A8%BC%E3%82%92%E4%BD%BF%E7%94%A8%E3%81%97%E3%81%9F-Container-Insights-%E3%81%AE%E5%A0%B4%E5%90%88%E3%81%AE%E7%A7%BB%E8%A1%8C%E6%96%B9%E6%B3%95">3. レガシ認証を使用した Container Insights の場合の移行方法</a></li><li><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/MigrationToContainerLogV2/#4-%E3%83%9E%E3%83%8D%E3%83%BC%E3%82%B8%E3%83%89-ID-%E8%AA%8D%E8%A8%BC%E3%82%92%E4%BD%BF%E7%94%A8%E3%81%97%E3%81%9F-Container-Insights-%E3%81%AE%E5%A0%B4%E5%90%88%E3%81%AE%E7%A7%BB%E8%A1%8C%E6%96%B9%E6%B3%95">4. マネージド ID 認証を使用した Container Insights の場合の移行方法</a><ul><li><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/MigrationToContainerLogV2/#4-1-ConfigMap-%E3%81%AE-yaml-%E3%82%92%E7%B7%A8%E9%9B%86%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%81%AB%E3%82%88%E3%82%8A%E7%A7%BB%E8%A1%8C%E3%81%99%E3%82%8B">4-1. ConfigMap の yaml を編集することにより移行する</a></li><li><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/MigrationToContainerLogV2/#4-2-ConfigMap-%E3%82%92%E6%9C%89%E5%8A%B9%E5%8C%96%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%81%AB%E3%82%88%E3%82%8A%E7%A7%BB%E8%A1%8C%E3%81%99%E3%82%8B">4-2. ConfigMap を有効化することにより移行する</a></li><li><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/MigrationToContainerLogV2/#4-3-%E3%83%AD%E3%82%B0-%E3%83%97%E3%83%AD%E3%83%95%E3%82%A1%E3%82%A4%E3%83%AB%E3%82%92%E8%A8%AD%E5%AE%9A%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%81%AB%E3%82%88%E3%82%8A%E7%A7%BB%E8%A1%8C%E3%81%99%E3%82%8B">4-3. ログ プロファイルを設定することにより移行する</a></li></ul></li><li><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/MigrationToContainerLogV2/#5-%E3%81%BE%E3%81%A8%E3%82%81">5. まとめ</a></li></ul><br><h2 id="1-本記事の概要"><a href="#1-本記事の概要" class="headerlink" title="1. 本記事の概要"></a>1. 本記事の概要</h2><p>以下の公開情報に記載があります通り、ContainerLog テーブルの使用が 2026 年 9 月 30 日をもってサポートされなくなります。</p><ul><li>Container Insights のログ スキーマ<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/container-insights-logs-schema">https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/container-insights-logs-schema</a><br><img src="/blog/LogAnalytics/MigrationToContainerLogV2/announce01.png"></li></ul><p>サポート終了に伴い、ContainerLog テーブルをご利用いただいている場合には後継の ContainerLogV2 テーブルへ移行をいただく必要がございます。<br>本記事では、Azure Kubernetes Service (AKS) リソースで利用されていることを前提とした移行方法について、いくつか具体的なシナリオを挙げて紹介いたします。</p><h2 id="2-移行の前にご確認ください"><a href="#2-移行の前にご確認ください" class="headerlink" title="2. 移行の前にご確認ください"></a>2. 移行の前にご確認ください</h2><h3 id="2-1-レガシ認証の使用有無"><a href="#2-1-レガシ認証の使用有無" class="headerlink" title="2-1. レガシ認証の使用有無"></a>2-1. レガシ認証の使用有無</h3><p>シナリオごとの移行方法の前に、まずは Container Insights における認証方法として現在何が使用されているかを確認いただく必要がございます。<br>Container Insights の認証方法としては、証明書ベースのローカル認証であるレガシ認証と、マネージド ID 認証の 2 種類がございます。<br>レガシ認証を使用している場合、レガシ認証も ContainerLog テーブルと同じ 2026 年 9 月 30 日をもってサポートがされなくなります。  </p><ul><li>Azure の更新情報<br><a href="https://azure.microsoft.com/ja-jp/updates/?id=500853">https://azure.microsoft.com/ja-jp/updates/?id=500853</a><br><img src="/blog/LogAnalytics/MigrationToContainerLogV2/announce02.png"></li></ul><p>そのため、レガシ認証を使用している場合には、まずマネージド ID 認証に移行する必要があります。<br>(後述いたしますマネージド ID 認証への移行をいただくだけで、ContainerLogV2 テーブルへの移行も完了します。)  </p><p>レガシ認証を使用しているクラスターは、Azure Resource Graph のクエリを用いて以下の手順で調べることができます。  </p><h4 id="公開情報"><a href="#公開情報" class="headerlink" title="公開情報"></a>公開情報</h4><ul><li>コンテナーの分析情報のレガシ認証 &gt; レガシ認証を使用してクラスターを検索する<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/container-insights-authentication?tabs=cli#find-clusters-using-legacy-authentication">https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/container-insights-authentication?tabs=cli#find-clusters-using-legacy-authentication</a></li></ul><h4 id="レガシ認証を使用しているクラスターの検索手順"><a href="#レガシ認証を使用しているクラスターの検索手順" class="headerlink" title="レガシ認証を使用しているクラスターの検索手順"></a>レガシ認証を使用しているクラスターの検索手順</h4><ol><li><p>Azure ポータルの検索バーにて、”Resource Graph エクスプローラー” と検索し、サービス項目にある [Resource Graph エクスプローラー] をクリックします。<br><br><img src="/blog/LogAnalytics/MigrationToContainerLogV2/resourcegraph01.png"></p></li><li><p>以下のクエリを貼り付け、画面上部にあります [実行] をクリックします。</p></li></ol><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br></pre></td><td class="code"><pre><span class="line">resources        </span><br><span class="line">| where type =~ &#x27;Microsoft.ContainerService/managedClusters&#x27;       </span><br><span class="line">| project id, name, aksproperties = parse_json(tolower(properties)), location, identity        </span><br><span class="line">| extend isEnabled = aksproperties.addonprofiles.omsagent.enabled         </span><br><span class="line">| extend workspaceResourceId = iif(isEnabled == true, aksproperties.addonprofiles.omsagent.config.loganalyticsworkspaceresourceid, &#x27;&#x27;)        </span><br><span class="line">| extend useAADAuth  = aksproperties.addonprofiles.omsagent.config.useaadauth  </span><br><span class="line">| where isEnabled =~ &quot;true&quot; and useAADAuth != true </span><br><span class="line">| extend parts = split(tostring(id), &quot;/&quot;)</span><br><span class="line">| extend subscriptionId = parts[2], AKSClusterName = parts[-1], resourceGroupName = parts[4] </span><br><span class="line">| project AKSClusterName, resourceGroupName, subscriptionId, location, AKSClusterId = tolower(id), workspaceResourceId</span><br></pre></td></tr></table></figure><p><img src="/blog/LogAnalytics/MigrationToContainerLogV2/resourcegraph02.png"></p><ol start="3"><li>実行結果に表示されているクラスターでレガシ認証が使用されております。</li></ol><h3 id="2-2-該当する移行シナリオはどれか"><a href="#2-2-該当する移行シナリオはどれか" class="headerlink" title="2-2. 該当する移行シナリオはどれか"></a>2-2. 該当する移行シナリオはどれか</h3><p>ここから、具体的な移行方法を説明します。<br>どのシナリオが該当するかについては、以下のフロー チャートが参考になれば幸いです。<br><img src="/blog/LogAnalytics/MigrationToContainerLogV2/chart.png"></p><h3 id="2-3-移行に伴う注意点"><a href="#2-3-移行に伴う注意点" class="headerlink" title="2-3. 移行に伴う注意点"></a>2-3. 移行に伴う注意点</h3><p>ログの格納先が ContainerLog テーブルから ContainerLogV2 テーブルに変更されても、ログ アラート ルールやダッシュボードなど ContainerLog テーブルのデータを活用するサービスで用いるクエリは自動で変更されません。<br>ContainerLog テーブルを検索しているクエリがある場合には、お客様ご自身で ContainerLogV2 テーブルをクエリするよう変更いただく必要がございます。  </p><p>例えば、ContainerLog テーブルに対してクエリを行っているアラート ルールが存在するかどうかは、<br>以下の Azure Resource Graph クエリでご確認いただけます。</p><p>Azure Resource Graph クエリの使用方法は、前述の <a href="https://jpazmon-integ.github.io/blog/LogAnalytics/MigrationToContainerLogV2/#2-1-%E3%83%AC%E3%82%AC%E3%82%B7%E8%AA%8D%E8%A8%BC%E3%81%AE%E4%BD%BF%E7%94%A8%E6%9C%89%E7%84%A1">“2-1. レガシ認証の使用有無 “ 内、”レガシ認証を使用しているクラスターの検索手順”</a> に記載しております。  </p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br></pre></td><td class="code"><pre><span class="line">resources</span><br><span class="line">| where type in~ (&#x27;microsoft.insights/scheduledqueryrules&#x27;) and [&#x27;kind&#x27;] !in~ (&#x27;LogToMetric&#x27;)</span><br><span class="line">| extend severity = strcat(&quot;Sev&quot;, properties[&quot;severity&quot;])</span><br><span class="line">| extend enabled = tobool(properties[&quot;enabled&quot;])</span><br><span class="line">| where enabled in~ (&#x27;true&#x27;)</span><br><span class="line">| where tolower(properties[&quot;targetResourceTypes&quot;]) matches regex &#x27;microsoft.operationalinsights/workspaces($|/.*)?&#x27; or tolower(properties[&quot;targetResourceType&quot;]) matches regex &#x27;microsoft.operationalinsights/workspaces($|/.*)?&#x27; or tolower(properties[&quot;scopes&quot;]) matches regex &#x27;providers/microsoft.operationalinsights/workspaces($|/.*)?&#x27;</span><br><span class="line">| where properties contains &quot;ContainerLog&quot;</span><br><span class="line">| project id,name,type,properties,enabled,severity,subscriptionId</span><br><span class="line">| order by tolower(name) asc</span><br></pre></td></tr></table></figure><ul><li>Container Insights のログ スキーマ &gt; ContainerLogV2 スキーマを有効にする<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/container-insights-logs-schema#enable-the-containerlogv2-schema">https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/container-insights-logs-schema#enable-the-containerlogv2-schema</a></li></ul><p>また、移行が完了してから ContainerLogV2 テーブルにログが格納されるようになるまで、10 分程度お時間がかかります。</p><h2 id="3-レガシ認証を使用した-Container-Insights-の場合の移行方法"><a href="#3-レガシ認証を使用した-Container-Insights-の場合の移行方法" class="headerlink" title="3. レガシ認証を使用した Container Insights の場合の移行方法"></a>3. レガシ認証を使用した Container Insights の場合の移行方法</h2><p>レガシ認証からマネージド ID 認証に移行する過程で、ContainerLog テーブルから ContainerLogV2 テーブルへの移行も行われます。<br>そのため、レガシ認証からマネージド ID 認証への移行のみを実施いただければ十分でございます。</p><h3 id="移行手順"><a href="#移行手順" class="headerlink" title="移行手順"></a>移行手順</h3><p>Azure CLI (バージョン 2.49.0 以上) で移行いただけます。<br>具体的な移行方法について、以下の公開情報に記載しております。</p><ul><li>コンテナーの分析情報のレガシ認証 &gt; マネージド ID 認証に移行する<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/container-insights-authentication?tabs=cli#migrate-to-managed-identity-authentication">https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/container-insights-authentication?tabs=cli#migrate-to-managed-identity-authentication</a></li></ul><p>マネージド ID 認証に移行した場合に、どのような変更が生じるか、どのような影響があるかなどについては、<br>以下の公開情報にまとまっております。<br>よろしければ併せてご参照ください。  </p><ul><li>コンテナーの分析情報のレガシ認証 &gt; マネージド ID 認証に移行するとどうなりますか?<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/container-insights-authentication?tabs=cli#what-happens-when-i-migrate-to-managed-identity-authentication">https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/container-insights-authentication?tabs=cli#what-happens-when-i-migrate-to-managed-identity-authentication</a></li></ul><h2 id="4-マネージド-ID-認証を使用した-Container-Insights-の場合の移行方法"><a href="#4-マネージド-ID-認証を使用した-Container-Insights-の場合の移行方法" class="headerlink" title="4. マネージド ID 認証を使用した Container Insights の場合の移行方法"></a>4. マネージド ID 認証を使用した Container Insights の場合の移行方法</h2><p>すでに移行対象のクラスターでマネージド ID 認証を使用している場合には、ConfigMap で ContainerLogV2 テーブルにログを送るような設定を行う、<br>またはログ プロファイルの設定で ContainerLogV2 テーブルにログを送るような設定を行うことで移行がいただけます。(*)</p><p>(*)<br>ContainerLog テーブルにログが格納される条件は、以下 2 つを両方とも満たす場合でございます。</p><ul><li>ConfigMap において ContainerLogV2 へのログ送信が明示的にオフにされている</li><li>ログ プロファイルで ContainerLogV2 へのログ送信が明示的にオフされている</li></ul><h3 id="4-1-ConfigMap-の-yaml-を編集することにより移行する"><a href="#4-1-ConfigMap-の-yaml-を編集することにより移行する" class="headerlink" title="4-1. ConfigMap の yaml を編集することにより移行する"></a>4-1. ConfigMap の yaml を編集することにより移行する</h3><p>ConfigMap では、パラメーター containerlog_schema_version を使用して、ContainerLog テーブルにログを送信する設定 (v1) になっているか、ContainerLogV2 テーブルにログを送る設定 (v2) になっているかを判断しています。<br>そのため、使用している yaml 内でこのパラメーターの値を変更いただく必要があります。</p><p>(参考) パラメーターの一覧および各パラメーターの説明については、以下をご参照ください。  </p><ul><li>ConfigMap の設定<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-data-collection-configmap#configmap-settings">https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-data-collection-configmap#configmap-settings</a></li></ul><h4 id="移行手順-1"><a href="#移行手順-1" class="headerlink" title="移行手順"></a>移行手順</h4><ol><li>まず、ConfigMap が利用されていること、およびパラメーター container_schema_version の値を確認します。</li></ol><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">kubectl get configmap container-azm-ms-agentconfig -n kube-system -o yaml</span><br></pre></td></tr></table></figure><p>対象の環境で、ConfigMap の使用がない場合には、以下のような出力となります。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">Error from server (NotFound): configmaps &quot;container-azm-ms-agentconfig&quot; not found</span><br></pre></td></tr></table></figure><p>この場合、既存の ConfigMap はありませんので、[4-2. ConfigMap を有効化することにより移行する] または [4-3. ログ プロファイルを設定することにより移行する] のどちらかで移行いただく必要がございます。</p><ol start="2"><li>ConfigMap が存在し、ConfigMap の設定が出力された場合には、パラメーター container_schema_version の値が “v1” になっていることを確認します。<br>この部分を “v2” に変更いただき、kubectl apply によりデプロイしてください。</li></ol><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">kubectl apply -f container-azm-ms-agentconfig.yaml</span><br></pre></td></tr></table></figure><h3 id="4-2-ConfigMap-を有効化することにより移行する"><a href="#4-2-ConfigMap-を有効化することにより移行する" class="headerlink" title="4-2. ConfigMap を有効化することにより移行する"></a>4-2. ConfigMap を有効化することにより移行する</h3><h4 id="移行手順-2"><a href="#移行手順-2" class="headerlink" title="移行手順"></a>移行手順</h4><p>ConfigMap を有効化することで ContainerLogV2 テーブルに移行する場合の手順は、以下の公開情報に記載しております。</p><ul><li>ConfigMap を使用してコンテナー ログ収集を構成する<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-data-collection-configmap">https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-data-collection-configmap</a></li></ul><p>ConfigMap を有効化いただくと、既定で ContainerLogV2 テーブルにログが送られるようになります。</p><h3 id="4-3-ログ-プロファイルを設定することにより移行する"><a href="#4-3-ログ-プロファイルを設定することにより移行する" class="headerlink" title="4-3. ログ プロファイルを設定することにより移行する"></a>4-3. ログ プロファイルを設定することにより移行する</h3><h4 id="必要な-Azure-組み込みロール"><a href="#必要な-Azure-組み込みロール" class="headerlink" title="必要な Azure 組み込みロール"></a>必要な Azure 組み込みロール</h4><p>少なくともクラスターへの共同作成者権限が必要でございます。</p><ul><li>Azure Kubernetes Service (AKS) クラスターの監視を有効にする &gt; 前提条件<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-enable?tabs=azure-cli#prerequisites">https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-enable?tabs=azure-cli#prerequisites</a></li></ul><h4 id="移行手順-3"><a href="#移行手順-3" class="headerlink" title="移行手順"></a>移行手順</h4><ol><li>Azure ポータルにて、ContainerLogV2 テーブルへの移行を行う AKS リソースを開きます。</li><li>画面左側にある [モニター (分析情報)] をクリックします。</li><li>画面上部にある [モニターの設定] をクリックします。<br><br><img src="/blog/LogAnalytics/MigrationToContainerLogV2/logprofile01.png"></li><li>[機能] タブ内、”インフラストラクチャの監視” 項目にある [機能のカスタマイズ] をクリックします。<br><br><img src="/blog/LogAnalytics/MigrationToContainerLogV2/logprofile02.png"></li><li>“構成のカスタマイズ” ウィンドウが開いたら、ログとイベント &gt; ログ プリセット 項目に表示されている [コレクション設定の編集] をクリックします。<br><br><img src="/blog/LogAnalytics/MigrationToContainerLogV2/logprofile03.png"></li><li>[ContainerLogV2 を有効にする] にチェックを入れ、下部にある [保存] をクリックします。  <br><br><img src="/blog/LogAnalytics/MigrationToContainerLogV2/logprofile04.png"></li></ol><p><br>設定内容を確認し、もう一度 [保存] をクリックすると、”構成のカスタマイズ” ウィンドウが閉じます。<br><br><img src="/blog/LogAnalytics/MigrationToContainerLogV2/logprofile05.png"></p><ol start="7"><li>“モニターの設定” 画面下部にあります [レビューと有効化] をクリックし、設定内容が想定通りである場合には、[有効にする] をクリックします。</li></ol><p>(参考)  </p><ul><li>AKS クラスターでコンテナーの分析情報とログ記録を有効にする<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-enable?tabs=azure-portal#enable-container-insights-and-logging-on-an-aks-cluster">https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-enable?tabs=azure-portal#enable-container-insights-and-logging-on-an-aks-cluster</a></li></ul><h2 id="5-まとめ"><a href="#5-まとめ" class="headerlink" title="5. まとめ"></a>5. まとめ</h2><p>2026 年 9 月 30 日に ContainerLog テーブルの使用のサポートが終了するに際し、AKS 環境にて後継の ContainerLogV2 テーブルへ移行する方法を紹介いたしました。<br>本記事が、少しでも移行を検討される際にお役に立てれば幸いです。</p>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/LogAnalytics/MigrationToContainerLogV2/</id>
    <link href="https://jpazmon-integ.github.io/blog/LogAnalytics/MigrationToContainerLogV2/"/>
    <published>2026-08-06T15:00:00.000Z</published>
    <summary>
      <![CDATA[<p>[更新履歴]</p>
<ul>
<li>2026&#x2F;08&#x2F;07 ブログ公開</li>
<li>2026&#x2F;08&#x2F;12 一部リンクを修正しました</li>
</ul>
<p>こんにちは！Azure Monitoring チームの佐藤です。</p>
<p>本記事は、2026 年 9 月 30 日にサポートを終了いたします ContainerLog テーブルについて、後継の ContainerLogV2 テーブルへ移行いただく方法について案内しております。</p>]]>
    </summary>
    <title>ContainerLog テーブルのサポート終了に伴う ContainerLogV2 テーブルへの移行について</title>
    <updated>2026-09-06T00:15:21.903Z</updated>
  </entry>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="HowTo" scheme="https://jpazmon-integ.github.io/blog/tags/HowTo/"/>
    <category term="Azure Monitor All" scheme="https://jpazmon-integ.github.io/blog/tags/Azure-Monitor-All/"/>
    <content>
      <![CDATA[<p>[更新履歴]</p><ul><li>2026&#x2F;07&#x2F;30 : ブログ公開</li></ul><span id="more"></span><h2 id="目次"><a href="#目次" class="headerlink" title="目次"></a>目次</h2><ul><li><a href="#1-%E3%81%AF%E3%81%98%E3%82%81%E3%81%AB">1. はじめに</a></li><li><a href="#2-%E7%94%A8%E8%AA%9E%E9%9B%86">2. 用語集</a><ul><li><a href="#2-1-%E3%83%AA%E3%82%BF%E3%82%A4%E3%82%A2%E6%B8%88%E3%81%BF%E8%A3%BD%E5%93%81">2.1 リタイア済み製品</a></li><li><a href="#2-2-%E3%83%AA%E3%82%BF%E3%82%A4%E3%82%A2%E4%BA%88%E5%AE%9A%E3%81%AE%E8%A3%BD%E5%93%81">2.2 リタイア予定の製品</a></li></ul></li><li><a href="#3-%E6%A6%82%E5%BF%B5">3. 概念</a></li><li><a href="#4-%E7%9B%A3%E8%A6%96%E3%82%B7%E3%83%8A%E3%83%AA%E3%82%AA%E4%BE%8B">4. 監視シナリオ例</a><ul><li><a href="#4-1-%E4%BB%AE%E6%83%B3%E3%83%9E%E3%82%B7%E3%83%B3%E3%81%AE%E6%AD%BB%E6%B4%BB%E7%9B%A3%E8%A6%96">4.1 仮想マシンの死活監視</a></li><li><a href="#4-2-%E4%BB%AE%E6%83%B3%E3%83%9E%E3%82%B7%E3%83%B3-%E3%83%9B%E3%82%B9%E3%83%88%E3%81%AE%E3%83%91%E3%83%95%E3%82%A9%E3%83%BC%E3%83%9E%E3%83%B3%E3%82%B9%E7%9B%A3%E8%A6%96">4.2 仮想マシン ホストのパフォーマンス監視</a></li><li><a href="#4-3-Azure-VM-%E3%81%AE%E3%82%B2%E3%82%B9%E3%83%88-OS-%E3%81%AE%E3%83%91%E3%83%95%E3%82%A9%E3%83%BC%E3%83%9E%E3%83%B3%E3%82%B9%E7%9B%A3%E8%A6%96">4.3 Azure VM のゲスト OS のパフォーマンス監視</a></li><li><a href="#4-4-%E4%BB%AE%E6%83%B3%E3%83%9E%E3%82%B7%E3%83%B3-%E3%83%AD%E3%82%B0%E3%81%AE%E7%9B%A3%E8%A6%96">4.4 仮想マシン ログの監視</a></li><li><a href="#4-5-OS-%E5%86%85%E3%81%AE%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E7%9B%A3%E8%A6%96">4.5 OS 内のサービス監視</a></li><li><a href="#4-6-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E8%A8%AD%E5%AE%9A">4.6 アラート ルールの設定</a></li><li><a href="#4-7-%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7">4.7 サービス正常性</a></li></ul></li><li><a href="#5-%E5%90%84%E6%A9%9F%E8%83%BD%E3%81%A8%E3%82%BD%E3%83%AA%E3%83%A5%E3%83%BC%E3%82%B7%E3%83%A7%E3%83%B3">5. 各機能とソリューション</a><ul><li><a href="#5-1-%E3%83%87%E3%83%BC%E3%82%BF%E5%8F%8E%E9%9B%86">5.1 データ収集</a><ul><li><a href="#5-1-1-%E3%83%97%E3%83%A9%E3%83%83%E3%83%88%E3%83%95%E3%82%A9%E3%83%BC%E3%83%A0-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%81%A8%E3%82%AB%E3%82%B9%E3%82%BF%E3%83%A0-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF">5.1.1 プラットフォーム メトリックとカスタム メトリック</a></li><li><a href="#5-1-2-%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0">5.1.2 アクティビティ ログ</a></li><li><a href="#5-1-3-%E4%BB%AE%E6%83%B3%E3%83%9E%E3%82%B7%E3%83%B3%E3%81%8B%E3%82%89%E3%81%AE%E3%83%AD%E3%82%B0%E5%8F%8E%E9%9B%86">5.1.3 仮想マシンからのログ収集</a></li><li><a href="#5-1-4-%E3%82%B3%E3%83%B3%E3%83%86%E3%83%8A%E3%83%BC%E3%81%8B%E3%82%89%E3%81%AE%E3%83%AD%E3%82%B0%E5%8F%8E%E9%9B%86">5.1.4 コンテナーからのログ収集</a></li><li><a href="#5-1-5-%E3%82%A2%E3%83%97%E3%83%AA%E3%82%B1%E3%83%BC%E3%82%B7%E3%83%A7%E3%83%B3%E3%81%8B%E3%82%89%E3%81%AE%E3%83%AD%E3%82%B0%E5%8F%8E%E9%9B%86">5.1.5 アプリケーションからのログ収集</a></li><li><a href="#5-1-6-%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A">5.1.6 診断設定</a></li><li><a href="#5-1-7-%E3%83%87%E3%83%BC%E3%82%BF-%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88">5.1.7 データ エクスポート</a></li><li><a href="#5-1-8-%E3%83%8D%E3%83%83%E3%83%88%E3%83%AF%E3%83%BC%E3%82%AF%E3%81%AE%E7%9B%A3%E8%A6%96">5.1.8 ネットワークの監視</a></li></ul></li><li><a href="#5-2-%E5%88%86%E6%9E%90%E3%81%A8%E3%83%AC%E3%83%9D%E3%83%BC%E3%83%88">5.2 分析とレポート</a><ul><li><a href="#5-2-1-Log-Analytics-%E3%83%AF%E3%83%BC%E3%82%AF%E3%82%B9%E3%83%9A%E3%83%BC%E3%82%B9%E3%81%AE%E3%82%AF%E3%82%A8%E3%83%AA">5.2.1 Log Analytics ワークスペースのクエリ</a></li><li><a href="#5-2-2-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB">5.2.2 ログ アラート ルール</a></li><li><a href="#5-2-3-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB">5.2.3 メトリック アラート ルール</a></li><li><a href="#5-2-4-%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88">5.2.4 アクティビティ ログ アラート</a></li><li><a href="#5-2-5-%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%A8%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88">5.2.5 サービス正常性アラートとリソース正常性アラート</a></li><li><a href="#5-2-6-Log-Analytics-%E3%83%AF%E3%83%BC%E3%82%AF%E3%82%B9%E3%83%9A%E3%83%BC%E3%82%B9%E3%81%AE%E3%82%B3%E3%82%B9%E3%83%88%E5%88%86%E6%9E%90">5.2.6 Log Analytics ワークスペースのコスト分析</a></li><li><a href="#5-2-7-%E3%82%B9%E3%83%88%E3%83%AC%E3%83%BC%E3%82%B8-%E3%82%A2%E3%82%AB%E3%82%A6%E3%83%B3%E3%83%88%E3%81%AB%E5%8F%8E%E9%9B%86%E3%81%97%E3%81%9F%E3%83%87%E3%83%BC%E3%82%BF%E3%81%AE%E5%8F%AF%E8%A6%96%E5%8C%96">5.2.7 ストレージ アカウントに収集したデータの可視化</a></li><li><a href="#5-2-8-Application-Insights-%E3%81%AE%E3%82%AF%E3%82%A8%E3%83%AA">5.2.8 Application Insights のクエリ</a></li></ul></li><li><a href="#5-3-%E5%8F%AF%E8%A6%96%E5%8C%96">5.3 可視化</a><ul><li><a href="#5-3-1-%E3%83%AF%E3%83%BC%E3%82%AF%E3%83%96%E3%83%83%E3%82%AF">5.3.1 ワークブック</a></li><li><a href="#5-3-2-%E3%83%80%E3%83%83%E3%82%B7%E3%83%A5%E3%83%9C%E3%83%BC%E3%83%89">5.3.2 ダッシュボード</a></li><li><a href="#5-3-3-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%97%E3%83%AD%E3%83%BC%E3%83%A9%E3%83%BC">5.3.3 メトリック エクスプローラー</a></li><li><a href="#5-3-4-Application-Insights-%E3%81%AE%E5%8F%AF%E8%A6%96%E5%8C%96">5.3.4 Application Insights の可視化</a></li></ul></li></ul></li><li><a href="#6-%E3%82%BB%E3%82%AD%E3%83%A5%E3%83%AA%E3%83%86%E3%82%A3">6. セキュリティ</a><ul><li><a href="#6-1-Azure-Monitor-Private-Link-Scope-AMPLS">6.1 Azure Monitor Private Link Scope (AMPLS)</a></li><li><a href="#6-2-%E3%83%87%E3%83%BC%E3%82%BF%E5%89%8A%E9%99%A4">6.2 データ削除</a></li></ul></li></ul><br><!-- 1章始まり--大項目 --><h2 id="1-はじめに"><a href="#1-はじめに" class="headerlink" title="1. はじめに"></a>1. はじめに</h2><p>この記事はこれから Azure Monitor 製品を利用する方や、追加の監視構成を検討している方への入り口となることを目的にしています。Azure Monitor 製品にはどのような機能があり、構成することで何を行うことができるのかを極力簡潔に記載しています。<br>また、製品を利用するうえで頻出の用語や、各ソリューションの概念図も載せています。<br>是非ご覧いただき、Azure Monitor 製品ご利用の一助となれば幸いです。</p><p>※本記事は Microsoft Learn の Azure Monitor に関する公開情報を代替するものではありません。各機能の詳細や、最新の情報は Microsoft Learn でご確認ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/">Azure Monitor のドキュメント - Azure Monitor | Microsoft Learn</a></p><p><br><!-- 1章終わり--大項目の終わり <br> を追加する --></p><!-- 2章始まり--大項目 --><h2 id="2-用語集"><a href="#2-用語集" class="headerlink" title="2. 用語集"></a>2. 用語集</h2><p>本項では Azure Monitor 関連製品でよく使われる用語を記載しています。<br>本ブログ記事や公開情報を参照する際の参考となれば幸いです。</p><br><h3 id="Azure-Monitor-全般に関連する用語"><a href="#Azure-Monitor-全般に関連する用語" class="headerlink" title="Azure Monitor 全般に関連する用語"></a>Azure Monitor 全般に関連する用語</h3><p><strong>Azure Monitor</strong><br>Azure リソースやアプリケーションの状態を収集、分析、可視化、通知するための監視サービス ソリューションの総称です。<br>メトリックやログの収集と可視化、アラートによる通知など、監視に必要な機能をまとめて提供しています。</p><br><h3 id="ログ収集機能に関連する用語"><a href="#ログ収集機能に関連する用語" class="headerlink" title="ログ収集機能に関連する用語"></a>ログ収集機能に関連する用語</h3><p><strong>Azure Monitor エージェント (AMA)</strong><br>OS にインストールされ、ログやメトリック情報を Azure 上に送信するためのエージェントです。<br>Windows 用と Linux 用があり、Azure VM の場合は拡張機能としてインストールされます。</p><p><strong>データ収集ルール (DCR)</strong><br>Azure Monitor エージェントが収集するデータの種類や送信先を定義するルールです。<br>Windows イベント ログ、Syslog、パフォーマンス カウンターなどの収集設定に利用します。</p><p><strong>データ収集エンドポイント (DCE)</strong><br>Azure Monitor エージェントやログ インジェスト API のデータ送信先となるエンドポイントです。<br>ネットワーク制御や Azure Monitor Private Link Scope (AMPLS) を利用する構成で必要になる場合があります。</p><p><strong>Azure Monitor Private Link Scope (AMPLS)</strong><br>Azure Monitor の各リソースへのアクセスをプライベート エンドポイント経由で実現するための構成リソースです。<br>Log Analytics ワークスペースや Application Insights、DCE などを AMPLS に関連付け、プライベート エンドポイント経由で通信できます。</p><p><strong>VM Insights</strong><br>Azure Monitor で仮想マシンのパフォーマンスや依存関係のデータを収集し監視するための機能です。<br>CPU、メモリ、ディスク、ネットワークなどの情報を収集し、複数 VM の状態をまとめて確認できます。<br>Azure Monitor エージェント (AMA) が使用されます。</p><p><strong>変更履歴とインベントリ</strong><br>OS 内のソフトウェア、サービス、ファイル、レジストリなどの変更情報を収集するための機能です。<br>サービスの起動状態や構成変更を Log Analytics ワークスペースで確認できます。<br>Change Tracking and Inventory とも呼ばれます。</p><p><strong>Application Insights</strong><br>アプリケーションの可用性、性能、利用状況、例外などを監視するための Azure Monitor の機能です。<br>アプリケーションから送信されるテレメトリを収集し、ログ検索や可視化に利用できます。</p><p><strong>可用性テスト</strong><br>Application Insights で外部からアプリケーションの応答を定期的に確認する機能です。<br>Web サイトや API の応答失敗や遅延を検知し、アラートに利用できます。</p><p><strong>Container Insights</strong><br>AKS などのコンテナー環境を監視するための Azure Monitor の機能です。<br>ノード、Pod、コンテナーのログやパフォーマンス情報を収集し、分析やアラートに利用できます。</p><p><strong>Managed Prometheus</strong><br>Prometheus 形式のメトリックを Azure Monitor ワークスペースに収集するマネージド サービスです。<br>AKS などのコンテナー環境で、メトリック中心の監視を行う場合に利用します。</p><p><strong>診断設定</strong><br>Azure リソースのプラットフォーム ログやメトリックを送信するための設定です。<br>Log Analytics ワークスペース、ストレージ アカウント、Event Hubs などを送信先にできます。</p><p><strong>Log Analytics ワークスペースのデータ エクスポート機能</strong><br>Log Analytics ワークスペースに収集されたログを継続的に外部へ送信する機能です。<br>ストレージ アカウントや Event Hubs にデータを保管、連携したい場合に利用します。</p><p><strong>Network Watcher</strong><br>Azure 仮想ネットワークの接続性や通信経路を診断、監視するためのサービスです。<br>接続モニターや仮想ネットワーク フロー ログなど、ネットワーク監視に関連する機能を提供します。</p><br><h3 id="データの種類・呼称に関連する用語"><a href="#データの種類・呼称に関連する用語" class="headerlink" title="データの種類・呼称に関連する用語"></a>データの種類・呼称に関連する用語</h3><p><strong>Heartbeat ログ</strong><br>Azure Monitor エージェントが既定で Azure Monitor に定期的に送信するログです。<br>一定時間 Heartbeat ログが届かないことを条件に、仮想マシンの死活監視を構成できます。</p><p><strong>パフォーマンス カウンター</strong><br>Windows や Linux の OS が持つ CPU、メモリ、ディスクなどの性能値です。<br>仮想マシン ゲストのパフォーマンス監視で、Log Analytics ワークスペースに収集して分析できます。</p><p><strong>アクティビティ ログ</strong><br>Azure リソースに対する管理操作やサービス正常性イベントを記録するサブスクリプション単位のログです。<br>誰が、いつ、どのリソースに対して操作したかを確認できます。</p><p><strong>プラットフォーム メトリック</strong><br>Azure リソースから自動的に収集されるメトリックです。<br>仮想マシンではホスト側の CPU、ディスク、ネットワークなどの状態を追加エージェントなしで確認できます。</p><p><strong>カスタム メトリック</strong><br>利用者やエージェントが任意に送信するメトリックです。<br>仮想マシンのゲスト OS 内のパフォーマンス情報など、標準のプラットフォーム メトリックでは取得できない値を扱えます。</p><p><strong>ゲスト OS メトリック</strong><br>仮想マシンの OS 内部から収集する CPU、メモリ、ディスクなどのパフォーマンス情報です。<br>Azure Monitor エージェントとデータ収集ルールを使って収集します。<br>カスタム メトリックの一種に該当します。</p><p><strong>テレメトリ</strong><br>アプリケーションやサービスから送信される要求、例外、依存関係、トレースなどの監視データです。<br>Application Insights では、これらのデータをもとに性能分析や障害調査を行います。</p><br><h3 id="データの分析・可視化に関連する用語"><a href="#データの分析・可視化に関連する用語" class="headerlink" title="データの分析・可視化に関連する用語"></a>データの分析・可視化に関連する用語</h3><p><strong>Kusto Query Language (KQL)</strong><br>Log Analytics ワークスペースや Application Insights に収集したログを検索、集計、分析するためのクエリ言語です。<br>ログ アラート ルールやワークブックで条件判定や可視化を行う際にも利用します。</p><p><strong>Log Analytics ワークスペース</strong><br>Azure Monitor ログを保存し、KQL で検索や分析を行うためのデータ ストアです。<br>仮想マシン、コンテナー、アプリケーションなど、複数のリソースのログを集約できます。</p><p><strong>ストレージ アカウント</strong><br>Azure のログやメトリックを長期保管するために利用できるストレージ サービスです。<br>診断設定やデータ エクスポートの送信先として指定できます。</p><p><strong>サービス正常性</strong><br>Azure サービス側の障害、メンテナンス、正常性勧告を確認するための機能です。<br>利用中のリージョンやサービスに影響するイベントを把握し、通知を構成できます。</p><p><strong>リソース正常性</strong><br>個々の Azure リソースが利用可能な状態かを確認するための機能です。<br>仮想マシンやストレージ アカウントなど、リソース単位の停止や性能低下の切り分けに利用します。</p><p><strong>メトリック エクスプローラー</strong><br>Azure Monitor メトリック (プラットフォーム メトリック、カスタム メトリック) をグラフで表示し、期間や集計方法を変えて確認するための画面です。<br>リソースの性能傾向を把握し、メトリック アラートの条件検討にも利用できます。</p><p><strong>ワークブック</strong><br>Azure Monitor のログ、メトリック、テキスト、パラメーターを組み合わせて可視化する機能です。<br>監視データの分析画面や運用レポートを柔軟に作成できます。</p><p><strong>ダッシュボード</strong><br>Azure ポータル上で複数のリソースや監視グラフをまとめて表示するための画面です。<br>メトリック、ログ クエリ、ワークブックなどを配置して運用状況を確認できます。</p><p><strong>コスト分析</strong><br>Log Analytics ワークスペースのデータ取り込み量や保存期間を確認し、利用料金を把握する作業です。<br>テーブルごとのデータ量や課金対象データを確認して、収集設定の見直しに役立てます。</p><br><h3 id="監視・通知に関連する用語"><a href="#監視・通知に関連する用語" class="headerlink" title="監視・通知に関連する用語"></a>監視・通知に関連する用語</h3><p><strong>アラート ルール</strong><br>メトリック、ログ、アクティビティ ログなどの条件を評価し、異常を検知するための機能です。<br>条件に一致した場合は、アクション グループを通じて通知や自動処理を実行できます。</p><p><strong>ログ アラート ルール</strong><br>Log Analytics ワークスペースや Application Insights の KQL クエリ結果を条件にするアラートです。<br>ログ内の特定イベント、文字列、集計値などをもとに異常を検知できます。ログ検索アラート ルールとも呼ばれます。</p><p><strong>メトリック アラート ルール</strong><br>Azure Monitor メトリックの値を条件にするアラート ルールです。<br>CPU 使用率や応答時間など、数値データのしきい値監視に利用します。</p><p><strong>アクティビティ ログ アラート</strong><br>Azure サブスクリプション内の管理操作やサービス正常性イベントを条件にするアラート ルールです。<br>リソースの作成、削除、停止、障害通知などのイベントを検知・通知できます。</p><p><strong>アクション グループ</strong><br>アラート発生時の通知先や実行するアクションをまとめた設定です。<br>メール、SMS、Webhook、Azure Functions などへの通知や連携に利用します。</p><p><br><!-- 小項目の終わり <br> を追加する --></p><h2 id="2-1-リタイア済み製品"><a href="#2-1-リタイア済み製品" class="headerlink" title="2.1 リタイア済み製品"></a>2.1 リタイア済み製品</h2><p>本項では、Azure Monitor で以前提供していた機能やソリューションのうち 2026 年 7 月 1 日時点で廃止済みまたは非推奨となっているものを記載します。後継機能への移行や対応方法に関する情報をあわせてご紹介しますので、該当する製品を現在もご利用の場合にはご参照ください。なお、本情報は公開情報をもとに Azure Monitor に関連する主なリタイア済み製品を整理したものであり、すべての製品を網羅していることを保証するものではありません。</p><table><thead><tr><th>リタイア日</th><th>対象機能</th><th>主な対応</th></tr></thead><tbody><tr><td>2024 年 2 月 29 日</td><td>Application Insights クラシック版</td><td>ワークスペース版 Application Insights へ移行</td></tr><tr><td>2024 年 8 月 31 日</td><td>Log Analytics エージェント (OMS Agent&#x2F;MMA)</td><td>Azure Monitor エージェントへ移行</td></tr><tr><td>2024 年 8 月 31 日</td><td>コンテナー監視ソリューション</td><td>Container Insights へ移行</td></tr><tr><td>2026 年 3 月 31 日</td><td>Azure Diagnostics 拡張機能 (WAD&#x2F;LAD)</td><td>Azure Monitor エージェントへ移行</td></tr><tr><td>2026 年 3 月 31 日</td><td>Log Analytics beta API</td><td>Log Analytics クエリ API v1 へ移行</td></tr></tbody></table><br>  <h4 id="Application-Insights-のクラシック版"><a href="#Application-Insights-のクラシック版" class="headerlink" title="Application Insights のクラシック版"></a>Application Insights のクラシック版</h4><p>2024 年 2 月 29 日に廃止されました。クラシック版 Application Insights リソースは、テレメトリ データを独自のワークスペースに保存していました。ワークスペース版では、Log Analytics ワークスペースにテレメトリ データを保存するため、Log Analytics の機能が使えるようになりました。既にクラシック版リソースへのテレメトリ取り込みは停止されており、廃止後に Application Insights リソースを作成する場合は、必ず 1 つの Log Analytics ワークスペースが必要です。</p><p><a href="https://learn.microsoft.com/ja-jp/previous-versions/azure/azure-monitor/app/convert-classic-resource">Application Insights のクラシック リソースをワークスペースベースのリソースに移行する - Azure Monitor | Microsoft Learn</a><br><a href="https://jpazmon-integ.github.io/blog/applicationInsights/aboutDifferentTypesOfAi/">Application Insights クラシック版 (廃止) とワークスペース版との違いについて | Japan Azure Monitoring Support Blog</a></p><br> <h4 id="Log-Analytics-エージェント-OMS-Agent-Microsoft-Monitoring-Agent-MMA"><a href="#Log-Analytics-エージェント-OMS-Agent-Microsoft-Monitoring-Agent-MMA" class="headerlink" title="Log Analytics エージェント (OMS Agent, Microsoft Monitoring Agent&#x2F;MMA)"></a>Log Analytics エージェント (OMS Agent, Microsoft Monitoring Agent&#x2F;MMA)</h4><p>2024 年 8 月 31 日に廃止されました。Log Analytics エージェント (OMS&#x2F;MMA) は、仮想マシンやオンプレミス サーバーからログやパフォーマンス データを収集するために使用されていたレガシー エージェントです。<br>2026 年 3 月 2 日以降、順次データの収集が停止するため、後継の Azure Monitor エージェントへ移行が必要です。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/agents/azure-monitor-agent-migration">Log Analytics エージェントから Azure Monitor エージェントへの移行 - Azure Monitor | Microsoft Learn</a><br><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/HowToMigrateToAmaFromLA/">Log Analytics エージェントから Azure Monitor エージェントへの移行に関するよくあるご質問集 | Japan Azure Monitoring Support Blog</a><br><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/HowToMigrateToAmaBasedVMInsights/">Migrate to Azure Monitor agent–based VM insights by 31 August 2024 について | Japan Azure Monitoring Support Blog</a></p><br><h4 id="コンテナー監視ソリューション"><a href="#コンテナー監視ソリューション" class="headerlink" title="コンテナー監視ソリューション"></a>コンテナー監視ソリューション</h4><p>2024 年 8 月 31 日より非推奨となりました。コンテナー監視ソリューションは、Log Analytics エージェントを利用して Docker や Windows コンテナーのホストとコンテナーを一元的に監視する機能です。後継は Container Insights です。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/container-insights-transition-solution">コンテナー監視ソリューションからコンテナーの分析情報の使用への移行 - Azure Monitor | Microsoft Learn</a></p><br>  <h4 id="Azure-Diagnostics-拡張機能-WAD-LAD"><a href="#Azure-Diagnostics-拡張機能-WAD-LAD" class="headerlink" title="Azure Diagnostics 拡張機能 (WAD&#x2F;LAD)"></a>Azure Diagnostics 拡張機能 (WAD&#x2F;LAD)</h4><p>2026 年 3 月 31 日に廃止されました。Azure Diagnostics 拡張機能は、仮想マシンのログやメトリックをストレージ アカウントや Event Hubs に送信する機能です。引き続きログやメトリックを収集する場合は、後継の Azure Monitor エージェントへの移行が必要です。Azure Monitor エージェントは、基本的に Log Analytics ワークスペースへデータを送信します。ストレージ アカウントや Event Hubs にデータを送信する場合は、Log Analytics のデータ エクスポート機能を利用します。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/agents/azure-monitor-agent-migration-wad-lad">Azure Diagnostic Extensions (WAD&#x2F;LAD) から Azure Monitor エージェントに移行する - Azure Monitor | Microsoft Learn</a><br><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/HowToMigrateToAmaFromAzureDiagnostics/">Retirement notice ： Migrate to Azure Monitor Agent before 31 March 2026 について | Japan Azure Monitoring Support Blog</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/logs-data-export?tabs=portal">Azure Monitor の Log Analytics ワークスペース データ エクスポート - Azure Monitor | Microsoft Learn</a></p><br><h4 id="Log-Analytics-beta-API"><a href="#Log-Analytics-beta-API" class="headerlink" title="Log Analytics beta API"></a>Log Analytics beta API</h4><p>2026 年 3 月 31 日に廃止されました。Log Analytics beta API は、現在公開されている Log Analytics クエリ API のバージョン v1 より前から提供している beta 版の API です。beta API では Log Analytics のクエリが正常に実行できなくなるため、API 呼び出しのパスを beta から v1 に変更する必要があります。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/api/migrate-batch-and-beta">バッチクエリとベータクエリを使用して標準の Log Analytics クエリ API に移行する - Azure Monitor | Microsoft Learn</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h2 id="2-2-リタイア予定の製品"><a href="#2-2-リタイア予定の製品" class="headerlink" title="2.2 リタイア予定の製品"></a>2.2 リタイア予定の製品</h2><p>本項では、Azure Monitor で提供している機能やソリューションのうち 2026 年 7 月 1 日時点で今後廃止予定のものを記載しています。本情報は、公開情報をもとに Azure Monitor に関連する主なリタイア予定を整理したものであり、すべての変更を網羅していることを保証するものではありません。また、リタイア日や影響範囲は変更される場合があります。<br>ご利用の環境がリタイアの影響を受ける場合、原則として<a href="https://learn.microsoft.com/ja-jp/azure/service-health/overview">サービス正常性</a>を通じて対象サブスクリプションへ通知される予定です。実際の影響、対応期限、および必要な作業については、Azure ポータル &gt; [モニター (監視)] &gt; <strong>[サービスの正常性] &gt; [正常性に関する勧告]</strong> に表示される通知を必ずご確認ください。</p><table><thead><tr><th>リタイア予定日</th><th>対象機能</th><th>主な対応</th></tr></thead><tbody><tr><td>2026 年 7 月 31 日</td><td>Azure Monitor エージェントから Event Hubs／ストレージへ仮想マシンのクライアント データを直接送信する機能 （プレビュー）</td><td>Log Analytics のデータ エクスポートなど、代替の送信方法へ切り替え</td></tr><tr><td>2026 年 9 月 14 日</td><td>HTTP Data Collector API</td><td>DCR ベースのログ インジェスト API へ移行</td></tr><tr><td>2026 年 9 月 15 日</td><td>アクティビティ ログのレガシー転送方式</td><td>Azure Monitor の診断設定へ移行</td></tr><tr><td>2026 年 9 月 30 日</td><td>Container Insights の ContainerLog テーブル</td><td>ContainerLogV2 テーブルへ移行し、クエリやアラート ルールを更新</td></tr><tr><td>2026 年 9 月 30 日</td><td>Container Insights のレガシー認証</td><td>マネージド ID 認証へ移行</td></tr><tr><td>2026 年 9 月 30 日</td><td>Application Insights API キー</td><td>Microsoft Entra ID 認証へ移行</td></tr><tr><td>2026 年 9 月 30 日</td><td>Application Insights URL Ping テスト（クラシック テスト）</td><td>標準テストへ移行</td></tr><tr><td>2027 年 3 月 31 日</td><td>Application Insights .NET Classic API SDK 2.x</td><td>Application Insights .NET SDK 3.x または Azure Monitor OpenTelemetry Distro へ移行</td></tr><tr><td>2028 年 3 月 31 日</td><td>Log Analytics batch API</td><td>バッチ要求を個別の Logs Query API 呼び出しへ変更</td></tr><tr><td>2028 年 6 月 30 日</td><td>VM Insights の Map 機能と Dependency Agent</td><td>インベントリや変更の追跡には Change Tracking とインベントリを検討し、依存関係の可視化については監視要件に応じた代替手段を検討</td></tr></tbody></table><br><h4 id="仮想マシン-クライアント-データを-Event-Hubs-とストレージ-アカウントに送信する-（プレビュー）"><a href="#仮想マシン-クライアント-データを-Event-Hubs-とストレージ-アカウントに送信する-（プレビュー）" class="headerlink" title="仮想マシン クライアント データを Event Hubs とストレージ アカウントに送信する （プレビュー）"></a>仮想マシン クライアント データを Event Hubs とストレージ アカウントに送信する （プレビュー）</h4><p>2026 年 7 月 31 日に廃止予定です。Azure Monitor エージェントで Event Hubs やストレージ アカウントに仮想マシンのデータを直接送信する機能をプレビューで提供していましたが、廃止までに代替の送信方法 (Log Analytics のデータ エクスポート機能など) への切り替えをご検討ください。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/vm/send-event-hubs-storage?tabs=windows,windows-1">Event Hubs と Storage にデータを送信する (プレビュー) - Azure Monitor | Microsoft Learn</a><br><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/HowToSendVMDataToEventHubAndStorage/">【非推奨】AMA を使用して VM のデータを Event Hub とストレージ アカウントに送信する方法 | Japan Azure Monitoring Support Blog</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/logs-data-export?tabs=portal">Azure Monitor の Log Analytics ワークスペース データ エクスポート - Azure Monitor | Microsoft Learn</a></p><br><h4 id="HTTP-Data-Collector-API"><a href="#HTTP-Data-Collector-API" class="headerlink" title="HTTP Data Collector API"></a>HTTP Data Collector API</h4><p>2026 年 9 月 14 日にサポート終了予定です。Data Collector API は、Log Analytics ワークスペースにカスタム ログ データを HTTP 経由で送信するためのレガシー API です。後継のログ インジェスト API では、データ収集ルール (DCR) による取り込み時の変換やフィルタリング、RBAC によるきめ細かなアクセス制御が可能です。サポート終了後も Data Collector API でログを送信できる予定ですが、ログの取り込みに関する処理能力や柔軟性、問題が発生した際のサポートの有無を考慮し、ログ インジェスト API への移行を推奨しております。移行にあたっては、ログ インジェスト API を呼び出すようにスクリプトやアプリケーションの改修が必要です。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/custom-logs-migrate">HTTP データ コレクター API からログ インジェスト API に移行する - Azure Monitor | Microsoft Learn</a><br><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/HowToMigrateToLogIngestionAPI/">Retirement notice ： Transition to DCR-based custom log ingestion by 14 September 2026 について | Japan Azure Monitoring Support Blog</a></p><br><h4 id="アクティビティ-ログのレガシー転送方式"><a href="#アクティビティ-ログのレガシー転送方式" class="headerlink" title="アクティビティ ログのレガシー転送方式"></a>アクティビティ ログのレガシー転送方式</h4><p>2026 年 9 月 15 日に廃止予定です。アクティビティ ログを Log Analytics ワークスペース、Event Hubs、またはストレージ アカウントへ転送するレガシー方式をご利用されている場合は、廃止期日までに診断設定へ移行をお願いいたします。</p><p><a href="https://learn.microsoft.com/ja-jp/previous-versions/azure/azure-monitor/essentials/legacy-collection-methods?tabs=powershell">従来の収集方法 - Azure Monitor | Microsoft Learn</a></p><br><h4 id="ContainerLog-テーブル"><a href="#ContainerLog-テーブル" class="headerlink" title="ContainerLog テーブル"></a>ContainerLog テーブル</h4><p>2026 年 9 月 30 日に廃止予定です。ContainerLog テーブルは、Container Insights で使用されてきた旧ログ スキーマです。後継の ContainerLogV2 テーブルでは、ログ エントリの構造化 (LogLevel や ContainerName 等のカラム追加) や複数行のログ取り込みがサポートされています。ContainerLogV2 は、ConfigMap やデータ収集ルール (DCR) で有効化することが可能です。また、既存のクエリやアラート ルールで ContainerLog テーブルを参照している場合は、ContainerLogV2 に合わせた書き換えも必要になります。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/container-insights-logs-schema">Container Insights の ContainerLogV2 スキーマを構成する - Azure Monitor | Microsoft Learn</a></p><br><h4 id="Container-Insights-のレガシー認証"><a href="#Container-Insights-のレガシー認証" class="headerlink" title="Container Insights のレガシー認証"></a>Container Insights のレガシー認証</h4><p>2026 年 9 月 30 日にサポート終了予定です。レガシー認証は、証明書と Log Analytics ワークスペース キーを使用して、監視エージェントから Azure Monitor へデータを送信する従来の認証方式です。現在は、より安全なマネージド ID 認証が既定の認証方式となっています。マネージド ID 認証では、クラスターのマネージド ID を使用して Azure Monitor へデータを送信するため、Log Analytics ワークスペース キーを管理する必要がありません。また、Syslog の収集や高スケール モードなど、マネージド ID 認証を前提とする新しい Container Insights の機能も利用できます。<br>レガシー認証を使用しているクラスターは、廃止日までにマネージド ID 認証へ移行する必要があります。Azure Resource Graph を使用して対象となる AKS クラスターおよび Azure Arc 対応 Kubernetes クラスターを確認できます。移行は Azure ポータルの移行機能に加え、Azure CLI を使用して実施できます。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/container-insights-authentication?tabs=cli">コンテナーの分析情報のレガシー認証 - Azure Monitor | Microsoft Learn</a></p><br><h4 id="Application-Insights-API-キー"><a href="#Application-Insights-API-キー" class="headerlink" title="Application Insights API キー"></a>Application Insights API キー</h4><p>2026 年 9 月 30 日に廃止予定です。<br>Application Insights API キーは、api.applicationinsights.io などで Application Insights のテレメトリ データをクエリする際に使用される API キーです。廃止後は API キーによるクエリができなくなるため、Microsoft Entra ID 認証への移行が必要です。<br>※ 当初案内されていた 2026 年 3 月 31 日から延長されています。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/app/azure-ad-authentication">Microsoft Entra ID を使用した Application Insights の認証 - Azure Monitor | Microsoft Learn</a><br><a href="https://jpazmon-integ.github.io/blog/applicationInsights/api-key-deprecate-and-migration/">Application Insights API キーの廃止と移行について | Japan Azure Monitoring Support Blog</a></p><br><h4 id="Application-Insights-URL-Ping-テスト（クラシック-テスト）"><a href="#Application-Insights-URL-Ping-テスト（クラシック-テスト）" class="headerlink" title="Application Insights URL Ping テスト（クラシック テスト）"></a>Application Insights URL Ping テスト（クラシック テスト）</h4><p>2026 年 9 月 30 日に廃止予定です。URL Ping テストは、クラシック テストとも呼ばれ、指定した URL に HTTP リクエストを送信してエンドポイントが応答するかどうかを検証する機能です。後継の標準テストでは、エンドポイントの応答に加え、SSL 証明書の有効性検証や有効期限のチェック、HTTP リクエスト メソッドの指定やカスタム ヘッダーの設定といった機能が追加されています。廃止後は既存の URL Ping テストがリソースから削除されるため、標準テストへの移行が必要です。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/app/availability">Application Insights の可用性テスト - Azure Monitor | Microsoft Learn</a><br><a href="https://jpazmon-integ.github.io/blog/applicationInsights/aboutAvailabilityTest/">Application Insights 可用性テスト の クラシック と 標準 の違いについて | Japan Azure Monitoring Support Blog</a></p><br><h4 id="Application-Insights-NET-Classic-API-SDK-2-x"><a href="#Application-Insights-NET-Classic-API-SDK-2-x" class="headerlink" title="Application Insights .NET Classic API SDK 2.x"></a>Application Insights .NET Classic API SDK 2.x</h4><p>2027 年 3 月 31 日に廃止予定です。移行先は次のいずれかが挙げられます。</p><ul><li>Application Insights .NET SDK 3.x</li><li>Azure Monitor OpenTelemetry Distro</li></ul><p>新規アプリケーションでは、Azure Monitor OpenTelemetry Distro が推奨されています。既存の <code>TelemetryClient</code> や <code>Track*</code> 呼び出しへの互換性が必要な場合は、SDK 3.x への移行も検討いただけます。</p><p><a href="https://learn.microsoft.com/ja-jp/previous-versions/azure/azure-monitor/app/classic-api?tabs=dotnet,net">Application Insights を使用して .NET アプリケーションと Node.js アプリケーションを監視する (クラシック API 2.x) - Azure Monitor | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/app/migrate-to-opentelemetry?tabs=dotnet">Application Insights クラシック API ソフトウェア開発キット (SDK) を Azure Monitor OpenTelemetry に移行する - Azure Monitor | Microsoft Learn</a></p><br><h4 id="Log-Analytics-batch-API"><a href="#Log-Analytics-batch-API" class="headerlink" title="Log Analytics batch API"></a>Log Analytics batch API</h4><p>2028 年 3 月 31 日に廃止予定です。現在公開されている Log Analytics クエリ API（バージョン v1）に含まれる機能の一つで、複数のクエリをまとめて一回の API 呼び出しで送信します。</p><p>廃止後は batch 操作を利用できなくなるため、バッチ要求の <code>requests</code> 配列に含まれている各クエリを分割し、Logs クエリ API の <code>query</code> 操作を個別に実行するよう、アプリケーションやスクリプトを変更する必要があります。Azure SDK のバッチ クエリ メソッドを使用している場合も、個別のクエリ メソッドへ変更する必要があります。  </p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/api/migrate-batch-and-beta">バッチクエリとベータクエリを使用して標準の Log Analytics クエリ API に移行する - Azure Monitor | Microsoft Learn</a></p><br><h4 id="VM-Insights-の-Map-機能と-Dependency-Agent"><a href="#VM-Insights-の-Map-機能と-Dependency-Agent" class="headerlink" title="VM Insights の Map 機能と Dependency Agent"></a>VM Insights の Map 機能と Dependency Agent</h4><p>2028 年 6 月 30 日に廃止予定です。VM Insights の Map 機能は、仮想マシン上で動作するプロセスや、TCP 接続によるサーバーや外部サービスへの依存関係をマップとして可視化する機能です。この機能では、Azure Monitor エージェントに加えて Dependency Agent も使用します。</p><p>廃止後は、Azure ポータルの VM Insights の Map 機能、マップ データを利用するブック、Dependency Agent によるデータ送信、および Service Map API などが利用できなくなります。</p><p>仮想マシン内のソフトウェア、Windows サービス、Linux デーモン、ファイル、Windows レジストリなどのインベントリや変更を把握する用途については、Azure Monitor エージェントを使用する Change Tracking とインベントリが一部の代替となる場合があります。</p><p>ただし、Change Tracking とインベントリは、プロセス間の依存関係、TCP 接続、サーバーや外部サービスとの通信関係をマップとして可視化する機能を提供しないため、VM Insights の Map 機能を完全に置き換えるものではありません。これらの依存関係データを引き続き収集する必要がある場合は、現在の利用状況と監視要件を確認し、必要に応じて別の代替手段をご検討ください。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/vm/vminsights-maps-retirement">VM Insights Map と Dependency Agent の提供終了に関するガイダンス - Azure Monitor | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-change-tracking-inventory/overview-monitoring-agent">Azure Monitor エージェントを使用した Azure Change Tracking とインベントリの概要 | Microsoft Learn</a></p><p><br><!-- 小項目の終わり <br> を追加する --><br><br><!-- 2章終わり--大項目の終わり <br> を追加する --></p><!-- 大項目 --><h2 id="3-概念"><a href="#3-概念" class="headerlink" title="3. 概念"></a>3. 概念</h2><p>ここでは Azure Monitor のソリューション間の関係とデータの流れの概念図を記載します。<br>図の矢印はデータの流れを示します。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/3_conceptDiagram.png"></p><p><br><!-- 小項目の終わり <br> を追加する --><br><br><!-- 2章終わり--大項目の終わり <br> を追加する --></p><!-- 大項目 --><h2 id="4-監視シナリオ例"><a href="#4-監視シナリオ例" class="headerlink" title="4. 監視シナリオ例"></a>4. 監視シナリオ例</h2><p>まずは仮想マシンを例に、Azure Monitor での監視方法について記載します。<br>どのようなデータを利用し、どのような監視を実現することができるか、具体的な例も示しながらご紹介します。<br>この章を読むことで、Azure Monitor の基本的な監視構成を知ることができます。</p><br><h3 id="4-1-仮想マシンの死活監視"><a href="#4-1-仮想マシンの死活監視" class="headerlink" title="4.1 仮想マシンの死活監視"></a>4.1 仮想マシンの死活監視</h3><p>本項では Azure VM が期待どおり稼働しているかを確認し、VM の停止や OS からの応答を検知する死活監視について記載します。<br>Azure Monitor における Azure VM の死活監視では、Azure 基盤側とゲスト OS 側の 2 つのレイヤーがあり、レイヤーごとに監視対象や方法が異なります。</p><p><strong>■ Azure 基盤側の監視</strong><br>VM の可用性メトリックやリソース正常性の監視を死活監視に利用する方法です。<br>VM の可用性メトリック (VM Availability Metric) は Azure 基盤側のメトリック情報であり、VM の利用状況を示します。<br>メトリックの値が 1 の場合は VM が実行中で利用可能な状態です。VM のシャットダウンや再起動を行った場合は、値が 0 となります。</p><p>※ VM の可用性メトリックを表示した例<br><img src="/blog/AzureMonitorEssential/StartUpGuide/4-1_VMAvailabilityMetric.png"></p><p>Azure 基盤側のメトリックは、可用性だけでなく CPU 使用率等のパフォーマンス データについても確認することが可能ですが、この点については次項でご紹介します。</p><p>リソース正常性は Azure 基盤側から対象のリソースに何らかの問題が起きている場合に知らせる機能であり、この情報をもとに監視を行います。リソース正常性については、本記事 <a href="#5-2-5-%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%A8%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88">5.2.5 サービス正常性アラートとリソース正常性アラート</a> をご参照ください。</p><br><p><strong>■ Azure VM の OS 側の監視</strong><br>Azure VM のゲスト OS 内で動作するエージェントが収集する、Heartbeat ログや OS のメトリックを監視する方法です。<br>Heartbeat ログの収集状況から、一定時間ログが届かない場合にはエージェントの停止やネットワークの異常等の問題が発生している可能性を検知することが可能です。</p><p>ワークブックを利用すると、複数の VM の稼働状態や Heartbeat ログの有無を一覧で視覚化することもできます。<br>ワークブックについては、本記事 <a href="#5-3-%E5%8F%AF%E8%A6%96%E5%8C%96">5.3 可視化</a> をご参照ください。</p><p>※ Heartbeat ログの収集状況をワークブックで可視化した例<br><img src="/blog/AzureMonitorEssential/StartUpGuide/4-1_HeartbeatWorkbook.png"></p><p>また、Azure 基盤側と OS 側を問わず、前述したシグナルはアラート ルールの条件として設定し、メール通知することもできます。<br>アラート ルールについては、本記事 <a href="#4-6-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E8%A8%AD%E5%AE%9A">4.6 アラート ルールの設定</a> をご参照ください。</p><p>これらの監視方法を組み合わせることで、より信頼性の高い死活監視を構成することが可能です。<br>Azure VM の死活監視の詳細については、以下のブログをご参照ください。<br><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/MonitorVM02/">Azure VM における死活監視の考え方 | Japan Azure Monitoring Support Blog</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h3 id="4-2-仮想マシン-ホストのパフォーマンス監視"><a href="#4-2-仮想マシン-ホストのパフォーマンス監視" class="headerlink" title="4.2 仮想マシン ホストのパフォーマンス監視"></a>4.2 仮想マシン ホストのパフォーマンス監視</h3><p>前項 <a href="#4-1-%E4%BB%AE%E6%83%B3%E3%83%9E%E3%82%B7%E3%83%B3%E3%81%AE%E6%AD%BB%E6%B4%BB%E7%9B%A3%E8%A6%96">4.1 仮想マシンの死活監視</a> で紹介した Azure 基盤側のメトリック情報を利用して、Azure VM のパフォーマンス監視を行うことができます。</p><p>※ Azure VM の CPU とメモリの使用率を表示した例<br><img src="/blog/AzureMonitorEssential/StartUpGuide/4-2_HeartbeatMetric.png"></p><p>Azure 基盤側で収集されるメトリックはプラットフォーム メトリックと呼ばれます。<br>プラットフォーム メトリックは Azure 基盤上のハイパーバイザー層から自動的に収集されるため、Azure VM の作成後に追加構成を行うことなく利用できる点が大きな特徴です。<br>このため、お客様の要件によりゲスト OS にエージェントをインストールできない場合にも有用です。</p><p>Azure VM でサポートされているプラットフォーム メトリックの一覧は以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/supported-metrics/microsoft-compute-virtualmachines-metrics">サポートされているメトリック - Microsoft.Compute&#x2F;virtualMachines - Azure Monitor | Microsoft Learn</a></p><p>プラットフォーム メトリックは Azure 基盤側から見える CPU、メモリ、ディスク I&#x2F;O、ネットワークなどの監視に向いています。<br>例えば Windows OS 内の C ドライブの空き容量を監視したい、といった場合には、各ドライブの空き容量を示すメトリックがプラットフォーム メトリックとして提供されていないため、このシナリオではプラットフォーム メトリックを利用した監視は適しません。</p><p>サポートされていないメトリックやより詳細なゲスト OS の情報を監視したい場合には、ゲスト OS 内のエージェントが収集するゲスト OS メトリックやログを利用します。<br>プラットフォーム メトリックは Azure ポータルの監視画面での確認や、本記事 <a href="#4-6-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E8%A8%AD%E5%AE%9A">4.6 アラート ルールの設定</a> で紹介するアラート ルールを設定することで、特定の条件に一致した場合に利用者へ通知を行うこともできます。</p><p><br><!-- 小項目の終わり <br> を追加する --></p><h3 id="4-3-Azure-VM-のゲスト-OS-のパフォーマンス監視"><a href="#4-3-Azure-VM-のゲスト-OS-のパフォーマンス監視" class="headerlink" title="4.3 Azure VM のゲスト OS のパフォーマンス監視"></a>4.3 Azure VM のゲスト OS のパフォーマンス監視</h3><p>前項 <a href="#4-2-%E4%BB%AE%E6%83%B3%E3%83%9E%E3%82%B7%E3%83%B3-%E3%83%9B%E3%82%B9%E3%83%88%E3%81%AE%E3%83%91%E3%83%95%E3%82%A9%E3%83%BC%E3%83%9E%E3%83%B3%E3%82%B9%E7%9B%A3%E8%A6%96">4.2 仮想マシン ホストのパフォーマンス監視</a> で紹介した Azure VM のプラットフォーム メトリックでは取得できないゲスト OS 内部の詳細なパフォーマンス情報を監視したい場合は、エージェントが収集するゲスト OS のパフォーマンス情報 (ゲスト OS メトリック) を利用して監視を行います。</p><p>Azure Monitor エージェント (AMA) と呼ばれるエージェントをゲスト OS にインストールする必要がありますが、Windows の Perfmon で確認できるパフォーマンス カウンターや、Linux OS 内の特定のパフォーマンス カウンターのデータを収集することができます。</p><p>Azure VM のプラットフォーム メトリックの場合と同様に、収集した情報は Azure ポータルの監視画面での確認や、アラート ルールによる監視と通知に利用できます。</p><p>※ Windows のパフォーマンス カウンター情報を AMA により収集した例<br><img src="/blog/AzureMonitorEssential/StartUpGuide/4-3_VM_GuestMetric.png"></p><br><p><strong>■ プラットフォーム メトリックとゲスト OS メトリックの違い</strong></p><table><thead><tr><th></th><th>プラットフォーム メトリック</th><th>ゲスト OS メトリック</th></tr></thead><tbody><tr><td><strong>データ ソース</strong></td><td>Azure ハイパーバイザー層で収集される Azure 基盤側のメトリック</td><td>ゲスト OS 内のパフォーマンス カウンターやパフォーマンス データ</td></tr><tr><td><strong>収集方法</strong></td><td>Azure VM の作成後に自動で収集</td><td>OS にインストールしたエージェントが収集</td></tr><tr><td><strong>ゲスト OS へのエージェント インストール</strong></td><td>不要</td><td>必要</td></tr><tr><td><strong>向いている監視要件</strong></td><td>VM 全体の CPU、メモリ、ディスク I&#x2F;O、ネットワークなどを追加構成なしで監視したい場合</td><td>OS 内のドライブ空き容量、プロセス、アプリケーション固有のパフォーマンス カウンターなどを監視したい場合</td></tr></tbody></table><br><p>例えば以下のようなシナリオではゲスト OS のパフォーマンス監視が有用です。<br>Azure 基盤側から VM 全体の状態をプラットフォーム メトリックで確認し、さらに OS 内部の詳細な状態や追加で必要な情報をゲスト OS メトリックを利用する、というように監視要件に応じて使い分けたり組み合わせて利用します。</p><table><thead><tr><th>シナリオ</th><th>利用するデータ例</th><th></th></tr></thead><tbody><tr><td>Windows OS 内の C ドライブの空き容量を監視したい</td><td><code>\LogicalDisk(C:)\% Free Space</code> など</td><td>プラットフォーム メトリックにはドライブ単位の空き容量を示すメトリックがないため、OS 内のパフォーマンス カウンターを収集します。</td></tr><tr><td>SQL Server の詳細な性能を監視したい</td><td><code>\SQLServer:Buffer Manager\Checkpoint pages/sec</code>、<code>\SQLServer:SQL Statistics\Batch Requests/sec</code> など</td><td>SQL Server が公開する Perfmon カウンターを収集することで、アプリケーションやミドルウェア固有の性能値を監視できます。</td></tr><tr><td>特定プロセスの CPU やメモリ使用量を監視したい</td><td><code>\Process(*)\% Processor Time</code>、<code>\Process(*)\Working Set</code> など</td><td>VM 全体ではなく、OS 内のプロセス単位で負荷を確認したい場合に利用します。</td></tr></tbody></table><p>※ SQL Server のパフォーマンス カウンター情報を AMA により収集した例<br><img src="/blog/AzureMonitorEssential/StartUpGuide/4-3_SqlServer_GuestMetric.png"></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h3 id="4-4-仮想マシン-ログの監視"><a href="#4-4-仮想マシン-ログの監視" class="headerlink" title="4.4 仮想マシン ログの監視"></a>4.4 仮想マシン ログの監視</h3><p>前項 <a href="#4-3-Azure-VM-%E3%81%AE%E3%82%B2%E3%82%B9%E3%83%88-OS-%E3%81%AE%E3%83%91%E3%83%95%E3%82%A9%E3%83%BC%E3%83%9E%E3%83%B3%E3%82%B9%E7%9B%A3%E8%A6%96">4.3 Azure VM のゲスト OS のパフォーマンス監視</a> で触れた Azure Monitor エージェント (AMA) を利用することで、ゲスト OS のログ情報を収集し、監視することも可能です。</p><p>※ Windows OS の C ドライブの空き容量の情報をログとして収集した例<br><img src="/blog/AzureMonitorEssential/StartUpGuide/4-4_MonitorVMLogs.png"></p><p>AMA によりゲスト OS の各情報をログとして Log Analytics ワークスペースと呼ばれる Azure 上のデータ ストアに収集し、クエリ言語である KQL により検索します。また、ログ アラート ルールでクエリ検索結果をもとにアラートを構成し、監視を行うことができます。ログ アラート ルールについては、本記事 <a href="#5-2-2-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB">5.2.2 ログ アラート ルール</a>をご参照ください。</p><p>ゲスト OS のログを収集することで、例えば以下のようなシナリオに対応できます。</p><ul><li>Windows イベント ログに特定のイベント ID のログが出力された場合に通知する</li><li>Linux の Syslog に特定の Facility のログが出力された場合に通知する</li><li>アプリケーションが出力するテキスト ログに <code>ERROR</code> や <code>Failed</code> などの任意の文字列が出力された場合に通知する</li><li>同じエラー ログが一定時間内に複数回出力された場合のみ通知する</li><li>複数の VM から収集したログをクエリにより検索し同じエラーが複数台で発生していないか確認する</li><li>パフォーマンス情報をログとして収集し複数の VM をまとめて監視する</li></ul><p>このように、ログ監視は KQL により条件を記載することで様々な要件に対応することができます。<br>AMA により収集可能なログ種については、本記事 <a href="#5-1-3-%E4%BB%AE%E6%83%B3%E3%83%9E%E3%82%B7%E3%83%B3%E3%81%8B%E3%82%89%E3%81%AE%E3%83%AD%E3%82%B0%E5%8F%8E%E9%9B%86">5.1.3 仮想マシンからのログ収集</a>をご参照ください。</p><p><br><!-- 小項目の終わり <br> を追加する --></p><h3 id="4-5-OS-内のサービス監視"><a href="#4-5-OS-内のサービス監視" class="headerlink" title="4.5 OS 内のサービス監視"></a>4.5 OS 内のサービス監視</h3><p>変更履歴とインベントリ機能を有効化することで、OS 内のサービス状態を監視することができます。</p><p>※ Windows Update サービスが停止状態であることを示すログを抽出した例<br><img src="/blog/AzureMonitorEssential/StartUpGuide/4-5_ChangeTrackingInventory.png"></p><p>変更履歴とインベントリ機能も、Azure Monitor エージェント (AMA) を利用して情報を Log Analytics ワークスペースに収集します。<br>Windows サービスや Linux デーモンの状態、構成変更などをログとして確認できるため、ログ アラート ルールを利用することで、特定のサービスが停止状態となった場合に通知を行う等の構成が可能です。</p><p>例えば、サービス監視では以下のようなシナリオに対応できます。</p><ul><li>Azure VM 上の Web サーバーやデータベースなど、業務上重要なサービスが停止した場合に通知する</li><li>サービスのスタートアップの種類が自動から手動や無効に変更された場合に検知する</li><li>パッチ適用やアプリケーション更新後に、想定外のサービス停止や状態変更が発生していないか確認する</li><li>複数の VM で同じサービスの状態を横断的に確認し停止している VM を特定する</li></ul><p>また、変更履歴とインベントリ機能はサービス監視だけでなく、OS 内の構成変更を確認する用途でも利用できます。<br>例えば、インストール済みソフトウェアの追加や削除、ファイルの変更、Windows のレジストリ キーの変更などを追跡できます。<br>これにより、監査やガバナンスの向上を目的として構成変更がないかを確認したり、意図しない変更を検知したりすることができます。障害対応においても、例えば事象発生時における構成変更の有無を確認することに利用できます。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-change-tracking-inventory/overview-monitoring-agent">Azure Monitor エージェントを使用した Azure Change Tracking とインベントリの概要 | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/queries/configurationdata">ConfigurationData のログ テーブル クエリの例 - Azure Monitor | Microsoft Learn</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h3 id="4-6-アラート-ルールの設定"><a href="#4-6-アラート-ルールの設定" class="headerlink" title="4.6 アラート ルールの設定"></a>4.6 アラート ルールの設定</h3><p>Azure Monitor には、各種 Azure サービスやリソースを監視する機能があり、異常を検知した際にメールや SMS などの通知や自動アクションを実行できます。</p><p><strong>■ アラート ルール</strong><br>各種 Azure サービスやリソースを監視する機能の総称です。監視対象のデータ（メトリックやログ、アクティビティ ログなど）や監視条件を決め、異常を検知します。監視するデータの種類によってアラート ルールの種類が異なります。</p><table><thead><tr><th>アラート ルールの種類</th><th>概要</th></tr></thead><tbody><tr><td>ログ アラート ルール</td><td>Log Analytics ワークスペースに収集されたログや、Azure Resource Graph や Azure Data Explorer のデータを監視</td></tr><tr><td>メトリック アラート ルール</td><td>Azure リソースのパフォーマンスや状態を示す<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/metrics/data-platform-metrics">プラットフォーム メトリックやカスタム メトリック</a>を監視</td></tr><tr><td>アクティビティ ログ アラート</td><td>Azure の<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/platform/activity-log-schema">アクティビティ ログ</a>を監視 （サービス正常性アラートやリソース正常性アラートも含む）</td></tr></tbody></table><p>以下は<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-log-alert-rule">ログ アラート ルール</a>の条件を指定する画面の例です。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/4-6_logalert.png"></p><p>以下は <a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-metric-alert-rule">メトリック アラート ルール</a>の条件を指定する画面の例です。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/4-6_metricalert.png"></p><!--<4-6_metricalert.png>--><p>以下は<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-activity-log-alert-rule?tabs=activity-log">アクティビティ ログ アラート</a> の条件を指定する画面の例です。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/4-6_activitylogalert.png"></p><!--<4-6_activitylogalert.png>--><br><p><strong>■ アクション グループ</strong><br>アラートが発報した際の通知方法や実行する自動アクションを設定する機能です。<br>アラート ルールにアクション グループを関連付けることで、アラートが発報した際にアクション グループがトリガーされ、メールや電話、SMS で通知したり、Webhook などの自動アクションを実行することが可能です。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/4-6_actgrp.png"></p><!--<4-6_actgrp.png>--><p>アクション グループには「共通アラート スキーマ」という設定項目があります。アラート スキーマとはアラートが発生した際に生成される通知データの構造であり、共通アラート スキーマ &#x2F; 非共通アラート スキーマの 2 種類があります。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-common-schema">共通アラート スキーマ</a>は、Azure Monitor のすべてのアラート ルールで統一されたスキーマが提供されます。一方、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-non-common-schema-definitions">非共通アラート スキーマ</a>では、アラート ルールの種類ごとに個別に定義された構造となります。アクション グループで Logic Apps や Webhook などの自動アクションを設定する場合、共通アラート スキーマの有効／無効によって連携されるデータ構造が異なるためご留意ください。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/4-6_actgrp_action_alertschema.png"></p><p>また、共通アラート スキーマの設定により、通知メールのフォーマットも変わります。本記事 <a href="#5-2-%E5%88%86%E6%9E%90%E3%81%A8%E3%83%AC%E3%83%9D%E3%83%BC%E3%83%88">5.2 分析とレポート</a> では、共通アラート スキーマを有効化した場合の通知メールの例をご紹介しています。非共通アラート スキーマのメール フォーマットを確認されたい場合は、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/action-groups#test-an-action-group-in-the-azure-portal">テスト アクション グループ</a>にてご確認ください。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/4-6_actgrp_mail_alertschema.png"></p><p>アラート ルールの種類やアクション グループの詳細は、以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-overview#types-of-alerts">Azure Monitor の警告の概要 - Azure Monitor | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-types">Azure Monitor アラートの種類 - Azure Monitor | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/action-groups">Azure Monitor でアクション グループを作成および管理する - Azure Monitor | Microsoft Learn</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h3 id="4-7-サービス正常性"><a href="#4-7-サービス正常性" class="headerlink" title="4.7 サービス正常性"></a>4.7 サービス正常性</h3><p>サービス正常性は、Azure サービス正常性のイベント（サービスに関する問題、計画メンテナンス、正常性の勧告、セキュリティ アドバイザリ、課金情報の更新）の情報を提供する機能です。ご利用いただいている Azure サービスおよびリージョンに影響がある正常性イベントが発生すると、Azure ポータル &gt; [モニター (監視)] &gt; [サービスの正常性] に情報が表示されます。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/4-7_servicehealth_portal.png"></p><p>各イベントには一意の追跡 ID が付与されます。上記画面で各イベントのリンクをクリックすると、より詳細な情報を確認することができます。また、<a href="https://learn.microsoft.com/ja-jp/azure/service-health/alerts-activity-log-service-notifications-portal">サービス正常性アラート</a>を設定すると、サービス正常性のイベントが発生した際に通知を受け取ることも可能です。サービス正常性アラートについては、本記事 <a href="#5-2-5-%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%A8%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88">5.2.5 サービス正常性アラートとリソース正常性アラート</a> をご参照ください。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/4-7_servicehealth_serviceissue.png"></p><p>サービス正常性の概要は、以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/service-health/">Azure Service Health のドキュメント - Azure Service Health | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/service-health/service-health-notifications-properties">Azure Service Health 通知の概要 - Azure Service Health | Microsoft Learn</a></p><p><br><!-- 小項目の終わり <br> を追加する --><br><br><!-- 大項目の終わり <br> を追加する --></p><!-- 大項目 --><h2 id="5-各機能とソリューション"><a href="#5-各機能とソリューション" class="headerlink" title="5. 各機能とソリューション"></a>5. 各機能とソリューション</h2><p>ここでは、Azure Monitor の代表的な機能やソリューションについて記載します。<br>本章を読むことで、監視データの取得、分析、可視化の方法と作業の流れを知ることができます。</p><br><h3 id="5-1-データ収集"><a href="#5-1-データ収集" class="headerlink" title="5.1 データ収集"></a>5.1 データ収集</h3><p>本項では、監視に利用するデータの種類とその取得方法をご紹介します。</p><br><h4 id="5-1-1-プラットフォーム-メトリックとカスタム-メトリック"><a href="#5-1-1-プラットフォーム-メトリックとカスタム-メトリック" class="headerlink" title="5.1.1 プラットフォーム メトリックとカスタム メトリック"></a>5.1.1 プラットフォーム メトリックとカスタム メトリック</h4><p>Azure で扱われるメトリックには以下の 3 種類があります。</p><ul><li>プラットフォーム メトリック</li><li>カスタム メトリック</li><li>Prometheus メトリック (本項ではこちらの説明は割愛します)</li></ul><p><strong>■ プラットフォーム メトリックとは</strong><br>プラットフォーム メトリックとは、各 Azure リソースから既定で (ユーザーによる追加構成を必要とせず) 収集されるメトリックで、主に Azure リソースの正常性やパフォーマンスを示すデータです。プラットフォーム メトリックの収集・保持に費用はかかりません。Azure ポータル &gt; 対象の Azure リソース &gt; [監視] &gt; [メトリック] のページ (メトリック エクスプローラー) で確認ができます。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-1_platformmetric_sample.png"></p><p>どのようなメトリックが収集できるかは Azure リソースの種類によって異なります。<br>各種リソースでどのようなメトリックが収集されるかは、以下の公開情報の表内のリンクから確認いただけます。<br><a href="https://learn.microsoft.com/en-us/azure/azure-monitor/reference/metrics-index#supported-metrics-and-log-categories-by-resource-type">Azure Monitor supported metrics by resource type - Azure Monitor | Microsoft Learn</a></p><br><p><strong>■ カスタム メトリックとは</strong><br>カスタム メトリックとはユーザーが収集を構成することで収集されるメトリックです。<br>例えば、Azure Monitor エージェントによって仮想マシンのゲスト OS から収集されるメトリック（ゲスト OS メトリック）や、Application Insights によって Web アプリケーションから収集されるメトリックはカスタム メトリックとして扱われます。カスタム メトリックも、プラットフォーム メトリックと同様に Azure ポータル &gt; 対象の Azure リソース &gt; [監視] &gt; [メトリック] から確認できます。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-1_guestmetrics.png"></p><p>カスタム メトリックの収集にかかる費用や各種メトリックの詳細な説明は、以下の公開情報をご参照ください。<br><a href="https://azure.microsoft.com/ja-jp/pricing/details/monitor/">価格 - Azure Monitor [メトリック] タブ | Microsoft Azure</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/metrics/data-platform-metrics">Azure Monitor のメトリック - Azure Monitor | Microsoft Learn</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h4 id="5-1-2-アクティビティ-ログ"><a href="#5-1-2-アクティビティ-ログ" class="headerlink" title="5.1.2 アクティビティ ログ"></a>5.1.2 アクティビティ ログ</h4><p>アクティビティ ログには各 Azure リソースの操作等のログ、サービス正常性、リソース正常性があります。</p><p><strong>■ アクティビティ ログ (操作等のログ)</strong><br>Azure ポータル &gt; [モニター (監視)] &gt; [アクティビティ ログ] にてサブスクリプション内の Azure リソースに対して実行された操作等のログの一覧を確認できます。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-7_activitylog1.png"></p><!--<5-1-7_activitylog1.png>--><p>既定ではアクティビティ ログの保持期間は 90 日間です。<br>90 日以上さかのぼって確認するためには、上図の [診断設定] からサブスクリプション スコープで診断設定を作成します。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/platform/activity-log?tabs=log-analytics#export-activity-log">Azure Monitor アクティビティ ログ - Azure Monitor | Microsoft Learn</a><br><a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/MonitorRetentionPeriod/">Azure Monitor の各種データの保持期間について | Japan Azure Monitoring Support Blog</a></p><br><p><strong>■ サービス正常性</strong><br>サービス正常性ではご利用の Azure サービスの障害や計画メンテナンス、サービスの廃止などのイベントについて表示します。<br>Azure ポータル &gt; [モニター (監視)] &gt; [サービスの正常性] &gt; [有効なイベント] もしくは [履歴] をクリックして確認します。<br>[有効なイベント] には現時点でアクティブなサービス正常性が表示され、[履歴] には過去のサービス正常性イベントが表示されます。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-7_activitylog2.png"></p><p><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-7_activitylog3.png"></p><p><a href="https://learn.microsoft.com/ja-jp/azure/service-health/service-health-portal-update">Azure Service Health ポータル - Azure Service Health | Microsoft Learn</a></p><br><p><strong>■ リソース正常性</strong><br>リソース正常性では、ご利用の Azure リソースが正常であるかどうかを評価し、リソースの状態が [利用可能 (Available)]、[使用不可 (Unavailable)]、[不明 (Unknown)]、[低下 (Degraded)] のいずれかの状態と表示します。<br>Azure ポータル &gt; [モニター (監視)] &gt; [サービスの正常性] &gt; [リソース正常性] にて、確認したいリソースの種類を指定して確認します。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-7_activitylog4.png"></p><p><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-7_activitylog5.png"></p><p><a href="https://learn.microsoft.com/ja-jp/azure/service-health/resource-health-overview">Azure Resource Health の概要 - Azure Service Health | Microsoft Learn</a>.</p><p><br><!-- 小項目の終わり <br> を追加する --></p><h4 id="5-1-3-仮想マシンからのログ収集"><a href="#5-1-3-仮想マシンからのログ収集" class="headerlink" title="5.1.3 仮想マシンからのログ収集"></a>5.1.3 仮想マシンからのログ収集</h4><p><strong>■ Azure Monitor エージェント (AMA) とデータ収集ルール (DCR) とは</strong><br>Azure 仮想マシン (Azure VM) からログを収集するための主な手段は、Azure Monitor エージェントとデータ収集ルールを使用する方法です。それぞれを一言で表現すると、Azure Monitor エージェント (AMA) とは VM 上でデータを集めて送信するもので、データ収集ルール (DCR) とは AMA が収集するデータとその送信先を指定するものです。</p><br><p><strong>■ Azure Monitor エージェント (AMA) とデータ収集ルールによるログ収集の流れ</strong><br>ログ収集を構成してからログが閲覧できるようになるまでの大まかな流れは以下のとおりです。</p><ul><li>AMA を VM にインストールする、VM と DCR を関連付ける<br>↓</li><li>関連付けられた DCR の内容を AMA が認識する<br>↓</li><li>AMA が DCR で指定されたログを指定された宛先に送信する<br>↓</li><li>送信されたログが Azure 基盤側に到着し、処理され、指定の宛先に格納される<br>↓</li><li>Azure ポータル等でログが閲覧できるようになる</li></ul><br><p><strong>■ Azure Monitor エージェント (AMA) とデータ収集ルール (DCR) で収集できるデータの種類</strong><br>上記のとおり、収集したいログと送信先に応じて DCR を作成し、VM に関連付ける必要があります。<br>AMA と DCR を使用して収集できるデータの種類と、指定できる収集先は以下のとおりです。</p><table><thead><tr><th>データ ソース</th><th>説明</th><th>オペレーティング システム</th><th>収集先</th></tr></thead><tbody><tr><td>Windows イベント</td><td>Windows イベント ログ システムによって出力される情報</td><td>Windows</td><td>Log Analytics ワークスペース (Event テーブル)</td></tr><tr><td>パフォーマンス カウンター</td><td>オペレーティング システムとワークロードのパフォーマンスを測定する数値</td><td>Windows, Linux</td><td>Log Analytics ワークスペース (Perf テーブル), Azure Monitor メトリック（プレビュー）</td></tr><tr><td>Syslog</td><td>Linux イベント ログ システムによって出力される情報</td><td>Linux</td><td>Log Analytics ワークスペース (Syslog テーブル)</td></tr><tr><td>テキスト ログ</td><td>ローカル ディスクのテキスト ログ ファイルに出力される情報</td><td>Windows, Linux</td><td>Log Analytics ワークスペース (任意のカスタム テーブル)</td></tr><tr><td>JSON ログ</td><td>ローカル ディスクの JSON ログ ファイルに出力される情報</td><td>Windows, Linux</td><td>Log Analytics ワークスペース (任意のカスタム テーブル)</td></tr><tr><td>IIS ログ</td><td>インターネット インフォメーション サービス (IIS) によりローカル ディスク上のファイルに出力される情報</td><td>Windows</td><td>Log Analytics ワークスペース (W3CIISLog テーブル)</td></tr></tbody></table><p>Log Analytics ワークスペースに収集されたログはワークスペース内の特定のテーブル内に格納されます。<br>テーブルについては以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/log-analytics-workspace-overview#log-tables">Log Analytics ワークスペースの概要 - Azure Monitor | Microsoft Learn</a></p><br><p><strong>■ Azure Monitor エージェント (AMA) とデータ収集ルール (DCR) によるログ収集を構成する</strong><br>AMA と DCR を使用してログ収集を行う場合、収集するデータ ソースの種類に関わらず、以下の前提条件を満たしているかご確認ください。</p><ul><li>OS がサポートされているか</li><li>ネットワーク要件を満たしているか</li><li>十分なディスク領域が確保されているか</li></ul><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/agents/azure-monitor-agent-network-configuration?tabs=PowerShellWindows">Azure Monitor エージェントのネットワーク構成 - Azure Monitor | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/agents/azure-monitor-agent-supported-operating-systems">Azure Monitor エージェントでサポートされるオペレーティング システム - Azure Monitor | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/agents/azure-monitor-agent-requirements#disk-spaces">Azure Monitor エージェントの要件 - Azure Monitor | Microsoft Learn</a></p><p>前提条件が確認できたら、次に DCR の作成を行います。<br>それぞれの作業は、Azure ポータル、コマンドライン (Azure CLI, Azure PowerShell)、ARM テンプレート等を使用して実施できます。<br>ここでは、Azure ポータルを使用した方法について具体的にご紹介します。</p><p>Azure ポータルでの DCR の作成方法や、DCR と VM を関連付ける方法は以下の公開情報をご参照ください。<br>なお、Azure ポータルで DCR を関連付けた場合、(VM に AMA が未インストールの場合は) AMA のインストールも自動で実施されます。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/vm/data-collection?tabs=default#create-a-data-collection-rule">Azure Monitor を使用して仮想マシンからログ データを収集する - Azure Monitor | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/data-collection/data-collection-rule-associations?tabs=cli#view-and-modify-associations-for-a-dcr-in-the-azure-portal">Azure Monitor でデータ収集ルールの関連付けを管理する - Azure Monitor | Microsoft Learn</a></p><p>Azure ポータル以外の方法で DCR を作成する方法、および DCR と VM を関連付ける方法については以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/data-collection/data-collection-rule-create-edit?tabs=cli#create-or-edit-a-dcr-using-json">Azure Monitor でデータ収集ルール (DCR) を作成する - Azure Monitor | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/data-collection/data-collection-rule-associations?tabs=cli#create-new-association">Azure Monitor でデータ収集ルールの関連付けを管理する - Azure Monitor | Microsoft Learn</a></p><p>Log Analytics ワークスペースに収集された各種ログは、KQL を使用してクエリすることで確認が可能です。<br>例えば、パフォーマンス カウンターを収集した場合、そのログは Perf テーブルに収集されるため、以下のようなクエリ結果が得られます。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-2_logcollectionfromVM_samplelog.png"></p><p>はじめてクエリを実施される方は、以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/get-started-queries?tabs=kql">Azure Monitor ログでログ クエリの使用を開始する - Azure Monitor | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/log-analytics-overview?tabs=simple">Azure Monitor の Log Analytics の概要 - Azure Monitor | Microsoft Learn</a></p><br><p><strong>■ Azure Monitor エージェント (AMA) の管理</strong><br>AMA を VM にインストールする方法として、Azure PowerShell および Azure CLI コマンドを使用する方法や、ARM テンプレートを使用する方法もございます。AMA のアンインストールも、インストールと同様に、Azure ポータル, Azure PowerShell や Azure CLI, ARM テンプレートを使用した方法で実施できます。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/agents/azure-monitor-agent-manage?tabs=azure-powershell">Azure Monitor エージェントのインストールと管理 - Azure Monitor | Microsoft Learn</a></p><p>AMA の自動アップグレードを有効化することで、最新バージョンが利用可能となった場合に、自動でアップグレードを適用するように構成することが可能です。自動アップグレードの有効化は、インストール時・インストール後のどちらでも設定できます。<br><a href="https://learn.microsoft.com/ja-jp/azure/virtual-machines/automatic-extension-upgrade?tabs=RestAPI1,RestAPI2">Azure の仮想マシンとスケール セットの拡張機能の自動アップグレード - Azure Monitor | Microsoft Learn</a></p><p>AMA の自動アップグレード機能に関するよくあるご質問については以下のブログをご参照ください。<br><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/AMAAutoupgradeFAQ/">Azure Monitor エージェントの自動アップグレード機能に関するよくあるご質問集 | Japan Azure Monitoring Support Blog</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h4 id="5-1-4-コンテナーからのログ収集"><a href="#5-1-4-コンテナーからのログ収集" class="headerlink" title="5.1.4 コンテナーからのログ収集"></a>5.1.4 コンテナーからのログ収集</h4><p>AKS などのコンテナー環境の、ノード、Pod、コンテナー、Kubernetes イベント、アプリケーションの状態を継続的に監視するための機能がいくつか提供されています。主な使い分けとしては、ログや Kubernetes イベントの確認には Container Insights、Prometheus 形式のメトリック監視には Managed Prometheus を使用します。</p><ol><li>Container Insights: コンテナー ログ、Kubernetes イベント、インベントリ情報などを Log Analytics ワークスペースに収集するログ収集機能</li><li>Managed Prometheus (Azure Monitor managed service for Prometheus) : Prometheus 形式のメトリックを Azure Monitor ワークスペースに収集するメトリック収集機能</li></ol><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-overview">Azure Monitor での Kubernetes の監視 - Azure Monitor | Microsoft Learn</a></p><br><p><strong>1. Container Insights について</strong><br>Container Insights は Azure Kubernetes Service (AKS) などのコンテナー環境から、コンテナー ログ、Kubernetes イベント、インベントリ情報などを収集し、Azure ポータルや Log Analytics で確認できるログ収集機能です。</p><p>ノード、Pod、コンテナーなどの状態やイベントを確認し、必要に応じて Log Analytics の KQL クエリや Azure Monitor のアラートを用いた調査・監視を行うことが可能です。以下は、AKS リソースの [モニター (分析情報)] で [Log Analytics の視覚化（クラシック）] を選択し、収集されたログ情報を確認している例です。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-4_ContainerInsights.png"></p><br><p><strong>■ Container Insights によるデータ収集の流れ</strong><br>Container Insights の構成とデータ収集を行う基本的な流れは以下のとおりです。</p><ul><li>Azure ポータルもしくは Azure CLI 等により対象クラスターで Container Insights を有効化する<br>↓</li><li>コンテナー化された Azure Monitor エージェント (AMA) がデプロイされる<br>↓</li><li>コンテナー化された AMA により Log Analytics ワークスペースに各ログ データが収集される<br>↓</li><li>Azure ポータル &gt; 対象のクラスター リソース &gt; [モニター (分析情報)] の画面や、Log Analytics の KQL により分析や可視化を行う</li></ul><p>Container Insights の有効化方法については以下の公開情報やブログをご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-enable?tabs=azure-portal#enable-container-insights-and-logging-on-an-aks-cluster">Azure Kubernetes Service (AKS) クラスターの監視を有効にする - Azure Monitor | Microsoft Learn</a><br><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/HowToContainerInsights/">Container Insights のご紹介 | Japan Azure Monitoring Support Blog</a></p><br><p><strong>■ Container Insights で収集されるログ</strong><br>Container Insights で収集される主なログには、コンテナーの標準出力 &#x2F; 標準エラー出力、Kubernetes イベント、Pod やコンテナーのインベントリ情報などがあります。収集されたログは Log Analytics ワークスペースに保存され、Azure ポータル &gt; 対象の AKS リソース &gt; [モニター (分析情報)] の画面や Log Analytics の KQL クエリから確認できます。</p><p>Log Analytics では、用途に応じて複数のテーブルにデータが格納されます。<br>例えば、コンテナーの標準出力 &#x2F; 標準エラー出力は主に ContainerLogV2 テーブルに格納され、Kubernetes イベントは KubeEvents、Pod の状態やインベントリ情報は KubePodInventory で確認できます。</p><p>Container Insights に関連するテーブルの一覧や各テーブルの詳細については、以下の公開情報で、ソリューションが ContainerInsights と記載されているテーブルをご確認ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/tables/microsoft-containerservice-managedclusters">microsoft.containerservice&#x2F;managedclusters の Azure Monitor テーブル - Azure Monitor | Microsoft Learn</a></p><br><p><strong>2. Managed Prometheus について</strong><br>Managed Prometheus では、Prometheus 形式のメトリックを Azure Monitor ワークスペースに収集します。収集したメトリックは、Azure Monitor ワークスペースのメトリック エクスプローラーや Prometheus エクスプローラー、Azure Managed Grafana などから、PromQL により分析・可視化できます。</p><p>以下は、AKS リソースの [モニター (分析情報)] で [マネージド Prometheus の視覚化] を選択し、収集されたメトリック情報を確認している例です。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-4_ManagedPrometheus.png"></p><br><p><strong>■ Managed Prometheus によるデータ収集の流れ</strong><br>Managed Prometheus の構成とデータ収集を行う基本的な流れは以下のとおりです。</p><ul><li>Azure ポータルもしくは Azure CLI 等により対象クラスターで Managed Prometheus を有効化する<br>↓</li><li>Azure Monitor Agent のメトリック アドオンが構成される<br>↓</li><li>メトリック アドオンにより Prometheus 形式のメトリックが Azure Monitor ワークスペースに収集される<br>↓</li><li>Azure ポータル &gt; 対象のクラスター リソース &gt; [モニター (分析情報)] の画面や、Azure Monitor ワークスペースのメトリック エクスプローラーなどから PromQL を用いて分析や可視化を行う</li></ul><p>Prometheus メトリックの有効化方法については以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-enable?tabs=azure-cli#enable-prometheus-metrics-on-an-aks-cluster">Azure Kubernetes Service (AKS) クラスターの監視を有効にする - Azure Monitor | Microsoft Learn</a></p><br><p><strong>■ Managed Prometheus で収集されるメトリック</strong><br>Managed Prometheus で既定収集される Prometheus メトリックには、kubelet、cAdvisor、kube-state-metrics、node exporter などから取得されるノード、Pod、コンテナー、Kubernetes オブジェクトのメトリックが含まれます。</p><p>収集対象の詳細は、以下の Azure Monitor の既定 Prometheus メトリック構成に記載されています。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/prometheus-metrics-scrape-default">Azure Monitor での既定の Prometheus メトリック構成 - Azure Monitor | Microsoft Learn</a></p><p>Arc 対応 Kubernetes クラスターでの Container Insights によるログ収集、および Managed Prometheus による Prometheus メトリック収集の有効化手順については、以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-enable-arc?tabs=cli">Arc 対応 Kubernetes クラスターの監視を有効にする - Azure Monitor | Microsoft Learn</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h4 id="5-1-5-アプリケーションからのログ収集"><a href="#5-1-5-アプリケーションからのログ収集" class="headerlink" title="5.1.5 アプリケーションからのログ収集"></a>5.1.5 アプリケーションからのログ収集</h4><p>Application Insights は、アプリケーションのパフォーマンスを監視するサービスです。<br>Web アプリや API が</p><ul><li>正常に動いているか</li><li>エラーが発生していないか</li><li>レスポンスが遅くなっていないか</li></ul><p>といったことを、Application Insights を有効化することで、自動的にデータを収集し可視化できます。</p><p>収集したデータは下図のように Azure ポータルの画面ですぐに閲覧できます。<br>前述の<br>「正常に動いているか」は [有効] グラフ (右側の緑色グラフ)、<br>「エラーが発生していないか」は [失敗した要求] グラフ (左側の赤色グラフ)、<br>「レスポンスが遅くなっていないか」は [サーバー応答時間] グラフ (左側の青色グラフ)<br>にて確認できます。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-4_applicationinsights_overview.png"></p><p>収集したデータの分析方法および可視化方法の詳細は、<br>本記事 <a href="#5-2-8-Application-Insights-%E3%81%AE%E3%82%AF%E3%82%A8%E3%83%AA">5.2.8 Application Insights のクエリ</a> と <a href="#5-3-4-Application-Insights-%E3%81%AE%E5%8F%AF%E8%A6%96%E5%8C%96">5.3.4 Application Insights の可視化</a> をご参照ください。</p><p>また、Azure App Service や Azure VM などの Azure サービスに加えて、オンプレミスのサーバーで動作するアプリケーションからもログを収集できます。Application Insights の詳細については、以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/app/app-insights-overview">Application Insights OpenTelemetry の可観測性の概要 - Azure Monitor | Microsoft Learn</a></p><br><p>アプリケーションで Application Insights を有効化する方法は 2 つあります。</p><p><strong>■ 自動インストルメンテーション</strong><br>自動インストルメンテーションはソース コードの変更なしで、Application Insights を有効にできます。<br>手動インストルメンテーションと比較して、簡単に有効化できる一方で一部の機能が制限されます。</p><p>自動インストルメンテーションを利用できるシナリオは以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/app/codeless-overview">Azure Monitor Application Insights の自動インストルメンテーション - Azure Monitor | Microsoft Learn</a></p><p>例えば、Azure App Service では Azure ポータル &gt; 対象の App Service &gt; [監視] &gt; [Application Insights] から自動インストルメンテーションを有効化します。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-4_applicationinsights_auto_instrumentation.png"></p><br><p><strong>■ 手動インストルメンテーション</strong><br>アプリケーションのソース コードに Application Insights SDK (クラシックまたは Azure Monitor OpenTelemetry Distro) をインストールして、Application Insights を有効にします。ソース コードの変更は必要ですが、自動インストルメンテーションより多くの情報を取得でき、カスタム テレメトリの収集も可能です。</p><p>利用方法はアプリケーションの開発言語ごとに異なるため、詳細は以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/app/opentelemetry-enable?tabs=net">Application Insights で OpenTelemetry を有効にする - Azure Monitor | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/app/classic-api?tabs=dotnet">Application Insights を使用して .NET アプリケーションと Node.js アプリケーションを監視する (クラシック API) - Azure Monitor | Microsoft Learn</a></p><p>また、Application Insights の可用性テストを使って、アプリケーションの死活監視も可能です。<br>可用性テストでは、世界中のさまざまな場所から Web リクエストをアプリケーションに定期的に送信します。<br>アラート ルールの設定も可能で、アプリケーションの応答がない場合や応答が遅い場合はユーザーに警告も可能です。</p><p>可用性テストは Azure ポータル &gt; 対象の Application Insights &gt; [調査] &gt; [有効] から設定と結果の確認ができます。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-4_webtest.png"></p><p>詳細な利用方法は、以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/app/availability?tabs=standard">Application Insights 可用性テスト - Azure Monitor | Microsoft Learn</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h4 id="5-1-6-診断設定"><a href="#5-1-6-診断設定" class="headerlink" title="5.1.6 診断設定"></a>5.1.6 診断設定</h4><p><strong>■ 診断設定とは</strong><br>診断設定を使用することで、各 Azure リソースから出力される以下のデータを指定した宛先に送信することができます。</p><ul><li>アクティビティ ログ</li><li>リソース ログ</li><li>プラットフォーム メトリック</li></ul><p>宛先には、以下を指定することが可能です。</p><ul><li>Log Analytics ワークスペース</li><li>ストレージ アカウント</li><li>Event Hubs</li><li>Azure Monitor パートナー ソリューション</li></ul><br><p><strong>■ 診断設定の主な利用シナリオ</strong><br>リソース ログは既定では収集されません。<br>そのため、リソース ログを収集し監視や分析を行う必要がある場合は診断設定をご利用ください。</p><p>アクティビティ ログおよびプラットフォーム メトリックは既定で収集されます。<br>ただし、そのままではそれぞれを監視したり分析したりする方法は限られています。診断設定を利用することで、Log Analytics ワークスペース、ストレージ アカウント、Event Hubs などの宛先にデータを送信し、監視、分析、長期保管、外部連携といった用途に活用できます。</p><p>また、既定で収集されるアクティビティ ログおよびプラットフォーム メトリックの保持期間はそれぞれ 90 日と 93 日です。<br>診断設定を用いて任意の宛先に収集することで、この保持期間を延長することが可能です。</p><p>プラットフォーム メトリックとアクティビティ ログについては、本記事 <a href="#5-1-1-%E3%83%97%E3%83%A9%E3%83%83%E3%83%88%E3%83%95%E3%82%A9%E3%83%BC%E3%83%A0-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%81%A8%E3%82%AB%E3%82%B9%E3%82%BF%E3%83%A0-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF">5.1.1 プラットフォーム メトリックとカスタム メトリック</a> と <a href="#5-1-2-%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0">5.1.2 アクティビティ ログ</a> をご参照ください。</p><br><p><strong>■ 診断設定の作成方法 (リソース ログ・プラットフォーム メトリック)</strong><br>診断設定は Azure ポータル上、Azure PowerShell や Azure CLI のコマンド、ARM テンプレートなどを用いて作成することが可能です。Azure ポータル上での作成方法としては、大きく Azure リソースのページから行う方法と、[モニター (監視)] のページから行う方法があります。ここでは、Azure ポータル &gt; 対象の Azure リソース &gt; [監視] &gt; [診断設定] からの作成方法をご紹介します。</p><p>Azure ポータル &gt; 対象の Azure リソース &gt; [監視] &gt; [診断設定] &gt; [診断設定を追加] をクリックすると、以下のような作成画面が表示されます。画像のように、収集対象のデータ (ログおよびメトリック) と宛先を選択することが可能です。</p><p>※ Web App リソースの診断設定作成画面<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-6_createDiagnosticSettings.png"></p><p>なお、ログはカテゴリ単位で選択することが可能ですが、このカテゴリについてはリソースの種類によって異なります。<br>また、メトリックについても、どのような種類のメトリックが収集されるかは、リソースの種類によって異なります。<br>各種リソースからどのようなログおよびメトリックが収集されるかは、以下の公開情報の表内のリンクから確認いただけます。<br><a href="https://learn.microsoft.com/en-us/azure/azure-monitor/reference/logs-index#supported-metrics-and-log-categories-by-resource-type">Supported Resource log categories for Azure Monitor - Azure Monitor | Microsoft Learn</a></p><br><p>Log Analytics ワークスペースに収集した場合は以下のように確認が可能です。</p><p>※ Log Analytics ワークスペースの AzureDiagnostics テーブルにクエリしたときのサンプル<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-6_AzureDiagnosticsTable.png"></p><p>リソース ログは Log Analytics ワークスペースの AzureDiagnostics テーブルに収集されます。<br>ただし、一部のリソース種では設定によりリソース固有のテーブルに収集することも可能です。</p><p>※ Event Hubs のリソース固有テーブルへクエリしたときの例<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-6_ResourceSpecificTable.png"></p><p>リソース ログのテーブルの詳細は以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/platform/resource-logs?tabs=log-analytics#collection-mode">Azure Monitor のリソース ログ - Azure Monitor | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/platform/resource-logs-schema">Azure リソース ログでサポートされているサービスとスキーマ - Azure Monitor | Microsoft Learn</a></p><br><p><strong>■ 診断設定の作成方法 (アクティビティ ログ)</strong><br>アクティビティ ログ用の診断設定はサブスクリプションのスコープでのみ作成が可能です。<br>そのため、リソース ログ用の診断設定のように対象リソースの画面から診断設定を作成するのではなく、Azure ポータル &gt; サブスクリプション &gt; [アクティビティ ログ] &gt; [診断設定] から作成します。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-6_diagnosticSetting4ActivityLogs.png"></p><p>例えば、Log Analytics ワークスペースに送信した場合は、AzureActivity テーブルに収集され、ストレージ アカウントに送信した場合は以下の形式の JSON にログが収集されます。<br><code>insights-activity-logs/resourceId=/SUBSCRIPTIONS/{subscription ID}/y={four-digit numeric year}/m={two-digit numeric month}/d={two-digit numeric day}/h={two-digit 24-hour clock hour}/m=00/PT1H.json</code></p><p>※ Log Analytics ワークスペースの AzureActivity テーブルにクエリしたときの例<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-6_AzureActivityTable.png"></p><p>※ ストレージ アカウントにエクスポートされたアクティビティ ログの例<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-6_ActivityLogsExportedtoStorageaccount.png"></p><p>アクティビティ ログ用の診断設定の詳細については以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/platform/activity-log?tabs=portal-1,log-analytics,portal-2#export-activity-log">Azure Monitor のアクティビティ ログ | アクティビティ ログのエクスポート - Azure Monitor | Microsoft Learn</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h4 id="5-1-7-データ-エクスポート"><a href="#5-1-7-データ-エクスポート" class="headerlink" title="5.1.7 データ エクスポート"></a>5.1.7 データ エクスポート</h4><p><strong>■ データ エクスポートとは</strong><br>Log Analytics ワークスペースのデータ エクスポート機能を使用することで、Log Analytics ワークスペースのテーブルに格納されるログを他の宛先 (ストレージ アカウントまたは Event Hubs) にエクスポートすることが可能です。データ エクスポート ルールを作成し、その中で対象となるテーブルと宛先を指定します。</p><p>データ エクスポート ルールを作成すると、対象のデータが Azure Monitor のパイプラインに到着次第、Log Analytics ワークスペースのテーブルに取り込まれるのと並行して、指定した宛先へのエクスポートが実施されます。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-8_dataexportflow.png"></p><br><p><strong>■ データ エクスポート機能の主な利用シナリオ - ストレージ アカウント</strong></p><p><strong>改ざん防止に関するコンプライアンス</strong><br>Log Analytics ワークスペースに取り込まれたデータを変更することはできません。しかし、以下の手順で消去することは可能です。<br>一方で、不変ポリシーが設定されたストレージ アカウントに格納されたデータは、設定した保持期間を超えるまでは変更、削除いずれもできません。そのため、データの改ざん (消去) 防止の要件がある場合は、不変ポリシーが設定されたストレージ アカウントにエクスポートすることをご検討ください。<br><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/LogAnalyticsWorkspacePurge/">Log Analytics ワークスペースのデータを削除する方法 | Japan Azure Monitoring Support Blog</a></p><p><strong>データの冗長化および長期保管</strong><br>監査データやセキュリティ データ等、冗長化や長期保管が必要であるデータについて、Log Analytics ワークスペースと同一リージョンにあるストレージ アカウントへのエクスポートをご利用いただけます。GRS、GZRS など、ストレージ アカウントの冗長オプションを使用することで、他のリージョンにデータをレプリケートすることができます。</p><p>また、ストレージ アカウントにエクスポートされたデータは、Log Analytics ワークスペースに設定された保持期間の影響は受けないため、ストレージ アカウントにログをエクスポートし、ストレージ アカウントで長期保管することが可能です。さらに、ストレージ アカウントのライフサイクル管理ポリシーを利用することで、ストレージ アカウントにエクスポートされたデータを管理する (一定期間を過ぎた後に自動で削除する等) ことが可能です。</p><p>ストレージ アカウントのライフサイクル管理については、以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/storage/blobs/lifecycle-management-overview">Azure Blob Storage ライフサイクル管理の概要 - Azure Blob Storage | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/storage/blobs/lifecycle-management-policy-configure?tabs=azure-portal">ライフサイクル管理ポリシーを構成する - Azure Blob Storage | Microsoft Learn</a></p><p>なお、ストレージ アカウント上にエクスポートされた JSON ファイル内のデータは、KQL の <a href="https://learn.microsoft.com/en-us/kusto/query/externaldata-operator?view=microsoft-fabric">externaldata operator</a> を使用することでクエリすることが可能です。詳細は、本記事 <a href="#5-2-7-%E3%82%B9%E3%83%88%E3%83%AC%E3%83%BC%E3%82%B8-%E3%82%A2%E3%82%AB%E3%82%A6%E3%83%B3%E3%83%88%E3%81%AB%E5%8F%8E%E9%9B%86%E3%81%97%E3%81%9F%E3%83%87%E3%83%BC%E3%82%BF%E3%81%AE%E5%8F%AF%E8%A6%96%E5%8C%96">5.2.7 ストレージ アカウントに収集したデータの可視化</a> をご参照ください。</p><br><p><strong>■ データ エクスポート機能の主な利用シナリオ - Event Hubs</strong><br>Azure サービスおよびその他のツールとの統合: Event Hubs にエクスポートすることで、他 Azure サービスやツールとの統合が実現可能です。</p><br><p><strong>■ データ エクスポート機能の利用開始方法</strong><br>データ エクスポート ルールの必要な権限や制限、作成手順の詳細については以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/logs-data-export?tabs=portal-1,portal-2#limitations">Azure Monitor の Log Analytics データ エクスポート - Azure Monitor | Microsoft Learn</a></p><p>一部のテーブルはデータ エクスポート機能がサポートされていないため、ご注意ください。<br>サポート対象外のテーブルは以下より確認いただけます。<br><a href="https://learn.microsoft.com/en-us/azure/azure-monitor/logs/logs-data-export?tabs=portal#unsupported-tables">Log Analytics workspace data export in Azure Monitor | Unsupported tables - Azure Monitor | Microsoft Learn</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h4 id="5-1-8-ネットワークの監視"><a href="#5-1-8-ネットワークの監視" class="headerlink" title="5.1.8 ネットワークの監視"></a>5.1.8 ネットワークの監視</h4><p>Network Watcher は、仮想マシン (VM)、仮想ネットワーク (VNet)、アプリケーション ゲートウェイ、ロード バランサーなどの IaaS 製品のネットワーク正常性の監視や修復が可能なサービスです。<br><a href="https://learn.microsoft.com/ja-jp/azure/network-watcher/network-watcher-overview?toc=/azure/azure-monitor/toc.json">Azure Network Watcher の概要 | Microsoft Learn</a></p><p>Network Watcher の機能の一つであるネットワークの分析情報は、Azure ポータル &gt; [モニター (監視)] &gt; [分析情報] &gt; [ネットワーク] にて確認できます。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-1-9_network_monitor1.png"></p><p><a href="https://learn.microsoft.com/ja-jp/azure/network-watcher/network-insights-overview?toc=/azure/azure-monitor/toc.json">ネットワークの分析情報 | Microsoft Learn</a></p><br><p><strong>お問い合わせに関するご留意事項</strong><br>ネットワークの分析情報を含め Network Watcher については、Japan Azure Monitoring サポート チームではなく、Japan Azure Networking サポート チームにて対応しております。これらに関するお困りごとやご質問はネットワーク製品観点でお問い合わせを発行してください。Japan Azure Networking サポート チームのブログは以下のリンクよりご確認ください。<br><a href="https://jpaztech.github.io/blog/index.html">Japan Azure IaaS Core Support Blog</a></p><p><br><!-- 小項目の終わり <br> を追加する --><br><br><!-- 中項目の終わり <br> を追加する --></p><!-- 中項目 --><h3 id="5-2-分析とレポート"><a href="#5-2-分析とレポート" class="headerlink" title="5.2 分析とレポート"></a>5.2 分析とレポート</h3><p>本項では、取得した監視データの利用方法をご紹介します。</p><h4 id="5-2-1-Log-Analytics-ワークスペースのクエリ"><a href="#5-2-1-Log-Analytics-ワークスペースのクエリ" class="headerlink" title="5.2.1 Log Analytics ワークスペースのクエリ"></a>5.2.1 Log Analytics ワークスペースのクエリ</h4><p>各種の Azure リソースやマシンから Log Analytics ワークスペースに収集したデータはクエリを実行して確認します。</p><p><strong>■ クエリのモード</strong><br>クエリを実行する 2 種類のモードがあります。簡易モードでは Azure ポータル &gt; 対象の Log Analytics ワークスペース &gt; [ログ] &gt; [テーブル] &gt; [対象テーブルの実行] をクリックすることで、簡単にクエリを実行可能です。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-1_loganalyticsworkspace_query1.png"></p><p>KQL モードではより詳細なクエリを指定して実行することでカスタマイズしたクエリ実行結果を取得することが可能です。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-1_loganalyticsworkspace_query2.png"></p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/get-started-queries?tabs=kql#search-queries">Azure Monitor ログでログ クエリの使用を開始する - Azure Monitor | Microsoft Learn</a></p><br><p><strong>■ 共有機能</strong><br>クエリの実行結果は [共有] から Excel 等のファイルに出力可能です。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-1_loganalyticsworkspace_query3.png"></p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/log-excel">Log Analytics と Excel を統合する - Azure Monitor | Microsoft Learn</a></p><br><p><strong>■ アクセス制御モード</strong><br>Log Analytics ワークスペースのアクセス制御モードには 2 種類あります。<br>ワークスペース コンテキスト アクセス制御モードでは Log Analytics ワークスペースの [ログ] からアクセスすることで、複数のリソースから Log Analytics ワークスペースに収集されたすべてのログを参照します。</p><p>※ ワークスペース コンテキスト アクセス制御モードの場合の例<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-1_loganalyticsworkspace_query4.png"></p><p>リソース コンテキスト アクセス制御モードでは Azure ポータル &gt; 対象の Azure リソース &gt; [監視] &gt; [ログ] からアクセスすることで、対象のリソースから Log Analytics ワークスペースに収集されたログのみを参照します。</p><p>※ リソース コンテキスト アクセス制御モードの場合の例<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-1_loganalyticsworkspace_query5.png"></p><p><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/AccessControlMode/">Log Analytics ワークスペースのアクセス制御モードの違いについて | Japan Azure Monitoring Support Blog</a></p><p>Log Analytics ワークスペース内の各テーブルや、各テーブルのサンプル クエリは、以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/en-us/azure/azure-monitor/reference/tables-index">Azure Monitor Resource log &#x2F; log analytics tables - Azure Monitor | Microsoft Learn</a><br><a href="https://learn.microsoft.com/en-us/azure/azure-monitor/reference/queries-by-table">Azure Monitor log analytics queries by tables - Azure Monitor | Microsoft Learn</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h4 id="5-2-2-ログ-アラート-ルール"><a href="#5-2-2-ログ-アラート-ルール" class="headerlink" title="5.2.2 ログ アラート ルール"></a>5.2.2 ログ アラート ルール</h4><p>ログ アラート ルールは、Azure リソースやお客様のアプリケーションなどから収集されたログを監視する機能です。<br>Log Analytics ワークスペースに収集されたログに加え、Azure Resource Graph や Azure Data Explorer のデータを監視することもできます。</p><p><strong>1. 定期的にクエリを実行してログを評価する</strong><br><a href="https://learn.microsoft.com/ja-jp/kusto/query/?view=azure-monitor">KQL (Kusto Query Language)</a> という Log Analytics のクエリ言語を使って監視する条件を定義します。<br>例 : 仮想マシンが停止していないかどうか (過去 10 分間の Heartbeat のレコードが 0 件かどうか)<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-2_laws_heartbeat.png"></p><p>ログ アラート ルールは、指定された評価期間のログを対象に、定期的にクエリを実行します。クエリの実行結果がしきい値（例：過去 10 分間の Heartbeat のレコード数 &lt; 1）を満たすと、アラートが発報します。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-2_logalert-heartbeat-portal.png"></p><p><strong>2. 通知や自動アクションを実行する</strong><br>アラートが発報した時に通知する方法や、実行するアクションは「アクション グループ」で設定します。<br>アラート ルールにアクション グループを関連付けると、メールや電話、SMS で通知したり、Webhook などの自動アクションを実行することが可能です。</p><p>※ 以下例はアクション グループで共通アラート スキーマを有効化した時に通知されたメールです。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-2_logalert_heartbeat_actiongrp.png"></p><p>ログ アラート ルールの設定手順などは、以下の公開情報やブログをご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-log-alert-rule">Azure Monitor のログ検索アラート ルールを作成する - Azure Monitor | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/action-groups">Azure Monitor でアクション グループを作成および管理する - Azure Monitor | Microsoft Learn</a><br><a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/MonitorAlertFAQ/#%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB">Azure Monitor のアラートに関するよくあるご質問 | Japan Azure Monitoring Support Blog</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h4 id="5-2-3-メトリック-アラート-ルール"><a href="#5-2-3-メトリック-アラート-ルール" class="headerlink" title="5.2.3 メトリック アラート ルール"></a>5.2.3 メトリック アラート ルール</h4><p>メトリック アラート ルールは、Azure リソースのパフォーマンスや状態を示すメトリックを監視する機能です。<br>既定で収集されるプラットフォーム メトリックや、既定では収集されない<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/metrics/metrics-custom-overview">カスタム メトリック</a>を監視することが可能です。</p><p><strong>1. 定期的にメトリックの値を評価する</strong><br>監視する Azure リソースやメトリックを決め、しきい値などの監視条件を指定します。<br>例 : Azure VM の CPU 使用率が 80% を超えているかどうか<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-3_metric_percentagecpu.png"></p><p>メトリック アラート ルールは、指定されたルックバック期間（評価期間）のメトリックを対象に、しきい値を満たしているかどうかを定期的に評価します。メトリックの値がしきい値（例：PercentageCpu &gt; 80）を満たすと、アラートが発報します。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-3_metricalert_percentagecpu_portal.png"></p><p><strong>2. 通知や自動アクションを実行する</strong><br>アラートが発報した時に通知する方法や、実行するアクションは「アクション グループ」で設定します。<br>アラート ルールにアクション グループを関連付けると、メールや電話、SMS で通知したり、Webhook などの自動アクションを実行することが可能です。</p><p>※ 以下例はアクション グループで共通アラート スキーマを有効化した時に通知されたメールです。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-3_metricalert_percentagecpu_actiongrp.png"></p><p>メトリック アラート ルールの設定手順などは、以下の公開情報やブログをご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-metric-alert-rule">Azure Monitor のメトリック警告ルールを作成する - Azure Monitor | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/action-groups">Azure Monitor でアクション グループを作成および管理する - Azure Monitor | Microsoft Learn</a><br><a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/MonitorAlertFAQ/#%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB">Azure Monitor のアラートに関するよくあるご質問 | Japan Azure Monitoring Support Blog</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h4 id="5-2-4-アクティビティ-ログ-アラート"><a href="#5-2-4-アクティビティ-ログ-アラート" class="headerlink" title="5.2.4 アクティビティ ログ アラート"></a>5.2.4 アクティビティ ログ アラート</h4><p>アクティビティ ログ アラートは、Azure リソースの<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/platform/activity-log?tabs=log-analytics">アクティビティ ログ</a>を監視する機能です。<br>アクティビティ ログ アラートには、サービス正常性アラートやリソース正常性アラートも含まれます。</p><p><strong>1. 条件に一致するアクティビティ ログが記録されているかどうかを評価する</strong><br>監視する Azure リソースやアクティビティ ログの条件を決めます。<br>例 : Azure VM の割り当て解除 (Deallocate Virtual Machine)<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-4_activitylog.png"></p><p>アクティビティ ログ アラートは、指定した条件に一致するアクティビティ ログ イベントが発生しているかどうかを評価します。監視対象の Azure リソースで条件に一致するアクティビティ ログが記録されると、アラートが発報します。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-4_activitylogalert-portal.png"></p><p><strong>2. 通知や自動アクションを実行する</strong><br>アラートが発報した時に通知する方法や、実行するアクションは「アクション グループ」で設定します。<br>アラート ルールにアクション グループを関連付けると、メールや電話、SMS で通知したり、Webhook などの自動アクションを実行することが可能です。</p><p>※ 以下例はアクション グループで共通アラート スキーマを有効化した時に通知されたメールです。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-4_activitylogalert_actiongrp.png"></p><p>アクティビティ ログ アラートの設定手順などは、以下の公開情報やブログをご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-activity-log-alert-rule?tabs=activity-log">アクティビティ ログ、サービス正常性、またはリソース正常性の警告ルールを作成する - Azure Monitor | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/action-groups">Azure Monitor でアクション グループを作成および管理する - Azure Monitor | Microsoft Learn</a><br><a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/MonitorAlertFAQ/#%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%EF%BC%88%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%80%81%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%80%81%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%EF%BC%89">Azure Monitor のアラートに関するよくあるご質問 | Japan Azure Monitoring Support Blog</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h4 id="5-2-5-サービス正常性アラートとリソース正常性アラート"><a href="#5-2-5-サービス正常性アラートとリソース正常性アラート" class="headerlink" title="5.2.5 サービス正常性アラートとリソース正常性アラート"></a>5.2.5 サービス正常性アラートとリソース正常性アラート</h4><p><strong>■ サービス正常性アラート</strong><br>サービス正常性アラートは、お客様環境にてご利用いただいている Azure サービスおよびリージョンを監視対象とし、Azure サービス自体の正常性を監視する機能です。Azure サービスの障害や計画メンテナンス、サービスの廃止などのイベントが発生した際に、メールや SMS 等の方法で通知することが可能です。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-5_servicehealth_portal.png"></p><p><strong>1. 条件に一致するアクティビティ ログが記録されているかどうかを評価する</strong><br>監視する Azure サービス、リージョン、イベントの種類を指定します。サービス正常性アラートは、ご利用いただいているサービスおよびリージョンを対象としたイベントが発生した場合にのみ通知が行われる仕組みのため、”サービス” や “リージョン” はすべて選択いただくことを推奨しております。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-5_servicehealthalert_settings.png"></p><p>例. Azure OpenAI Service の正常性の勧告<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-5_servicehealth_activitylog.png"></p><p>サービス正常性アラート（アクティビティ ログ アラート）は、指定した条件に一致するアクティビティ ログ イベントが発生しているかどうかを評価します。監視対象のサービスやリージョンに関するサービス正常性イベントのアクティビティ ログが記録されると、アラートが発報します。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-5_servicehealthalert_portal.png"></p><p><strong>2. 通知や自動アクションを実行する</strong><br>アラートが発報した時に通知する方法や、実行するアクションは「アクション グループ」で設定します。<br>アラート ルールにアクション グループを関連付けると、メールや電話、SMS で通知したり、Webhook などの自動アクションを実行することが可能です。</p><p>※ 以下例は Azure Monitor のアクション グループによって通知されたメールです。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-5_servicehealthalert-actiongrp.png"></p><p>サービス正常性アラートの設定手順などは、以下の公開情報やブログをご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/service-health/alerts-activity-log-service-notifications-portal">Azure ポータル で Azure サービス通知の Service Health アラートを作成する - Azure Service Health | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/action-groups">Azure Monitor でアクション グループを作成および管理する - Azure Monitor | Microsoft Learn</a><br><a href="https://jpazmon-integ.github.io/blog/ame/HowToSetUpServiceHealthAlertsAndRecommendedSettings/">サービス正常性アラートの設定手順と推奨設定について | Japan Azure Monitoring Support Blog</a></p><br><p><strong>■ リソース正常性アラート</strong><br>リソース正常性アラートは、Azure リソースの正常性を監視する機能です。<br>リソースの正常性に変化が生じた際に、メールや SMS 等の方法で通知することが可能です。サービス正常性アラートは Azure サービスおよびリージョンを監視対象としますが、リソース正常性アラートはお客様環境の固有のリソースを監視します。監視対象のスコープが異なるとご認識ください。</p><p><strong>1. 条件に一致するアクティビティ ログが記録されているかどうかを評価する</strong><br>監視する Azure リソースや監視条件を決めます。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-5_resourcehealthalert_settings.png"></p><p>例 : Azure VM のリソース正常性（以下はリソース正常性が解消した際のアクティビティ ログの一例）<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-5_resourcehealth_activitylog.png"></p><p>リソース正常性アラート（アクティビティ ログ アラート）は、指定した条件に一致するアクティビティ ログ イベントが発生しているかどうかを評価します。監視対象のリソースで条件に一致したリソース正常性イベントのアクティビティ ログが記録されると、アラートが発報します。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-5_resourcehealthalert_portal.png"></p><p><strong>2. 通知や自動アクションを実行する</strong><br>アラートが発報した時に通知する方法や、実行するアクションは「アクション グループ」で設定します。<br>アラート ルールにアクション グループを関連付けると、メールや電話、SMS で通知したり、Webhook などの自動アクションを実行することが可能です。</p><p>※ 以下例は Azure Monitor のアクション グループで共通アラート スキーマを有効化した時に通知されたメールです。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-5_resourcehealthalert-actiongrp.png"></p><p>リソース正常性アラートの設定手順などは、以下の公開情報やブログをご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/service-health/resource-health-alert-arm-template-guide">Resource Health アラートを作成する方法 - Azure Service Health | Microsoft Learn</a><br><a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/ResourceHealthAlert/">リソース正常性アラートに関するよくあるご質問 | Japan Azure Monitoring Support Blog</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h4 id="5-2-6-Log-Analytics-ワークスペースのコスト分析"><a href="#5-2-6-Log-Analytics-ワークスペースのコスト分析" class="headerlink" title="5.2.6 Log Analytics ワークスペースのコスト分析"></a>5.2.6 Log Analytics ワークスペースのコスト分析</h4><p>Log Analytics ワークスペースのコストは収集するデータの量によって変動します。</p><p><strong>1. ログの料金について</strong><br>Log Analytics ワークスペースのコストは主に以下 3 点によって決まります。</p><ul><li>データのインジェスト量 (取り込んだログの量)</li><li>データの保有量と保有期間</li><li>Log Analytics ワークスペースが存在するリージョン</li></ul><p><strong>■ データ インジェストに対するコストについて</strong><br>インジェストに対するコストは、取り込み先テーブルのテーブル プラン (Analytics (分析) &#x2F; Basic (基本) &#x2F; Auxiliary (補助)) により異なり、既定は Analytics プランで設定されています。また、既定の価格モデルは「従量課金制」です。<br>金額の詳細は以下の公開情報をご参照ください。<br><a href="https://azure.microsoft.com/ja-jp/pricing/details/monitor/">価格 - Azure Monitor | Microsoft Azure</a></p><p>プランを変更する場合はテーブル単位で設定変更が可能です。詳細は以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/logs-table-plans?tabs=portal-1#set-the-table-plan">Log Analytics ワークスペースでのデータ使用状況に基づいてテーブル プランを選択する - Azure Monitor | Microsoft Learn</a></p><p><strong>■ データ保持に対するコストについて</strong><br>Log Analytics ワークスペースに取り込まれたデータは 31 日間無料で保持されます。<br>データ保持期間を 31 日にご設定いただいている場合はデータ保持料金の費用は発生しません。<br>既定のデータ保持期間は 30 日です。</p><br><p><strong>2. 現在のコストを確認する方法</strong><br>[Log Analytics ワークスペース] - [設定] - [使用料と推定コスト] のページ右側に “使用状況のグラフ” として、過去 31 日間の、課金対象のテーブルごとのデータ インジェスト量が表示されます。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-6_LogAnalytics_Cost_Usage.png"></p><p>使用料と推定コストについては以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/fundamentals/cost-usage#log-analytics-workspace">Azure Monitor のコストと使用量 - Azure Monitor | Microsoft Learn</a></p><br><p><strong>3. クエリを用いてコストを確認する方法</strong><br>Log Analytics ワークスペース内の各テーブルの使用状況データは <a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/tables/usage">Usage</a> テーブルに集計されています。Usage の Quantity は MB（Mbytes）単位です。以下は、過去 31 日間の「テーブル (DataType) 別・日別」の課金対象データ量 (MB) を集計する例です。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line">Usage </span><br><span class="line">| where TimeGenerated &gt; ago(32d) </span><br><span class="line">| where StartTime &gt;= startofday(ago(31d)) and EndTime &lt; startofday(now()) </span><br><span class="line">| where IsBillable == true </span><br><span class="line">| summarize BillableDataMB = sum(Quantity) by bin(StartTime, 1d), DataType</span><br><span class="line">| render columnchart</span><br></pre></td></tr></table></figure><p>また、特定のテーブルで課金対象データ量を確認する場合は以下の標準列を使用します。</p><ul><li><code>_IsBillable</code>：そのレコードが課金対象かどうか （true &#x2F; false）</li><li><code>_BilledSize</code>：そのレコードのサイズ（Bytes）</li></ul><p>以下は Event テーブルの Event ID ごとの課金対象データ量（MB）を日別に集計する例です。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">Event </span><br><span class="line">| where TimeGenerated &gt; startofday(ago(31d)) and TimeGenerated &lt; startofday(now()) </span><br><span class="line">| where _IsBillable == true </span><br><span class="line">| summarize count(), BillableDataMB =sum(_BilledSize) / 1000 / 1000 by EventID, bin(TimeGenerated, 1d)</span><br></pre></td></tr></table></figure><p>Log Analytics のコスト分析の詳細は、以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/analyze-usage#querying-data-volumes-from-the-usage-table">Azure Monitor の Log Analytics ワークスペースでの使用量を分析します - Azure Monitor | Microsoft Learn</a></p><br><p><strong>4. コストを分析し削減を検討する</strong><br>コスト分析と削減についての検討については以下のブログをご参照ください。<br><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/HowToManageLogAnalyticsBilling/">Log Analytics ワークスペースのコスト増加の原因を分析しコスト削減を検討する | Japan Azure Monitoring Support Blog</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h4 id="5-2-7-ストレージ-アカウントに収集したデータの可視化"><a href="#5-2-7-ストレージ-アカウントに収集したデータの可視化" class="headerlink" title="5.2.7 ストレージ アカウントに収集したデータの可視化"></a>5.2.7 ストレージ アカウントに収集したデータの可視化</h4><p>本記事 <a href="#5-1-6-%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A">5.1.6 診断設定</a> や <a href="#5-1-7-%E3%83%87%E3%83%BC%E3%82%BF-%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88">5.1.7 データ エクスポート</a> にて、ストレージ アカウントに出力したログ ファイルに対してもクエリを実行することが可能です。本項では次の 2 つのアプローチを紹介します。</p><p>1 つは Azure Data Explorer に BLOB（ログ ファイル）を取り込んで分析する方法、もう 1 つは Log Analytics ワークスペースで externaldata 演算子を使ってクエリを実行する方法です。なお、頻繁にデータにクエリしたり、アラートを発報する必要がある場合は、診断設定ではストレージ アカウントではなく Log Analytics ワークスペースへ収集することをご検討ください。</p><p><strong>■ Azure Data Explorer を使う方法</strong> <a id="azure-data-explorer"></a><br>以下に Azure Data Explorer に BLOB を取り込んで、クエリする方法を簡単にご紹介します。</p><ol><li><p>以下の公開情報の手順に沿ってクラスターとデータ ベースを作成します。<br><a href="https://learn.microsoft.com/ja-jp/azure/data-explorer/create-cluster-and-database?tabs=free#create-a-cluster">クイック スタート: Azure Data Explorer クラスターとデータベースを作成する - Azure Data Explorer | Microsoft Learn</a></p></li><li><p>Azure Data Explorer のクラスターに <a href="https://dataexplorer.azure.com/">Azure Data Explorer</a> または下図の ADX の [概要] の [URI] からアクセスします。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-7_0_adx_url.png"></p></li><li><p>クエリを実行したいファイルがあるコンテナーからログを取り込みます。<br><a href="https://learn.microsoft.com/ja-jp/azure/data-explorer/get-data-storage">Azure Storage からデータを取得する - Azure Data Explorer | Microsoft Learn</a></p></li><li><p>3 で作成したテーブルに対して、下図のように Log Analytics ワークスペースと同じクエリでデータを参照できます。<br> ※ Azure Data Explorer のクエリ結果（テーブル名は手順 3 にて設定できます）<br> <img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-7_1_adx_query.png"></p><p> ※ Log Analytics ワークスペースのクエリ結果<br> <img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-7_2_logana_query.png"></p></li></ol><p>Azure Data Explorer の概要については、以下の公開情報をご参照ください。<br>なお、Azure Data Explorer リソースの利用にはコストが発生する点をご留意ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/data-explorer/data-explorer-overview">Azure Data Explorer とは - Azure Data Explorer | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/data-explorer/pricing-cost-drivers">Azure Data Explorer の取り込まれたデータの GB あたりのコスト - Azure Data Explorer | Microsoft Learn</a></p><br><p><strong>■ <code>externaldata</code> 演算子を使う方法</strong><br>Log Analytics ワークスペースの [ログ] から <code>externaldata</code> 演算子にて、ストレージ アカウントの BLOB に対してクエリを実行できます。<code>externaldata</code> 演算子の使い方を簡単にご紹介します。</p><ol><li><p>クエリを実行したい BLOB の SAS を取得します。<br><a href="https://learn.microsoft.com/ja-jp/azure/ai-services/translator/document-translation/how-to-guides/create-sas-tokens?source=recommendations&tabs=Containers#create-sas-tokens-in-the-azure-portal">ストレージ コンテナーと BLOB の共有アクセス署名 (SAS) トークンを作成する - Foundry Tools | Microsoft Learn</a></p></li><li><p>[BLOB SAS URL] をコピーします。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-7_3_sas.png"></p></li><li><p>Log Analytics ワークスペースの [ログ] にて、2 でコピーした [BLOB SAS URL] を以下クエリの <code>&lt;BLOB SAS URL&gt;</code> に設定すると、BLOB のデータに対してクエリを実行できます。</p> <figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">let Testdata = externaldata(TimeGenerated:datetime, Computer:string, Category:string, OSType:string)[</span><br><span class="line">h@&quot;&lt;BLOB SAS URL&gt;&quot;  </span><br><span class="line">] with (format=&#x27;multijson&#x27;);  </span><br><span class="line">Testdata  </span><br></pre></td></tr></table></figure><p> ※ externaldata 演算子の実行例<br> <img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-7_4_externaldata.png"></p><p> なお、txt 形式で 1 行のレコードを dynamic として取り込むことで、全プロパティを取得することもできます。</p> <figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line">let Testdata = externaldata(RawData:dynamic) [</span><br><span class="line">h@&quot;&lt;BLOB SAS URL&gt;&quot;  </span><br><span class="line">] with (format=&#x27;txt&#x27;);  </span><br><span class="line">Testdata  </span><br><span class="line">| evaluate bag_unpack(RawData)  </span><br></pre></td></tr></table></figure><p> ※ externaldata 演算子ですべてのプロパティを取得する実行例<br> <img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-7_5_externaldata-all.png"></p></li></ol><p><code>externaldata</code> 演算子については、以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/kusto/query/externaldata-operator?view=microsoft-fabric">エクスターナルデータ演算子 - Kusto | Microsoft Learn</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h4 id="5-2-8-Application-Insights-のクエリ"><a href="#5-2-8-Application-Insights-のクエリ" class="headerlink" title="5.2.8 Application Insights のクエリ"></a>5.2.8 Application Insights のクエリ</h4><p>Application Insights に記録されたログは、Application Insights が Log Analytics ワークスペースと統合されているため、Application Insights と Log Analytics ワークスペースの両方から参照できます。</p><p>Application Insights は Azure ポータル &gt; Application Insights &#x2F; Log Analytics ワークスペース &gt; [監視] &gt; [ログ] からクエリを実行します。UI の構成や機能は同じであるため、クエリの実行方法については本記事 <a href="#5-2-1-Log-Analytics-%E3%83%AF%E3%83%BC%E3%82%AF%E3%82%B9%E3%83%9A%E3%83%BC%E3%82%B9%E3%81%AE%E3%82%AF%E3%82%A8%E3%83%AA">5.2.1 Log Analytics ワークスペースのクエリ</a> をご参照ください。ただし、ご留意いただく点が 2 つあります。</p><p><strong>1. Application Insights と Log Analytics ワークスペースで同じデータを参照する場合のテーブルとカラムが異なります。</strong><br>Application Insights と Log Analytics ワークスペースのテーブルとカラムの対応は以下の公開情報でご案内しております。<br>テーブルは [テーブル構造] にてご案内しており、Application Insights では [レガシー テーブル名] が利用されています。Log Analytics ワークスペースでは、[新しいテーブル名] が利用されています。カラムは [テーブル スキーマ] にてご案内しております。<br>例えばリクエスト ログを取得するには、Application Insights では requests テーブルを参照し、Log Analytics ワークスペースでは AppRequests テーブルを参照します。</p><p><a href="https://learn.microsoft.com/ja-jp/previous-versions/azure/azure-monitor/app/convert-classic-resource#workspace-based-resource-changes">Application Insights のクラシック リソースをワークスペースベースのリソースに移行する - Azure Monitor - Azure Monitor | Microsoft Learn</a></p><br><p><strong>2. Log Analytics ワークスペースからは関連付いたすべての Application Insights のログが参照されます。</strong><br>Application Insights の [ログ] からクエリを実行すると、対象の Application Insights のログのみを参照します。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-8_0_applicationinsights_log.png"></p><p>一方で、Log Analytics ワークスペースの [ログ] からクエリを実行すると、対象の Log Analytics ワークスペースに関連付いたすべての Application Insights のログを参照できます。下図の赤枠は上図の Application Insights とは別の Application Insights のログです。<br>他の Application Insights からのログも同時に参照できることが分かります。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-2-8_1_loganalytics_log.png"></p><p><br><!-- 大項目の終わり <br> を追加する --></p><!-- 中項目 --><h3 id="5-3-可視化"><a href="#5-3-可視化" class="headerlink" title="5.3 可視化"></a>5.3 可視化</h3><p>本項では、取得データを可視化する方法についてご紹介します。</p><br><h4 id="5-3-1-ワークブック"><a href="#5-3-1-ワークブック" class="headerlink" title="5.3.1 ワークブック"></a>5.3.1 ワークブック</h4><p><strong>1. Azure ワークブックの概要</strong><br>Azure ワークブックを利用することで、様々な Azure リソースから得られるデータをもとに、視覚的なレポートを作成することができます。ワークブックは単なるグラフ表示にとどまらず、以下のような内容を組み合わせることで、分析・調査・状況説明に適したレポートを作成できる点が特徴です。</p><ul><li>テキストによる説明</li><li>グラフ、表、タイルなどのビジュアル表示</li><li>パラメーターを用いた対話型操作</li></ul><br><p><strong>2. Azure ワークブックが対応するデータ ソース</strong><br>Azure ワークブックは、さまざまなデータ ソースから情報を取得できます。</p><ul><li>ログ (Log Analytics ワークスペース、Application Insights)</li><li>メトリック</li><li>Azure Resource Graph</li><li>Azure Resource Manager</li><li>Azure Data Explorer</li><li>JSON</li></ul><p>サポートされているデータ ソースの詳細については、以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/visualize/workbooks-data-sources">Azure Workbooks のデータ ソース - Azure Monitor | Microsoft Learn</a></p><br><p><strong>3. Azure ワークブックの可視化機能</strong><br>ワークブックには、Azure Monitor のデータを視覚化するための豊富なビジュアル コンポーネントが用意されています。<br>使用できる機能はデータ ソースや結果セットに依存しますが、以下のような代表的なコンポーネントがあります。</p><ul><li><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/visualize/workbooks-visualizations#text-parameters">テキスト パラメーター</a></li><li>クエリの使用:<ul><li><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/visualize/workbooks-visualizations#charts">グラフ</a></li><li><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/visualize/workbooks-visualizations#grids">グリッド</a></li><li><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/visualize/workbooks-visualizations#tiles">タイル</a></li><li><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/visualize/workbooks-visualizations#trees">ツリー</a></li><li><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/visualize/workbooks-visualizations#honeycomb">ハニカム</a></li><li><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/visualize/workbooks-visualizations#stat">統計</a></li><li><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/visualize/workbooks-visualizations#graphs">グラフ</a></li><li><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/visualize/workbooks-visualizations#maps">マップ</a></li><li><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/visualize/workbooks-visualizations#text-visualizations">テキストの視覚化</a></li></ul></li></ul><br><p><strong>4. Azure ワークブックのパラメーター機能</strong><br>Azure ワークブックの大きな特徴の一つが、パラメーター機能です。<br>パラメーターを使用すると、利用者からの入力を受け取り、その値をワークブック内の他のクエリやビジュアルで参照できます。<br>具体的には以下のような対話型のレポートを作成することができます。</p><ul><li>表示対象の時間範囲を切り替える</li><li>クエリ結果を動的に変更する</li></ul><br><p><strong>5. パラメーターの表示方法と入力形式</strong><br>ワークブックでは、パラメーターを次のような形式で表示できます。</p><ul><li>テキスト ボックス</li><li>ドロップダウン リスト</li><li>単一選択／複数選択</li><li>JSON、KQL、Azure Resource Graph による値の動的生成</li></ul><br><p><strong>6. Azure ワークブックの作成</strong></p><ol><li><p>Azure ワークブックへのアクセス<br>Azure ワークブックには Azure ポータル &gt; [モニター (監視)] &gt; [ブック] よりアクセスすると、[ギャラリー] に Azure ワークブックのテンプレートが一覧表示されます。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-3-1_workbook_menu.png"></p></li><li><p>テンプレートの表示・編集<br>[ギャラリー] に表示されているテンプレートを開き、パラメーターを選択してグラフや表をカスタマイズできます。さらに、画面上部の [編集] を選択すると編集モードに切り替わります。編集モードでは、グラフや表の設定変更、パラメーターの追加・並べ替えが可能です。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-3-1_workbook_edit.png"></p></li><li><p>パラメーターの作成<br>パラメーターにより表示時間を切り替えるブックの作成方法について以下にご紹介します。<br>ⅰ. パラメーターを追加します。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-3-1_workbook_add_parameter.png"><br>ⅱ. パラメーターの型では「時間の範囲の選択」を選びます。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-3-1_workbook_parameter_type.png"><br>ⅲ. つづいてブックにクエリを追加し、[時間範囲] で先に作成したパラメーター名を指定します。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-3-1_workbook_parameter_name.png"><br>ⅳ. 編集完了後、パラメーターの値を変更すると自動でグラフが変化します。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-3-1_workbook_graph.png"></p></li></ol><p>テンプレートやブックのパラメーター、ブックの作成・編集の詳細については、以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/visualize/workbooks-templates">Azure Workbooks テンプレート - Azure Monitor | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/visualize/workbooks-parameters">ブックのパラメーターを作成する - Azure Monitor | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/visualize/workbooks-create-workbook">Azure ワークブックを作成または編集する - Azure Monitor | Microsoft Learn</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h4 id="5-3-2-ダッシュボード"><a href="#5-3-2-ダッシュボード" class="headerlink" title="5.3.2 ダッシュボード"></a>5.3.2 ダッシュボード</h4><p>Log Analytics ワークスペース内のログに対して実行したクエリをグラフ等に可視化し、ダッシュボードにピン留めすることで、Log Analytics ワークスペースに保存されたデータをリアルタイムで確認できます。</p><p><strong>■ ログ クエリの可視化手順</strong><br>Log Analytics ワークスペースにてクエリを実行します。<br>クエリの実行方法については、本記事 <a href="#5-2-1-Log-Analytics-%E3%83%AF%E3%83%BC%E3%82%AF%E3%82%B9%E3%83%9A%E3%83%BC%E3%82%B9%E3%81%AE%E3%82%AF%E3%82%A8%E3%83%AA">5.2.1 Log Analytics ワークスペースのクエリ</a> をご参照ください。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line">&lt;サンプル クエリ&gt;</span><br><span class="line">AzureMetrics</span><br><span class="line">| where MetricName contains &quot;Percentage CPU&quot;</span><br><span class="line">| summarize AggregatedValue = avg(Average) by bin(TimeGenerated, 1m), _ResourceId</span><br><span class="line">| render timechart</span><br></pre></td></tr></table></figure><p>[保存] &gt; [ピン留め先 Azure ダッシュボード] をクリックします。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-3-2_dashboard1.png"></p><p><img src="/blog/AzureMonitorEssential/StartUpGuide/5-3-2_dashboard2.png"></p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/visualize/tutorial-logs-dashboards">Azure Monitor ログのデータを視覚化するダッシュボードを作成して共有する - Azure Monitor | Microsoft Learn</a></p><br><p><strong>■ Azure ワークブックとの違い</strong><br>ダッシュボードと類似機能の Azure ワークブックとの違いについて説明します。<br>Azure ワークブックの詳細は、本記事 <a href="#5-3-1-%E3%83%AF%E3%83%BC%E3%82%AF%E3%83%96%E3%83%83%E3%82%AF">5.3.1 ワークブック</a> をご参照ください。</p><p><strong>Azure ワークブック</strong></p><ul><li>テンプレートが充実している</li><li>分析内容のカスタマイズ性が高い (KQL 等にて分析内容を要件に合わせて変更できます。) </li><li>設定が比較的難しいため利用難度が高い</li></ul><p>※ Azure ワークブックは Azure ポータル &gt; [モニター (監視)] &gt; [ブック] からアクセスできます。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-3-2_dashboard3.png"></p><br><p><strong>ダッシュボード</strong></p><ul><li><p>画面の表示方法 (レイアウト) を容易に変更できる<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-3-2_dashboard4.png"></p></li><li><p>Azure ワークブックをダッシュボードにピン留めすることができる<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-3-2_dashboard5.png"></p></li><li><p>分析グラフ以外にもリソースやソリューション ページ等よく使う項目のリンクとしても活用できる<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-3-2_dashboard6.png"></p></li><li><p>ダッシュボードは Azure ポータル上のポータル メニュー (画面左上の三本線アイコン) &gt; [ダッシュボード] からアクセスできます。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-3-2_dashboard7.png"></p><p><img src="/blog/AzureMonitorEssential/StartUpGuide/5-3-2_dashboard8.png"></p></li></ul><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-portal/azure-portal-dashboards">Azure portal でダッシュボードを作成する - Azure portal | Microsoft Learn</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h4 id="5-3-3-メトリック-エクスプローラー"><a href="#5-3-3-メトリック-エクスプローラー" class="headerlink" title="5.3.3 メトリック エクスプローラー"></a>5.3.3 メトリック エクスプローラー</h4><p>メトリック エクスプローラーではメトリックを時系列のグラフとして可視化します。<br>Azure ポータル &gt; 対象の Azure リソース &gt; [監視] &gt; [メトリック] からメトリック エクスプローラーにアクセスします。<br>以下は Azure VM のプラットフォーム メトリック (ホスト メトリック) とゲスト OS メトリックの表示の例です。</p><p><strong>■ プラットフォーム メトリック</strong><br>プラットフォーム メトリックは Azure VM を作成すると自動的に収集が開始され、[メトリック名前空間] を “仮想マシンホスト” に設定すると確認できます。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-3-3_metricexplorer1.png"></p><p><strong>■ ゲスト OS メトリック</strong><br>ゲスト OS メトリックはゲスト OS にインストールした Azure Monitor エージェントにより収集され、[メトリック名前空間] を “仮想マシンのゲスト” に設定すると確認できます。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-3-3_metricexplorer2.png"></p><p>メトリック エクスプローラーの詳細や、プラットフォーム メトリックとゲスト OS メトリックの違いについては、以下の公開情報とブログをご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/metrics/analyze-metrics">Azure Monitor メトリックス エクスプローラーを使用してメトリックを分析する - Azure Monitor | Microsoft Learn</a><br><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/MonitorAzVM_logs/">Azure VM の監視について | Japan Azure Monitoring Support Blog</a></p><p><br><!-- 小項目の終わり <br> を追加する --></p><h4 id="5-3-4-Application-Insights-の可視化"><a href="#5-3-4-Application-Insights-の可視化" class="headerlink" title="5.3.4 Application Insights の可視化"></a>5.3.4 Application Insights の可視化</h4><p>Application Insights に収集されたデータは、クエリを利用しなくても Azure ポータルの UI から可視化・分析できます。<br>もちろん Log Analytics ワークスペースへ記録した他のログと同様に、クエリを利用した分析やアラート ルールの構成も可能です。</p><p>はじめに Application Insights の [調査] タブ内の各メニューを簡単に紹介します。詳細な使い方は以下の公開情報をご参照ください。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-3-4_0_chosa.png"></p><table><thead><tr><th>ポータルの表示</th><th>内容</th><th>公開情報のリンク</th></tr></thead><tbody><tr><td>アプリケーション マップ</td><td>アプリケーションの依存関係を可視化し、各コンポーネント間のパフォーマンスを表示します。</td><td><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/app/app-map">公開情報</a></td></tr><tr><td>スマート検出</td><td>機械学習によってアプリケーションの異常を検知します。アラート ルールによる通知も設定できます。</td><td><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/proactive-diagnostics">公開情報</a></td></tr><tr><td>ライブ メトリック</td><td>アプリケーションから収集されるテレメトリをリアルタイムに表示します。</td><td><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/app/live-stream?tabs=otel">公開情報</a></td></tr><tr><td>検索</td><td>記録されたテレメトリを検索します。後述の [失敗] と [パフォーマンス] では表示されない、ページ ビュー、例外、カスタム イベントなどの個々のテレメトリ項目を検索できます。</td><td><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/app/failures-performance-transactions?tabs=search-view,results-list">公開情報</a></td></tr><tr><td>有効</td><td>可用性テストを作成し、その結果を表示します。</td><td><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/app/availability?tabs=standard">公開情報</a> <a href="https://jpazmon-integ.github.io/blog/applicationInsights/privateAvailabilityTestSampleCode/">ブログ</a></td></tr><tr><td>障害</td><td>アプリケーションのエラー状況を分析します。</td><td><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/app/failures-performance-transactions?tabs=failures-view,results-list">公開情報</a></td></tr><tr><td>パフォーマンス</td><td>応答時間とリクエスト数からアプリケーションのパフォーマンスを分析します。</td><td><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/app/failures-performance-transactions?tabs=performance-view,results-list">公開情報</a></td></tr><tr><td>Agents (Preview)</td><td>AI エージェントの監視データを可視化します。</td><td><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/app/agents-view">公開情報</a></td></tr></tbody></table><p>また、[使用状況] タブ内の各メニューではアプリケーションの利用状況 (ユーザー、セッションなど) を分析できます。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/5-3-4_1_usage_analysis.png"></p><p>詳細は以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/app/usage?tabs=users">Application Insights による利用状況分析 - Azure Monitor | Microsoft Learn</a></p><p><br><!-- 小項目の終わり <br> を追加する --><br><br><!-- 大項目の終わり <br> を追加する --></p><!-- 大項目 --><h2 id="6-セキュリティ"><a href="#6-セキュリティ" class="headerlink" title="6. セキュリティ"></a>6. セキュリティ</h2><p>本章では Azure Monitor のセキュリティ機能に関してご紹介します。<br>すべてのセキュリティ設定を網羅するのではなく、利用者様が疑問を持ちやすく、よくお問い合わせをいただく項目に絞ってご紹介します。</p><p>Azure Monitor では、サービス側のセキュリティ対策として、既定でログの送信やクエリなどの転送中のデータが TLS 1.2 以降で保護され、保存されるすべてのデータとクエリは Microsoft マネージド キーで暗号化されます。<br>また、Microsoft Entra ID による認証や Azure RBAC によるアクセス制御が提供されています。<br>パブリック エンドポイントへの接続についてもエンドツーエンドで暗号化されるため、後述の Azure Monitor Private Link Scope (AMPLS) を構成しない場合にも、通信や保存データは暗号化されますのでご安心ください。</p><p><br><!-- 大項目の終わり <br> を追加する --></p><h3 id="6-1-Azure-Monitor-Private-Link-Scope-AMPLS"><a href="#6-1-Azure-Monitor-Private-Link-Scope-AMPLS" class="headerlink" title="6.1 Azure Monitor Private Link Scope (AMPLS)"></a>6.1 Azure Monitor Private Link Scope (AMPLS)</h3><p><strong>1. AMPLS の概要</strong><br>AMPLS（Azure Monitor Private Link）を構成することで、Azure Monitor（Log Analytics や Application Insights など）への通信をパブリック インターネットを経由せず、プライベート ネットワーク経由で行うことが可能になります。</p><p>仮想ネットワーク (VNet) にプライベート エンドポイント (PE) を作成して AMPLS に接続し、AMPLS に関連付けた Log Analytics &#x2F; Application Insights などに対するインジェスト（送信） および クエリ（参照）の通信を、インターネットを経由せず Private Link 経由にする構成です。基本的には VNet ごとに 1 つの PE を作成し構成します。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/6-3_basic-concepts.png"></p><p>AMPLS の基本的な概念や概要については、以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/private-link-security#basic-concepts">基本的な概念 - Azure Monitor | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/fundamentals/private-link-security">Azure Private Link を使用して、ネットワークを Azure Monitor に接続する - Azure Monitor | Microsoft Learn</a></p><br><p><strong>■ AMPLS を構成するとできること</strong><br>例えば、次のような要件に対応できます。</p><ul><li>インターネットへの outbound を厳しく制限したまま、VM から Log Analytics にログを送信したい<blockquote><p>VNet 内の PE 経由で Azure Monitor のエンドポイントへ到達できるため、監視データがパブリック インターネットを経由しない設計が可能です。</p></blockquote></li><li>特定のネットワークからのみ Log Analytics ワークスペースに対するクエリ（KQL）を許可したい<blockquote><p> AMPLS では、クエリ &#x2F; インジェスト それぞれについて、アクセス モード (Open &#x2F; PrivateOnly) を設計できます。</p></blockquote></li></ul><br><p><strong>■ AMPLS 環境下で扱う通信の種類</strong></p><ul><li>データの参照（クエリ）：Log Analytics のログ クエリ、Application Insights のクエリ等</li><li>データの送信（インジェスト）：エージェントや Application Insights SDK 等からのログ&#x2F;テレメトリ送信</li></ul><br><p><strong>2. AMPLS の構成設計について</strong><br>AMPLS の構成においては、DNS の名前解決設計が重要なポイントとなります。</p><p><strong>■ AMPLS のプライベート DNS ゾーンについて</strong><br>AMPLS を作ると、Azure Monitor のエンドポイントは DNS ゾーンでプライベート IP にマップされ、通信が Private Link 経由になります。Azure Monitor はリソース固有エンドポイントだけでなく、共有 (グローバル&#x2F;リージョン) エンドポイントも使います。</p><p>そのため、たとえ 1 つのリソースに Private Link を構成しただけでも DNS 構成が変更され、“すべてのリソース” 向けトラフィックに影響が出る可能性があります。さらに、同じ DNS を共有するネットワークで複数 AMPLS を作ると DNS が上書き (override) され、既存環境に影響が出る可能性があるため、設計段階での整理が重要となります。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/6-3_dns.png"></p><p>AMPLS のプライベート DNS ゾーンの詳細については、以下の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/fundamentals/private-link-security#shared-global-and-regional-endpoints">グローバルおよびリージョンエンドポイントの共有 - Azure Monitor | Microsoft Learn</a><br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/fundamentals/private-link-design">Azure Monitor Private Link の構成を設計する - Azure Monitor | Microsoft Learn</a></p><br><p><strong>■ AMPLS のサブネット サイズ &#x2F; 必要 IP アドレス数について</strong><br>Azure Monitor Private Link の構成では、サポートされる最小の IPv4 サブネットは &#x2F;27 です。<br>Azure Monitor プライベート リンク エンドポイントの一覧については、エンドポイントの DNS 設定を確認してください。<br>また、より詳しい IP 消費の考え方（目安・計算方法の例）は、以下のブログをご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/fundamentals/private-link-configure?tabs=portal#review-endpoints-dns-settings">Azure Monitor のプライベート リンクを構成する - Azure Monitor | Microsoft Learn</a><br><a href="https://jpazmon-integ.github.io/blog/AMPLS/ampls-ip-ranges/">AMPLS で必要な IP アドレスの個数について | Japan Azure Monitoring Support Blog</a></p><br><p><strong>■ AMPLS 利用時の注意点（制限事項 &#x2F; 例外）</strong><br>AMPLS は以下の例外、制限事項があります。</p><ul><li><p>診断ログ <br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/diagnostic-settings">診断設定</a>で Log Analytics ワークスペースに送信されるログやメトリックは、Azure 基盤側で管理されているセキュアなプライベート Microsoft チャネル経由で送信されるため、AMPLS のネットワーク制御の影響を受けません。</p></li><li><p>ゲスト OS メトリック<br>Azure Monitor エージェント (AMA) により送信されるゲスト OS メトリックは、AMPLS 経由で収集することができません。</p></li></ul><br><p><strong>3. AMPLS の構成について</strong><br>構成手順の概要は以下のとおりです。詳細は以下の公開情報をご参照ください。</p><ol><li><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/fundamentals/private-link-configure?tabs=portal#create-azure-monitor-private-link-scope-ampls">AMPLS を作成します</a>。</li><li><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/fundamentals/private-link-configure?tabs=portal#connect-resources-to-the-ampls">Azure Monitor リソースを AMPLS に接続します</a>。</li><li><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/fundamentals/private-link-configure?tabs=portal#connect-ampls-to-a-private-endpoint">PE を作成し AMPLS に接続します</a>。</li></ol><p>PE の IP 割り当てを<strong>静的</strong>にすると、作成後に PE 側へ割り当てる IP（＝プライベート DNS で解決される各エンドポイントの宛先）を増やせません。そのため、後から AMPLS にデータ収集エンドポイント (DCE) や Application Insights などのリソースを追加して到達先エンドポイントが増える場合、既存の PE では対応できず作り直しが必要になります。将来的に追加で AMPLS にリソースを接続させる可能性がある場合は <strong>動的</strong>割り当てを推奨します。<br><img src="/blog/AzureMonitorEssential/StartUpGuide/6-3_pe.png"></p><p><br><!-- 中項目の終わり <br> を追加する --></p><h3 id="6-2-データ削除"><a href="#6-2-データ削除" class="headerlink" title="6.2 データ削除"></a>6.2 データ削除</h3><p>Log Analytics ワークスペースのログは、保持期間を超えると自動的に削除されます。<br>一方、保持期間を迎える前にログを削除する場合は、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/personal-data-mgmt">REST API</a> を利用いただく必要がございます (Azure ポータルから手動でログを削除することはできません)。ログを削除するための REST API は用途の異なる 2 種類があり、目的に応じて使い分けていただく必要があります。</p><p><strong>■ Purge API</strong><br>Log Analytics ワークスペースから対象データを完全に削除します。このため、<a href="https://learn.microsoft.com/ja-jp/compliance/regulatory/gdpr">GDPR（EU 一般データ保護規則）</a>に準拠しています。<br><a href="https://learn.microsoft.com/ja-jp/rest/api/loganalytics/workspace-purge/purge?view=rest-loganalytics-2025-07-01&tabs=HTTP">Workspace Purge - Purge - REST API (Azure Log Analytics) | Microsoft Learn</a></p><p><strong>■ Delete Data API</strong><br>対象データを削除済みとしてマークし、物理的にデータを削除しません。このため、GDPR に準拠していません。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/delete-log-data?tabs=api">Log Analytics ワークスペースのデータを削除する - Azure Monitor | Microsoft Learn</a></p><p>GDPR の要件に準拠する必要がある場合は Purge API、それ以外の場合は基本的に Delete Data API をご利用ください。<br>REST API の実行手順や前提条件は、以下の公開情報やブログをご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/personal-data-mgmt">Azure Monitor ログで個人データを管理する - Azure Monitor | Microsoft Learn</a><br><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/LogAnalyticsWorkspacePurge/">Log Analytics ワークスペースのデータを削除する方法 | Japan Azure Monitoring Support Blog</a></p><p><br><!-- 中項目の終わり <br> を追加する --></p>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/AzureMonitorEssential/StartUpGuide/</id>
    <link href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/StartUpGuide/"/>
    <published>2026-07-29T15:00:00.000Z</published>
    <summary>
      <![CDATA[<p>[更新履歴]</p>
<ul>
<li>2026&#x2F;07&#x2F;30 : ブログ公開</li>
</ul>]]>
    </summary>
    <title>Azure Monitor スタートアップ ガイド</title>
    <updated>2026-09-06T00:15:21.663Z</updated>
  </entry>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="Application Insights" scheme="https://jpazmon-integ.github.io/blog/tags/Application-Insights/"/>
    <category term="HowTo" scheme="https://jpazmon-integ.github.io/blog/tags/HowTo/"/>
    <content>
      <![CDATA[<p>[更新履歴]  </p><ul><li>2026&#x2F;04&#x2F;24 ブログ公開</li></ul><p>こんにちは、Azure Monitoring サポート チームの佐々木です。<br>近日発表された以下の API キーの廃止と移行について Q&amp;A 形式でご紹介させていただきます。</p><p><a href="https://azure.microsoft.com/ja-jp/updates?id=transition-to-azure-ad-to-query-data-from-azure-monitor-application-insights-by-31-march-2026">https://azure.microsoft.com/ja-jp/updates?id=transition-to-azure-ad-to-query-data-from-azure-monitor-application-insights-by-31-march-2026</a></p><span id="more"></span><ul><li><a href="#api-%E3%82%AD%E3%83%BC%E3%81%AE%E5%BB%83%E6%AD%A2%E3%81%AB%E3%81%A4%E3%81%84%E3%81%A6">API キーの廃止について</a></li><li><a href="#qa">Q&amp;A</a><ul><li><a href="#%E3%82%A4%E3%83%B3%E3%82%B9%E3%83%88%E3%83%AB%E3%83%A1%E3%83%B3%E3%83%86%E3%83%BC%E3%82%B7%E3%83%A7%E3%83%B3%E3%82%AD%E3%83%BCinstrumentationkey-%E3%81%BE%E3%81%9F%E3%81%AF-ikey%E3%82%84%E6%8E%A5%E7%B6%9A%E6%96%87%E5%AD%97%E5%88%97%E3%82%92%E4%BD%BF%E3%81%A3%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E7%A7%BB%E8%A1%8C%E3%81%AE%E5%BF%85%E8%A6%81%E3%81%8C%E3%81%82%E3%82%8A%E3%81%BE%E3%81%99%E3%81%8B">インストルメンテーションキー(InstrumentationKey または ikey)や接続文字列を使っています。移行の必要がありますか?</a></li><li><a href="#api-%E3%82%AD%E3%83%BC%E3%82%92%E4%BD%BF%E7%94%A8%E3%81%97%E3%81%A6%E3%81%84%E3%82%8B%E3%81%8B%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B%E3%81%AB%E3%81%AF%E3%81%A9%E3%81%86%E3%81%99%E3%82%8C%E3%81%B0%E3%81%84%E3%81%84%E3%81%A7%E3%81%99%E3%81%8B">API キーを使用しているか確認するにはどうすればいいですか?</a></li><li><a href="#api-%E3%82%AD%E3%83%BC%E3%81%8B%E3%82%89-microsoft-entra-id-%E8%AA%8D%E8%A8%BC%E3%81%B8%E7%A7%BB%E8%A1%8C%E3%81%99%E3%82%8B%E3%81%AB%E3%81%AF%E3%81%A9%E3%81%AE%E6%A7%98%E3%81%AB%E3%81%99%E3%82%8C%E3%81%B0%E3%81%84%E3%81%84%E3%81%A7%E3%81%99%E3%81%8B">API キーから Microsoft Entra ID 認証へ移行するにはどの様にすればいいですか?</a></li></ul></li></ul><h1 id="API-キーの廃止について"><a href="#API-キーの廃止について" class="headerlink" title="API キーの廃止について"></a>API キーの廃止について</h1><p>以下ページにて Application Insights の API キーの廃止と、Entra ID 認証への移行が案内されています。</p><p><a href="https://azure.microsoft.com/ja-jp/updates?id=transition-to-azure-ad-to-query-data-from-azure-monitor-application-insights-by-31-march-2026">https://azure.microsoft.com/ja-jp/updates?id=transition-to-azure-ad-to-query-data-from-azure-monitor-application-insights-by-31-march-2026</a></p><p>サービス正常性やメールにて、過去にも同様の廃止通知を受け取っていたお客様もいるかと思います。</p><h1 id="Q-A"><a href="#Q-A" class="headerlink" title="Q&amp;A"></a>Q&amp;A</h1><h2 id="インストルメンテーションキー-InstrumentationKey-または-ikey-や接続文字列を使っています。移行の必要がありますか"><a href="#インストルメンテーションキー-InstrumentationKey-または-ikey-や接続文字列を使っています。移行の必要がありますか" class="headerlink" title="インストルメンテーションキー(InstrumentationKey または ikey)や接続文字列を使っています。移行の必要がありますか?"></a>インストルメンテーションキー(InstrumentationKey または ikey)や接続文字列を使っています。移行の必要がありますか?</h2><p>ikey(および接続文字列) と 廃止通知が行われた API Key は異なりますので、それぞれ以下の様にご理解いただけますと幸いです。</p><table><thead><tr><th align="center">区分</th><th align="center">用途</th><th align="center">今回の記事の対象か</th></tr></thead><tbody><tr><td align="center">Instrumentation Key &#x2F; Connection String</td><td align="center">アプリから Application Insights へテレメトリを送信するための識別・取り込み設定</td><td align="center">対象ではない</td></tr><tr><td align="center">Application Insights API key</td><td align="center">api.applicationinsights.io などで Application Insights のデータをクエリ取得するための API key</td><td align="center">対象</td></tr><tr><td align="center">Microsoft Entra ID 認証</td><td align="center">上記 API key の代替として、クエリ API 呼び出し時に使う認証方式</td><td align="center"><strong>API Key を使用している場合の移行先</strong></td></tr></tbody></table><p>より簡潔にしますと、以下の様に使用方法も異なる別の機能であると言えます。</p><ul><li>ikeyおよび接続文字列 … ログを送信する際に使用されます。</li><li>API keyおよびMicrosoft Entra ID … ログを検索する際に使用されます。</li></ul><p>また、これらは使用方法が異なるため、Application Insights へログを送信するアプリケーション(ikeyおよび接続文字列を使用)とは別のアプリケーションで使用されている事があります。</p><p>複数のアプリケーションを実装・管理されている場合にはご留意ください。</p><h2 id="API-キーを使用しているか確認するにはどうすればいいですか"><a href="#API-キーを使用しているか確認するにはどうすればいいですか" class="headerlink" title="API キーを使用しているか確認するにはどうすればいいですか?"></a>API キーを使用しているか確認するにはどうすればいいですか?</h2><p>Azure ポータル &gt; Application Insights &gt; API アクセス に API キーが表示されるかご確認ください。</p><ul><li>API キーが作成されていない場合の表示例</li></ul><img width="761" height="752" alt="image" src="https://github.com/user-attachments/assets/977965f0-00c9-4113-bb0b-881d9a21f7fe" /><p>API キーが表示される場合には、お客様のアプリケーションが API キーを利用して、ログ検索を行っている可能性がありますので、<br>お客様がお持ちのアプリケーションソースコードで API キー 認証によるクエリ等が実装されていないかをご確認ください。</p><p>コードは開発言語、フレームワーク等により全く異なります。また、Azure および Azure サポートでは Azure VM や App Service&#x2F;Function App 等に配置された任意のファイルの読み取りができません。</p><p>原則として、該当するアプリケーションの有無はお客様にてご確認いただく必要がある事をご理解いただけますと幸いです。</p><h2 id="API-キーから-Microsoft-Entra-ID-認証へ移行するにはどの様にすればいいですか"><a href="#API-キーから-Microsoft-Entra-ID-認証へ移行するにはどの様にすればいいですか" class="headerlink" title="API キーから Microsoft Entra ID 認証へ移行するにはどの様にすればいいですか?"></a>API キーから Microsoft Entra ID 認証へ移行するにはどの様にすればいいですか?</h2><p>例えば、API キー による認証から Microsoft Entra ID 認証に移行する場合は以下の様な PowerShell へ置き換えいただく事も可能です。</p><p>この様な Connect-AzAccount + Get-AzAccessToken により取得されたトークンによるクエリ実行は Microsoft Entra ID 認証です。</p><p>ご利用される場合には冒頭の以下の値を書き換えいただく必要があります。</p><ul><li>$tenantId</li><li>$appId</li><li>$query</li></ul><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br><span class="line">33</span><br><span class="line">34</span><br><span class="line">35</span><br><span class="line">36</span><br><span class="line">37</span><br><span class="line">38</span><br><span class="line">39</span><br><span class="line">40</span><br><span class="line">41</span><br><span class="line">42</span><br></pre></td><td class="code"><pre><span class="line"># Install-Module Az.Accounts -Scope CurrentUser</span><br><span class="line">$tenantId = &quot;&lt;Tenant ID&gt;&quot;</span><br><span class="line">$appId = &quot;&lt;Application Insights の Application ID&gt;&quot; # API Access ブレードの Application ID</span><br><span class="line">$query    = @&quot;</span><br><span class="line">requests</span><br><span class="line">| where timestamp &gt;= ago(12h) //過去12時間のログを探します。</span><br><span class="line">| order by timestamp desc</span><br><span class="line">&quot;@</span><br><span class="line"></span><br><span class="line">Connect-AzAccount -Tenant $tenantId</span><br><span class="line"># Application Insights API 用のアクセストークンを取得</span><br><span class="line">$tokenObject = Get-AzAccessToken -ResourceUrl &quot;https://api.applicationinsights.io&quot;</span><br><span class="line"># Az.Accounts のバージョンにより Token が SecureString の場合があるため平文化</span><br><span class="line">if ($tokenObject.Token -is [System.Security.SecureString]) &#123;</span><br><span class="line">   $accessToken = [System.Net.NetworkCredential]::new(&quot;&quot;, $tokenObject.Token).Password</span><br><span class="line">&#125; else &#123;</span><br><span class="line">   $accessToken = $tokenObject.Token</span><br><span class="line">&#125;</span><br><span class="line">$uri = &quot;https://api.applicationinsights.io/v1/apps/$appId/query&quot;</span><br><span class="line">$headers = @&#123;</span><br><span class="line">   Authorization  = &quot;Bearer $accessToken&quot;</span><br><span class="line">   &quot;Content-Type&quot; = &quot;application/json&quot;</span><br><span class="line">&#125;</span><br><span class="line">$body = @&#123;</span><br><span class="line">   query    = $query</span><br><span class="line">&#125; | ConvertTo-Json -Depth 5</span><br><span class="line">$response = Invoke-RestMethod `</span><br><span class="line">   -Method Post `</span><br><span class="line">   -Uri $uri `</span><br><span class="line">   -Headers $headers `</span><br><span class="line">   -Body $body</span><br><span class="line"># 結果を PowerShell オブジェクトに変換して表示</span><br><span class="line">$table = $response.tables[0]</span><br><span class="line">$columns = $table.columns.name</span><br><span class="line">$results = foreach ($row in $table.rows) &#123;</span><br><span class="line">   $obj = [ordered]@&#123;&#125;</span><br><span class="line">   for ($i = 0; $i -lt $columns.Count; $i++) &#123;</span><br><span class="line">       $obj[$columns[$i]] = $row[$i]</span><br><span class="line">   &#125;</span><br><span class="line">   [pscustomobject]$obj</span><br><span class="line">&#125;</span><br><span class="line">$results | Format-Table -AutoSize</span><br></pre></td></tr></table></figure><p>このスクリプトの $tenantId と $appId のみを書き換えた実行結果サンプルは以下の様になります。</p><p>(保管されているログの内容により表示結果は異なりますので、ご留意ください。)</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br></pre></td><td class="code"><pre><span class="line">省略</span><br><span class="line">&gt; $results | Format-Table -AutoSize</span><br><span class="line"></span><br><span class="line">timestamp                    id               source name                  url                                                                  success resultCode   duration performanceBucket itemType</span><br><span class="line">---------                    --               ------ ----                  ---                                                                  ------- ----------   -------- ----------------- --------</span><br><span class="line">2026-04-24T05:54:56.975431Z  beabe5acf40edd43        GET /                 https://dasasaki-appservice-aienable.azurewebsites.net/              True    200            4.0036 &lt;250ms            request</span><br><span class="line">2026-04-24T05:54:56.975431Z  beabe5acf40edd43        GET /                 https://dasasaki-appservice-aienable.azurewebsites.net/              True    200            4.0036 &lt;250ms            request</span><br><span class="line">2026-04-24T05:54:56.975431Z  beabe5acf40edd43        GET /                 https://dasasaki-appservice-aienable.azurewebsites.net/              True    200            4.0036 &lt;250ms            request</span><br><span class="line">2026-04-24T05:54:00.7867403Z 650e9970e17fd645        GET /                 https://dasasaki-appservice-aienable.azurewebsites.net/              True    200           10.3806 &lt;250ms            request</span><br><span class="line">2026-04-24T05:54:00.7867403Z 650e9970e17fd645        GET /                 https://dasasaki-appservice-aienable.azurewebsites.net/              True    200           10.3806 &lt;250ms            request</span><br><span class="line">2026-04-24T05:54:00.7867403Z 650e9970e17fd645        GET /                 https://dasasaki-appservice-aienable.azurewebsites.net/              True    200           10.3806 &lt;250ms            request</span><br><span class="line">2026-04-24T05:52:16.6158311Z 1ec0c6f4d80ec740        GET /                 http://app-codex-profiler-jpe-20260424-b.azurewebsites.net/          True    200           20.2825 &lt;250ms            request</span><br><span class="line">2026-04-24T05:52:16.6158311Z 1ec0c6f4d80ec740        GET /                 http://app-codex-profiler-jpe-20260424-b.azurewebsites.net/          True    200           20.2825 &lt;250ms            request</span><br><span class="line">2026-04-24T05:52:16.6158311Z 1ec0c6f4d80ec740        GET /                 http://app-codex-profiler-jpe-20260424-b.azurewebsites.net/          True    200           20.2825 &lt;250ms            request</span><br><span class="line">2026-04-24T05:51:49.215188Z  db3281a511fc7a4f        GET /                 https://dasasaki-appservice-aienable.azurewebsites.net/              True    200            6.7112 &lt;250ms            request</span><br><span class="line">2026-04-24T05:51:49.215188Z  db3281a511fc7a4f        GET /                 https://dasasaki-appservice-aienable.azurewebsites.net/              True    200            6.7112 &lt;250ms            request</span><br><span class="line">2026-04-24T05:51:49.215188Z  db3281a511fc7a4f        GET /                 https://dasasaki-appservice-aienable.azurewebsites.net/              True    200            6.7112 &lt;250ms            request</span><br><span class="line">2026-04-24T05:51:47.7188839Z cff6ba3ad9d44a72        GET /                 http://app-codex-profiler-jpe-20260424.azurewebsites.net/            True    200          151.2283 &lt;250ms            request</span><br><span class="line">2026-04-24T05:51:47.7188839Z cff6ba3ad9d44a72        GET /                 http://app-codex-profiler-jpe-20260424.azurewebsites.net/            True    200          151.2283 &lt;250ms            request</span><br><span class="line">2026-04-24T05:51:47.7188839Z cff6ba3ad9d44a72        GET /                 http://app-codex-profiler-jpe-20260424.azurewebsites.net/            True    200          151.2283 &lt;250ms            request</span><br></pre></td></tr></table></figure>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/applicationInsights/api-key-deprecate-and-migration/</id>
    <link href="https://jpazmon-integ.github.io/blog/applicationInsights/api-key-deprecate-and-migration/"/>
    <published>2026-04-23T15:00:00.000Z</published>
    <summary>
      <![CDATA[<p>[更新履歴]  </p>
<ul>
<li>2026&#x2F;04&#x2F;24 ブログ公開</li>
</ul>
<p>こんにちは、Azure Monitoring サポート チームの佐々木です。<br>近日発表された以下の API キーの廃止と移行について Q&amp;A 形式でご紹介させていただきます。</p>
<p><a href="https://azure.microsoft.com/ja-jp/updates?id=transition-to-azure-ad-to-query-data-from-azure-monitor-application-insights-by-31-march-2026">https://azure.microsoft.com/ja-jp/updates?id=transition-to-azure-ad-to-query-data-from-azure-monitor-application-insights-by-31-march-2026</a></p>]]>
    </summary>
    <title>Application Insights API キーの廃止と移行について</title>
    <updated>2026-09-06T00:15:21.967Z</updated>
  </entry>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="Azure Monitor Private Link Scope" scheme="https://jpazmon-integ.github.io/blog/tags/Azure-Monitor-Private-Link-Scope/"/>
    <category term="Application Insights" scheme="https://jpazmon-integ.github.io/blog/tags/Application-Insights/"/>
    <category term="Log Analytics" scheme="https://jpazmon-integ.github.io/blog/tags/Log-Analytics/"/>
    <category term="HowTo" scheme="https://jpazmon-integ.github.io/blog/tags/HowTo/"/>
    <content>
      <![CDATA[<p>[更新履歴]<br>-2025&#x2F;12&#x2F;22 ブログ公開<br>-2025&#x2F;12&#x2F;23 目次と各項目の修正</p><hr><p>こんにちは、Azure Monitoring サポート チームの佐々木です。</p><p>今回の記事では、Azure Monitor Private Link Scope 利用の際に必要になる IP レンジについてご説明します。</p><h2 id="目次"><a href="#目次" class="headerlink" title="目次"></a>目次</h2><ul><li><a href="#%E7%9B%AE%E6%AC%A1">目次</a></li><li><a href="#%E8%A8%88%E7%AE%97%E6%96%B9%E6%B3%95%E3%81%AB%E3%81%A4%E3%81%84%E3%81%A6">計算方法について</a></li><li><a href="#8%E4%BB%A5%E5%A4%96%E3%81%AE%E5%90%84%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9%E8%BF%BD%E5%8A%A0%E3%81%AB%E3%82%88%E3%81%A3%E3%81%A6%E8%BF%BD%E5%8A%A0%E3%81%95%E3%82%8C%E3%82%8B-IP">8以外の各リソース追加によって追加される IP</a><ul><li><a href="#Log-Analytics">Log Analytics</a></li><li><a href="#%E3%83%87%E3%83%BC%E3%82%BF%E5%8F%8E%E9%9B%86%E3%82%A8%E3%83%B3%E3%83%89%E3%83%9D%E3%82%A4%E3%83%B3%E3%83%88">データ収集エンドポイント</a></li><li><a href="#Application-Insights">Application Insights</a></li></ul></li><li><a href="#Q&A">Q&amp;A</a></li></ul><h2 id="計算方法について"><a href="#計算方法について" class="headerlink" title="計算方法について"></a>計算方法について</h2><p>下記の計算式で算出できます。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">8 + Application Insights の接続文字列に定義されたエンドポイント数 + データ収集エンドポイント*3 + Log Analytics ワークスペースのリージョン数*3</span><br></pre></td></tr></table></figure><p>8 個の内訳</p><ol><li>api.monitor.azure.com</li><li>global.in.ai.monitor.azure.com</li><li>profiler.monitor.azure.com</li><li>live.monitor.azure.com</li><li>diagservices-query.monitor.azure.com</li><li>snapshot.monitor.azure.com</li><li>scadvisorcontentpl.blob.core.windows.net</li><li>global.handler.control.monitor.azure.com</li></ol><p>例えば、AMPLS に 1 つの LA を接続する場合は 最低 11 個の IP アドレスが必要です。</p><p>次の項目ではより詳細に、追加される FQDN と IP をご紹介します。</p><h2 id="8以外の各リソース追加によって追加される-IP"><a href="#8以外の各リソース追加によって追加される-IP" class="headerlink" title="8以外の各リソース追加によって追加される IP"></a>8以外の各リソース追加によって追加される IP</h2><p>以下ドキュメントに概要が記載されています。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/private-link-configure#privatelink-monitor-azure-com">エンドポイントの DNS 設定を確認する</a></p><h3 id="Log-Analytics"><a href="#Log-Analytics" class="headerlink" title="Log Analytics"></a>Log Analytics</h3><p>Log Analytics は AMPLS へ追加された Log Analytics のリージョン1つにつき3つのIPアドレスを消費します。</p><p>以下の 3 個のエンドポイントはワークスペース毎に作られますが、リージョンごとに同じ IP が割り当てられます。</p><ol><li>&lt;ワークスペース ID&gt;.privatelink-oms-opinsights-azure-com</li><li>&lt;ワークスペース ID&gt;.privatelink-ods-opinsights-azure-com</li><li>&lt;ワークスペース ID&gt;.privatelink-agentsvc-azure-automation-net</li></ol><p>以下の様に同じリージョンのエンドポイントは同じ IP に割り当てられます。</p><img width="1314" height="374" alt="image" src="https://github.com/user-attachments/assets/da33ac3a-0ae1-402a-ba07-268c06732c43" /><h3 id="データ収集エンドポイント"><a href="#データ収集エンドポイント" class="headerlink" title="データ収集エンドポイント"></a>データ収集エンドポイント</h3><p>データ収集エンドポイント(DCE) は AMPLS へ追加された データ収集エンドポイント 1つにつき3つのIPアドレスを消費します。</p><p>以下のエンドポイントにそれぞれ IP アドレスが割り当てられます。</p><ol><li>&lt;unique-dce-identifier&gt;.&lt;regionname&gt;.handler.control</li><li>&lt;unique-dce-identifier&gt;.&lt;regionname&gt;.ingest</li><li>&lt;unique-dce-identifier&gt;.&lt;regionname&gt;.metrics.ingest</li></ol><p>ワークスペースとは異なり、同じリージョンの DCE を AMPLS に 2 つ以上を追加した場合でも、 IP はそれぞれ追加されます。<br>例えば2つの DCE を追加した時、同じリージョンか異なるリージョンかに関わらず、IP は 6 つ追加されます。</p><h3 id="Application-Insights"><a href="#Application-Insights" class="headerlink" title="Application Insights"></a>Application Insights</h3><p>Application Insights は AMPLS へ追加された Application Insights のインジェストエンドポイントとライブメトリックエンドポイントのIPアドレスを消費します。</p><p>以下のエンドポイントにそれぞれ IP アドレスが割り当てられます。</p><ol><li>&lt;リージョン&gt;-&lt;ID&gt;.in.ai.monitor.azure.com</li><li>&lt;リージョン&gt;.livediagnostics.monitor.azure.com</li></ol><p>基本的に Application Insights 1 リージョンに対して 2 つの IP アドレスが消費される認識で問題ありませんが、<br>1 つのリージョンに対して 2 つのインジェスト エンドポイントが定義されるケースもあります。</p><p>つまり、同じリージョンの Application Insights が既に追加されていた場合でも 1つ の IP アドレスが追加されたり、されない場合があります。</p><p>具体的に以下の様に、同じリージョンであっても &lt;ID&gt; 部分が異なる場合があります。</p><p>この2つの Application Insights を AMPLS へ追加した場合、3つの IP が追加されます。</p><ul><li>例1: InstrumentationKey&#x3D;<em><strong>;IngestionEndpoint&#x3D;https:&#x2F;&#x2F;<code>japaneast-0</code>.in.applicationinsights.azure.com&#x2F;;LiveEndpoint&#x3D;https:&#x2F;&#x2F;<code>japaneast</code>.livediagnostics.monitor.azure.com&#x2F;;ApplicationId&#x3D;</strong></em></li><li>例2: InstrumentationKey&#x3D;<em><strong>;IngestionEndpoint&#x3D;https:&#x2F;&#x2F;<code>japaneast-1</code>.in.applicationinsights.azure.com&#x2F;;LiveEndpoint&#x3D;https:&#x2F;&#x2F;<code>japaneast</code>.livediagnostics.monitor.azure.com&#x2F;;ApplicationId&#x3D;</strong></em></li></ul><p>接続文字列および &lt;ID&gt; 部は Application Insights リソース作成時に自動的に決められます。</p><p>Application Insights &gt; 概要 より確認いただけます。<br><img width="710" height="269" alt="image" src="https://github.com/user-attachments/assets/1b1c2ebe-e50a-41ec-8767-b8bef3d11a5f" /></p><p>そのため、Application Insights では接続文字列内のエンドポイントを確認ください。</p><h2 id="Q-A"><a href="#Q-A" class="headerlink" title="Q&amp;A"></a>Q&amp;A</h2><h3 id="Q-どの程度のIPレンジが必要になりますか？"><a href="#Q-どの程度のIPレンジが必要になりますか？" class="headerlink" title="Q. どの程度のIPレンジが必要になりますか？"></a>Q. どの程度のIPレンジが必要になりますか？</h3><p>A. お客様が将来的に AMPLS へ紐づけるリソースの数やそれらのリージョンによって必要な IP レンジは異なります。</p><p>追加される IP に対して、割り当て可能な IP レンジが不足した場合には、サブネットの再作成や VNET の再作成が必要になるケースもあります。</p><p>そのため冒頭に記載した計算式で計算いただき、その上で余裕のある数の IP レンジをご設定いただく事を推奨します。</p>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/AMPLS/ampls-ip-ranges/</id>
    <link href="https://jpazmon-integ.github.io/blog/AMPLS/ampls-ip-ranges/"/>
    <published>2025-12-21T15:00:00.000Z</published>
    <summary>
      <![CDATA[<p>[更新履歴]<br>-2025&#x2F;12&#x2F;22 ブログ公開<br>-2025&#x2F;12&#x2F;23 目次と各項目の修正</p>
<hr>
<p>こんにちは、Azure Monitoring サポート チームの佐々木です。</p>
<p>今回の記事で]]>
    </summary>
    <title>AMPLS で必要な IP アドレスの個数について</title>
    <updated>2026-09-06T00:15:21.520Z</updated>
  </entry>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="Azure Monitor Private Link Scope" scheme="https://jpazmon-integ.github.io/blog/tags/Azure-Monitor-Private-Link-Scope/"/>
    <category term="Log Analytics" scheme="https://jpazmon-integ.github.io/blog/tags/Log-Analytics/"/>
    <category term="HowTo" scheme="https://jpazmon-integ.github.io/blog/tags/HowTo/"/>
    <content>
      <![CDATA[<p>こんにちは、Azure Monitoring サポート チームの江口です。</p><p>今回は 2025 年 8 月に一般提供となった、ネットワーク セキュリティ境界 (Network Security Perimeter) について<a href="https://techcommunity.microsoft.com/blog/azureobservabilityblog/general-availability-of-azure-monitor-network-security-perimeter-features/4440307">こちらの記事</a>を参考にご紹介します。</p><p>「ネットワーク セキュリティ境界とは何？どんなことができるの？」という方にぜひ読んでいただきたいです。</p><span id="more"></span><br><h2 id="目次"><a href="#目次" class="headerlink" title="目次"></a>目次</h2><ul><li><a href="#%E3%83%8D%E3%83%83%E3%83%88%E3%83%AF%E3%83%BC%E3%82%AF-%E3%82%BB%E3%82%AD%E3%83%A5%E3%83%AA%E3%83%86%E3%82%A3%E5%A2%83%E7%95%8C%E3%81%A8%E3%81%AF-1">ネットワーク セキュリティ境界とは</a></li><li><a href="#%E8%A8%AD%E5%AE%9A%E9%A0%85%E7%9B%AE">設定項目</a></li><li><a href="#%E3%83%8D%E3%83%83%E3%83%88%E3%83%AF%E3%83%BC%E3%82%AF-%E3%82%BB%E3%82%AD%E3%83%A5%E3%83%AA%E3%83%86%E3%82%A3%E5%A2%83%E7%95%8C%E3%81%A8-azure-monitor-%E3%83%97%E3%83%A9%E3%82%A4%E3%83%99%E3%83%BC%E3%83%88-%E3%83%AA%E3%83%B3%E3%82%AF-%E3%82%B9%E3%82%B3%E3%83%BC%E3%83%97%E3%81%AE%E3%81%A7%E3%81%8D%E3%82%8B%E3%81%93%E3%81%A8%E3%81%A7%E3%81%8D%E3%81%AA%E3%81%84%E3%81%93%E3%81%A8">ネットワーク セキュリティ境界と Azure Monitor プライベート リンク スコープのできること&#x2F;できないこと</a></li><li><a href="#%E3%81%BE%E3%81%A8%E3%82%81">まとめ</a></li></ul><br><h2 id="ネットワーク-セキュリティ境界とは"><a href="#ネットワーク-セキュリティ境界とは" class="headerlink" title="ネットワーク セキュリティ境界とは"></a>ネットワーク セキュリティ境界とは</h2><p>ネットワーク セキュリティ境界とは、仮想ネットワークの外部にデプロイされる PaaS リソースの周囲に確立できる論理ネットワーク境界で、複数の PaaS リソースに対して統一したパブリック ネットワークからのアクセス制御が行えます。</p><p>ネットワーク セキュリティ境界を作成することで、境界の内部と外部がネットワーク レベルで明確に区別され、セキュリティ保護された境界を確立することができます。</p><p>境界内部のリソース同士のアクセスはネットワーク レベルでは制御されず、従来通り、マネージド ID やロールベースのアクセス制御 (<a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/overview">RBAC</a>) によるアクセス管理が必要となります。</p><p>ネットワーク セキュリティ境界でサポートされている Azure Monitor のリソースを以下の表に示します。<br>詳細は<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/fundamentals/network-security-perimeter#supported-components">こちら</a> から確認できます。</p><table><thead><tr><th>リソース</th><th>リソースの種類</th></tr></thead><tbody><tr><td>データ収集エンドポイント (DCE)</td><td>Microsoft.Insights&#x2F;dataCollectionEndpoints</td></tr><tr><td>Log Analytics ワークスペース</td><td>Microsoft.OperationalInsights&#x2F;workspaces</td></tr><tr><td>ログ クエリ アラート</td><td>Microsoft.Insights&#x2F;ScheduledQueryRules</td></tr><tr><td>アクション グループ</td><td>Microsoft.Insights&#x2F;actionGroups</td></tr><tr><td>診断設定</td><td>Microsoft.Insights&#x2F;diagnosticSettings</td></tr></tbody></table><div class="alert is-info"><p class="alert-title">Note</p><p>ネットワーク セキュリティ境界に Application Insights を関連付ける場合、作成時の [リソース] の選択で Application Insights リソースを直接選択することはできません。</p><p>代わりに、Application Insights リソースに使用される Log Analytics ワークスペースのネットワーク セキュリティ境界を構成します。</p><p>詳細については、下記の弊社公開情報をご参照ください。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/fundamentals/network-security-perimeter#unsupported-components">ネットワーク セキュリティ境界で Azure Monitor を構成する</a> </p></div><br><p>Azure Monitor リソース以外でサポートされているコンポーネントは、<a href="https://learn.microsoft.com/ja-jp/azure/private-link/network-security-perimeter-concepts#onboarded-private-link-resources">こちら</a> から確認できます。</p><br><h2 id="設定項目"><a href="#設定項目" class="headerlink" title="設定項目"></a>設定項目</h2><p>このセクションでは、ネットワーク セキュリティ境界を作成する際に設定する内容を Azure Portal の画面で説明します。</p><p>設定する主要項目は以下の 3 つです。</p><h3 id="1-関連付けるリソース"><a href="#1-関連付けるリソース" class="headerlink" title="1. 関連付けるリソース"></a>1. 関連付けるリソース</h3><p>ネットワーク セキュリティ境界に関連付ける PaaS リソースを選択します。</p><p><img src="/blog/LogAnalytics/NetworkSecurityPerimeter/image1.png"></p><h3 id="2-受信アクセス規則"><a href="#2-受信アクセス規則" class="headerlink" title="2. 受信アクセス規則"></a>2. 受信アクセス規則</h3><p>ネットワーク セキュリティ境界の外部から内部リソースへのアクセスに関する規則を定めます。</p><p>IP アドレスに基づくアクセス規則と、サブスクリプションに基づくアクセス規則を作成することができます。</p><p>IP アドレスに基づくアクセス規則は、下記のように受信トラフィックを許可するパブリック IP アドレス範囲を CIDR 形式で入力します。</p><p>例 ) 198.168.99.0&#x2F;24<br> (IPv4 アドレス範囲で、198.168.99.0 から 198.168.99.255 までの 256 個の IP アドレスを含む)</p><p><img src="/blog/LogAnalytics/NetworkSecurityPerimeter/image2.png"></p><h3 id="3-送信アクセス規則"><a href="#3-送信アクセス規則" class="headerlink" title="3. 送信アクセス規則"></a>3. 送信アクセス規則</h3><p>ネットワーク セキュリティ境界の内部リソースから外部へのアクセスに関する規則を定めます。</p><p>下記のように FQDNs に基づくアクセス規則を作成します。</p><p>例 ) <a href="http://www.contoso.com/">www.contoso.com</a></p><p><img src="/blog/LogAnalytics/NetworkSecurityPerimeter/image3.png"></p><h3 id="構成例"><a href="#構成例" class="headerlink" title="構成例"></a>構成例</h3><h4 id="仮想マシン-A-から、ネットワーク-セキュリティ境界に関連付けた-Log-Analytics-ワークスペース-X-にログを送信し、そのログに基づいてログ検索アラート-Y-を発報する"><a href="#仮想マシン-A-から、ネットワーク-セキュリティ境界に関連付けた-Log-Analytics-ワークスペース-X-にログを送信し、そのログに基づいてログ検索アラート-Y-を発報する" class="headerlink" title="仮想マシン A から、ネットワーク セキュリティ境界に関連付けた Log Analytics ワークスペース X にログを送信し、そのログに基づいてログ検索アラート Y を発報する"></a>仮想マシン A から、ネットワーク セキュリティ境界に関連付けた Log Analytics ワークスペース X にログを送信し、そのログに基づいてログ検索アラート Y を発報する</h4><p><a href="#1-%E9%96%A2%E9%80%A3%E4%BB%98%E3%81%91%E3%82%8B%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9">1. 関連付けるリソース</a>で Log Analytics ワークスペース X とログ検索アラート Y のアラート ルールを選択すると、それらのリソースがネットワーク セキュリティ境界に関連付けられ、境界内部のリソースとなります。</p><p><a href="#2-%E5%8F%97%E4%BF%A1%E3%82%A2%E3%82%AF%E3%82%BB%E3%82%B9%E8%A6%8F%E5%89%87">2. 受信アクセス規則</a>で仮想マシン A のパブリック IP アドレスを入力することで、仮想マシン A からネットワーク セキュリティ境界へのアクセスがネットワーク レベルで許可されます。</p><p>仮想マシン A の Azure Monitor エージェントおよびロールベースのアクセス制限を従来通り正しく設定できていれば、以下が可能です。</p><ol><li><p>仮想マシン A から Log Analytics ワークスペース X にログを送信する。</p></li><li><p>ログ検索アラート Y が Log Analytics ワークスペース X を対象にクエリ検索し、条件に応じてアラートを発報する。</p></li></ol><p>また、この場合、<a href="#3-%E9%80%81%E4%BF%A1%E3%82%A2%E3%82%AF%E3%82%BB%E3%82%B9%E8%A6%8F%E5%89%87">3. 送信アクセス規則</a>を定めていないため、境界内部のリソースからパブリック ネットワークへのトラフィックはデフォルトでブロックされます。</p><p><img src="/blog/LogAnalytics/NetworkSecurityPerimeter/image4.png"></p><p>ネットワーク セキュリティ境界を利用するその他のシナリオについては<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/fundamentals/network-security-perimeter-scenarios">こちら</a>をご覧ください。</p><br><h2 id="ネットワーク-セキュリティ境界と-Azure-Monitor-プライベート-リンク-スコープのできること-できないこと"><a href="#ネットワーク-セキュリティ境界と-Azure-Monitor-プライベート-リンク-スコープのできること-できないこと" class="headerlink" title="ネットワーク セキュリティ境界と Azure Monitor プライベート リンク スコープのできること&#x2F;できないこと"></a>ネットワーク セキュリティ境界と Azure Monitor プライベート リンク スコープのできること&#x2F;できないこと</h2><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/private-link-security">Azure Monitor プライベート リンク スコープ (AMPLS)</a> は、Azure Monitor の複数のリソースをまとめて、仮想ネットワークからプライベート接続するためのスコープです。</p><p>ネットワーク セキュリティ境界と AMPLS はいずれも Azure Monitor のリソースに対するセキュリティを高めるサービスですが、それぞれの役割が異なります。</p><p>簡潔に言えば、ネットワーク セキュリティ境界はパブリック ネットワークからのアクセスを制限し、AMPLS はプライベート ネットワークを構築します。</p><p>このセクションでは、ネットワーク セキュリティ境界と AMPLS のそれぞれのサービスで、できること&#x2F;できないことを整理します。</p><h3 id="ネットワーク-セキュリティ境界"><a href="#ネットワーク-セキュリティ境界" class="headerlink" title="ネットワーク セキュリティ境界"></a>ネットワーク セキュリティ境界</h3><ul><li>できること</li></ul><h4 id="セキュリティの強化と詳細なアクセス制御"><a href="#セキュリティの強化と詳細なアクセス制御" class="headerlink" title="セキュリティの強化と詳細なアクセス制御"></a>セキュリティの強化と詳細なアクセス制御</h4><p>明示的に受信アクセスと送信アクセスの規則を定義することで、境界内のリソースに対するパブリック ネットワークからの不正なアクセスを防止することができます。</p><p>特に、受信アクセス制御を IP アドレス範囲で、送信アクセス制御を特定の FQDNs に指定できるので、柔軟で詳細な制御が可能です。</p><h4 id="一元的な管理"><a href="#一元的な管理" class="headerlink" title="一元的な管理"></a>一元的な管理</h4><p>境界内のリソース同士の通信は制限されないため、境界内に複数の PaaS リソースをまとめて配置することで、明確で一元的なアクセス管理ができます。</p><h4 id="ログの管理"><a href="#ログの管理" class="headerlink" title="ログの管理"></a>ログの管理</h4><p>ネットワーク セキュリティ境界によって許可または拒否されたすべての接続はログに記録されます。</p><p>これらのログは Log Analytics ワークスペースやストレージに送信でき、監査やコンプライアンス対応に有用です。</p><ul><li>できないこと</li></ul><p>ネットワーク セキュリティ境界だけでは、仮想ネットワークから PaaS リソースへのパブリック ネットワークを介さないプライベートな接続を構成することはできません。</p><br><h3 id="AMPLS"><a href="#AMPLS" class="headerlink" title="AMPLS"></a>AMPLS</h3><ul><li>できること</li></ul><h4 id="プライベートな接続の構築"><a href="#プライベートな接続の構築" class="headerlink" title="プライベートな接続の構築"></a>プライベートな接続の構築</h4><p>仮想ネットワークから複数の Azure Monitor リソースへのプライベートなアクセスをまとめて構成し、すべてのトラフィックを Azure のバックボーン ネットワーク内に完結することができます。</p><ul><li>できないこと</li></ul><p>仮想ネットワークから Azure Monitor リソースへのアクセスは保護されるものの、Azure Monitor のサービス エンドポイント自体は依然としてパブリック ネットワーク経由でアクセス可能です。</p><p>また、AMPLS に紐づけることができるリソースは Log Analytics ワークスペース、Application Insights、データ収集エンドポイント (DCE) の Azure Monitor リソースに限られています。</p><p>AMPLS に接続するリソースについての詳細は、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/private-link-configure#connect-resources-to-the-ampls">こちら</a>をご参照ください。</p><br>    <p>上記のように、ネットワーク セキュリティ境界と AMPLS では役割や利用する目的が異なります。</p><p>両者を併用することで、防御の多層化を実現し、より安全なネットワークを構成することもできます。</p><h2 id="まとめ"><a href="#まとめ" class="headerlink" title="まとめ"></a>まとめ</h2><p>この記事では、以下の 3 点についてまとめました。</p><ul><li>ネットワーク セキュリティ境界とは何か</li><li>作成する際に何を設定するのか</li><li>ネットワーク セキュリティ境界と Azure Monitor プライベート リンク スコープはそれぞれ何ができるのか</li></ul><p>本記事がご理解の助けとして、お役立ていただければ幸いです。</p><p>最後までお読みいただきありがとうございました。</p>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/LogAnalytics/NetworkSecurityPerimeter/</id>
    <link href="https://jpazmon-integ.github.io/blog/LogAnalytics/NetworkSecurityPerimeter/"/>
    <published>2025-09-19T07:00:00.000Z</published>
    <summary>
      <![CDATA[<p>こんにちは、Azure Monitoring サポート チームの江口です。</p>
<p>今回は 2025 年 8 月に一般提供となった、ネットワーク セキュリティ境界 (Network Security Perimeter) について<a href="https://techcommunity.microsoft.com/blog/azureobservabilityblog/general-availability-of-azure-monitor-network-security-perimeter-features/4440307">こちらの記事</a>を参考にご紹介します。</p>
<p>「ネットワーク セキュリティ境界とは何？どんなことができるの？」という方にぜひ読んでいただきたいです。</p>]]>
    </summary>
    <title>ネットワーク セキュリティ境界とは</title>
    <updated>2026-09-06T00:15:21.928Z</updated>
  </entry>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="HowTo" scheme="https://jpazmon-integ.github.io/blog/tags/HowTo/"/>
    <category term="Azure Monitor Essential" scheme="https://jpazmon-integ.github.io/blog/tags/Azure-Monitor-Essential/"/>
    <category term="Alerts, Action Groups" scheme="https://jpazmon-integ.github.io/blog/tags/Alerts-Action-Groups/"/>
    <category term="Log search alert" scheme="https://jpazmon-integ.github.io/blog/tags/Log-search-alert/"/>
    <content>
      <![CDATA[<p>こんにちは、Azure Monitoring サポート チームの江口です。</p><p>今回はログ検索アラートのマネージド ID についてご紹介します。</p><p>「ログ検索アラートではマネージド ID の設定ができるけど、これはなんのためにあるの？」 こんな疑問を持っている方にぜひ読んでいただきたいです。</p><span id="more"></span><h2 id="目次"><a href="#目次" class="headerlink" title="目次"></a>目次</h2><ul><li><a href="#%E3%83%9E%E3%83%8D%E3%83%BC%E3%82%B8%E3%83%89-id-%E3%81%A8%E3%81%AF">マネージド ID とは</a></li><li><a href="#%E3%83%AD%E3%82%B0%E6%A4%9C%E7%B4%A2%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%AB%E3%83%9E%E3%83%8D%E3%83%BC%E3%82%B8%E3%83%89-id-%E3%82%92%E5%89%B2%E3%82%8A%E5%BD%93%E3%81%A6%E3%82%8B">ログ検索アラートにマネージド ID を割り当てる</a></li><li><a href="#%E6%97%A2%E5%AE%9A%E3%82%B7%E3%82%B9%E3%83%86%E3%83%A0%E5%89%B2%E3%82%8A%E5%BD%93%E3%81%A6%E3%83%9E%E3%83%8D%E3%83%BC%E3%82%B8%E3%83%89-id%E3%83%A6%E3%83%BC%E3%82%B6%E3%83%BC%E5%89%B2%E3%82%8A%E5%BD%93%E3%81%A6%E3%83%9E%E3%83%8D%E3%83%BC%E3%82%B8%E3%83%89-id-%E3%81%AE%E9%81%95%E3%81%84">[既定]、[システム割り当てマネージド ID]、[ユーザー割り当てマネージド ID] の違い</a></li><li><a href="#%E3%83%9E%E3%83%8D%E3%83%BC%E3%82%B8%E3%83%89-id-%E3%82%92%E4%BD%BF%E3%81%86%E5%88%A9%E7%82%B9">マネージド ID を使う利点</a></li><li><a href="#%E3%81%BE%E3%81%A8%E3%82%81">まとめ</a></li></ul><h2 id="マネージド-ID-とは"><a href="#マネージド-ID-とは" class="headerlink" title="マネージド ID とは"></a>マネージド ID とは</h2><p><a href="https://learn.microsoft.com/ja-jp/entra/identity/managed-identities-azure-resources/overview">マネージド ID</a> は、Azure が提供する自動管理された認証システムで、Azure リソースから他のリソースへのアクセスを管理するために使用されます。 </p><p>アラート ルールをはじめとする一部の Azure リソースにマネージド ID を割り当てることで、他のリソースへのアクセス権限をリソースごとに管理できます。  </p><h2 id="ログ検索アラートにマネージド-ID-を割り当てる"><a href="#ログ検索アラートにマネージド-ID-を割り当てる" class="headerlink" title="ログ検索アラートにマネージド ID を割り当てる"></a>ログ検索アラートにマネージド ID を割り当てる</h2><p>このセクションでは、アラートルールを作成&#x2F;編集する際にどこでマネージド ID を設定するのかについて、Azure Portal での操作を説明します。 </p><p>クエリによる検索を必要とするログ検索アラートに対しては、他のリソースへのアクセスを管理するため、マネージド ID を割り当てることができます。</p><ol><li>アラート ルールの作成の [条件] で以下のように [カスタムログ検索] を選択します。</li></ol><p><img src="/blog/AzureMonitorEssential/LogAlert_ManagedId/GetImage.png"></p><ol start="2"><li>[詳細] の [ID] の項目に、以下の画面が表示されます。ここでマネージド ID についての設定を行うことができます。</li></ol><p><img src="/blog/AzureMonitorEssential/LogAlert_ManagedId/GetImage1.png"></p><h2 id="既定-、-システム割り当てマネージド-ID-、-ユーザー割り当てマネージド-ID-の違い"><a href="#既定-、-システム割り当てマネージド-ID-、-ユーザー割り当てマネージド-ID-の違い" class="headerlink" title="[既定]、[システム割り当てマネージド ID]、[ユーザー割り当てマネージド ID] の違い"></a>[既定]、[システム割り当てマネージド ID]、[ユーザー割り当てマネージド ID] の違い</h2><p>このセクションでは、マネージド ID の設定の際に選択する [既定]、[システム割り当てマネージド ID]、[ユーザー割り当てマネージド ID] の 3 つの項目について説明します。 </p><h3 id="1-既定"><a href="#1-既定" class="headerlink" title="1. 既定"></a>1. 既定</h3><p>アラート ルールのアクセス権限は、アラート ルールを編集した最後のユーザーのアクセス権限に基づきます。 マネージド ID は割り当てられません。</p><p>例として以下のシナリオを考えます。 </p><h4 id="シナリオ"><a href="#シナリオ" class="headerlink" title="シナリオ"></a>シナリオ</h4><p>A さんと B さんがいて、ID の設定で [既定] を選択しているログ検索アラート X を編集したいと考えている。 </p><p>それぞれに割り当てられているアクセス権限のロールは以下である。 </p><p>A さん： 「ログ検索アラート X の共同作成者ロール」および、「クエリ検索を行う Log Analytics ワークスペース Y の閲覧者ロール」。 </p><p>B さん： 「ログ検索アラート X の共同作成者ロール」のみ。 </p><h4 id="A-さんが編集"><a href="#A-さんが編集" class="headerlink" title="A さんが編集"></a>A さんが編集</h4><p>まず初めに、A さんがログ検索アラート X を編集すると、ログ検索アラート X のアクセス権限は A さんのアクセス権限に基づきます。 </p><p>つまり、ログ検索アラート X は「ログ検索アラート X の共同作成者ロール」および、「Log Analytics ワークスペース Y の閲覧者ロール」が割り当てられます。 </p><p>そのため、ログ検索アラート X は Log Analytics ワークスペース Y に対してクエリ検索を行う権限があり、ログ検索アラートはアラート条件に従って期待通り発報します。 </p><p><img src="/blog/AzureMonitorEssential/LogAlert_ManagedId/GetImage2.png"></p><h4 id="B-さんが編集"><a href="#B-さんが編集" class="headerlink" title="B さんが編集"></a>B さんが編集</h4><p>その後、B さんがログ検索アラート X を編集すると、ログ検索アラート X のアクセス権限は B さんのアクセス権限に基づくように変更されます。 </p><p>つまり、ログ検索アラート X は「ログ検索アラート X の共同作成者ロール」のみが割り当てることになり、「Log Analytics ワークスペース Y の閲覧者ロール」を失います。 </p><p>そのため、ログ検索アラート X は Log Analytics ワークスペース Y に対してクエリ検索を行う権限がなくなり、その後はログ検索アラートが期待通りに発報しなくなります。<br> <img src="/blog/AzureMonitorEssential/LogAlert_ManagedId/GetImage3.png"></p><h3 id="2-システム割り当てマネージド-ID"><a href="#2-システム割り当てマネージド-ID" class="headerlink" title="2. システム割り当てマネージド ID"></a>2. システム割り当てマネージド ID</h3><p>作成&#x2F;編集しているアラート ルールに対して専用のマネージド ID が割り振られます。 </p><p>割り振られたマネージド ID のライフサイクルはアラート ルールのそれと対応するため、アラート ルールが削除されると紐づけられたマネージド ID も削除されます。 </p><p>アラート ルールの作成&#x2F;編集後、システム割り当てマネージド ID に対して、Log Analytics ワークスペースのクエリ検索の権限を付与する必要があります。 </p><p>マネージド ID に対するロールの割り当ては、該当の Log Analytics ワークスペースの アクセス制御 &gt; ロール割り当ての追加 から行えます。 </p><p>[メンバー] の [アクセス割り当て先] の項目で [マネージド ID] を選び、メンバーを選択することで、特定のマネージド ID に対して特定のロールを付与することができます。 </p><p><img src="/blog/AzureMonitorEssential/LogAlert_ManagedId/GetImage4.png"></p><p>Log Analytics ワークスペースにクエリ検索を行う場合に付与するロールとしては、[Log Analytics 閲覧者] などが該当します。 </p><p>Azure Monitor に関するそれぞれのロールの詳細については<a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/built-in-roles#monitor">こちら</a>をご参照ください。 </p><h3 id="3-ユーザー割り当てマネージド-ID"><a href="#3-ユーザー割り当てマネージド-ID" class="headerlink" title="3. ユーザー割り当てマネージド ID"></a>3. ユーザー割り当てマネージド ID</h3><p>1 つ以上のリソースに対して同一のマネージド ID を割り振ることができます。 </p><p>アラート ルールとは独立したリソースとしてマネージド ID を事前に作成し、マネージド ID に対して Log Analytics ワークスペースのクエリ検索可能な権限を付与した後に、アラート ルールのマネージド ID の設定項目で該当のユーザー割り当てマネージド ID を選択する必要があります。 </p><p>独立したリソースであるため、アラート ルールが削除されても、ユーザー割り当てマネージド ID は削除されません。 </p><p>ユーザー割り当てマネージド ID は、ホームから マネージド ID &gt; 作成 にて作成できます。 </p><p>ただし、ユーザー割り当てマネージド ID を作成するためには、作成者に [マネージド ID 共同作成者] のロールが付与されていることが必要です。 </p><p>マネージド ID に対するロールの割り当てについては、2. システム割り当てマネージド ID を参照してください。 </p><br> <br> <p>以上 3 つの項目については以下の弊社公開情報にも記載がございますので、ご参照ください。 </p><ul><li>ログ検索アラート ルールを作成または編集する # アラート ルールの詳細を構成する</li></ul><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-log-alert-rule#configure-alert-rule-details">https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-log-alert-rule#configure-alert-rule-details</a> </p><ul><li>Azure リソースのマネージド ID とは # マネージド ID の種類</li></ul><p><a href="https://learn.microsoft.com/ja-jp/entra/identity/managed-identities-azure-resources/overview#managed-identity-types">https://learn.microsoft.com/ja-jp/entra/identity/managed-identities-azure-resources/overview#managed-identity-types</a> </p><h2 id="マネージド-ID-を使うメリット"><a href="#マネージド-ID-を使うメリット" class="headerlink" title="マネージド ID を使うメリット"></a>マネージド ID を使うメリット</h2><p>ここまでの内容を踏まえ、マネージド ID を利用することの利点を以下の 3 点に分けて説明します。 </p><h3 id="1-アクセス権限の明確化"><a href="#1-アクセス権限の明確化" class="headerlink" title="1. アクセス権限の明確化"></a>1. アクセス権限の明確化</h3><p>マネージド ID を使用することで、他のリソースへのアクセス制御を ID 単位で一元管理できます。 </p><p>[既定] の例で紹介したように、アラート ルールのアクセス権限が最終編集者の権限に依存すると、編集するたびにアラート ルールのアクセス権限が変更される可能性があります。 </p><p>割り当てられたロールによっては Log Analytics ワークスペースのクエリ検索が行えなくなり、アラートが期待通り発報しなくなってしまうこともあります。 </p><p>マネージド ID ごとにロールを付与することで、各リソースのアクセス権限を一貫して明確なものとすることができます。 </p><h3 id="2-最小権限の原則の実装"><a href="#2-最小権限の原則の実装" class="headerlink" title="2. 最小権限の原則の実装"></a>2. 最小権限の原則の実装</h3><p>マネージド ID を使用することで、各リソースの他のリソースに対するアクセス権限を必要最低限とし、セキュリティ リスクを軽減することができます。 </p><p>各リソースに対するロールの割り当てとして、最小権限を実現するように柔軟に設定することで、「何のリソースが」「どのスコープに」「何ができるのか」を管理できます。 </p><h3 id="3-他のサービスとの統合"><a href="#3-他のサービスとの統合" class="headerlink" title="3. 他のサービスとの統合"></a>3. 他のサービスとの統合</h3><p><a href="https://learn.microsoft.com/ja-jp/azure/data-explorer/data-explorer-overview">Azure Data Explorer</a> または <a href="https://learn.microsoft.com/ja-jp/azure/governance/resource-graph/overview">Resource Graph</a> にクエリを送信する場合は、マネージド IDが必須です。 </p><p>各サービスからマネージド ID に対して適切なロールを割り当てることで、他のサービスとの統合によってよりシームレスな利用が可能となります。 </p><p>Azure Data Explorer と Resource Graph に対するマネージド ID の利用については下記の弊社公開情報をご参照ください。 </p><ul><li>マネージド ID の概要</li></ul><p><a href="https://learn.microsoft.com/ja-jp/azure/data-explorer/managed-identities-overview">https://learn.microsoft.com/ja-jp/azure/data-explorer/managed-identities-overview</a> </p><ul><li>クイックスタート: Azure Resource Graph と Log Analytics を使用してアラートを作成する</li></ul><p><a href="https://learn.microsoft.com/ja-jp/azure/governance/resource-graph/alerts-query-quickstart?tabs=azure-resource-graph">https://learn.microsoft.com/ja-jp/azure/governance/resource-graph/alerts-query-quickstart?tabs=azure-resource-graph</a></p><h2 id="まとめ"><a href="#まとめ" class="headerlink" title="まとめ"></a>まとめ</h2><p>この記事では、以下の 3 点についてまとめました。</p><ul><li>ログ検索アラートにマネージド ID を割り当てる方法</li><li>マネージド ID の設定による権限管理方法の違い</li><li>マネージド ID を利用するメリット</li></ul><p>本記事がご理解の助けとして、お役立ていただければ幸いです。</p><p>最後までお読みいただきありがとうございました。</p>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/AzureMonitorEssential/LogAlert_ManagedId/</id>
    <link href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/LogAlert_ManagedId/"/>
    <published>2025-09-12T07:00:00.000Z</published>
    <summary>
      <![CDATA[<p>こんにちは、Azure Monitoring サポート チームの江口です。</p>
<p>今回はログ検索アラートのマネージド ID についてご紹介します。</p>
<p>「ログ検索アラートではマネージド ID の設定ができるけど、これはなんのためにあるの？」 こんな疑問を持っている方にぜひ読んでいただきたいです。</p>]]>
    </summary>
    <title>ログ検索アラートのマネージド ID について</title>
    <updated>2026-09-06T00:15:21.627Z</updated>
  </entry>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="Log Analytics" scheme="https://jpazmon-integ.github.io/blog/tags/Log-Analytics/"/>
    <category term="HowTo" scheme="https://jpazmon-integ.github.io/blog/tags/HowTo/"/>
    <category term="Azure Monitor Agent" scheme="https://jpazmon-integ.github.io/blog/tags/Azure-Monitor-Agent/"/>
    <category term="Data Collection Rule, Data Collection Endpoint" scheme="https://jpazmon-integ.github.io/blog/tags/Data-Collection-Rule-Data-Collection-Endpoint/"/>
    <content>
      <![CDATA[<p>[更新履歴]</p><ul><li>2025&#x2F;9&#x2F;12 ブログ公開</li><li>2025&#x2F;11&#x2F;25 代替機能に関する追記</li></ul><div class="alert is-important"><p class="alert-title">重要</p><p>今後は本機能ではなく、代替機能のご利用を推奨しております。</p><p>コスト削減を目的にストレージ アカウントへの直接的なデータ送信をご検討される場合、代わりに、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/create-custom-table-auxiliary">Log Analytics ワークスペースの補助プラン</a> の活用をご検討ください。</p><p>また、Event Hub への直接的なデータ送信については、<a href="https://learn.microsoft.com/ja-jp/azure/virtual-machines/configure-eventhub-vm-watch?tabs=managedidentity-1,linux-1">VM ウォッチを用いたEvent Hub へのデータ送信</a> をご検討ください。</p></div><p>こんにちは、Azure Monitoring チームの徳田です。<br>本記事では、Azure Monitor Agent (AMA) を使用することで、仮想マシン (VM) から収集したデータを Event Hub やストレージ アカウントに直接データを送信する方法についてご紹介します。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/vm/send-event-hubs-storage?tabs=windows,windows-1">仮想マシン クライアント データを Event Hubs と Storage に送信する (プレビュー)</a></p><span id="more"></span><h2 id="目次"><a href="#目次" class="headerlink" title="目次"></a>目次</h2><ul><li><a href="#%E7%9B%AE%E6%AC%A1">目次</a></li><li><a href="#%E6%A6%82%E8%A6%81">概要</a></li><li><a href="#%E5%89%8D%E6%8F%90%E6%9D%A1%E4%BB%B6">前提条件</a></li><li><a href="#%E6%89%8B%E9%A0%86">手順</a><ul><li><a href="#1-vm-%E3%81%AE%E3%83%9E%E3%83%8D%E3%83%BC%E3%82%B8%E3%83%89-id-%E3%81%B8%E3%81%AE%E5%BF%85%E8%A6%81%E3%81%AA%E3%83%AD%E3%83%BC%E3%83%AB%E3%81%AE%E5%89%B2%E3%82%8A%E5%BD%93%E3%81%A6">1. VM のマネージド ID への必要なロールの割り当て</a><ul><li><a href="#%E5%BF%85%E8%A6%81%E3%81%AA%E3%83%AD%E3%83%BC%E3%83%AB%E3%81%AE%E7%A2%BA%E8%AA%8D">必要なロールの確認</a></li><li><a href="#%E3%83%AD%E3%83%BC%E3%83%AB%E3%81%AE%E5%89%B2%E3%82%8A%E5%BD%93%E3%81%A6%E6%89%8B%E9%A0%86">ロールの割り当て手順</a></li></ul></li><li><a href="#2-%E3%83%87%E3%83%BC%E3%82%BF%E5%8F%8E%E9%9B%86%E3%83%AB%E3%83%BC%E3%83%AB-dcr-%E3%81%AE%E4%BD%9C%E6%88%90">2. データ収集ルール (DCR) の作成</a></li><li><a href="#3-vm-%E3%81%A8-dcr-%E3%81%AE%E9%96%A2%E9%80%A3%E4%BB%98%E3%81%91">3. VM と DCR の関連付け</a><ul><li><a href="#3-1-ama-%E3%82%A4%E3%83%B3%E3%82%B9%E3%83%88%E3%83%BC%E3%83%AB%E6%B8%88%E3%81%BF%E3%81%AE%E5%A0%B4%E5%90%88">3-1. AMA インストール済みの場合</a></li><li><a href="#3-1-1-azure-monitor-%E3%82%A8%E3%83%BC%E3%82%B8%E3%82%A7%E3%83%B3%E3%83%88%E3%81%AE%E8%AA%8D%E8%A8%BC%E8%A8%AD%E5%AE%9A">3-1-1. Azure Monitor エージェントの認証設定</a></li><li><a href="#3-1-2-%E3%83%87%E3%83%BC%E3%82%BF%E5%8F%8E%E9%9B%86%E3%83%AB%E3%83%BC%E3%83%AB-dcr-%E3%81%A8-vm-%E3%81%AE%E9%96%A2%E9%80%A3%E4%BB%98%E3%81%91%E3%81%AE%E3%83%87%E3%83%97%E3%83%AD%E3%82%A4">3-1-2. データ収集ルール (DCR) と VM の関連付けのデプロイ</a></li></ul></li><li><a href="#3-2-ama-%E6%9C%AA%E3%82%A4%E3%83%B3%E3%82%B9%E3%83%88%E3%83%BC%E3%83%AB%E3%81%AE%E5%A0%B4%E5%90%88">3-2. AMA 未インストールの場合</a></li></ul></li><li><a href="#%E3%83%88%E3%83%A9%E3%83%96%E3%83%AB%E3%82%B7%E3%83%A5%E3%83%BC%E3%83%86%E3%82%A3%E3%83%B3%E3%82%B0">トラブルシューティング</a></li><li><a href="#%E3%81%BE%E3%81%A8%E3%82%81">まとめ</a></li></ul><h2 id="概要"><a href="#概要" class="headerlink" title="概要"></a>概要</h2><p>Azure Monitor Agent (AMA) を使用することで、仮想マシン (VM) から収集したデータを Event Hub やストレージ アカウントに直接データを送信できます。<br>この機能により、Azure Monitor Logs (Log Analytics ワークスペース) 以外の外部システムにもデータを転送することが可能になります。<br><br><br>なお、この機能は従来の Windows Azure Diagnostics (WAD) や Linux Azure Diagnostics (LAD) の後継として提供されています。  </p><p>本ブログでは、以下弊社公開情報に記載の内容を含め、当該機能の利用手順およびログが収集できない場合の主なトラブルシューティング方法についてご紹介します。  </p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/vm/send-event-hubs-storage?tabs=windows,windows-1">仮想マシン クライアント データを Event Hubs と Storage に送信する (プレビュー)</a></p><div class="alert is-info"><p class="alert-title">Note</p><p>WAD&#x2F;LAD からの移行に関しては、<a href="https://jpazmon-integ.github.io/blog/LogAnalytics/HowToMigrateToAmaFromAzureDiagnostics/">こちらのブログ「Retirement notice ： Migrate to Azure Monitor Agent before 31 March 2026 について」</a> をご参照ください。  </p></div><p>※ 本機能は 2025 年 9 月時点でパブリック プレビュー段階となっております。<br>そのため、今後、手順や機能の詳細が変更される可能性がございます。<br>また、ごくまれに GA できずそのまま廃止される可能性もあること、予めご留意いただきますようお願いいたします。</p><h2 id="前提条件"><a href="#前提条件" class="headerlink" title="前提条件"></a>前提条件</h2><p>以降の手順を実行する前に、以下をご確認ください。</p><ul><li>送信先となる Event Hub または Storage Account がある。</li><li>ログ収集対象となる VM がある。</li><li>ログ収集対象となる VM にマネージド ID (システム割り当てまたはユーザー割り当て) が割り当てられている。</li></ul><h2 id="手順"><a href="#手順" class="headerlink" title="手順"></a>手順</h2><h3 id="1-VM-のマネージド-ID-への必要なロールの割り当て"><a href="#1-VM-のマネージド-ID-への必要なロールの割り当て" class="headerlink" title="1. VM のマネージド ID への必要なロールの割り当て"></a>1. VM のマネージド ID への必要なロールの割り当て</h3><h4 id="必要なロールの確認"><a href="#必要なロールの確認" class="headerlink" title="必要なロールの確認"></a>必要なロールの確認</h4><p>AMA が Event Hub やストレージ アカウントにデータを送信するために、VM に割り当てられているマネージド ID に適切なロールを割り当てる必要があります。  </p><p>各宛先へのログ収集に必要なロールは以下の通りです。</p><br><table><thead><tr><th>宛先</th><th>必要な組み込みロール</th></tr></thead><tbody><tr><td>ストレージ テーブル</td><td>Storage Table Data Contributor (ストレージ テーブル データ共同作成者)</td></tr><tr><td>ストレージ BLOB</td><td>Storage Blob Data Contributor (ストレージ BLOB データ共同作成者)</td></tr><tr><td>Event Hub</td><td>Azure Event Hubs Data Sender (Azure Event Hubs のデータ送信者)</td></tr></tbody></table><h4 id="ロールの割り当て手順"><a href="#ロールの割り当て手順" class="headerlink" title="ロールの割り当て手順"></a>ロールの割り当て手順</h4><p>1-1. Azure portal でロールを割り当てる宛先またはその宛先を含むスコープ (リソース グループやサブスクリプション) を開きます。<br><br><br>1-2. 左ペインの [アクセス制御 (IAM)] を開き、[追加] &gt; [ロールの割り当ての追加] を押下します。<br><br><br>1-3. [ロール] タブで、先ほど確認した必要なロールを検索し、押下します。<br><br><br>1-4. [メンバー] タブに移動し、”アクセスの割り当て先” に “マネージド ID” を選択し、その下の [メンバーの追加] を押下します。<br><br><br>1-5. 右ペインに “マネージド ID の選択” が表示されるため、ここで、ログ収集対象の VM に割り当てられているマネージド ID を選択し、[選択] を押下します。</p><p><img src="/blog/LogAnalytics/HowToSendVMDataToEventHubAndStorage/roleassignment-selectmanagedid.png"></p><p>※ 上記の通り、マネージド ID ごとにロールを付与する必要があるため、多数台の VM で当該機能を利用される場合は、ユーザー割り当てマネージド ID のご利用が効果的です。</p><br><p>1-6.<br>必要に応じて [条件] および [割り当てのタイプ] タブを編集し、[レビューと割り当て] タブで問題がないことを確認したら、[レビューと割り当て] を押下し、割り当てが完了するまでお待ちください。</p><br><br><h3 id="2-データ収集ルール-DCR-の作成"><a href="#2-データ収集ルール-DCR-の作成" class="headerlink" title="2. データ収集ルール (DCR) の作成"></a>2. データ収集ルール (DCR) の作成</h3><p>DCR で、どのデータをどこに送信するかを定義します。<br>2025 年 9 月段階では、当該機能を使用するための DCR は ARM テンプレートからのみ作成可能です。</p><div class="alert is-important"><p class="alert-title">重要</p><p>既存の DCR (Log Analytics ワークスペースや Azure Monitor Metrics に収集するための DCR) と、当該機能を利用するための DCR は分けてご用意ください。</p></div><p>以下弊社公開情報にて、Windows および Linux 用の ARM テンプレートのサンプルをご紹介しております。<br>こちらをもとに、収集したいログの種類および宛先のご要件に合わせて修正し、ARM テンプレートをデプロイしてください。  </p><br><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/vm/send-event-hubs-storage?tabs=windows,windows-1#create-a-data-collection-rule">仮想マシン クライアント データを Event Hubs と Storage に送信する (プレビュー) | データ収集ルールを作成する</a></p><br><p><strong>参考</strong>: ARM テンプレートの詳細な記述方法については、以下弊社公開情報も併せてご参照ください。<br><a href="https://learn.microsoft.com/en-us/azure/templates/microsoft.insights/datacollectionrules?pivots=deployment-language-arm-template">Microsoft.Insights dataCollectionRules</a> </p><br><br><h3 id="3-VM-と-DCR-の関連付け"><a href="#3-VM-と-DCR-の関連付け" class="headerlink" title="3. VM と DCR の関連付け"></a>3. VM と DCR の関連付け</h3><p>作成した DCR と VM を関連付けます。<br>以下の 2 つのパターンに分けて説明します。<br>Azure Monitor エージェントのインストール状況に合わせていずれかの手順をご確認ください。</p><ul><li><a href="#3-1-AMA-%E3%82%A4%E3%83%B3%E3%82%B9%E3%83%88%E3%83%BC%E3%83%AB%E6%B8%88%E3%81%BF%E3%81%AE%E5%A0%B4%E5%90%88">3-1. AMA インストール済みの場合</a></li><li><a href="#3-2-AMA-%E6%9C%AA%E3%82%A4%E3%83%B3%E3%82%B9%E3%83%88%E3%83%BC%E3%83%AB%E3%81%AE%E5%A0%B4%E5%90%88">3-2. AMA 未インストールの場合</a></li></ul><h4 id="3-1-AMA-インストール済みの場合"><a href="#3-1-AMA-インストール済みの場合" class="headerlink" title="3-1. AMA インストール済みの場合"></a>3-1. AMA インストール済みの場合</h4><p>以下の順番で進めてください。</p><ul><li>Azure Monitor エージェントの認証設定</li><li>データ収集ルール (DCR) と VM の関連付けのデプロイ</li></ul><h4 id="3-1-1-Azure-Monitor-エージェントの認証設定"><a href="#3-1-1-Azure-Monitor-エージェントの認証設定" class="headerlink" title="3-1-1. Azure Monitor エージェントの認証設定"></a>3-1-1. Azure Monitor エージェントの認証設定</h4><p>はじめに、Azure Monitor エージェントに認証情報が設定されている必要があります。<br>現在の設定状況は、Azure portal でエージェントがインストールされている VM を開き、[概要] &gt; [JSON ビュー] で確認することができます。</p><p>(ユーザー割り当てマネージド ID での認証設定が行われている場合の例)<br><img src="/blog/LogAnalytics/HowToSendVMDataToEventHubAndStorage/check-AMAinfo-portal-uai.png"></p><p>(認証設定が追加されていない場合の例)<br><img src="/blog/LogAnalytics/HowToSendVMDataToEventHubAndStorage/check-AMAinfo-portal-nosettings.png"></p><p>また、以下のコマンドでも確認が可能です。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">Get-AzVMExtension `</span><br><span class="line">-ResourceGroupName &lt;リソース グループ名&gt; `</span><br><span class="line">-VMName &lt;VM 名&gt; `</span><br><span class="line">-Name &quot;&lt;拡張機能名&gt;&quot; # AzureMonitorWindowsAgent や AzureMonitorLinuxAgent</span><br></pre></td></tr></table></figure><p>(ユーザー割り当てマネージド ID での認証設定が行われている場合の例)<br><img src="/blog/LogAnalytics/HowToSendVMDataToEventHubAndStorage/check-AMAinfo.png"></p><p>認証情報が追加されていない場合は、ログ収集元の VM が使用しているマネージド ID の種類に合わせ、認証情報を設定してください。<br>例として、以下の Azure PowerShell コマンドのように SettingString パラメーターを指定し、認証情報を追加することができます。</p><p><strong>ユーザー割り当てマネージド ID を使用する場合 (Windows)</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br></pre></td><td class="code"><pre><span class="line">Set-AzVMExtension `</span><br><span class="line">-Name AzureMonitorWindowsAgent `</span><br><span class="line">-ExtensionType AzureMonitorWindowsAgent `</span><br><span class="line">-Publisher Microsoft.Azure.Monitor `</span><br><span class="line">-ResourceGroupName &lt;リソース グループ名&gt; `</span><br><span class="line">-VMName &lt;VM 名&gt; `</span><br><span class="line">-Location &lt;リージョン名&gt; `</span><br><span class="line">-TypeHandlerVersion &lt;バージョン&gt; `</span><br><span class="line">-EnableAutomaticUpgrade $true `</span><br><span class="line">-SettingString &#x27;&#123;&quot;authentication&quot;: &#123;&quot;managedIdentity&quot;: &#123;&quot;identifier-name&quot;: &quot;mi_res_id&quot;, &quot;identifier-value&quot;: &quot;&lt;ユーザー割り当てマネージド ID のリソース ID&gt;&quot;&#125;&#125;&#125;&#x27;</span><br></pre></td></tr></table></figure><p><strong>システム割り当てマネージド ID を使用する場合 (Windows)</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br></pre></td><td class="code"><pre><span class="line">Set-AzVMExtension `</span><br><span class="line">-Name AzureMonitorWindowsAgent `</span><br><span class="line">-ExtensionType AzureMonitorWindowsAgent `</span><br><span class="line">-Publisher Microsoft.Azure.Monitor `</span><br><span class="line">-ResourceGroupName &lt;リソース グループ名&gt; `</span><br><span class="line">-VMName &lt;VM 名&gt; `</span><br><span class="line">-Location &lt;リージョン名&gt; `</span><br><span class="line">-TypeHandlerVersion &lt;バージョン&gt; `</span><br><span class="line">-EnableAutomaticUpgrade $true `</span><br><span class="line">-SettingString &#x27;&#123;&quot;authentication&quot;: &#123;&quot;managedIdentity&quot;: &#123;&quot;identifier-name&quot;: &quot;client_id&quot;, &quot;identifier-value&quot;: &quot;&lt;アプリケーション ID&gt;&quot;&#125;&#125;&#125;&#x27;</span><br></pre></td></tr></table></figure><br><p>※ Linux の場合は、<code>-Name AzureMonitorLinuxAgent</code>, <code>-ExtensionType AzureMonitorLinuxAgent</code> とご変更ください。<br>※ 上記コマンドの &lt;ユーザー割り当てマネージド ID のリソース ID&gt; は、Azure portal で対象のユーザー割り当てマネージド ID を開き、[概要] ページ右上の [JSON ビュー] の “リソース ID” よりご確認いただけます。<br>こちらの点については以下弊社公開情報も併せてご参照ください。<br><a href="https://jpaztech.github.io/blog/information/Subscription-ID-verification/">サブスクリプション ID とリソース ID の確認について</a></p><p>※ 上記コマンドの &lt;アプリケーション ID&gt; の箇所は、以下の方法で確認可能です。</p><ol><li><p>Azure portal で “Entra ID” を検索し、[エンタープライズ アプリケーション] を開きます。</p></li><li><p>[管理] &gt; [すべてのアプリケーション] を開き、”アプリケーションの種類” を “マネージド ID” でフィルタリングします。<br><img src="/blog/LogAnalytics/HowToSendVMDataToEventHubAndStorage/list-managedid.png"></p></li><li><p>確認対象のマネージド ID が割り当てられている VM 名を検索し、押下してください。</p></li><li><p>“アプリケーション ID” に表示されている値をご確認ください。<br><img src="/blog/LogAnalytics/HowToSendVMDataToEventHubAndStorage/view-applicationid.png"></p></li></ol><br><h4 id="3-1-2-データ収集ルール-DCR-と-VM-の関連付けのデプロイ"><a href="#3-1-2-データ収集ルール-DCR-と-VM-の関連付けのデプロイ" class="headerlink" title="3-1-2. データ収集ルール (DCR) と VM の関連付けのデプロイ"></a>3-1-2. データ収集ルール (DCR) と VM の関連付けのデプロイ</h4><p>Azure Monitor エージェントの認証情報の設定が完了したら、ARM テンプレートを使用して DCR と VM の関連付けをデプロイしてください。<br>以下は関連付けのためのサンプルのテンプレートとなるため、内容についてはご要件に合わせて適宜変更ください。</p><p><strong>サンプル ARM テンプレート</strong></p><figure class="highlight json"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br><span class="line">33</span><br><span class="line">34</span><br><span class="line">35</span><br></pre></td><td class="code"><pre><span class="line"><span class="punctuation">&#123;</span></span><br><span class="line"><span class="attr">&quot;$schema&quot;</span><span class="punctuation">:</span> <span class="string">&quot;https://schema.management.azure.com/schemas/2015-01-01/deploymentTemplate.json#&quot;</span><span class="punctuation">,</span></span><br><span class="line"><span class="attr">&quot;contentVersion&quot;</span><span class="punctuation">:</span> <span class="string">&quot;1.0.0.0&quot;</span><span class="punctuation">,</span></span><br><span class="line"><span class="attr">&quot;parameters&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;vmName&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;defaultValue&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(resourceGroup().name, &#x27;vm&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;String&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;dataCollectionRulesName&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;defaultValue&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(resourceGroup().name, &#x27;DCR&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;String&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;metadata&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Data Collection Rule Name&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;dcraName&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;string&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;defaultValue&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(uniquestring(resourceGroup().id), &#x27;DCRLink&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;metadata&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Name of the association.&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line"><span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line"><span class="attr">&quot;resources&quot;</span><span class="punctuation">:</span> <span class="punctuation">[</span></span><br><span class="line">    <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Microsoft.Compute/virtualMachines/providers/dataCollectionRuleAssociations&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;name&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(parameters(&#x27;vmName&#x27;),&#x27;/microsoft.insights/&#x27;, parameters(&#x27;dcraName&#x27;))]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;apiVersion&quot;</span><span class="punctuation">:</span> <span class="string">&quot;2021-04-01&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;properties&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Association of data collection rule. Deleting this association will break the data collection for this virtual machine.&quot;</span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;dataCollectionRuleId&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[resourceID(&#x27;Microsoft.Insights/dataCollectionRules&#x27;,parameters(&#x27;dataCollectionRulesName&#x27;))]&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line"><span class="punctuation">]</span></span><br><span class="line"><span class="punctuation">&#125;</span></span><br></pre></td></tr></table></figure><br><h3 id="3-2-AMA-未インストールの場合"><a href="#3-2-AMA-未インストールの場合" class="headerlink" title="3-2. AMA 未インストールの場合"></a>3-2. AMA 未インストールの場合</h3><p>以下サンプルのような ARM テンプレートをデプロイすることで、DCR と VM の関連付けと、VM への Azure Monitor エージェントのインストールを両方行うことができます。<br>サンプルのテンプレートとなるため、内容についてはご要件に合わせて適宜変更ください。</p><p><strong>ユーザー割り当てマネージド ID を使用する場合</strong><br><strong>- Windows の場合</strong></p><figure class="highlight json"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br><span class="line">33</span><br><span class="line">34</span><br><span class="line">35</span><br><span class="line">36</span><br><span class="line">37</span><br><span class="line">38</span><br><span class="line">39</span><br><span class="line">40</span><br><span class="line">41</span><br><span class="line">42</span><br><span class="line">43</span><br><span class="line">44</span><br><span class="line">45</span><br><span class="line">46</span><br><span class="line">47</span><br><span class="line">48</span><br><span class="line">49</span><br><span class="line">50</span><br><span class="line">51</span><br><span class="line">52</span><br><span class="line">53</span><br><span class="line">54</span><br><span class="line">55</span><br><span class="line">56</span><br><span class="line">57</span><br><span class="line">58</span><br><span class="line">59</span><br><span class="line">60</span><br><span class="line">61</span><br><span class="line">62</span><br><span class="line">63</span><br><span class="line">64</span><br><span class="line">65</span><br><span class="line">66</span><br><span class="line">67</span><br><span class="line">68</span><br><span class="line">69</span><br><span class="line">70</span><br><span class="line">71</span><br></pre></td><td class="code"><pre><span class="line"><span class="punctuation">&#123;</span></span><br><span class="line"><span class="attr">&quot;$schema&quot;</span><span class="punctuation">:</span> <span class="string">&quot;https://schema.management.azure.com/schemas/2015-01-01/deploymentTemplate.json#&quot;</span><span class="punctuation">,</span></span><br><span class="line"><span class="attr">&quot;contentVersion&quot;</span><span class="punctuation">:</span> <span class="string">&quot;1.0.0.0&quot;</span><span class="punctuation">,</span></span><br><span class="line"><span class="attr">&quot;parameters&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;vmName&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;defaultValue&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(resourceGroup().name, &#x27;vm&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;String&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;location&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;string&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;defaultValue&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[resourceGroup().location]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;metadata&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Location for all resources.&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;dataCollectionRulesName&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;defaultValue&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(resourceGroup().name, &#x27;DCR&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;String&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;metadata&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Data Collection Rule Name&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;dcraName&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;string&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;defaultValue&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(uniquestring(resourceGroup().id), &#x27;DCRLink&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;metadata&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Name of the association.&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;identityName&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;string&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;metadata&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Name of User-assigned Managed Identity&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line"><span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line"><span class="attr">&quot;resources&quot;</span><span class="punctuation">:</span> <span class="punctuation">[</span></span><br><span class="line">    <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Microsoft.Compute/virtualMachines/providers/dataCollectionRuleAssociations&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;name&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(parameters(&#x27;vmName&#x27;),&#x27;/microsoft.insights/&#x27;, parameters(&#x27;dcraName&#x27;))]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;apiVersion&quot;</span><span class="punctuation">:</span> <span class="string">&quot;2021-04-01&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;properties&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Association of data collection rule. Deleting this association will break the data collection for this virtual machine.&quot;</span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;dataCollectionRuleId&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[resourceID(&#x27;Microsoft.Insights/dataCollectionRules&#x27;,parameters(&#x27;dataCollectionRulesName&#x27;))]&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Microsoft.Compute/virtualMachines/extensions&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;name&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(parameters(&#x27;vmName&#x27;), &#x27;/AzureMonitorWindowsAgent&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;apiVersion&quot;</span><span class="punctuation">:</span> <span class="string">&quot;2020-06-01&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;location&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[parameters(&#x27;location&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;dependsOn&quot;</span><span class="punctuation">:</span> <span class="punctuation">[</span></span><br><span class="line">        <span class="string">&quot;[resourceId(&#x27;Microsoft.Compute/virtualMachines/providers/dataCollectionRuleAssociations&#x27;, parameters(&#x27;vmName&#x27;), &#x27;Microsoft.Insights&#x27;, parameters(&#x27;dcraName&#x27;))]&quot;</span></span><br><span class="line">    <span class="punctuation">]</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;properties&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;publisher&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Microsoft.Azure.Monitor&quot;</span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;AzureMonitorWindowsAgent&quot;</span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;typeHandlerVersion&quot;</span><span class="punctuation">:</span> <span class="string">&quot;1.0&quot;</span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;autoUpgradeMinorVersion&quot;</span><span class="punctuation">:</span> <span class="literal"><span class="keyword">true</span></span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;settings&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;authentication&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">            <span class="attr">&quot;managedIdentity&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">            <span class="attr">&quot;identifier-name&quot;</span><span class="punctuation">:</span> <span class="string">&quot;mi_res_id&quot;</span><span class="punctuation">,</span></span><br><span class="line">            <span class="attr">&quot;identifier-value&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[resourceID(&#x27;Microsoft.ManagedIdentity/userAssignedIdentities/&#x27;,parameters(&#x27;identityName&#x27;))]&quot;</span></span><br><span class="line">            <span class="punctuation">&#125;</span></span><br><span class="line">        <span class="punctuation">&#125;</span></span><br><span class="line">        <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line"><span class="punctuation">]</span></span><br><span class="line"><span class="punctuation">&#125;</span></span><br></pre></td></tr></table></figure><p><strong>- Linux の場合</strong></p><figure class="highlight json"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br><span class="line">33</span><br><span class="line">34</span><br><span class="line">35</span><br><span class="line">36</span><br><span class="line">37</span><br><span class="line">38</span><br><span class="line">39</span><br><span class="line">40</span><br><span class="line">41</span><br><span class="line">42</span><br><span class="line">43</span><br><span class="line">44</span><br><span class="line">45</span><br><span class="line">46</span><br><span class="line">47</span><br><span class="line">48</span><br><span class="line">49</span><br><span class="line">50</span><br><span class="line">51</span><br><span class="line">52</span><br><span class="line">53</span><br><span class="line">54</span><br><span class="line">55</span><br><span class="line">56</span><br><span class="line">57</span><br><span class="line">58</span><br><span class="line">59</span><br><span class="line">60</span><br><span class="line">61</span><br><span class="line">62</span><br><span class="line">63</span><br><span class="line">64</span><br><span class="line">65</span><br><span class="line">66</span><br><span class="line">67</span><br><span class="line">68</span><br><span class="line">69</span><br><span class="line">70</span><br><span class="line">71</span><br></pre></td><td class="code"><pre><span class="line"><span class="punctuation">&#123;</span></span><br><span class="line"><span class="attr">&quot;$schema&quot;</span><span class="punctuation">:</span> <span class="string">&quot;https://schema.management.azure.com/schemas/2015-01-01/deploymentTemplate.json#&quot;</span><span class="punctuation">,</span></span><br><span class="line"><span class="attr">&quot;contentVersion&quot;</span><span class="punctuation">:</span> <span class="string">&quot;1.0.0.0&quot;</span><span class="punctuation">,</span></span><br><span class="line"><span class="attr">&quot;parameters&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;vmName&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;defaultValue&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(resourceGroup().name, &#x27;vm&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;String&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;location&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;string&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;defaultValue&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[resourceGroup().location]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;metadata&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Location for all resources.&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;dataCollectionRulesName&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;defaultValue&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(resourceGroup().name, &#x27;DCR&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;String&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;metadata&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Data Collection Rule Name&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;dcraName&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;string&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;defaultValue&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(uniquestring(resourceGroup().id), &#x27;DCRLink&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;metadata&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Name of the association.&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;identityName&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;string&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;metadata&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Name of User-assigned Managed Identity&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line"><span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line"><span class="attr">&quot;resources&quot;</span><span class="punctuation">:</span> <span class="punctuation">[</span></span><br><span class="line">    <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Microsoft.Compute/virtualMachines/providers/dataCollectionRuleAssociations&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;name&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(parameters(&#x27;vmName&#x27;),&#x27;/microsoft.insights/&#x27;, parameters(&#x27;dcraName&#x27;))]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;apiVersion&quot;</span><span class="punctuation">:</span> <span class="string">&quot;2021-04-01&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;properties&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Association of data collection rule. Deleting this association will break the data collection for this virtual machine.&quot;</span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;dataCollectionRuleId&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[resourceID(&#x27;Microsoft.Insights/dataCollectionRules&#x27;,parameters(&#x27;dataCollectionRulesName&#x27;))]&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Microsoft.Compute/virtualMachines/extensions&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;name&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(parameters(&#x27;vmName&#x27;), &#x27;/AzureMonitorLinuxAgent&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;apiVersion&quot;</span><span class="punctuation">:</span> <span class="string">&quot;2020-06-01&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;location&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[parameters(&#x27;location&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;dependsOn&quot;</span><span class="punctuation">:</span> <span class="punctuation">[</span></span><br><span class="line">        <span class="string">&quot;[resourceId(&#x27;Microsoft.Compute/virtualMachines/providers/dataCollectionRuleAssociations&#x27;, parameters(&#x27;vmName&#x27;), &#x27;Microsoft.Insights&#x27;, parameters(&#x27;dcraName&#x27;))]&quot;</span></span><br><span class="line">    <span class="punctuation">]</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;properties&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;publisher&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Microsoft.Azure.Monitor&quot;</span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;AzureMonitorLinuxAgent&quot;</span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;typeHandlerVersion&quot;</span><span class="punctuation">:</span> <span class="string">&quot;1.0&quot;</span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;autoUpgradeMinorVersion&quot;</span><span class="punctuation">:</span> <span class="literal"><span class="keyword">true</span></span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;settings&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;authentication&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">            <span class="attr">&quot;managedIdentity&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">            <span class="attr">&quot;identifier-name&quot;</span><span class="punctuation">:</span> <span class="string">&quot;mi_res_id&quot;</span><span class="punctuation">,</span></span><br><span class="line">            <span class="attr">&quot;identifier-value&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[resourceID(&#x27;Microsoft.ManagedIdentity/userAssignedIdentities/&#x27;,parameters(&#x27;identityName&#x27;))]&quot;</span></span><br><span class="line">            <span class="punctuation">&#125;</span></span><br><span class="line">        <span class="punctuation">&#125;</span></span><br><span class="line">        <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line"><span class="punctuation">]</span></span><br><span class="line"><span class="punctuation">&#125;</span></span><br></pre></td></tr></table></figure><p><strong>システム割り当てマネージド ID を使用する場合</strong><br><strong>- Windows の場合</strong></p><figure class="highlight json"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br><span class="line">33</span><br><span class="line">34</span><br><span class="line">35</span><br><span class="line">36</span><br><span class="line">37</span><br><span class="line">38</span><br><span class="line">39</span><br><span class="line">40</span><br><span class="line">41</span><br><span class="line">42</span><br><span class="line">43</span><br><span class="line">44</span><br><span class="line">45</span><br><span class="line">46</span><br><span class="line">47</span><br><span class="line">48</span><br><span class="line">49</span><br><span class="line">50</span><br><span class="line">51</span><br><span class="line">52</span><br><span class="line">53</span><br><span class="line">54</span><br><span class="line">55</span><br><span class="line">56</span><br><span class="line">57</span><br><span class="line">58</span><br><span class="line">59</span><br><span class="line">60</span><br><span class="line">61</span><br><span class="line">62</span><br><span class="line">63</span><br><span class="line">64</span><br><span class="line">65</span><br><span class="line">66</span><br><span class="line">67</span><br><span class="line">68</span><br><span class="line">69</span><br><span class="line">70</span><br><span class="line">71</span><br></pre></td><td class="code"><pre><span class="line"><span class="punctuation">&#123;</span></span><br><span class="line"><span class="attr">&quot;$schema&quot;</span><span class="punctuation">:</span> <span class="string">&quot;https://schema.management.azure.com/schemas/2015-01-01/deploymentTemplate.json#&quot;</span><span class="punctuation">,</span></span><br><span class="line"><span class="attr">&quot;contentVersion&quot;</span><span class="punctuation">:</span> <span class="string">&quot;1.0.0.0&quot;</span><span class="punctuation">,</span></span><br><span class="line"><span class="attr">&quot;parameters&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;vmName&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;defaultValue&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(resourceGroup().name, &#x27;vm&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;String&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;location&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;string&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;defaultValue&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[resourceGroup().location]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;metadata&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Location for all resources.&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;dataCollectionRulesName&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;defaultValue&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(resourceGroup().name, &#x27;DCR&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;String&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;metadata&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Data Collection Rule Name&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;dcraName&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;string&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;defaultValue&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(uniquestring(resourceGroup().id), &#x27;DCRLink&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;metadata&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Name of the association.&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;applicationId&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;string&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;metadata&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;System Assigned Managed Identity&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line"><span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line"><span class="attr">&quot;resources&quot;</span><span class="punctuation">:</span> <span class="punctuation">[</span></span><br><span class="line">    <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Microsoft.Compute/virtualMachines/providers/dataCollectionRuleAssociations&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;name&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(parameters(&#x27;vmName&#x27;),&#x27;/microsoft.insights/&#x27;, parameters(&#x27;dcraName&#x27;))]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;apiVersion&quot;</span><span class="punctuation">:</span> <span class="string">&quot;2021-04-01&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;properties&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Association of data collection rule. Deleting this association will break the data collection for this virtual machine.&quot;</span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;dataCollectionRuleId&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[resourceID(&#x27;Microsoft.Insights/dataCollectionRules&#x27;,parameters(&#x27;dataCollectionRulesName&#x27;))]&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Microsoft.Compute/virtualMachines/extensions&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;name&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(parameters(&#x27;vmName&#x27;), &#x27;/AzureMonitorWindowsAgent&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;apiVersion&quot;</span><span class="punctuation">:</span> <span class="string">&quot;2020-06-01&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;location&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[parameters(&#x27;location&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;dependsOn&quot;</span><span class="punctuation">:</span> <span class="punctuation">[</span></span><br><span class="line">        <span class="string">&quot;[resourceId(&#x27;Microsoft.Compute/virtualMachines/providers/dataCollectionRuleAssociations&#x27;, parameters(&#x27;vmName&#x27;), &#x27;Microsoft.Insights&#x27;, parameters(&#x27;dcraName&#x27;))]&quot;</span></span><br><span class="line">    <span class="punctuation">]</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;properties&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;publisher&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Microsoft.Azure.Monitor&quot;</span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;AzureMonitorWindowsAgent&quot;</span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;typeHandlerVersion&quot;</span><span class="punctuation">:</span> <span class="string">&quot;1.0&quot;</span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;autoUpgradeMinorVersion&quot;</span><span class="punctuation">:</span> <span class="literal"><span class="keyword">true</span></span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;settings&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;authentication&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">            <span class="attr">&quot;managedIdentity&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">            <span class="attr">&quot;identifier-name&quot;</span><span class="punctuation">:</span> <span class="string">&quot;client_id&quot;</span><span class="punctuation">,</span></span><br><span class="line">            <span class="attr">&quot;identifier-value&quot;</span><span class="punctuation">:</span> <span class="string">&quot;parameters(&#x27;applicationId&#x27;)&quot;</span></span><br><span class="line">            <span class="punctuation">&#125;</span></span><br><span class="line">        <span class="punctuation">&#125;</span></span><br><span class="line">        <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line"><span class="punctuation">]</span></span><br><span class="line"><span class="punctuation">&#125;</span></span><br></pre></td></tr></table></figure><p><strong>- Linux の場合</strong></p><figure class="highlight json"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br><span class="line">33</span><br><span class="line">34</span><br><span class="line">35</span><br><span class="line">36</span><br><span class="line">37</span><br><span class="line">38</span><br><span class="line">39</span><br><span class="line">40</span><br><span class="line">41</span><br><span class="line">42</span><br><span class="line">43</span><br><span class="line">44</span><br><span class="line">45</span><br><span class="line">46</span><br><span class="line">47</span><br><span class="line">48</span><br><span class="line">49</span><br><span class="line">50</span><br><span class="line">51</span><br><span class="line">52</span><br><span class="line">53</span><br><span class="line">54</span><br><span class="line">55</span><br><span class="line">56</span><br><span class="line">57</span><br><span class="line">58</span><br><span class="line">59</span><br><span class="line">60</span><br><span class="line">61</span><br><span class="line">62</span><br><span class="line">63</span><br><span class="line">64</span><br><span class="line">65</span><br><span class="line">66</span><br><span class="line">67</span><br><span class="line">68</span><br><span class="line">69</span><br><span class="line">70</span><br><span class="line">71</span><br></pre></td><td class="code"><pre><span class="line"><span class="punctuation">&#123;</span></span><br><span class="line"><span class="attr">&quot;$schema&quot;</span><span class="punctuation">:</span> <span class="string">&quot;https://schema.management.azure.com/schemas/2015-01-01/deploymentTemplate.json#&quot;</span><span class="punctuation">,</span></span><br><span class="line"><span class="attr">&quot;contentVersion&quot;</span><span class="punctuation">:</span> <span class="string">&quot;1.0.0.0&quot;</span><span class="punctuation">,</span></span><br><span class="line"><span class="attr">&quot;parameters&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;vmName&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;defaultValue&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(resourceGroup().name, &#x27;vm&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;String&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;location&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;string&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;defaultValue&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[resourceGroup().location]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;metadata&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Location for all resources.&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;dataCollectionRulesName&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;defaultValue&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(resourceGroup().name, &#x27;DCR&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;String&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;metadata&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Data Collection Rule Name&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;dcraName&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;string&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;defaultValue&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(uniquestring(resourceGroup().id), &#x27;DCRLink&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;metadata&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Name of the association.&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;applicationId&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;string&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;metadata&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;System Assigned Managed Identity&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line"><span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line"><span class="attr">&quot;resources&quot;</span><span class="punctuation">:</span> <span class="punctuation">[</span></span><br><span class="line">    <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Microsoft.Compute/virtualMachines/providers/dataCollectionRuleAssociations&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;name&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(parameters(&#x27;vmName&#x27;),&#x27;/microsoft.insights/&#x27;, parameters(&#x27;dcraName&#x27;))]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;apiVersion&quot;</span><span class="punctuation">:</span> <span class="string">&quot;2021-04-01&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;properties&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;description&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Association of data collection rule. Deleting this association will break the data collection for this virtual machine.&quot;</span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;dataCollectionRuleId&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[resourceID(&#x27;Microsoft.Insights/dataCollectionRules&#x27;,parameters(&#x27;dataCollectionRulesName&#x27;))]&quot;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="punctuation">&#123;</span></span><br><span class="line">    <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Microsoft.Compute/virtualMachines/extensions&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;name&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[concat(parameters(&#x27;vmName&#x27;), &#x27;/AzureMonitorLinuxAgent&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;apiVersion&quot;</span><span class="punctuation">:</span> <span class="string">&quot;2020-06-01&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;location&quot;</span><span class="punctuation">:</span> <span class="string">&quot;[parameters(&#x27;location&#x27;)]&quot;</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;dependsOn&quot;</span><span class="punctuation">:</span> <span class="punctuation">[</span></span><br><span class="line">        <span class="string">&quot;[resourceId(&#x27;Microsoft.Compute/virtualMachines/providers/dataCollectionRuleAssociations&#x27;, parameters(&#x27;vmName&#x27;), &#x27;Microsoft.Insights&#x27;, parameters(&#x27;dcraName&#x27;))]&quot;</span></span><br><span class="line">    <span class="punctuation">]</span><span class="punctuation">,</span></span><br><span class="line">    <span class="attr">&quot;properties&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;publisher&quot;</span><span class="punctuation">:</span> <span class="string">&quot;Microsoft.Azure.Monitor&quot;</span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;type&quot;</span><span class="punctuation">:</span> <span class="string">&quot;AzureMonitorLinuxAgent&quot;</span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;typeHandlerVersion&quot;</span><span class="punctuation">:</span> <span class="string">&quot;1.0&quot;</span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;autoUpgradeMinorVersion&quot;</span><span class="punctuation">:</span> <span class="literal"><span class="keyword">true</span></span><span class="punctuation">,</span></span><br><span class="line">        <span class="attr">&quot;settings&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">        <span class="attr">&quot;authentication&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">            <span class="attr">&quot;managedIdentity&quot;</span><span class="punctuation">:</span> <span class="punctuation">&#123;</span></span><br><span class="line">            <span class="attr">&quot;identifier-name&quot;</span><span class="punctuation">:</span> <span class="string">&quot;client_id&quot;</span><span class="punctuation">,</span></span><br><span class="line">            <span class="attr">&quot;identifier-value&quot;</span><span class="punctuation">:</span> <span class="string">&quot;parameters(&#x27;applicationId&#x27;)&quot;</span></span><br><span class="line">            <span class="punctuation">&#125;</span></span><br><span class="line">        <span class="punctuation">&#125;</span></span><br><span class="line">        <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line">    <span class="punctuation">&#125;</span></span><br><span class="line"><span class="punctuation">]</span></span><br><span class="line"><span class="punctuation">&#125;</span></span><br></pre></td></tr></table></figure><h2 id="トラブルシューティング"><a href="#トラブルシューティング" class="headerlink" title="トラブルシューティング"></a>トラブルシューティング</h2><p>当該機能によるログ収集が行われない場合のよくある要因は以下です。<br>もしログ収集が行われない場合、まずは以下の状況に当てはまらないかをご確認ください。</p><p><strong>適切なロールがマネージド ID に付与されていない</strong><br><a href="#1-VM-%E3%81%AE%E3%83%9E%E3%83%8D%E3%83%BC%E3%82%B8%E3%83%89-ID-%E3%81%B8%E3%81%AE%E5%BF%85%E8%A6%81%E3%81%AA%E3%83%AD%E3%83%BC%E3%83%AB%E3%81%AE%E5%89%B2%E3%82%8A%E5%BD%93%E3%81%A6">1. VM のマネージド ID への必要なロールの割り当て</a> に記載の通り、VM のマネージド ID に、宛先に応じたロールを付与する必要があります。<br>付与されているかどうかは、宛先リソースを Azure portal で開き、[アクセス制御 (IAM)] より、[ロールの割り当て] タブで確認することが可能です。</p><p>(ストレージ アカウントのロールの割り当て一覧の例)<br><img src="/blog/LogAnalytics/HowToSendVMDataToEventHubAndStorage/list-roleassignment.png"></p><p>必要なロールがマネージド ID に割り当てられていなかった場合は、<a href="#1-VM-%E3%81%AE%E3%83%9E%E3%83%8D%E3%83%BC%E3%82%B8%E3%83%89-ID-%E3%81%B8%E3%81%AE%E5%BF%85%E8%A6%81%E3%81%AA%E3%83%AD%E3%83%BC%E3%83%AB%E3%81%AE%E5%89%B2%E3%82%8A%E5%BD%93%E3%81%A6">1. VM のマネージド ID への必要なロールの割り当て</a> を参照の上、ロールの割り当てを行ってください。  </p><br><p><strong>Azure Monitor エージェントに認証設定が行われていない</strong><br>Azure Monitor エージェントに認証設定が追加されていない場合、ログを送信することができません。<br><a href="#Azure-Monitor-%E3%82%A8%E3%83%BC%E3%82%B8%E3%82%A7%E3%83%B3%E3%83%88%E3%81%AE%E8%AA%8D%E8%A8%BC%E8%A8%AD%E5%AE%9A">Azure Monitor エージェントの認証設定</a> を参照の上、認証設定されているかの確認、およびされていない場合は設定の追加を実施してください。</p><p><strong>ログの収集が開始していない&#x2F;ログが出力されていない</strong><br>必要な手順の実施が完了してから、実際にエージェントから各種宛先にログが収集されるまでに多少の時差が生じます。<br>念のため、手順から 30 分 ~ 1 時間ほどお待ちいただいた上でログの収集状況をご確認ください。<br>また、カスタム ログや Windows イベント ログなど、定期的に出力されないログについては、出力元で収集対象のログが出力されているかをご確認ください。</p><br><h2 id="まとめ"><a href="#まとめ" class="headerlink" title="まとめ"></a>まとめ</h2><p>Azure Monitor Agent (AMA) を使用し、従来の WAD&#x2F;LAD に代わって VM のデータをEvent Hub や Storage Account に送信する方法についてご紹介しました。<br>本記事が WAD および LAD から AMA への移行を検討される方のお役に立てば幸いです。</p>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/LogAnalytics/HowToSendVMDataToEventHubAndStorage/</id>
    <link href="https://jpazmon-integ.github.io/blog/LogAnalytics/HowToSendVMDataToEventHubAndStorage/"/>
    <published>2025-09-11T15:00:00.000Z</published>
    <summary>
      <![CDATA[<p>[更新履歴]</p>
<ul>
<li>2025&#x2F;9&#x2F;12 ブログ公開</li>
<li>2025&#x2F;11&#x2F;25 代替機能に関する追記</li>
</ul>
<blockquote>
<p>[!IMPORTANT]<br>今後は本機能ではなく、代替機能のご利用を推奨しております。<br>コスト削減を目的にストレージ アカウントへの直接的なデータ送信をご検討される場合、代わりに、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/create-custom-table-auxiliary">Log Analytics ワークスペースの補助プラン</a> の活用をご検討ください。<br>また、Event Hub への直接的なデータ送信については、<a href="https://learn.microsoft.com/ja-jp/azure/virtual-machines/configure-eventhub-vm-watch?tabs=managedidentity-1,linux-1">VM ウォッチを用いたEvent Hub へのデータ送信</a> をご検討ください。</p>
</blockquote>
<p>こんにちは、Azure Monitoring チームの徳田です。<br>本記事では、Azure Monitor Agent (AMA) を使用することで、仮想マシン (VM) から収集したデータを Event Hub やストレージ アカウントに直接データを送信する方法についてご紹介します。</p>
<p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/vm/send-event-hubs-storage?tabs=windows,windows-1">仮想マシン クライアント データを Event Hubs と Storage に送信する (プレビュー)</a></p>]]>
    </summary>
    <title>【非推奨】AMA を使用して VM のデータを Event Hub とストレージ アカウントに送信する方法</title>
    <updated>2026-09-06T00:15:21.855Z</updated>
  </entry>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="Log Analytics" scheme="https://jpazmon-integ.github.io/blog/tags/Log-Analytics/"/>
    <category term="HowTo" scheme="https://jpazmon-integ.github.io/blog/tags/HowTo/"/>
    <category term="Query" scheme="https://jpazmon-integ.github.io/blog/tags/Query/"/>
    <category term="Cost" scheme="https://jpazmon-integ.github.io/blog/tags/Cost/"/>
    <content>
      <![CDATA[<p>こんにちは、Azure Monitoring サポート チームの六浦です。</p><p>今回は Log Analytics でクエリを実行する際のコストについてご説明します。</p><span id="more"></span><h2 id="目次"><a href="#目次" class="headerlink" title="目次"></a>目次</h2><ul><li><a href="#1-%E3%82%AF%E3%82%A8%E3%83%AA%E5%AE%9F%E8%A1%8C%E3%81%AE%E3%82%B3%E3%82%B9%E3%83%88%E3%81%AB%E9%96%A2%E3%82%8F%E3%82%8B%E8%A8%AD%E5%AE%9A%E3%81%AE%E7%A2%BA%E8%AA%8D">1. クエリ実行のコストに関わる設定の確認</a></li><li><a href="#2-Analytics-%E3%81%AE%E3%83%AA%E3%83%86%E3%83%B3%E3%82%B7%E3%83%A7%E3%83%B3%E6%9C%9F%E9%96%93%E3%81%AE%E3%83%AD%E3%82%B0%E3%81%AB%E5%AF%BE%E3%81%97%E3%81%A6%E3%82%AF%E3%82%A8%E3%83%AA%E3%82%92%E5%AE%9F%E8%A1%8C%E3%81%99%E3%82%8B%E5%A0%B4%E5%90%88">2. Analytics のリテンション期間のログに対してクエリを実行する場合</a><ul><li><a href="#2-1-Analytics-%E3%83%86%E3%83%BC%E3%83%96%E3%83%AB-%E3%83%97%E3%83%A9%E3%83%B3%E3%81%AE%E5%A0%B4%E5%90%88">2-1. Analytics テーブル プランの場合</a></li><li><a href="#2-2-%E5%9F%BA%E6%9C%AC-Basic-%E3%83%86%E3%83%BC%E3%83%96%E3%83%AB-%E3%83%97%E3%83%A9%E3%83%B3%E3%81%A8%E8%A3%9C%E5%8A%A9-Auxiliary-%E3%83%86%E3%83%BC%E3%83%96%E3%83%AB-%E3%83%97%E3%83%A9%E3%83%B3%E3%81%AE%E5%A0%B4%E5%90%88">2-2. 基本 (Basic) テーブル プランと補助 (Auxiliary) テーブル プランの場合</a></li></ul></li><li><a href="#3-%E9%95%B7%E6%9C%9F%E4%BF%9D%E6%8C%81-%E3%82%A2%E3%83%BC%E3%82%AB%E3%82%A4%E3%83%96-%E6%9C%9F%E9%96%93%E3%81%AE%E3%83%AD%E3%82%B0%E3%81%AB%E5%AF%BE%E3%81%97%E3%81%A6%E3%82%AF%E3%82%A8%E3%83%AA%E3%82%92%E5%AE%9F%E8%A1%8C%E3%81%99%E3%82%8B%E5%A0%B4%E5%90%88">3. 長期保持 (アーカイブ) 期間のログに対してクエリを実行する場合</a><ul><li><a href="#3-1-%E6%A4%9C%E7%B4%A2%E3%82%B8%E3%83%A7%E3%83%96%E3%81%AE%E3%82%B3%E3%82%B9%E3%83%88">3-1. 検索ジョブのコスト</a></li><li><a href="#3-2-%E5%BE%A9%E5%85%83%E3%81%AE%E3%82%B3%E3%82%B9%E3%83%88">3-2. 復元のコスト</a></li></ul></li><li><a href="#4-%E3%81%BE%E3%81%A8%E3%82%81">4. まとめ</a></li></ul><br><h2 id="1-クエリ実行のコストに関わる設定の確認"><a href="#1-クエリ実行のコストに関わる設定の確認" class="headerlink" title="1. クエリ実行のコストに関わる設定の確認"></a>1. クエリ実行のコストに関わる設定の確認</h2><p>Azure ポータルの Log Analytics ワークスペースの [設定] &gt; [テーブル] より、クエリを実行するテーブルの以下の設定を確認します。</p><table><thead><tr><th>設定</th><th>設定可能な値</th></tr></thead><tbody><tr><td>プラン</td><td>Analytics、基本、補助 のいずれかです。</td></tr><tr><td>Analytics のリテンション期間</td><td>最大 2 年まで設定できます。</td></tr><tr><td>保有期間の合計</td><td>最大 12 年まで設定できます。</td></tr></tbody></table><p>これらの設定によって、クエリ実行時のコストが決まります。</p><br><h2 id="2-Analytics-のリテンション期間のログに対してクエリを実行する場合"><a href="#2-Analytics-のリテンション期間のログに対してクエリを実行する場合" class="headerlink" title="2. Analytics のリテンション期間のログに対してクエリを実行する場合"></a>2. Analytics のリテンション期間のログに対してクエリを実行する場合</h2><p><a href="#1-%E3%82%AF%E3%82%A8%E3%83%AA%E5%AE%9F%E8%A1%8C%E3%81%AE%E3%82%B3%E3%82%B9%E3%83%88%E3%81%AB%E9%96%A2%E3%82%8F%E3%82%8B%E8%A8%AD%E5%AE%9A%E3%81%AE%E7%A2%BA%E8%AA%8D">1. クエリ実行のコストに関わる設定の確認</a> の [プラン] によってクエリの実行コストは異なります。</p><br><h3 id="2-1-Analytics-テーブル-プランの場合"><a href="#2-1-Analytics-テーブル-プランの場合" class="headerlink" title="2-1. Analytics テーブル プランの場合"></a>2-1. Analytics テーブル プランの場合</h3><p><strong>無料</strong>でクエリを実行できます。<br>Analytics テーブル プランはデフォルトのテーブル プランのため、多くのテーブルに該当します。</p><br><h3 id="2-2-基本-Basic-テーブル-プランと補助-Auxiliary-テーブル-プランの場合"><a href="#2-2-基本-Basic-テーブル-プランと補助-Auxiliary-テーブル-プランの場合" class="headerlink" title="2-2. 基本 (Basic) テーブル プランと補助 (Auxiliary) テーブル プランの場合"></a>2-2. 基本 (Basic) テーブル プランと補助 (Auxiliary) テーブル プランの場合</h3><p>クエリ実行時にスキャンしたデータ量に応じたコストが発生します。<br>料金は<a href="https://azure.microsoft.com/ja-jp/pricing/details/monitor/">価格についての公開情報</a>の [クエリ] からご確認ください。</p><p>例えば、2 GB のデータに対してクエリを実行した際のコストは以下の式で算出できます。<br><code>$0.00725 * 2 GB = $0.0145</code><br>※ 計算には東日本リージョンの従量課金制の USD 価格を利用しています</p><p>なお、基本および補助テーブルのログに対して実行できるクエリには制限があります。<br>制限については、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/basic-logs-query?tabs=portal-1">こちら</a>をご確認ください。</p><div class="alert is-info"><p class="alert-title">Note</p><p>Basic テーブル プランは一部のテーブルで利用できます。対象のテーブルは<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/basic-logs-azure-tables">こちら</a>を確認ください。</p><p>Auxiliary テーブル プランは DCR ベースのカスタム テーブルのみで利用できます。</p><p>テーブル プランの詳細については<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/data-platform-logs#table-plans">こちら</a>の公開情報もご確認ください。</p></div><br><h2 id="3-長期保持-アーカイブ-期間のログに対してクエリを実行する場合"><a href="#3-長期保持-アーカイブ-期間のログに対してクエリを実行する場合" class="headerlink" title="3. 長期保持 (アーカイブ) 期間のログに対してクエリを実行する場合"></a>3. 長期保持 (アーカイブ) 期間のログに対してクエリを実行する場合</h2><p>長期保持期間は、<a href="#1-%E3%82%AF%E3%82%A8%E3%83%AA%E5%AE%9F%E8%A1%8C%E3%81%AE%E3%82%B3%E3%82%B9%E3%83%88%E3%81%AB%E9%96%A2%E3%82%8F%E3%82%8B%E8%A8%AD%E5%AE%9A%E3%81%AE%E7%A2%BA%E8%AA%8D">1. クエリ実行のコストに関わる設定の確認</a>の [保有期間の合計] から [Analytics のリテンション期間] を引いた期間です。<br>長期保持期間のログに対するクエリ実行には、テーブル プランに関わらず、<a href="(https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/search-jobs?tabs=portal-1,portal-2)">検索ジョブ</a>の実行、または<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/restore?tabs=api-1">ログの復元</a>のコストがかかります。<br>なお、検索ジョブで作成される結果テーブルのログと復元されたログは、Analytics テーブル プランのログのため、クエリ実行による追加のコストは発生しません。</p><div class="alert is-info"><p class="alert-title">Note</p><p>現在 Auxiliary テーブル プランは復元をサポートしません。Auxiliary テーブルから長期保持されているデータを取得するには、検索ジョブをご利用ください。</p></div><br><h3 id="3-1-検索ジョブのコスト"><a href="#3-1-検索ジョブのコスト" class="headerlink" title="3-1. 検索ジョブのコスト"></a>3-1. 検索ジョブのコスト</h3><p>検索ジョブは、「スキャンされたデータのコスト」と「検索結果の取り込みのコスト」が発生します。<br>「スキャンされたデータのコスト」は、<a href="https://azure.microsoft.com/ja-jp/pricing/details/monitor/">価格についての公開情報</a>の [ジョブの検索] の価格です。<br>「検索結果の取り込みのコスト」は<a href="https://azure.microsoft.com/ja-jp/pricing/details/monitor/">価格についての公開情報</a> の [インジェスト] の Analytics ログの価格です。</p><p>例えば、1000 GB のログを検索ジョブでスキャンして、100 GB の結果を得た際のコストは以下のように計算できます。<br><code>$0.00725 * 1000 GB + $3.34 * 100 GB = $341.25</code></p><p>※ 計算には東日本リージョンの従量課金制の USD 価格を利用しています。</p><br><h3 id="3-2-復元のコスト"><a href="#3-2-復元のコスト" class="headerlink" title="3-2. 復元のコスト"></a>3-2. 復元のコスト</h3><p>復元のコストは、<a href="https://azure.microsoft.com/ja-jp/pricing/details/monitor/">価格についての公開情報</a>の [復元] をご確認ください。</p><p>復元のコストの計算には 2 つの注意点があります。</p><ul><li>復元したデータを 12 時間未満保持した際、12 時間に保持したとして計算します。</li><li>2 TB 未満のデータを復元した際、データ量は 2 TB に切り上げて計算します。</li></ul><p>つまり、復元には少なくとも 2 TB (2000 GB) を 12 時間保持する下記のコストが発生します。<br><code> $0.145 * 2000 GB * 12/24 (日) = $145</code></p><p>他にもいくつか例をご紹介します。</p><ul><li><p>1 TB のデータを 1 日保持した場合<br><code> $0.145 * 2000 GB * 1 (日) = $290</code><br>1 TB は 2 TB に切り上げられます。</p></li><li><p>2 TB のデータを 13 時間保持した場合<br><code> $0.145 * 2000 GB * 13/24 (日) = $157.09</code><br>復元したデータを保持する期間は時間単位で課金されます。</p></li><li><p>3 TB のデータを 2 日間保持した場合<br><code> $0.145 * 3000 GB * 2 (日) = $870</code></p></li></ul><p>※ 計算には東日本リージョンの従量課金制の USD 価格を利用しています</p><br><h2 id="4-まとめ"><a href="#4-まとめ" class="headerlink" title="4. まとめ"></a>4. まとめ</h2><p>本記事では、クエリ実行時のコストについてご案内いたしましたが、いかがでしたでしょうか。<br>Log Analytics ワークスペースのその他のコストについてはこれらの公開情報にてご案内しておりますので、合わせてご覧ください。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/cost-logs">Azure Monitor ログのコストの計算とオプション</a><br><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/HowToManageLogAnalyticsBilling/">Log Analytics ワークスペースのコスト増加の原因を分析しコスト削減を検討する</a></p><p>最後までお読みいただきありがとうございました！</p>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/LogAnalytics/LogAnalyticsQueryPricing/</id>
    <link href="https://jpazmon-integ.github.io/blog/LogAnalytics/LogAnalyticsQueryPricing/"/>
    <published>2025-09-02T15:00:00.000Z</published>
    <summary>
      <![CDATA[<p>こんにちは、Azure Monitoring サポート チームの六浦です。</p>
<p>今回は Log Analytics でクエリを実行する際のコストについてご説明します。</p>]]>
    </summary>
    <title>Log Analytics のクエリの実行コストについて</title>
    <updated>2026-09-06T00:15:21.864Z</updated>
  </entry>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="Azure Monitor Essential" scheme="https://jpazmon-integ.github.io/blog/tags/Azure-Monitor-Essential/"/>
    <category term="Alerts, Action Groups" scheme="https://jpazmon-integ.github.io/blog/tags/Alerts-Action-Groups/"/>
    <category term="Create a Support Request" scheme="https://jpazmon-integ.github.io/blog/tags/Create-a-Support-Request/"/>
    <content>
      <![CDATA[<p>こんにちは、Azure Monitoring サポート チームの北村、徳田です。<br>今回は <a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-overview">Azure Monitor のアラート ルール</a>が発報した原因の調査をご依頼いただく際に、事前にご確認いただきたいポイントをご紹介します。<br><br></p><span id="more"></span><h2 id="目次"><a href="#目次" class="headerlink" title="目次"></a>目次</h2><ul><li><a href="#1-%E3%81%AF%E3%81%98%E3%82%81%E3%81%AB">1. はじめに</a></li><li><a href="#2-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB">2. メトリック アラート ルール</a><ul><li><a href="#2-1-%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B%E3%83%9D%E3%82%A4%E3%83%B3%E3%83%88">2-1. 確認するポイント</a></li><li><a href="#2-2-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E7%99%BA%E5%A0%B1%E6%9D%A1%E4%BB%B6%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B">2-2. メトリック アラート ルールの発報条件を確認する</a></li><li><a href="#2-3-%E9%96%BE%E5%80%A4%E3%82%92%E6%BA%80%E3%81%9F%E3%81%97%E3%81%A6%E3%81%84%E3%81%9F%E3%81%8B%E3%81%A9%E3%81%86%E3%81%8B%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B%E6%96%B9%E6%B3%95">2-3. 閾値を満たしていたかどうかを確認する方法</a></li><li><a href="#2-4-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%81%AE%E5%80%A4%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B%E3%81%A8%E3%81%8D%E3%81%AB%E3%81%94%E7%95%99%E6%84%8F%E3%81%84%E3%81%9F%E3%81%A0%E3%81%8D%E3%81%9F%E3%81%84%E3%81%93%E3%81%A8">2-4. メトリックの値を確認するときにご留意いただきたいこと</a></li></ul></li><li><a href="#3-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB">3. ログ アラート ルール</a><ul><li><a href="#3-1-%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B%E3%83%9D%E3%82%A4%E3%83%B3%E3%83%88">3-1. 確認するポイント</a></li><li><a href="#3-2-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E7%99%BA%E5%A0%B1%E6%9D%A1%E4%BB%B6%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B">3-2. ログ アラート ルールの発報条件を確認する</a></li><li><a href="#3-3-%E9%96%BE%E5%80%A4%E3%82%92%E6%BA%80%E3%81%9F%E3%81%97%E3%81%A6%E3%81%84%E3%81%9F%E3%81%8B%E3%81%A9%E3%81%86%E3%81%8B%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B%E6%96%B9%E6%B3%95">3-3. 閾値を満たしていたかどうかを確認する方法</a></li><li><a href="#3-4-%E3%83%AD%E3%82%B0%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B%E3%81%A8%E3%81%8D%E3%81%AB%E3%81%94%E7%95%99%E6%84%8F%E3%81%84%E3%81%9F%E3%81%A0%E3%81%8D%E3%81%9F%E3%81%84%E3%81%93%E3%81%A8">3-4. ログを確認するときにご留意いただきたいこと</a></li></ul></li><li><a href="#4-%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88">4. アクティビティ ログ アラート</a><ul><li><a href="#4-1-%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%AE%E7%99%BA%E5%A0%B1%E6%9D%A1%E4%BB%B6%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B">4-1. アクティビティ ログ アラートの発報条件を確認する</a></li><li><a href="#4-2-%E9%96%BE%E5%80%A4%E3%82%92%E6%BA%80%E3%81%9F%E3%81%97%E3%81%A6%E7%99%BA%E5%A0%B1%E3%81%97%E3%81%9F%E3%81%8B%E3%81%A9%E3%81%86%E3%81%8B%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B">4-2. 閾値を満たして発報したかどうかを確認する</a></li><li><a href="#4-3-%E8%A9%B2%E5%BD%93%E3%81%AE%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B">4-3. 該当のアクティビティ ログを確認する</a></li></ul></li><li><a href="#5-%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88">5. リソース正常性アラート</a><ul><li><a href="#5-1-%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%AE%E7%99%BA%E5%A0%B1%E6%9D%A1%E4%BB%B6%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B">5-1. リソース正常性アラートの発報条件を確認する</a></li><li><a href="#5-2-%E9%96%BE%E5%80%A4%E3%82%92%E6%BA%80%E3%81%9F%E3%81%97%E3%81%A6%E7%99%BA%E5%A0%B1%E3%81%97%E3%81%9F%E3%81%8B%E3%81%A9%E3%81%86%E3%81%8B%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B">5-2. 閾値を満たして発報したかどうかを確認する</a></li><li><a href="#5-3-%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%81%AE%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B">5-3. リソース正常性のアクティビティ ログを確認する</a></li></ul></li><li><a href="#6-%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88">6. サービス正常性アラート</a><ul><li><a href="#6-1-%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%AE%E7%99%BA%E5%A0%B1%E6%9D%A1%E4%BB%B6%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B">6-1. サービス正常性アラートの発報条件を確認する</a></li><li><a href="#6-2-%E9%96%BE%E5%80%A4%E3%82%92%E6%BA%80%E3%81%9F%E3%81%97%E3%81%A6%E7%99%BA%E5%A0%B1%E3%81%97%E3%81%9F%E3%81%8B%E3%81%A9%E3%81%86%E3%81%8B%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B">6-2. 閾値を満たして発報したかどうかを確認する</a></li><li><a href="#6-3-%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%81%AE%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B">6-3. サービス正常性のアクティビティ ログを確認する</a></li><li><a href="#6-4-%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%81%AE%E5%86%85%E5%AE%B9%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B">6-4. サービス正常性の内容を確認する</a></li></ul></li><li><a href="#7-%E3%81%9D%E3%81%AE%E4%BB%96">7. その他</a></li></ul><br><h2 id="1-はじめに"><a href="#1-はじめに" class="headerlink" title="1. はじめに"></a>1. はじめに</h2><p>「Azure Monitor のアラート ルールが発報した原因を調査してほしい」というお問い合わせをよくいただきますが、<br><strong>アラート ルールの閾値を満たして発報したのか</strong>、それとも<strong>閾値を満たしていないにもかかわらず発報されたのか</strong>によって、<br>調査の観点が異なります。</p><table><thead><tr><th>アラート ルールが発報した経緯</th><th>調査観点</th></tr></thead><tbody><tr><td>アラート ルールが閾値を満たして発報した場合</td><td>Azure リソース観点</td></tr><tr><td>アラート ルールが閾値を満たしていないものの発報した場合</td><td>アラート ルール観点</td></tr></tbody></table><p><strong>閾値を満たして発報した場合は、監視している Azure リソースに何らかの問題が発生していた可能性があるため、Azure リソース観点での調査が必要です。一方で、閾値を満たしていないにもかかわらず発報した場合は、アラート ルールの動作に問題があった可能性があるため、アラート ルール観点（Azure Monitor 製品観点）で調査を実施する必要があります。</strong></p><p>つまり、アラートが発報した状況によって、<a href="https://learn.microsoft.com/ja-jp/azure/azure-portal/supportability/how-to-create-azure-support-request#create-a-support-request:~:text=%E5%95%8F%E9%A1%8C%E3%81%AB%E9%96%A2%E9%80%A3%E3%81%97%E3%81%A6%E3%81%84%E3%82%8B%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E3%82%92%E6%8C%87%E5%AE%9A%E3%81%97%E3%81%BE%E3%81%99%E3%80%82">お問い合わせの起票時に選択いただく製品カテゴリ</a> (監視している Azure リソース or アラート ルール) が異なります。例えば、閾値を満たしている状況であったものの Azure Monitor 製品を選択してお問い合わせを起票された場合、Azure Monitor チームでは内容を確認したうえで、適切なチームを探すところから対応が始まります。逆に、閾値を満たしていないのに Azure リソースを選択された場合も同様です。そのため、**「閾値を満たして発報したかどうか」**を事前にご確認いただくことで、適切な製品・カテゴリを選択してお問い合わせを起票いただけるようになり、弊社での対応もよりスムーズに進みます。</p><p>本記事では、アラート ルールの発報条件を確認する方法や、実際に閾値を満たしていたかどうかを確認する手順についてご紹介します。</p><br><br><h2 id="2-メトリック-アラート-ルール"><a href="#2-メトリック-アラート-ルール" class="headerlink" title="2. メトリック アラート ルール"></a>2. メトリック アラート ルール</h2><h3 id="2-1-確認するポイント"><a href="#2-1-確認するポイント" class="headerlink" title="2-1. 確認するポイント"></a>2-1. 確認するポイント</h3><p>**<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-types#metric-alerts">メトリック アラート ルール</a>の場合は、アラート ルールが実行された時にメトリックの値が閾値を満たしていたかどうかを確認します。**メトリック アラート ルールは、Azure プラットフォームから既定で収集される<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/metrics/data-platform-metrics#types-of-metrics">プラットフォーム メトリックやカスタム メトリック</a>を、一定の間隔で監視します。アラート ルールの閾値を満たして発報したかどうかを確認するためには、アラートが評価した期間と、当該期間におけるメトリックの値を確認する必要があります。</p><br><h3 id="2-2-メトリック-アラート-ルールの発報条件を確認する"><a href="#2-2-メトリック-アラート-ルールの発報条件を確認する" class="headerlink" title="2-2. メトリック アラート ルールの発報条件を確認する"></a>2-2. メトリック アラート ルールの発報条件を確認する</h3><p>メトリック アラート ルールの発報条件は、下記の手順でご確認いただけます。</p><ol><li><p>Azure ポータル &gt; モニター &gt; [アラート] を開き、画面上部の [アラート ルール] を選択します。</p></li><li><p>メトリック アラート ルールを選択し、[概要] ページを開きます。赤枠部分が発報条件、青枠部分がアラートのスコープです。下記の設定の場合は、Azure VM の VmAvailabilityMetric を監視し、0.8 を下回った場合に発報することが分かります。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-metric-alert-06.png"></p></li><li><p>[概要] ページ の [編集] を押下し、[条件] タブを選択します。<br>この画面では、メトリック アラート ルールの “集計の種類” や “確認する間隔”、”ルックバック期間” を確認できます。<br>下記例では “集計の種類” が 平均、 “確認する間隔” と “ルックバック期間” が 5 分と設定されています。従って、このアラート ルール では 5 分毎に、直近 5 分間における VmAvailabilityMetric の平均を評価し、0.8 を下回っていた場合に発報します。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-metric-alert-07.png"></p></li></ol><div class="alert is-info"><p class="alert-title">Note</p><p>メトリック アラート ルールの設定項目につきましては、<a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/MonitorAlertFAQ/#Q-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E8%A8%AD%E5%AE%9A%E9%A0%85%E7%9B%AE%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Azure Monitor のアラートに関するよくあるご質問</a>のブログをご覧ください。<a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/MonitorAlertFAQ/#Q-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E8%A8%AD%E5%AE%9A%E9%A0%85%E7%9B%AE%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">また、アラートの [条件] タブでディメンションが設定されている場合には、そのディメンションで集計されたデータが監視されます</a>。ディメンションは、メトリック値に関する追加のデータ (名前と値のペア) です。 メトリックは、個々のリソースごとに記録されますが、ディメンションはメトリックの値をより詳細に説明するための追加情報とお考えください。</p></div><br><h3 id="2-3-閾値を満たしていたかどうかを確認する方法"><a href="#2-3-閾値を満たしていたかどうかを確認する方法" class="headerlink" title="2-3. 閾値を満たしていたかどうかを確認する方法"></a>2-3. 閾値を満たしていたかどうかを確認する方法</h3><p>まずは、アラート ルールが監視している Azure リソースとアラートの評価期間を確認します。<br>次に、メトリック エクスプローラーで評価期間におけるメトリックの値を確認します。</p><ol><li><p>Azure ポータル &gt; モニター &gt; [アラート] を開き、発報したアラートを選択します。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-metric-alert-01.png"></p></li><li><p>監視対象のリソース、評価された値、アラートの評価期間を確認します。<br>[メトリック アラートの詳細] 画面が開きますので、下表に表示されている内容をご確認ください。<br>このアラート ルールでは、Azure VM の <a href="https://learn.microsoft.com/ja-jp/azure/virtual-machines/monitor-vm-reference#:~:text=VmAvailabilityMetric">VmAvailabilityMetric</a> (可用性メトリック) を監視しており、 評価期間 5 分間の平均値が 0.8 を下回った場合に発報します。</p></li></ol><table><thead><tr><th>確認する項目</th><th>画面上の該当箇所</th><th>例（下図参照）</th></tr></thead><tbody><tr><td>監視対象のリソース</td><td>影響を受けるリソース (赤枠部分)</td><td>Azure VM (win2022-jpe)</td></tr><tr><td>評価された値</td><td>このアラートが発生した理由 (青枠部分)</td><td>0.5</td></tr><tr><td>アラートの評価期間</td><td>“追加の詳細” の Evaluation window start time, <br>Evaluation window end time (緑枠部分)</td><td>2025&#x2F;7&#x2F;3 16:58 ～ 2025&#x2F;7&#x2F;3 17:03</td></tr></tbody></table><p><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-metric-alert-02.png"></p><br><ol start="3"><li><p>[影響を受けるリソース] のリンクを押下し、左ペインの [監視] &gt; [メトリック] から <a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/metrics/analyze-metrics">メトリック エクスプローラー</a>を開きます。</p></li><li><p>[スコープ] に監視している Azure リソースが表示されていることを確認します（赤枠部分）。<br>このアラート ルールは VmAvailabilityMetric の平均を監視しているので、[メトリック] で <strong>VmAvailabilityMetric</strong>、[集計の粒度] は <strong>平均</strong> を選択します（青枠部分）。画面右上の [現地時刻] のボタンを押下し、2. で確認したアラートの評価期間 (2025&#x2F;7&#x2F;3 16:58 ～ 17:03 JST) を指定します（緑枠部分）。今回は、評価期間内のメトリックの推移を最小単位 (1 分) で確認したかったため、[時間の粒度] は <strong>1 分</strong> を指定していますが、7&#x2F;3 16:59 以降はメトリックが 1 を下回っており、アラートの閾値を満たしていたことが分かります。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-metric-alert-03.png"></p></li></ol><div class="alert is-important"><p class="alert-title">重要</p><p>繰り返しとなりますが、<strong>閾値を満たして発報したのか</strong>、<strong>閾値を満たしていないにもかかわらず発報したのか</strong>によって、調査の観点が異なります。上記の例では閾値を満たして発報しているため、発報した原因をお知りになりたい場合は、<strong>アラート ルール観点ではなく、監視しているリソース (Azure VM) 観点で調査が必要となります。</strong> もし、閾値を満たしていなかった状況であった場合には、アラート ルールの動作に問題があった可能性があるため、アラート ルール観点（Azure Monitor 製品観点）で調査する必要がございます。</p></div><br><h3 id="2-4-メトリックの値を確認するときにご留意いただきたいこと"><a href="#2-4-メトリックの値を確認するときにご留意いただきたいこと" class="headerlink" title="2-4. メトリックの値を確認するときにご留意いただきたいこと"></a>2-4. メトリックの値を確認するときにご留意いただきたいこと</h3><p>メトリック アラート ルールの編集画面の [プレビュー] や、アラートの詳細画面で表示されるグラフは、実際のアラート ルールの評価期間に基づいた集計の粒度で表示されていない場合がございます。アラートの評価期間におけるメトリックの値を確認する際には、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/metrics/analyze-metrics">メトリック エクスプローラー</a>からご確認いただきますようお願いいたします。</p><ul><li><p>メトリック アラート ルールの編集画面<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-metric-alert-04.png"></p></li><li><p>アラートの詳細画面<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-metric-alert-05.png"></p></li></ul><br><br><h2 id="3-ログ-アラート-ルール"><a href="#3-ログ-アラート-ルール" class="headerlink" title="3. ログ アラート ルール"></a>3. ログ アラート ルール</h2><h3 id="3-1-確認するポイント"><a href="#3-1-確認するポイント" class="headerlink" title="3-1. 確認するポイント"></a>3-1. 確認するポイント</h3><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-types#log-alerts">ログ アラート ルール</a>の場合は、アラート ルールが実行された時に検索クエリが閾値を満たしていたかどうかを確認します。<br>ログ アラート ルールは、各評価時に、アラート ルールの検索クエリが指定したスコープの範囲で実行され、それにヒットしたログをもとに発報条件を満たすかどうかが評価されます。</p><p>そのため、アラート ルールのスコープ、アラートが評価した期間、検索クエリをもとに、主に以下 2 点をご確認いただく必要がございます。</p><ul><li>評価時に対象のログが存在して (収集されて) いたか</li><li>発報条件 (閾値) を満たしていたか</li></ul><br><h3 id="3-2-ログ-アラート-ルールの発報条件を確認する"><a href="#3-2-ログ-アラート-ルールの発報条件を確認する" class="headerlink" title="3-2. ログ アラート ルールの発報条件を確認する"></a>3-2. ログ アラート ルールの発報条件を確認する</h3><p>ログ アラート ルールの発報条件は、下記の手順でご確認いただけます。</p><ol><li><p>Azure ポータル &gt; モニター &gt; [アラート] を開き、画面上部の [アラート ルール] を選択します。</p></li><li><p>対象のログ アラート ルールを選択し、[概要] ページを開きます。以下画像における赤枠部分が発報条件、青枠部分がアラートのスコープです。下記の設定の場合、評価対象は “リソース グループ A” 配下のリソースから収集されたログとなります。<br>そして、それらのログに対し “クエリ” を実行した結果返ってきたログの行数が 1 より小さい場合に発報するという条件となっています。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-log-search-alert-00.png" alt="アラート ルールのスコープと発報条件"></p></li></ol><p><strong>〇 ログ検索アラート ルールのスコープについて</strong><br>基本的には、アラート ルールに指定したリソースから収集されたログが評価対象となります。<br>リソース グループを指定した場合は、そのリソース グループ配下に存在するリソースから収集されたログが対象となります。</p><p>例外として、Log Analytics ワークスペース、および Application Insights を選択した場合は、(ログ出力元リソースに関わらず) そのワークスペースまたは Application Insights へ収集されたログが評価対象となります。</p><p><strong>〇 ディメンション分割について</strong><br>ログ アラート ルールではディメンション分割を行うことができます。<br>ディメンション分割を設定している場合、ディメンション分割で指定したカラムに含まれる一意な値に基づいて、ログが分割され、分割されたログの集まりごとにアラート ルールの発報条件が適用されます。</p><p>例えば、あるリソース グループをスコープとし、Heartbeat ログを監視しているアラート ルールがあるとします。<br>この場合、評価対象は、そのリソース グループ配下に含まれるマシンから収集された Heartbeat ログすべてです。<br>このアラート ルールで、_ResourceId カラムによるディメンション分割を設定した場合、評価時には Heartbeat ログが _ResourceId カラム内の一意な値にもとづいて分割されます。つまり、Heartbeat ログがマシンごとに分割され、分割されたログの集まりそれぞれに対して、発報条件を満たすかどうかが評価されます。</p><br><h3 id="3-3-閾値を満たしていたかどうかを確認する方法"><a href="#3-3-閾値を満たしていたかどうかを確認する方法" class="headerlink" title="3-3. 閾値を満たしていたかどうかを確認する方法"></a>3-3. 閾値を満たしていたかどうかを確認する方法</h3><p>まずは、ログ アラート ルールの検索クエリとアラートの評価期間を確認します。<br>次に、Log Analytics ワークスペースで評価期間における検索クエリの結果を確認します。</p><ol><li><p>Azure ポータル &gt; モニター &gt; [アラート] を開き、確認対象のアラートを選択します。</p></li><li><p>発報されたアラートの詳細を確認します。<br>右側に [ログ検索アラートの詳細] が表示されているため、下表に表示されている内容をご確認ください。</p></li></ol><table><thead><tr><th>確認する項目</th><th>画面上の該当箇所</th><th>例（下図参照）</th></tr></thead><tbody><tr><td>監視対象のスコープ</td><td>影響を受けるリソース (赤枠部分) ※1</td><td>vm01-ubt22 (仮想マシン)</td></tr><tr><td>評価された値と評価基準</td><td>“このアラートが発生した理由” と<br> “追加の詳細” の Time aggregation と Operator (青枠部分) ※2</td><td>クエリ結果のログ レコード数 (Time aggregation: Count) が 1 で、閾値 1 以上 (GreaterThanOrEqual) であった</td></tr><tr><td>アラートの評価期間</td><td>“追加の詳細” の<br> Evaluation window start time, <br>Evaluation window end time (緑枠部分)</td><td>2025&#x2F;7&#x2F;23 11:48 ～ 2025&#x2F;7&#x2F;23 11:53</td></tr></tbody></table><p><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-log-search-alert-01.png" alt="ログ検索アラートの詳細画面の例"></p><p>※1<br>アラート ルールで<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-types#monitor-multiple-instances-of-a-resource-using-dimensions">ディメンション分割</a>を行っている場合、アラート ルールのスコープと、発報したアラートの “影響を受けるリソース” が異なる場合があります。例えば、仮想マシン A を含むリソース グループをアラート ルールのスコープに設定し、_ResourceId でディメンション分割を行っている場合に、仮想マシン A から収集されたログがアラートの発報条件を満たすと、アラートの “影響を受けるリソース” は仮想マシン A となります。</p><p>※2<br>Time aggregation が “Count” の場合は、クエリ結果のログ レコード数が閾値を満たすかどうかが評価されます。<br>Time aggregation が “Count” 以外の場合、クエリ結果のうちの特定のカラム内の値が Time aggregation で指定された集計方法で集計され、その値が閾値を満たすかどうか評価されます。こちらの場合は、同箇所に記載のある Metric measure column に評価対象のカラム名が記載されていますため、併せてご確認ください。</p><br><ol start="3"><li>同画面の “クエリ” セクションにある、[結果をログに表示] を押下します。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-log-search-alert-02.png"></li></ol><p>すると、クエリ実行画面が開き、先ほど確認した “影響を受けるリソース” のスコープ、時間範囲が選択された状態で、検索クエリが実行されます。以下の様に、画面下部に [結果] が表示されるため、こちらをご確認ください。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-log-search-alert-03.png" alt="クエリ実行画面の例"></p><p>なお、アラート ルールに指定した発報条件 (評価基準) により見方が少々異なるため、以下をご確認ください。</p><ul><li><p>“テーブルの行” が評価基準に設定されている場合:<br>手順 2 で確認した Time aggregation が Count の場合を指します。<br>結果に表示されるログ レコードの行数が、指定した閾値を満たしているかどうかをご確認ください。<br>上記の画像は手順 2 で確認した情報 (“このアラートが発報した理由”) と一致しているため、実際にアラート ルールの閾値を満たして発報していたと判断できます。</p></li><li><p>“テーブルの行” 以外が評価基準に設定されている (数値が格納されるカラムが評価基準に設定されている) 場合:<br>手順 2 で確認した Time aggregation が Count “以外” の場合を指します。<br>結果内の、数値が格納されるカラムに示される値が、指定した閾値を満たしているかどうかをご確認ください。<br>こちらの結果に表示されるカラム名は、手順 2 で確認した Metric measure column の名前とは異なります (以下画像の例をご参照ください)。これは、評価時には Metric measure column 内の値が、指定した集計方法で集計された値を算出するためのクエリが追加されているためです。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-log-search-alert-04.png" alt="クエリ実行画面の例 2"></p></li></ul><div class="alert is-important"><p class="alert-title">重要</p><p><strong>閾値を満たして発報したのか</strong>、<strong>閾値を満たしていないにもかかわらず発報したのか</strong>によって、調査の観点が異なります。</p><p>上記の例では閾値を満たして発報していたため、発報した原因すなわち対象のログが出力された原因をお知りになりたい場合は、<strong>アラート ルール観点ではなく、ログ出力元リソース観点で調査が必要となります。</strong> もし、閾値を満たしていなかったにもかかわらず発報していた場合には、アラート ルールの動作に問題があった可能性があるため、アラート ルール観点（Azure Monitor 製品観点）で調査する必要がございます。</p><p></p><p>なお、マシンから収集される Heartbeat ログやパフォーマンス カウンターなどの、一定の間隔で収集されるログで死活監視をしている場合、ログの一時的な収集遅延によって、期待せず (マシンの動作には問題がないにもかかわらず) アラートが発報することがございます。ログ収集遅延の要因は出力元リソース側にある場合と、ログ収集経路 (Azure 基盤側) にある場合がございます。マシンの動作に問題がなくアラートの発報も一時的であった場合は基本的にご静観いただきたく存じますが、もし期待しないアラートが断続的に発報する場合など、発報要因の調査が必要だと判断された場合は、まずはアラート ルールの観点でご起票をいただけますと幸いです (調査の結果、出力元リソース側に問題があった場合は、調査の観点を出力元リソースに変えて調査を進める場合がございます)。</p></div><br><h3 id="3-4-ログを確認するときにご留意いただきたいこと"><a href="#3-4-ログを確認するときにご留意いただきたいこと" class="headerlink" title="3-4. ログを確認するときにご留意いただきたいこと"></a>3-4. ログを確認するときにご留意いただきたいこと</h3><p>ログ アラート ルールの評価では、指定した時刻範囲内のログ データが対象となります。<br>基本的に評価の時間範囲はアラート ルールの集計の粒度および評価の頻度で決まりますが、ログ アラート ルールではログの取り込み遅延を考慮して各評価の時間範囲が調整されますため、時間範囲については上記手順 2 のように、それぞれのアラート発報履歴の詳細をご確認ください。</p><br><br><h2 id="4-アクティビティ-ログ-アラート"><a href="#4-アクティビティ-ログ-アラート" class="headerlink" title="4. アクティビティ ログ アラート"></a>4. アクティビティ ログ アラート</h2><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-types#activity-log-alerts">アクティビティ ログ アラート</a>は、指定した発報条件に一致するアクティビティ ログが出力されたかどうかを監視します。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/platform/activity-log-schema#categories">アクティビティ ログ</a>は、サブスクリプション レベルのイベントが記録されます。例えば、リソースが作成された、変更された、削除された、Azure VM が起動された、といったログが出力されます。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/fundamentals/data-sources#azure-resources">アクティビティ ログは、操作が実行される Azure リソースのリソース プロバイダーによって提供され、リソース プロバイダー側でアクティビティ ログの出力条件が決定されております。</a> このため、<strong>アラートの条件を満たして発報し、アクティビティ ログが記録された原因の調査をご希望される場合は、監視対象の Azure リソース観点でお問い合わせをご起票ください。</strong></p><p>本記事では、アクティビティ ログ アラートの発報条件と、アクティビティ ログ アラートで検知した内容を確認する手順をご紹介します。もし、アラートの条件を満たしていないにもかかわらず発報したと疑われる場合は、アラート ルールの動作に関する調査が必要となるため、アラート ルール観点 (Azure Monitor 製品) でお問い合わせをご起票ください。</p><br><h3 id="4-1-アクティビティ-ログ-アラートの発報条件を確認する"><a href="#4-1-アクティビティ-ログ-アラートの発報条件を確認する" class="headerlink" title="4-1. アクティビティ ログ アラートの発報条件を確認する"></a>4-1. アクティビティ ログ アラートの発報条件を確認する</h3><p>まずは、アクティビティ ログ アラートの発報条件を確認します。</p><ol><li><p>Azure ポータル &gt; モニター &gt; [アラート] を開き、画面上部の [アラート ルール] を選択します。</p></li><li><p>アクティビティ ログ アラートを選択し、[概要] ページを開きます。赤枠部分が発報条件、青枠部分がアラートのスコープです。<br>下記の設定の場合は、該当の Azure VM で、下記のアクティビティ ログが出力された場合に発報します。アクティビティ ログ アラートの発報条件の項目につきましては、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-activity-log-alert-rule?tabs=activity-log#:~:text=On%20the%20Conditions,of%20these%20fields%3A">公開情報</a>をご覧ください。</p></li></ol><ul><li>(<a href="https://learn.microsoft.com/en-us/azure/azure-monitor/platform/activity-log-schema#categories">カテゴリ</a>が Administrative) かつ (<a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/resource-provider-operations">操作名</a>が Microsoft.Compute&#x2F;virtualMachines&#x2F;start&#x2F;action) かつ (<a href="https://learn.microsoft.com/en-us/azure/azure-monitor/platform/activity-log-schema#severity-level">レベル</a>が Informational) かつ (状態&#x3D; Started)</li></ul><p><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-activity-log-alert-01.png"></p><p>※ [概要] ページ画面上部の [JSON ビュー] を選択した画面です。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-activity-log-alert-02.png"></p><br><h3 id="4-2-閾値を満たして発報したかどうかを確認する"><a href="#4-2-閾値を満たして発報したかどうかを確認する" class="headerlink" title="4-2. 閾値を満たして発報したかどうかを確認する"></a>4-2. 閾値を満たして発報したかどうかを確認する</h3><p>下記の手順でアクティビティ ログ アラートが検知した内容を確認します。</p><ol><li><p>Azure ポータル &gt; モニター &gt; [アラート] を開き、発報したアラートを選択します。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-activity-log-alert-03.png"></p></li><li><p>発報したリソースと検知されたアクティビティ ログの内容を確認します。<br>[アクティビティ ログ アラートの詳細] 画面が開きますので、下表に表示されている内容をご確認ください。<br>このアクティビティ ログ アラートは <strong>(カテゴリが Administrative) かつ (操作名が Microsoft.Compute&#x2F;virtualMachines&#x2F;start&#x2F;action) かつ (レベルが Informational) かつ (状態&#x3D; Started)</strong> のときに発報する条件のため、想定どおりアラートが発報したことが分かります。</p></li></ol><table><thead><tr><th>確認する項目</th><th>画面上の該当箇所</th><th>例（下図参照）</th></tr></thead><tbody><tr><td>監視対象のリソース</td><td>影響を受けるリソース (赤枠部分)</td><td>Azure VM (win2022-jpe)</td></tr><tr><td>アクティビティ ログの操作名、<br> カテゴリ、レベル</td><td>このアラートが発生した理由 (青枠部分)</td><td>操作名 : Microsoft.Compute&#x2F;virtualMachines&#x2F;start&#x2F;action<br>カテゴリ : Administrative<br>レベル :  Informational</td></tr><tr><td>アクティビティ ログの状態と<br>ログが出力された日時</td><td>“追加の詳細” の<br> Status, Submission timestamp (緑枠部分)</td><td>状態 : Started<br>ログが出力された日時 : 2025&#x2F;7&#x2F;16 14:48</td></tr></tbody></table><p><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-activity-log-alert-04.png"></p><br><h3 id="4-3-該当のアクティビティ-ログを確認する"><a href="#4-3-該当のアクティビティ-ログを確認する" class="headerlink" title="4-3. 該当のアクティビティ ログを確認する"></a>4-3. 該当のアクティビティ ログを確認する</h3><p>アクティビティ ログ アラートの条件に一致するログは、下記の手順にてご確認いただくことが可能です。</p><ol><li><p>Azure ポータル &gt; モニター &gt; [アラート] を開き、画面上部の [アラート ルール] を選択します。</p></li><li><p>アクティビティ ログ アラートを選択し、[概要] ページを開きます。</p></li><li><p>[条件] の項目に表示されている “Azure Monitor でイベントを表示する - アクティビティ ログ” のリンクを押下します。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-activity-log-alert-05.png"></p></li><li><p>アラートの条件に一致するアクティビティ ログが表示されます。<br>※ 同じ操作名のアクティビティ ログが 3 件ありますが、状態が「開始済み (Started)」のログが該当します。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-activity-log-alert-06.png"></p></li><li><p>[JSON] を選択すると、アクティビティ ログの内容が表示されます。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-activity-log-alert-07.png"></p></li></ol><div class="alert is-info"><p class="alert-title">Note</p><p>アクティビティ ログのカテゴリやレベルなどの値は、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/platform/activity-log-schema">こちら</a>の公開情報でご確認ください。</p></div><br><br><h2 id="5-リソース正常性アラート"><a href="#5-リソース正常性アラート" class="headerlink" title="5. リソース正常性アラート"></a>5. リソース正常性アラート</h2><p><a href="https://learn.microsoft.com/ja-jp/azure/service-health/resource-health-overview">リソース正常性アラート</a>は、Azure リソースの正常性に変化が生じた際に通知する機能です。<br>リソースの正常性に変化が生じると、リソース プロバイダーによってリソース正常性に関するイベントがアクティビティ ログに書き込まれます。出力されたアクティビティ ログがアラートで指定した条件を満たした場合に発報します。<br>そのため、<strong>アラートの条件を満たして発報し、リソース正常性イベントが発生した原因の調査をご希望の場合は、監視対象の Azure リソース観点でお問い合わせをご起票ください。</strong></p><p>本記事では、リソース正常性アラートの発報条件と、リソース正常性アラートで検知した内容を確認する手順をご紹介します。<br>なお、アラートの条件を満たしていないにもかかわらず発報したと疑われる場合は、アラート ルールの動作に関する調査が必要となるため、アラート ルール観点 (Azure Monitor 製品) でお問い合わせをご起票ください。</p><br><h3 id="5-1-リソース正常性アラートの発報条件を確認する"><a href="#5-1-リソース正常性アラートの発報条件を確認する" class="headerlink" title="5-1. リソース正常性アラートの発報条件を確認する"></a>5-1. リソース正常性アラートの発報条件を確認する</h3><p>まずは、リソース正常性アラートの発報条件を確認します。</p><ol><li><p>Azure ポータル &gt; モニター &gt; [アラート] を開き、画面上部の [アラート ルール] を選択します。</p></li><li><p>リソース正常性アラートを選択し、[概要] ページを開きます。赤枠部分が発報条件、青枠部分がアラートのスコープです。<br>下記の設定の場合は、指定したリソース グループの Azure VM (microsoft.compute&#x2F;virtualmachines のリソース) で、下記の条件を満たした場合に発報します。</p></li></ol><ul><li>(イベントの状態が Active) かつ (現在のリソースの状態が Degraded または Unavailable) かつ (以前のリソースの状態が Available) かつ (理由の種類が Platform Initiated または Unknown または User Initiated)</li></ul><p>※ [概要] ページ画面上部の [JSON ビュー] を選択した画面です。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-resource-health-01.png"></p><div class="alert is-info"><p class="alert-title">Note</p><p>リソース正常性アラートの発報条件の項目と設定値につきましては、<a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/ResourceHealthAlert/">リソース正常性アラートに関するよくあるご質問</a>のブログをご覧ください。</p></div><br><h3 id="5-2-閾値を満たして発報したかどうかを確認する"><a href="#5-2-閾値を満たして発報したかどうかを確認する" class="headerlink" title="5-2. 閾値を満たして発報したかどうかを確認する"></a>5-2. 閾値を満たして発報したかどうかを確認する</h3><p>下記の手順でリソース正常性アラートが検知した内容を確認します。</p><ol><li><p>Azure ポータル &gt; モニター &gt; [アラート] を開き、発報したアラートを選択します。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-resource-health-04.png"></p></li><li><p>発報したリソースと検知されたアクティビティ ログの内容を確認します。<br>[リソースの正常性 アラートの詳細] 画面が開きますので、下表に表示されている内容をご確認ください。<br>このリソース正常性アラートは <strong>(イベントの状態が Active) かつ (現在のリソースの状態が Degraded または Unavailable) かつ (以前のリソースの状態が Available) かつ (理由の種類が Platform Initiated または Unknown または User Initiated)</strong> のときに発報する条件のため、想定どおりアラートが発報したことが分かります。</p></li></ol><table><thead><tr><th>確認する項目</th><th>画面上の該当箇所</th><th>例（下図参照）</th></tr></thead><tbody><tr><td>監視対象のリソース</td><td>影響を受けるリソース (赤枠部分)</td><td>Azure VM (win2022-jpe)</td></tr><tr><td>リソース正常性の状態、 <br>イベントが発生した理由</td><td>このアラートが発生した理由 (青枠部分)</td><td>リソース正常性の状態 : Available から Unavailable <br>理由の種類 : UserInitiated</td></tr><tr><td>イベントの状態、 <br>イベントが発生した日時</td><td>“追加の詳細” の<br> Status, Event timestamp (緑枠部分)</td><td>イベントの状態 : Active<br>イベントが発生した日時 : 2025&#x2F;7&#x2F;14 17:16 JST</td></tr></tbody></table><p><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-resource-health-05.png"></p><br><h3 id="5-3-リソース正常性のアクティビティ-ログを確認する"><a href="#5-3-リソース正常性のアクティビティ-ログを確認する" class="headerlink" title="5-3. リソース正常性のアクティビティ ログを確認する"></a>5-3. リソース正常性のアクティビティ ログを確認する</h3><p>リソース正常性のアクティビティ ログは、下記の手順にてご確認いただくことが可能です。</p><ol><li><p>Azure ポータル &gt; モニター &gt; [アクティビティ ログ] を開き、[フィルターの追加] を選択します。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-resource-health-02.png"></p></li><li><p>フィルタ―の条件として <strong>イベント カテゴリ</strong> を選択し、<strong>リソース正常性</strong> カテゴリを指定します。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-resource-health-03.png"></p></li><li><p>[リソースの正常性 アラートの詳細] 画面で確認した Event timestamp (2025&#x2F;7&#x2F;14 17:16) のアクティビティ ログを選択します。<br>※ 同じ日時に記録されたアクティビティ ログが 2 件ありますが、状態が「アクティブ (Active)」のログが該当します。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-resource-health-06.png"></p></li><li><p>[JSON] を選択すると、アクティビティ ログの内容が表示されます。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-resource-health-07.png"></p></li></ol><div class="alert is-info"><p class="alert-title">Note</p><p>アクティビティ ログのスキーマは、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/platform/activity-log-schema#resource-health-category">こちら</a>の公開情報でご確認ください。</p></div><br><br><h2 id="6-サービス正常性アラート"><a href="#6-サービス正常性アラート" class="headerlink" title="6. サービス正常性アラート"></a>6. サービス正常性アラート</h2><p><a href="https://learn.microsoft.com/ja-jp/azure/service-health/overview">サービス正常性アラート</a>は、お客様環境にてご利用いただいている Azure サービスおよびリージョンを監視対象とし、Azure サービス自体の正常性を監視します。例えば、以下のような情報が通知されます：</p><ul><li>Azure サービスの障害</li><li>計画メンテナンス</li><li>Azure サービスの仕様変更や廃止</li><li>セキュリティ関連の重要情報（可用性に影響する可能性があるもの）</li></ul><p>サービス正常性アラートは、サブスクリプション単位で設定します。<br>アラートの発報条件としては Azure サービス、地域、イベントの種類を指定します。サービス正常性のイベントが発生すると、アクティビティ ログにサービス正常性に関するイベントが書き込まれ、指定した条件に一致した場合にアラートが発報します。<br><strong>そのため、アラートの条件を満たして発報し、<a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/MonitorAlertFAQ/#Q-%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%A7%E9%80%9A%E7%9F%A5%E3%81%95%E3%82%8C%E3%81%9F%E5%86%85%E5%AE%B9%E3%81%AB%E3%81%A4%E3%81%84%E3%81%A6%E7%A2%BA%E8%AA%8D%E3%81%97%E3%81%9F%E3%81%84%E3%81%A7%E3%81%99%E3%80%82">サービス正常性アラートで通知された内容についてご不明な点がある場合は、基本的に該当するサービス観点でお問い合わせをご起票くださいますようお願いいたします。</a></strong></p><p><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-service-health-02.png"></p><p>サービス正常性の通知メールの下部には対象となるサービス名が記載されておりますので、記載されたサービスのカテゴリを選択いただき、お問い合わせいただきますようお願いいたします。</p><p>※ 下記例の場合は Azure Monitor 製品に関する通知であることが分かります。<br><img width="750" src="../HowToCreateAlertRuleSR/image-service-health-01.png"></p><p>また、サービス正常性のイベントには Tracking ID (追跡 ID) が付与されておりますので、Tracking ID の情報もご記載ください。<br>もし、アラートの条件を満たしていないにもかかわらず発報したと疑われる場合には、アラート ルールの動作に関する調査が必要となるため、アラート ルール観点 (Azure Monitor 製品) でお問い合わせをご起票ください。<br><img width="600" src="../HowToCreateAlertRuleSR/image-service-health-06.png"></p><br><h3 id="6-1-サービス正常性アラートの発報条件を確認する"><a href="#6-1-サービス正常性アラートの発報条件を確認する" class="headerlink" title="6-1. サービス正常性アラートの発報条件を確認する"></a>6-1. サービス正常性アラートの発報条件を確認する</h3><p>まずは、サービス正常性アラートの発報条件を確認します。</p><ol><li><p>Azure ポータル &gt; モニター &gt; [アラート] を開き、画面上部の [アラート ルール] を選択します。</p></li><li><p>サービス正常性アラートを選択し、[概要] ページを開きます。赤枠部分が発報条件、青枠部分がスコープ（サブスクリプション）です。<a href="https://learn.microsoft.com/ja-jp/azure/service-health/alerts-activity-log-service-notifications-portal#key-features-of-service-health-alerts">サービス正常性アラートでは、発報条件として下記の項目を指定します。</a></p></li></ol><ul><li>影響を受けるサブスクリプション</li><li>影響を受けるサービス</li><li>影響を受ける地域</li><li>イベントの種類 (サービスに関する問題、計画メンテナンス、正常性の勧告、セキュリティ アドバイザリ)</li></ul><p>下記の設定では、いずれの項目も「すべて」を選択しているため、指定したサブスクリプションで利用しているサービスの、利用しているリージョンを対象としたサービス正常性イベントが発生すると、アラートが発報します。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-service-health-03.png"></p><p>例えば、下記のように設定していた場合には、指定したサブスクリプションで利用しているサービスの、下記三つのいずれかのリージョンで、当該サブスクリプションに影響を及ぼす「サービスに関する問題」と「セキュリティ アドバイザリ」が発生した場合にアラートが発報します。</p><ul><li>影響を受けるサービス : すべて</li><li>影響を受けるリージョン : Global, Japan East, Japan West</li><li>イベントの種類 : サービスに関する問題、セキュリティ アドバイザリ</li></ul><p>※ [概要] ページ画面上部の [JSON ビュー] を選択した画面です。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-service-health-03-02.png"></p><br><div class="alert is-important"><p class="alert-title">重要</p><p><a href="https://jpazmon-integ.github.io/blog/ame/HowToSetUpServiceHealthAlertsAndRecommendedSettings/">サービス正常性アラートの “サービス” や “地域” はすべて選択いただくことを推奨しております。</a></p><p><strong>サービス正常性アラートは、ご利用いただいているサービスのご利用いただいているリージョンを対象としたイベントが発生した場合にのみ通知が行われる仕組みです。このため、サブスクリプション上のすべてのサービス、リージョンおよびイベントの種類を選択した場合にも、利用していないリソースに対してアラートは発生しません。</strong></p></div><br><h3 id="6-2-閾値を満たして発報したかどうかを確認する"><a href="#6-2-閾値を満たして発報したかどうかを確認する" class="headerlink" title="6-2. 閾値を満たして発報したかどうかを確認する"></a>6-2. 閾値を満たして発報したかどうかを確認する</h3><p>下記の手順でサービス正常性アラートが検知した内容を確認します。</p><ol><li><p>Azure ポータル &gt; モニター &gt; [アラート] を開き、発報したアラートを選択します。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-service-health-04.png"></p></li><li><p>対象のサブスクリプションやサービス、イベントの種類、追跡番号 (Tracking ID) を確認します。<br>[サービスの正常性 アラートの詳細] 画面が開きますので、下表に表示されている内容をご確認ください。<br>このサービス正常性アラートは、影響を受けるサービス、影響を受ける地域、イベントの種類のいずれも「すべて」を選択しているため、アラートの条件を満たして発報したことが分かります。</p></li></ol><table><thead><tr><th>確認する項目</th><th>画面上の該当箇所</th><th>例（下図参照）</th></tr></thead><tbody><tr><td>監視対象のサブスクリプション</td><td>影響を受けるリソース (赤枠部分)</td><td>サブスクリプション<br>※ マスキングしています</td></tr><tr><td>サービス正常性の内容</td><td>このアラートが発生した理由（青枠部分）※1</td><td>サービス : SQL Database<br>リージョン : Australia Central など (省略)<br>イベントの種類 : ActionRequired (正常性の勧告)</td></tr><tr><td>サービス正常性の追跡番号</td><td>“追加の詳細” の Tracking ID (緑枠部分) ※2</td><td>DTC7-B_0</td></tr></tbody></table><p><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-service-health-05.png"></p><p>※ 1<br>イベントの種類につきましては、Incident が “サービスの問題”、Informational もしくは ActionRequired が “正常性の勧告”、Maintenance が “計画メンテナンス”、Security は “セキュリティ アドバイザリ” です。</p><p>※2<br>サービス正常性に関するお問い合わせをご起票いただく際には、必ず Tracking ID (追跡 ID) をご確認ください。</p><br><div class="alert is-info"><p class="alert-title">Note</p><p>サービス正常性のイベントの種類の詳細につきましては、<a href="https://learn.microsoft.com/ja-jp/azure/service-health/service-health-notifications-properties">こちら</a>の公開情報でご確認ください。</p></div><br><h3 id="6-3-サービス正常性のアクティビティ-ログを確認する"><a href="#6-3-サービス正常性のアクティビティ-ログを確認する" class="headerlink" title="6-3. サービス正常性のアクティビティ ログを確認する"></a>6-3. サービス正常性のアクティビティ ログを確認する</h3><p>サービス正常性のアクティビティ ログは、下記の手順にてご確認いただくことが可能です。</p><ol><li><p>Azure ポータル &gt; モニター &gt; [アクティビティ ログ] を開き、[フィルターの追加] を選択します。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-resource-health-02.png"></p></li><li><p>フィルタ―の条件として <strong>イベント カテゴリ</strong> を選択し、<strong>サービス正常性</strong> カテゴリを指定します。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-service-health-10.png"></p></li><li><p>サービス正常性が発報した時間帯 (7&#x2F;3 11:10 頃) のアクティビティ ログを検索し、イベントの種類が「ActionRequired」のログを選択します。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-service-health-11.png"></p></li><li><p>[JSON] を選択すると、アクティビティ ログの内容が表示されます。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-service-health-12.png"></p></li></ol><br><h3 id="6-4-サービス正常性の内容を確認する"><a href="#6-4-サービス正常性の内容を確認する" class="headerlink" title="6-4. サービス正常性の内容を確認する"></a>6-4. サービス正常性の内容を確認する</h3><p>サービス正常性の内容は、下記の手順でもご確認いただくことが可能です。</p><ol><li><p>Azure ポータル &gt; モニター &gt; [サービスの正常性] を選択します。</p></li><li><p>通知されたイベントの種類を選択します。今回通知されたイベントの種類は ActionRequired でしたので、「正常性の勧告」を選択します。[サービスの正常性 アラートの詳細] 画面で確認した Tracking ID と一致していることを確認し、イベントを選択します。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-service-health-08.png"></p></li><li><p>サービス正常性の詳細が表示されます。<br><img src="/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/image-service-health-09.png"></p></li></ol><br><br><h2 id="7-その他"><a href="#7-その他" class="headerlink" title="7. その他"></a>7. その他</h2><p>最後に、Azure Monitor 以外の監視方法をご利用されている場合の留意事項をご案内します。<br>稀に <strong>Azure Monitor 製品以外の方法で</strong> Azure リソースを監視されているお客様から、検知されたメッセージの意味や発報した原因について調査のご依頼をいただくことがございます。大変恐縮ではございますが、<strong>サードパーティー製の監視製品をご利用されている場合、弊社サポートではその監視の仕組みや発報条件を確認することはできません。</strong></p><p>そのため、お問い合わせをご起票いただく前に、お客様ご自身でご利用中の監視ツールの仕組みや発報条件をご確認いただきますようお願いいたします。調査いただいた結果、Azure リソース側に問題がある可能性があると判断された場合には、調査いただいた内容をもとに、Azure リソース観点でお問い合わせをご起票ください。その際、監視ツールの仕組みや発報条件に関する情報もご共有いただけますと、弊社での調査がよりスムーズに進みますので、何卒よろしくお願いいたします。</p><br>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/</id>
    <link href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/HowToCreateAlertRuleSR/"/>
    <published>2025-08-19T15:00:00.000Z</published>
    <summary>
      <![CDATA[<p>こんにちは、Azure Monitoring サポート チームの北村、徳田です。<br>今回は <a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-overview">Azure Monitor のアラート ルール</a>が発報した原因の調査をご依頼いただく際に、事前にご確認いただきたいポイントをご紹介します。<br><br></p>]]>
    </summary>
    <title>Azure Monitor のアラート ルールが発報した原因調査に関するお問い合わせを発行いただく前の確認ポイント</title>
    <updated>2026-09-06T00:15:21.592Z</updated>
  </entry>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="FAQ" scheme="https://jpazmon-integ.github.io/blog/tags/FAQ/"/>
    <category term="Azure Update Manager" scheme="https://jpazmon-integ.github.io/blog/tags/Azure-Update-Manager/"/>
    <category term="Automation" scheme="https://jpazmon-integ.github.io/blog/tags/Automation/"/>
    <content>
      <![CDATA[<p>[更新履歴]</p><ul><li>2025&#x2F;8&#x2F;18 ブログ公開</li><li>2026&#x2F;1&#x2F;5 最新情報に更新</li></ul><p>こんにちは、Azure Monitoring サポート チームの中条です。<br>今回は Azure Update Manager に関するよくあるご質問をご紹介します。</p><p><a href="https://jpazmon-integ.github.io/blog/UpdateManager/AboutUpdateManager/">Azure Update Manager の基本概念、アーキテクチャ、機能、設定手順等</a>については、別途ブログを投稿しておりますので併せてご覧いただけますと幸いです！</p><br><span id="more"></span><h2 id="目次"><a href="#目次" class="headerlink" title="目次"></a>目次</h2><ul><li><a href="#%E7%9B%AE%E6%AC%A1">目次</a><ul><li><a href="#q-%E3%83%91%E3%83%83%E3%83%81-%E3%82%AA%E3%83%BC%E3%82%B1%E3%82%B9%E3%83%88%E3%83%AC%E3%83%BC%E3%82%B7%E3%83%A7%E3%83%B3%E3%81%AE%E5%A4%89%E6%9B%B4%E6%96%B9%E6%B3%95%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84">Q. パッチ オーケストレーションの変更方法を教えてください。</a></li><li><a href="#q-azure-update-manager-%E3%81%A7%E3%82%B9%E3%82%B1%E3%82%B8%E3%83%A5%E3%83%BC%E3%83%AB%E3%81%A7%E6%9B%B4%E6%96%B0%E3%83%97%E3%83%AD%E3%82%B0%E3%83%A9%E3%83%A0%E3%81%AE%E9%81%A9%E7%94%A8%E3%82%92%E5%AE%9F%E6%96%BD%E3%81%97%E3%81%9F%E3%81%84%E3%81%AE%E3%81%AB-windows-update-%E3%81%AB%E3%81%A6%E8%87%AA%E5%8B%95%E3%81%A7%E6%9B%B4%E6%96%B0%E3%83%97%E3%83%AD%E3%82%B0%E3%83%A9%E3%83%A0%E3%81%8C%E9%81%A9%E7%94%A8%E3%81%95%E3%82%8C%E3%81%BE%E3%81%97%E3%81%9F">Q. Azure Update Manager でスケジュールで更新プログラムの適用を実施したいのに、Windows Update にて自動で更新プログラムが適用されました。</a></li><li><a href="#q-%E3%83%91%E3%83%83%E3%83%81-%E3%82%AA%E3%83%BC%E3%82%B1%E3%82%B9%E3%83%88%E3%83%AC%E3%83%BC%E3%82%B7%E3%83%A7%E3%83%B3%E8%A8%AD%E5%AE%9A%E3%81%8C%E3%82%B0%E3%83%AC%E3%83%BC-%E3%82%A2%E3%82%A6%E3%83%88%E3%81%97%E3%81%A6%E3%81%84%E3%81%A6%E5%A4%89%E6%9B%B4%E3%81%A7%E3%81%8D%E3%81%BE%E3%81%9B%E3%82%93">Q. パッチ オーケストレーション設定がグレー アウトしていて変更できません。</a></li><li><a href="#q-wsus-%E3%82%B5%E3%83%9D%E3%83%BC%E3%83%88%E7%B5%82%E4%BA%86%E3%81%AB%E4%BC%B4%E3%81%84-azure-update-manager-%E3%81%A7%E6%9B%B4%E6%96%B0%E3%83%97%E3%83%AD%E3%82%B0%E3%83%A9%E3%83%A0%E3%82%92%E9%81%A9%E7%94%A8%E3%81%97%E3%81%9F%E3%81%84%E3%81%A7%E3%81%99">Q. WSUS サポート終了に伴い、Azure Update Manager で更新プログラムを適用したいです。</a></li><li><a href="#q-sql-%E3%82%B5%E3%83%BC%E3%83%90%E3%83%BC%E3%81%AE%E6%9B%B4%E6%96%B0%E3%83%97%E3%83%AD%E3%82%B0%E3%83%A9%E3%83%A0%E3%81%8C%E9%81%A9%E7%94%A8%E5%AF%BE%E8%B1%A1%E3%81%AB%E3%81%AA%E3%82%8A%E3%81%BE%E3%81%9B%E3%82%93">Q. SQL サーバーの更新プログラムが適用対象になりません。</a></li><li><a href="#q-azure-update-manager-%E3%81%A7%E9%81%A9%E7%94%A8%E3%81%99%E3%82%8B%E6%9B%B4%E6%96%B0%E3%83%97%E3%83%AD%E3%82%B0%E3%83%A9%E3%83%A0%E3%82%92%E4%BA%8B%E5%89%8D%E3%81%AB%E3%83%80%E3%82%A6%E3%83%B3%E3%83%AD%E3%83%BC%E3%83%89%E3%81%97%E3%81%A6%E3%81%8A%E3%81%84%E3%81%A6-%E5%BE%8C%E3%81%8B%E3%82%89%E3%82%A4%E3%83%B3%E3%82%B9%E3%83%88%E3%83%BC%E3%83%AB%E3%81%A7%E3%81%8D%E3%81%BE%E3%81%99%E3%81%8B">Q. Azure Update Manager で適用する更新プログラムを事前にダウンロードしておいて、後からインストールできますか。</a></li><li><a href="#q-azure-update-manager-%E3%81%AE%E3%83%8D%E3%83%83%E3%83%88%E3%83%AF%E3%83%BC%E3%82%AF%E8%A6%81%E4%BB%B6%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84">Q. Azure Update Manager のネットワーク要件を教えてください。</a></li></ul></li></ul><br><br><br><h3 id="Q-パッチ-オーケストレーションの変更方法を教えてください。"><a href="#Q-パッチ-オーケストレーションの変更方法を教えてください。" class="headerlink" title="Q. パッチ オーケストレーションの変更方法を教えてください。"></a>Q. パッチ オーケストレーションの変更方法を教えてください。</h3><p><a href="https://learn.microsoft.com/ja-jp/azure/update-manager/manage-update-settings?tabs=manage-single-overview,manage-scale-overview">Azure Portal 上でパッチ オーケストレーションの設定を変更する方法</a>は、下図のように Azure VM のパッチ オーケストレーションの設定を変更し、保存します。<br><br><br><img src="/blog/UpdateManager/Update_Manager_FAQ/Update_Manager_FAQ1.png"></p><br><br><br><h3 id="Q-Azure-Update-Manager-でスケジュールで更新プログラムの適用を実施したいのに、Windows-Update-にて自動で更新プログラムが適用されました。"><a href="#Q-Azure-Update-Manager-でスケジュールで更新プログラムの適用を実施したいのに、Windows-Update-にて自動で更新プログラムが適用されました。" class="headerlink" title="Q. Azure Update Manager でスケジュールで更新プログラムの適用を実施したいのに、Windows Update にて自動で更新プログラムが適用されました。"></a>Q. Azure Update Manager でスケジュールで更新プログラムの適用を実施したいのに、Windows Update にて自動で更新プログラムが適用されました。</h3><p>以下の 2 点を確認します。</p><details><summary><b>1. パッチ オーケストレーション設定が [カスタマー マネージド スケジュール (Customer Managed Schedule)] になっていること</b></summary>パッチ オーケストレーション設定が [Windows 自動更新 (AutomaticByOS)] が設定されている場合、OS の設定に準拠して更新プログラムの適用が実施されます。<p>なお、パッチ オーケストレーションの設定を [Windows 自動更新 (AutomaticByOS)] から [カスタマー マネージド スケジュール (Customer Managed Schedule)] へ変更いただいた後、更新プログラムの適用もしくは評価が実行されるまでは、後述のレジストリ値 NoAutoUpdate の 0 から 1 への変更が即時反映されません。</p><p>Azure Update Manger による更新プログラムの適用もしくは評価が実行されたタイミングで、対象マシンに Microsoft.CPlat.Core.WindowsPatchExtension 拡張機能がインストールされ、この拡張機能により、レジストリ値 NoAutoUpdate が 0 から 1 に変更されます。</p></details><br><details><summary><b>2. レジストリ値 NoAutoUpdate が 1 になっていること</b></summary>以下のレジストリ キー内のレジストリ値 NoAutoUpdate が 0 の場合、OS の設定に準拠して更新プログラムの適用が実施されます。HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows\WindowsUpdate\AU<p>レジストリ キーの詳細は<a href="https://learn.microsoft.com/ja-jp/windows/deployment/update/waas-wu-settings#configuring-automatic-updates-by-editing-the-registry">こちら</a>をご参照ください。</p><p>レジストリ値 NoAutoUpdate を即時 0 から 1 に変更する方法としては、1 回限りの更新プログラム適用を実施します。</p><p>なお、Windows OS 側で設定いただく<a href="https://learn.microsoft.com/ja-jp/windows-server/administration/windows-server-update-services/deploy/4-configure-group-policy-settings-for-automatic-updates##configure-automatic-updates">自動更新のグループ ポリシー設定</a>の有効化により、レジストリ値 NoAutoUpdate が 0 から 1 に書き換わる場合があります。</p></details><br><br><br> <h3 id="Q-パッチ-オーケストレーション設定がグレー-アウトしていて変更できません。"><a href="#Q-パッチ-オーケストレーション設定がグレー-アウトしていて変更できません。" class="headerlink" title="Q. パッチ オーケストレーション設定がグレー アウトしていて変更できません。"></a>Q. パッチ オーケストレーション設定がグレー アウトしていて変更できません。</h3><p>例えば、Windows OS の Azure VM のパッチ オーケストレーション設定は <a href="https://learn.microsoft.com/ja-jp/azure/update-manager/troubleshoot?tabs=azure-machines#you-cant-change-patch-orchestration-from-automatic-to-manual">Windows 自動更新 (AutomaticByOS) から手動更新 (Manual) に変更できません。</a></p><p>Windows OS では VM 作成時に指定する<a href="https://learn.microsoft.com/ja-jp/azure/virtual-machines/automatic-vm-guest-patching#patch-orchestration-modes">プロパティ osProfile.windowsConfiguration.enableAutomaticUpdates の値により、指定可能なパッチ オーケストレーション設定が決まります。</a></p><table><thead><tr><th>osProfile.windowsConfiguration.enableAutomaticUpdates</th><th>指定可能なパッチ オーケストレーション設定</th></tr></thead><tbody><tr><td>true</td><td>カスタマー マネージド スケジュール (Customer Managed Schedule)、Azure マネージド - 安全なデプロイ (Azure Managed - Safe Deployment)、手動更新 (Manual)</td></tr><tr><td>false</td><td>カスタマー マネージド スケジュール (Customer Managed Schedule)、Azure マネージド - 安全なデプロイ (Azure Managed - Safe Deployment)、Windows 自動更新 (AutomaticByOS)</td></tr></tbody></table><p>また、ホットパッチを無効化した場合、選択可能なパッチ オーケストレーション設定は以下の 2 つのみです。</p><p>・カスタマー マネージド スケジュール (Customer Managed Schedule)</p><p>・Azure マネージド - 安全なデプロイ (Azure Managed - Safe Deployment)</p><br><p><img src="/blog/UpdateManager/Update_Manager_FAQ/Update_Manager_FAQ2.png"></p><br><br><br><br><h3 id="Q-WSUS-サポート終了に伴い、Azure-Update-Manager-で更新プログラムを適用したいです。"><a href="#Q-WSUS-サポート終了に伴い、Azure-Update-Manager-で更新プログラムを適用したいです。" class="headerlink" title="Q. WSUS サポート終了に伴い、Azure Update Manager で更新プログラムを適用したいです。"></a>Q. WSUS サポート終了に伴い、Azure Update Manager で更新プログラムを適用したいです。</h3><p>Azure Update Manager で更新プログラムの適用がサポートされているオペレーティング システムにつきましては<a href="https://learn.microsoft.com/ja-jp/azure/update-manager/support-matrix-updates?tabs=ci-win&pivots=azure-vm">こちら</a>をご確認ください。</p><p>なお、Windows 10 や Windows 11 などのクライアント OS はサポートされていません。<br>Microsoft Intune での更新プログラムの管理をおすすめしております。</p><p>その他 Azure Update Manager でサポートされていない環境については<a href="https://learn.microsoft.com/ja-jp/azure/update-manager/unsupported-workloads">こちら</a>をご確認ください。</p><br><br><br><h3 id="Q-SQL-サーバーの更新プログラムが適用対象になりません。"><a href="#Q-SQL-サーバーの更新プログラムが適用対象になりません。" class="headerlink" title="Q. SQL サーバーの更新プログラムが適用対象になりません。"></a>Q. SQL サーバーの更新プログラムが適用対象になりません。</h3><p>Azure Update Manager を利用して SQL サーバーの更新プログラムを適用するためには、Windows OS の設定にて、[その他の Microsoft 製品の更新プログラムを受け取る] 設定を有効にする必要があります。詳細は<a href="https://learn.microsoft.com/ja-jp/azure/update-manager/configure-wu-agent#how-to-enable-microsoft-update">こちら</a>をご確認ください。<br><br><br><img src="/blog/UpdateManager/Update_Manager_FAQ/Update_Manager_FAQ3.png"><br><br></p><br><br><br><h3 id="Q-Azure-Update-Manager-で適用する更新プログラムを事前にダウンロードしておいて、後からインストールできますか。"><a href="#Q-Azure-Update-Manager-で適用する更新プログラムを事前にダウンロードしておいて、後からインストールできますか。" class="headerlink" title="Q. Azure Update Manager で適用する更新プログラムを事前にダウンロードしておいて、後からインストールできますか。"></a>Q. Azure Update Manager で適用する更新プログラムを事前にダウンロードしておいて、後からインストールできますか。</h3><p><a href="https://learn.microsoft.com/ja-jp/azure/update-manager/configure-wu-agent#not-supported">Azure Update Manager では更新プログラムの事前ダウンロードはサポートされていません。</a></p><br><br><br><h3 id="Q-Azure-Update-Manager-のネットワーク要件を教えてください。"><a href="#Q-Azure-Update-Manager-のネットワーク要件を教えてください。" class="headerlink" title="Q. Azure Update Manager のネットワーク要件を教えてください。"></a>Q. Azure Update Manager のネットワーク要件を教えてください。</h3><p>Azure Update Manager をご利用いただく際の<a href="https://learn.microsoft.com/ja-jp/azure/update-manager/prerequisites#network-planning">ネットワーク要件</a>について、OS の種類ごとに説明します。</p><details><summary><b>1. Windows OS の場合</b></summary>Windows OS のマシンの場合は、Windows Update エージェントで必要とされるすべてのエンドポイントへのトラフィックを許可する必要があります。<p>Windows Update エージェントで必要なエンドポイントの一覧は<a href="https://learn.microsoft.com/ja-jp/troubleshoot/windows-client/installing-updates-features-roles/windows-update-issues-troubleshooting?toc=/windows/deployment/toc.json&bc=/windows/deployment/breadcrumb/toc.json#issues-related-to-httpproxy">こちら</a>で確認できます。 </p></details><br><details><summary><b>2. Linux OS の場合</b></summary>Linux OS のマシンの場合は、Linux パッケージの配布先のエンドポイントへの通信を許可する必要があります。<p>例えば、Red Hat Linux マシンの場合の Linux パッケージの配布先のエンドポイントは<a href="https://learn.microsoft.com/ja-jp/azure/virtual-machines/workloads/redhat/redhat-rhui#the-ips-for-the-rhui-content-delivery-servers">こちら</a>で確認できます。</p><p>他の Linux ディストリビューションについては、各プロバイダーのドキュメントをご覧ください。</p></details><br><br><br><p>上記の内容以外でご不明な点や疑問点などございましたら、弊社サポート サービスまでお問い合わせください。<br>最後までお読みいただきありがとうございました！</p>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/UpdateManager/Update_Manager_FAQ/</id>
    <link href="https://jpazmon-integ.github.io/blog/UpdateManager/Update_Manager_FAQ/"/>
    <published>2025-08-18T07:00:00.000Z</published>
    <summary>
      <![CDATA[<p>[更新履歴]</p>
<ul>
<li>2025&#x2F;8&#x2F;18 ブログ公開</li>
<li>2026&#x2F;1&#x2F;5 最新情報に更新</li>
</ul>
<p>こんにちは、Azure Monitoring サポート チームの中条です。<br>今回は Azure Update Manager に関するよくあるご質問をご紹介します。</p>
<p><a href="https://jpazmon-integ.github.io/blog/UpdateManager/AboutUpdateManager/">Azure Update Manager の基本概念、アーキテクチャ、機能、設定手順等</a>については、別途ブログを投稿しておりますので併せてご覧いただけますと幸いです！</p>
<br>]]>
    </summary>
    <title>Azure Update Manager に関するよくあるご質問</title>
    <updated>2026-09-06T00:15:21.954Z</updated>
  </entry>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="HowTo" scheme="https://jpazmon-integ.github.io/blog/tags/HowTo/"/>
    <category term="Azure Update Manager" scheme="https://jpazmon-integ.github.io/blog/tags/Azure-Update-Manager/"/>
    <category term="Automation" scheme="https://jpazmon-integ.github.io/blog/tags/Automation/"/>
    <content>
      <![CDATA[<p>[更新履歴]</p><ul><li>2025&#x2F;7&#x2F;18 ブログ公開</li><li>2025&#x2F;12&#x2F;26 最新情報に更新</li></ul><p>こんにちは、Azure Monitoring サポート チームの趙です。<br>Azure Update Manager は、Azure 上の仮想マシン (VM) や Azure Arc 対応マシンに対して、OS 更新プログラムの適用を自動化・管理できるサービスです。<br>本記事では、Update Manager の基本概念、アーキテクチャ、機能、設定手順等を解説します。<br>最後に補足としてパッチ オーケストレーション モードについてもご紹介いたします。</p><span id="more"></span><h2 id="目次"><a href="#目次" class="headerlink" title="目次 "></a>目次 <a name="目次"></a></h2><ul><li><a href="#azure-update-manager-%E3%81%A8%E3%81%AF">Azure Update Manager とは</a></li><li><a href="#azure-update-manager-%E3%81%AE%E3%82%A2%E3%83%BC%E3%82%AD%E3%83%86%E3%82%AF%E3%83%81%E3%83%A3">Azure Update Manager のアーキテクチャ</a><ul><li><a href="#1-%E8%A9%95%E4%BE%A1%E6%9B%B4%E6%96%B0%E6%93%8D%E4%BD%9C%E3%82%92%E6%8C%87%E7%A4%BA">1. 評価、更新操作を指示</a></li><li><a href="#2-%E5%AF%BE%E8%B1%A1%E3%83%9E%E3%82%B7%E3%83%B3%E3%81%A7%E8%A9%95%E4%BE%A1%E6%9B%B4%E6%96%B0%E6%93%8D%E4%BD%9C%E3%82%92%E5%AE%9F%E8%A1%8C">2. 対象マシンで評価、更新操作を実行</a></li><li><a href="#3-%E8%A9%95%E4%BE%A1%E6%9B%B4%E6%96%B0%E6%93%8D%E4%BD%9C%E3%82%92%E5%A0%B1%E5%91%8A">3. 評価、更新操作を報告</a></li><li><a href="#4-%E8%A9%95%E4%BE%A1%E6%9B%B4%E6%96%B0%E3%83%87%E3%83%BC%E3%82%BF-%E3%83%AD%E3%82%B0-%E3%82%92%E6%A0%BC%E7%B4%8D">4. 評価、更新データ (ログ) を格納</a></li></ul></li><li><a href="#azure-update-manager-%E3%81%AE%E4%B8%BB%E3%81%AA%E6%A9%9F%E8%83%BD">Azure Update Manager の主な機能</a><ul><li><a href="#%E3%82%AA%E3%83%B3%E3%83%87%E3%83%9E%E3%83%B3%E3%83%89%E8%A9%95%E4%BE%A1-%E6%9B%B4%E6%96%B0%E3%83%97%E3%83%AD%E3%82%B0%E3%83%A9%E3%83%A0%E3%81%AE%E7%A2%BA%E8%AA%8D">オンデマンド評価 (更新プログラムの確認)</a></li><li><a href="#%E3%82%AA%E3%83%B3%E3%83%87%E3%83%9E%E3%83%B3%E3%83%89%E6%9B%B4%E6%96%B0-1-%E5%9B%9E%E9%99%90%E3%82%8A%E3%81%AE%E6%9B%B4%E6%96%B0">オンデマンド更新 (1 回限りの更新)</a></li><li><a href="#%E5%AE%9A%E6%9C%9F%E7%9A%84%E3%81%AA%E8%A9%95%E4%BE%A1-%E5%AE%9A%E6%9C%9F%E8%A9%95%E4%BE%A1">定期的な評価 (定期評価)</a></li><li><a href="#%E5%AE%9A%E6%9C%9F%E7%9A%84%E3%81%AA%E6%9B%B4%E6%96%B0-%E3%82%B9%E3%82%B1%E3%82%B8%E3%83%A5%E3%83%BC%E3%83%AB%E3%81%AE%E6%9B%B4%E6%96%B0">定期的な更新 (スケジュールの更新)</a></li></ul></li><li><a href="#azure-update-manager-%E3%81%AE%E8%A8%AD%E5%AE%9A%E6%89%8B%E9%A0%86">Azure Update Manager の設定手順</a></li><li><a href="#%E8%A3%9C%E8%B6%B3-update-manager-%E3%81%AE%E3%83%A1%E3%83%B3%E3%83%86%E3%83%8A%E3%83%B3%E3%82%B9%E6%A7%8B%E6%88%90automatic-vm-guest-patchinghotpatch-%E3%81%AE%E9%81%95%E3%81%84">(補足) Update Manager のメンテナンス構成、Automatic VM Guest Patching、Hotpatch の違い</a><ul><li><a href="#%E3%83%91%E3%83%83%E3%83%81-%E3%82%AA%E3%83%BC%E3%82%B1%E3%82%B9%E3%83%88%E3%83%AC%E3%83%BC%E3%82%B7%E3%83%A7%E3%83%B3-%E3%83%A2%E3%83%BC%E3%83%89">パッチ オーケストレーション モード</a><ul><li><a href="#%E3%82%AB%E3%82%B9%E3%82%BF%E3%83%9E%E3%83%BC-%E3%83%9E%E3%83%8D%E3%83%BC%E3%82%B8%E3%83%89-%E3%82%B9%E3%82%B1%E3%82%B8%E3%83%A5%E3%83%BC%E3%83%AB-customer-managed-schedule">カスタマー マネージド スケジュール (Customer Managed Schedule)</a></li><li><a href="#azure-%E3%83%9E%E3%83%8D%E3%83%BC%E3%82%B8%E3%83%89--%E5%AE%89%E5%85%A8%E3%81%AA%E3%83%87%E3%83%97%E3%83%AD%E3%82%A4-azure-managed--safe-deployment">Azure マネージド - 安全なデプロイ (Azure Managed - Safe Deployment)</a></li><li><a href="#windows-%E8%87%AA%E5%8B%95%E6%9B%B4%E6%96%B0-automaticbyos">Windows 自動更新 (AutomaticByOS)</a></li><li><a href="#%E6%89%8B%E5%8B%95%E6%9B%B4%E6%96%B0-manual">手動更新 (Manual)</a></li><li><a href="#%E3%82%A4%E3%83%A1%E3%83%BC%E3%82%B8%E3%83%87%E3%83%95%E3%82%A9%E3%83%AB%E3%83%88-imagedefault">イメージデフォルト (ImageDefault)</a></li></ul></li><li><a href="#update-manager-%E3%81%AE%E3%83%A1%E3%83%B3%E3%83%86%E3%83%8A%E3%83%B3%E3%82%B9%E6%A7%8B%E6%88%90">Update Manager のメンテナンス構成</a></li><li><a href="#automatic-vm-guest-patching">Automatic VM Guest Patching</a></li><li><a href="#hotpatching">Hotpatching</a></li></ul></li></ul><h2 id="Azure-Update-Manager-とは"><a href="#Azure-Update-Manager-とは" class="headerlink" title="Azure Update Manager とは "></a>Azure Update Manager とは <a name="azure-update-manager-とは"></a></h2><p>Azure Update Manager は、Azure 上の仮想マシン (VM) や Azure Arc マシンに対して、OS 更新プログラムの評価及び適用を自動化・一元管理できるサービスです。<br>Windows マシンや、Linux マシン、どちらに対しても更新プログラム (パッケージ) を適用できます。</p><p>Azure Update Manager をご利用いただく主な利点は、<br>OS 更新プログラムをスケジュールで評価、更新 (適用) できることです。<br>このスケジュールのことを <strong>メンテナンス構成</strong> といいます。</p><h2 id="Azure-Update-Manager-のアーキテクチャ"><a href="#Azure-Update-Manager-のアーキテクチャ" class="headerlink" title="Azure Update Manager のアーキテクチャ "></a>Azure Update Manager のアーキテクチャ <a name="azure-update-manager-のアーキテクチャ"></a></h2><p>Azure 上の仮想マシン (VM) や オンプレミス マシン、他クラウド環境のマシンに対して、OS 更新プログラムの評価及び適用を自動化・一元管理できるサービスです。<br>オンプレミス マシン、他クラウド環境のマシンにて Azure Update Manager をご利用いただくには、対象マシンを <a href="https://learn.microsoft.com/ja-jp/azure/azure-arc/servers/learn/quick-enable-hybrid-vm">Azure Arc マシンとしてオンボードする</a>必要があります。</p><p><img src="/blog/UpdateManager/AboutUpdateManager/UpdateManager-AzureVMandArc.png"></p><p>Azure Update Manager の構成は以下構成図をご参考いただければ幸いです。</p><p><img src="/blog/UpdateManager/AboutUpdateManager/UpdateManager-Operation.png"></p><p>構成図に記載されている Azure Update Manager の操作の詳細については、本ブログの “Azure Update Manager の機能” セッションをご参考いただければ幸いです。</p><p>また、Azure Update Manager をご利用いただくには、対象マシンの OS 上の Windows Update または Linux パッケージ マネージャーから更新プログラム (パッケージ) の適用が可能な状態である必要があります。</p><div class="alert is-info"><p class="alert-title">Note</p><p>例えば、Windows マシンの OS で Windows Update による更新プログラムの適用ができない状態 (例えば、Windows Update エンドポイントと通信ができない状態等) である場合は、Update Manager からの更新プログラムの適用も失敗します。</p><p>同様に Linux マシンの OS で yum や apt などの Linux パッケージ マネージャーから更新プログラムの適用ができない状態 (例えば、sudo yum update 実行時、エラーが返される状態等) である場合は、Update Manager からの更新プログラムの適用も失敗します。</p></div><h3 id="1-評価、更新操作を指示"><a href="#1-評価、更新操作を指示" class="headerlink" title="1.評価、更新操作を指示 "></a>1.評価、更新操作を指示 <a name="1-評価更新操作を指示"></a></h3><p>ユーザーにて評価、更新操作を行う場合、 Update Manager から対象マシンに該当する操作を指示します。</p><p>ユーザーは、ポータル、PowerShell、Azure CLI、REST API 等を利用して操作を行うことができます。<br>PowerShell、Azure CLI、REST API を利用して操作を行う場合の詳細は以下公開情報をご参考いただければ幸いです。<br><a href="https://learn.microsoft.com/ja-jp/azure/update-manager/manage-vms-programmatically?tabs=cli,rest">Azure VM の更新プログラムをプログラムで管理する方法</a></p><h3 id="2-対象マシンで評価、更新操作を実行"><a href="#2-対象マシンで評価、更新操作を実行" class="headerlink" title="2.対象マシンで評価、更新操作を実行 "></a>2.対象マシンで評価、更新操作を実行 <a name="2-対象マシンで評価更新操作を実行"></a></h3><p>評価、更新操作を指示された対象マシンでは、Update Manager の拡張機能が対象マシンにて Windows Update エージェント API または Linux パッケージ マネージャーを経由して、更新プログラムの評価、適用を行います。 </p><h3 id="3-評価、更新操作を報告"><a href="#3-評価、更新操作を報告" class="headerlink" title="3.評価、更新操作を報告 "></a>3.評価、更新操作を報告 <a name="3-評価更新操作を報告"></a></h3><p>評価、更新操作が完了したら、Update Manager の拡張機能は対象マシンの評価、更新状態を Azure Update Manager に報告します。<br>Azure ポータルの Azure Update Manager の履歴画面から評価された更新プログラム (パッケージ) の一覧や、更新操作の結果を確認できます。</p><div class="alert is-success"><p class="alert-title">ヒント</p><p>Update Manager では Windows マシンの場合、<a href="https://learn.microsoft.com/ja-jp/windows/win32/wua_sdk/portal-client">Windows Update エージェント API</a> 経由で更新プログラムの評価、適用が行われます。</p><p>この動作は、OS の [設定] &gt; [更新とセキュリティ] &gt; [Windows Update] 画面で確認できる Windows Update クライアントの動作とは相違します。</p><p>そのため、Update Manager より更新プログラムを適用した場合、Windows Update の更新の履歴画面には反映されない場合があります。</p><p>Update Manager より適用された更新プログラムを確認されたい際には、Azure ポータルの Azure Update Manager の履歴画面をご確認いただければ幸いです。</p></div><h3 id="4-評価、更新データ-ログ-を格納"><a href="#4-評価、更新データ-ログ-を格納" class="headerlink" title="4.評価、更新データ (ログ) を格納 "></a>4.評価、更新データ (ログ) を格納 <a name="4-評価更新データ-(ログ)-を格納"></a></h3><p>Azure Update Manager は、評価、更新操作の結果を Azure Resource Graph に格納します。<br>このため、Azure Update Manager の評価、更新操作の結果は <a href="https://learn.microsoft.com/ja-jp/azure/update-manager/sample-query-logs">Azure Resource Graph を利用して、クエリで確認する</a>ことも可能です。</p><h2 id="Azure-Update-Manager-の主な機能"><a href="#Azure-Update-Manager-の主な機能" class="headerlink" title="Azure Update Manager の主な機能 "></a>Azure Update Manager の主な機能 <a name="azure-update-manager-の主な機能"></a></h2><p>Azure Update Manager では主に以下 4 つの機能がご利用可能です。</p><ul><li>オンデマンド評価 (更新プログラムの確認)</li><li>オンデマンド更新 (1 回限りの更新)</li><li>定期的な評価 (定期評価)</li><li>定期的な更新 (スケジュールの更新)</li></ul><p><strong>評価 (assessment)</strong> と <strong>更新 (update)</strong> について少し補足させていただきます。</p><ul><li><p>評価 (assessment): マシンに適用可能な更新プログラムの一覧を取得することです。Windows Update&#x2F;Linux パッケージ マネージャーより更新プログラムのスキャンが行われます。</p></li><li><p>更新 (update): マシンに対して、適用可能な更新プログラムを実際に適用することです。Windows Update&#x2F;Linux パッケージ マネージャーより更新プログラムの適用が行われます。</p></li></ul><p>この 2 つの機能が Update Manager の基本的な機能となります。<br>上記内容を踏まえ、Update Manager の 4 つの主な機能について以下に説明させていただきます。</p><h3 id="オンデマンド評価-更新プログラムの確認"><a href="#オンデマンド評価-更新プログラムの確認" class="headerlink" title="オンデマンド評価 (更新プログラムの確認) "></a>オンデマンド評価 (更新プログラムの確認) <a name="オンデマンド評価-(更新プログラムの確認)"></a></h3><p>オンデマンド評価は、Update Manager を使用して、マシンの更新プログラムの状態を即座に確認する機能です。<br>この機能をご利用いただくことで、マシンに適用可能な更新プログラムの一覧を取得できます。<br>ポータルでは、[推奨される更新プログラム] タブに表示されます。</p><div class="alert is-success"><p class="alert-title">ヒント</p><p>ポータル上でオンデマンド評価をトリガーするには “更新プログラムの確認” をクリックします。</p><p>“1 回限りの評価” と呼ばれることもあります。</p></div><p>オンデマンド評価の詳細については以下公開情報をご参考いただければ幸いです。<br><a href="https://learn.microsoft.com/ja-jp/azure/update-manager/view-updates?tabs=singlevm-overview,at-scale-overview">Azure Update Manager を使用して更新コンプライアンス状況を確認する</a></p><h3 id="オンデマンド更新-1-回限りの更新"><a href="#オンデマンド更新-1-回限りの更新" class="headerlink" title="オンデマンド更新 (1 回限りの更新) "></a>オンデマンド更新 (1 回限りの更新) <a name="オンデマンド更新-(1-回限りの更新)"></a></h3><p>オンデマンド更新は、マシンに対して 1 回限りの更新を適用する機能です。<br>この機能をご利用いただくことで、マシンに適用可能な更新プログラムを即座に適用できます。<br>適用&#x2F;除外する更新プログラムの種類、KB ID (Windows の場合)、パッケージ名 (Linux の場合) を指定可能です。</p><div class="alert is-success"><p class="alert-title">ヒント</p><p>ポータル上では “1 回限りの更新” と表示されます。</p></div><p>オンデマンド更新の詳細については以下公開情報をご参考いただければ幸いです。<br><a href="https://learn.microsoft.com/ja-jp/azure/update-manager/deploy-updates?tabs=install-single-overview,install-scale-overview">Azure Update Manager を使用して今すぐ更新プログラムをデプロイし、結果を追跡する</a></p><h3 id="定期的な評価-定期評価"><a href="#定期的な評価-定期評価" class="headerlink" title="定期的な評価 (定期評価) "></a>定期的な評価 (定期評価) <a name="定期的な評価-(定期評価)"></a></h3><p>定期的な評価は、マシンの更新プログラムの状態を定期的 (24 時間ごと) に確認する機能です。<br>この設定はポータル上の <a href="https://learn.microsoft.com/ja-jp/azure/update-manager/manage-update-settings?tabs=manage-single-overview,manage-scale-overview#configure-settings-on-a-single-vm">設定の更新</a> から ON&#x2F;OFF できます。</p><p>定期評価が ON になっている場合、24 時間ごとに評価 (スキャン) され、対象マシンに必要な更新プログラムの一覧が表示されます。<br>定期評価が OFF になっている場合、評価は行われません。</p><p>定期評価の結果は、ポータルの “推奨される更新プログラム” タブに表示されます。</p><div class="alert is-info"><p class="alert-title">Note</p><p>定期評価は、あくまでマシンに必要な更新プログラムの状態を定期的に確認する機能です。</p><p>そのため、定期評価が ON になっている場合でも、ユーザーにて更新操作を行わない限り、マシンに対して更新プログラムは適用されません。</p></div><p>定期評価の詳細については以下公開情報をご参考いただければ幸いです。<br><a href="https://learn.microsoft.com/ja-jp/azure/update-manager/assessment-options#periodic-assessment">定期評価</a></p><h3 id="定期的な更新-スケジュールの更新"><a href="#定期的な更新-スケジュールの更新" class="headerlink" title="定期的な更新 (スケジュールの更新) "></a>定期的な更新 (スケジュールの更新) <a name="定期的な更新-(スケジュールの更新)"></a></h3><p>定期的な更新は、メンテナンス構成 (スケジュール) を利用し、マシンに対してユーザーが設定したスケジュールでパッチを適用する機能です。<br>適用&#x2F;除外する更新プログラムの種類、KB ID (Windows の場合)、パッケージ名 (Linux の場合) を指定可能です。</p><div class="alert is-success"><p class="alert-title">ヒント</p><p>ポータル上では “スケジュールの更新” と表示されます。</p><p>“メンテナンス構成” とも呼ばれます。</p><p>“メンテナンス構成” の詳細は以下公開情報をご参考いただければ幸いです。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/update-manager/scheduled-patching?tabs=schedule-updates-single-machine,schedule-updates-scale-overview,windows-maintenance">Azure portal と Azure Policy を使用してマシンの定期的な更新をスケジュールする</a></p></div><h2 id="Azure-Update-Manager-の設定手順"><a href="#Azure-Update-Manager-の設定手順" class="headerlink" title="Azure Update Manager の設定手順 "></a>Azure Update Manager の設定手順 <a name="azure-update-manager-の設定手順"></a></h2><p>各機能ごとに説明させていただきます。</p><p><strong>オンデマンド評価 (更新プログラムの確認)</strong> や <strong>オンデマンド更新 (1 回限りの更新)</strong> の操作は、すぐにご利用いただけます。<br>別途、お客様にて事前設定等を行う必要はございません。</p><p>一方、<strong>定期的な評価 (定期評価)</strong> や <strong>定期的な更新 (スケジュールの更新)</strong> の操作を行うには、別途、お客様にて事前設定を行う必要がございます。<br><strong>定期的な評価 (定期評価)</strong> については、ポータル上の <a href="https://learn.microsoft.com/ja-jp/azure/update-manager/manage-update-settings?tabs=manage-single-overview,manage-scale-overview#configure-settings-on-a-single-vm">設定の更新</a> から ON&#x2F;OFF できます。<br><strong>定期的な更新 (スケジュールの更新)</strong> については、ポータル上の <a href="https://learn.microsoft.com/ja-jp/azure/update-manager/scheduled-patching?tabs=schedule-updates-single-machine,schedule-updates-scale-overview,windows-maintenance">メンテナンス構成</a> から設定を行ってください。</p><p>なお、メンテナンス構成をご利用いただく際の注意点としては、対象マシンのパッチ オーケストレーション モードが、<strong>カスタマー マネージド スケジュール (Customer Managed Schedule)</strong> で設定されている必要があります。<br>パッチ オーケストレーション モードについては、本ブログの “(補足) Update Manager のメンテナンス構成、Automatic VM Guest Patching、Hotpatch の違い” セッションにて補足させていただきます。</p><p>メンテナンス構成を利用するための前提条件は以下公開情報をご参考いただければ幸いです。<br><a href="https://learn.microsoft.com/ja-jp/azure/update-manager/scheduled-patching?tabs=schedule-updates-single-machine,schedule-updates-scale-overview,windows-maintenance#prerequisites-for-scheduled-patching">スケジュールされたパッチ適用の前提条件</a></p><h2 id="補足-Update-Manager-のメンテナンス構成、Automatic-VM-Guest-Patching、Hotpatch-の違い"><a href="#補足-Update-Manager-のメンテナンス構成、Automatic-VM-Guest-Patching、Hotpatch-の違い" class="headerlink" title="(補足) Update Manager のメンテナンス構成、Automatic VM Guest Patching、Hotpatch の違い "></a>(補足) Update Manager のメンテナンス構成、Automatic VM Guest Patching、Hotpatch の違い <a name="(補足)-update-manager-のメンテナンス構成automatic-vm-guest-patchinghotpatch-の違い"></a></h2><p>以下からは  Update Manager のメンテナンス構成、Automatic VM Guest Patching、Hotpatch の違いについて説明させていただきます。<br>違いを説明させていただくため、まずは、パッチ オーケストレーション モードについて説明させていただきます。</p><h3 id="パッチ-オーケストレーション-モード"><a href="#パッチ-オーケストレーション-モード" class="headerlink" title="パッチ オーケストレーション モード "></a>パッチ オーケストレーション モード <a name="パッチ-オーケストレーション-モード"></a></h3><p>パッチ オーケストレーション モードとは、対象マシンに対して、どのようにパッチを適用するかを定義する設定です。<br>パッチ オーケストレーション モードには 5つの種類があります。</p><ul><li>カスタマー マネージド スケジュール (Customer Managed Schedule)</li><li>Azure マネージド - 安全なデプロイ (Azure Managed - Safe Deployment)</li><li>Windows 自動更新 (AutomaticByOS)</li><li>手動更新 (Manual)</li><li>イメージデフォルト (ImageDefault)</li></ul><p>パッチ オーケストレーション モードの詳細については、以下公開情報もご参考いただければ幸いです。<br><a href="https://learn.microsoft.com/ja-jp/azure/update-manager/manage-update-settings?tabs=manage-single-overview,manage-scale-overview#configure-settings-on-a-single-vm">1 つの VM で設定を構成する</a><br><a href="https://learn.microsoft.com/ja-jp/azure/virtual-machines/automatic-vm-guest-patching#patch-orchestration-modes">パッチ オーケストレーションのモード</a></p><p>以下それぞれのパッチ オーケストレーション モードについて説明させていただきます。</p><h4 id="カスタマー-マネージド-スケジュール-Customer-Managed-Schedule"><a href="#カスタマー-マネージド-スケジュール-Customer-Managed-Schedule" class="headerlink" title="カスタマー マネージド スケジュール (Customer Managed Schedule) "></a>カスタマー マネージド スケジュール (Customer Managed Schedule) <a name="カスタマー-マネージド-スケジュール-(customer-managed-schedule)"></a></h4><p>Update Manager でメンテナンス構成 (スケジュールによる更新プログラムの適用) をご利用いただくためには、<br>パッチ オーケストレーションを “カスタマー マネージド スケジュール (Customer Managed Schedule)” に設定いただく必要があります。</p><p>公開情報 <a href="https://learn.microsoft.com/ja-jp/azure/virtual-machines/automatic-vm-guest-patching#patch-orchestration-modes">パッチ オーケストレーションのモード</a> 上では、AutomaticByPlatform (Azure-orchestrated) に該当します。<br><a href="https://learn.microsoft.com/ja-jp/azure/update-manager/manage-dynamic-scoping?tabs=avms,vm#add-a-dynamic-scope">ByPassPlatformSafetyChecksOnUserSchedule プロパティが “True” </a>である場合、 “カスタマー マネージド スケジュール (Customer Managed Schedule)” に該当します。</p><h4 id="Azure-マネージド-安全なデプロイ-Azure-Managed-Safe-Deployment"><a href="#Azure-マネージド-安全なデプロイ-Azure-Managed-Safe-Deployment" class="headerlink" title="Azure マネージド - 安全なデプロイ (Azure Managed - Safe Deployment) "></a>Azure マネージド - 安全なデプロイ (Azure Managed - Safe Deployment) <a name="azure-マネージド---安全なデプロイ-(azure-managed---safe-deployment)"></a></h4><p>Automatic VM Guest Patching で利用されるパッチ オーケストレーション モードです。<br>Azure の任意のタイミングで Critical および Security の更新プログラムが適用されます。</p><p>公開情報 <a href="https://learn.microsoft.com/ja-jp/azure/virtual-machines/automatic-vm-guest-patching#patch-orchestration-modes">パッチ オーケストレーションのモード</a> 上では、AutomaticByPlatform (Azure-orchestrated) に該当します。<br>ByPassPlatformSafetyChecksOnUserSchedule プロパティが “False” である場合、 “Azure マネージド - 安全なデプロイ (Azure Managed - Safe Deployment)” に該当します。</p><div class="alert is-success"><p class="alert-title">ヒント</p><p>カスタマー マネージド スケジュール (Customer Managed Schedule) と Azure マネージド - 安全なデプロイ (Azure Managed - Safe Deployment) の違いは、<strong>Update Manager のメンテナンス構成を利用するか利用しないか</strong>の違いです。カスタマー マネージド スケジュール (Customer Managed Schedule) では Update Manager のメンテナンス構成を利用して、ユーザーが更新プログラムの適用スケジュール (ユーザーのタイミング) を設定します。一方、Azure マネージド - 安全なデプロイ (Azure Managed - Safe Deployment) では、Azure が自動的に (Azure のタイミング) 更新プログラムを適用します。</p></div><h4 id="Windows-自動更新-AutomaticByOS"><a href="#Windows-自動更新-AutomaticByOS" class="headerlink" title="Windows 自動更新 (AutomaticByOS) "></a>Windows 自動更新 (AutomaticByOS) <a name="windows-自動更新-(automaticbyos)"></a></h4><p>Windows のみ該当するパッチ オーケストレーション モードです。<br>Windows 自動更新 (AutomaticByOS) の場合、マシンの OS 上の Windows Update 自動更新が有効になります。</p><h4 id="手動更新-Manual"><a href="#手動更新-Manual" class="headerlink" title="手動更新 (Manual) "></a>手動更新 (Manual) <a name="手動更新-(manual)"></a></h4><p>Windows のみ該当するパッチ オーケストレーション モードです。<br>手動更新 (Manual) の場合、マシンの OS 上の Windows Update 自動更新が無効になります。</p><h4 id="イメージデフォルト-ImageDefault"><a href="#イメージデフォルト-ImageDefault" class="headerlink" title="イメージデフォルト (ImageDefault) "></a>イメージデフォルト (ImageDefault) <a name="イメージデフォルト-(imagedefault)"></a></h4><p>Linux のみ該当するパッチ オーケストレーション モードです。<br>イメージデフォルト (ImageDefault) の場合、マシンの OS 上で設定されている既定のパッケージ配布設定に従って構成されます。</p><h3 id="Update-Manager-のメンテナンス構成"><a href="#Update-Manager-のメンテナンス構成" class="headerlink" title="Update Manager のメンテナンス構成 "></a>Update Manager のメンテナンス構成 <a name="update-manager-のメンテナンス構成"></a></h3><p>Update Manager のメンテナンス構成は、<strong>カスタマー マネージド スケジュール (Customer Managed Schedule)</strong> のパッチ オーケストレーション モードでご利用いただけます。</p><div class="alert is-success"><p class="alert-title">ヒント</p><p>Update Manager でスケジュール機能 (メンテナンス構成) を特にご利用されない場合、</p><p>パッチ オーケストレーションをカスタマー マネージド スケジュールに変更しなくても、<strong>オンデマンド評価 (更新プログラムの確認)</strong>、<strong>オンデマンド更新 (1 回限りの更新)</strong>、<strong>定期的な評価 (定期評価)</strong> をご利用できます。</p></div><h3 id="Automatic-VM-Guest-Patching"><a href="#Automatic-VM-Guest-Patching" class="headerlink" title="Automatic VM Guest Patching "></a>Automatic VM Guest Patching <a name="automatic-vm-guest-patching"></a></h3><p>Automatic VM Guest Patching は、Azure のタイミングによって、[重大] および [セキュリティ] 更新プログラムが自動的にダウンロードされて VM に適用される機能です。</p><div class="alert is-success"><p class="alert-title">ヒント</p><p>Azure のタイミングとは、<strong>VM のピーク外時間帯</strong>となります。</p><p>VM のピーク外時間帯は、VM がデプロイされているリージョンの時間帯に依存します。</p><p>具体的には、Automatic VM Guest Patching が有効になっており、対象 VM が東日本リージョンにデプロイされている場合、東日本リージョンの時間帯 (日本時間) の 10 PM - 4 AM が VM のピーク外時間帯となります。</p><p>また、VM のピーク外時間帯であっても VM がその時間帯に起動していなければ更新プログラムは適用されません。</p></div><p>お客様にて更新プログラムを適用するタイミングをスケジュールでコントロールされたい場合は、Update Manager のメンテナンス構成をご利用いただく必要がございます。</p><p>Automatic VM Guest Patching の詳細については以下公開情報をご参考いただければ幸いです。<br><a href="https://learn.microsoft.com/ja-jp/azure/virtual-machines/automatic-vm-guest-patching">Azure Virtual Machines とスケール セットのゲストの自動パッチ適用</a></p><h3 id="Hotpatching"><a href="#Hotpatching" class="headerlink" title="Hotpatching "></a>Hotpatching <a name="hotpatching"></a></h3><p>Hotpatching は、Azure 上の Windows 仮想マシン (VM) に対して、再起動なしで自動的に更新プログラムを適用できる機能です。</p><div class="alert is-success"><p class="alert-title">ヒント</p><p>Hotpatching で適用される更新プログラム (KB) は <a href="https://support.microsoft.com/en-us/topic/release-notes-for-hotpatch-in-azure-automanage-for-windows-server-2022-4e234525-5bd5-4171-9886-b475dabe0ce8">Release notes for Hotpatch in Azure Automanage for Windows Server 2022</a>、あるいは、<a href="https://support.microsoft.com/en-us/topic/release-notes-for-hotpatch-on-windows-server-2025-datacenter-azure-edition-c548437e-8c7a-4e27-99f4-e8746f97f8fa">Release notes for Hotpatch on Windows Server 2025 Datacenter Azure Edition</a> をご参考いただければ幸いです。</p></div><p>Hotpatching は、<a href="https://learn.microsoft.com/ja-jp/windows-server/get-started/hotpatch?toc=/azure/virtual-machines/toc.json#azure-and-azure-local-virtual-machines">一部の Windows Server エディションでのみご利用</a>いただけます。</p><p>Hotpatching は Hotpatch Calendar のスケジュールに従い、適用されます。<br>そのため、お客様にて更新プログラムを適用するタイミングをスケジュールでコントロールされたい場合は、Update Manager のメンテナンス構成をご利用いただく必要がございます。</p><p>Hotpatch のスケジュールの詳細については以下公開情報をご参考いただければ幸いです。<br><a href="https://learn.microsoft.com/ja-jp/windows-server/get-started/hotpatch?toc=/azure/virtual-machines/toc.json#how-hotpatch-works">ホットパッチのしくみ</a><br><a href="https://support.microsoft.com/en-us/topic/release-notes-for-hotpatch-in-azure-automanage-for-windows-server-2022-4e234525-5bd5-4171-9886-b475dabe0ce8">Release notes for Hotpatch in Azure Automanage for Windows Server 2022</a></p><p>本日のご紹介は以上となります。上記の内容以外でご不明な点や疑問点などございましたら、弊社サポート サービスまでお問い合わせください。<br>最後までお読みいただきありがとうございました。</p>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/UpdateManager/AboutUpdateManager/</id>
    <link href="https://jpazmon-integ.github.io/blog/UpdateManager/AboutUpdateManager/"/>
    <published>2025-07-17T15:00:00.000Z</published>
    <summary>
      <![CDATA[<p>[更新履歴]</p>
<ul>
<li>2025&#x2F;7&#x2F;18 ブログ公開</li>
<li>2025&#x2F;12&#x2F;26 最新情報に更新</li>
</ul>
<p>こんにちは、Azure Monitoring サポート チームの趙です。<br>Azure Update Manager は、Azure 上の仮想マシン (VM) や Azure Arc 対応マシンに対して、OS 更新プログラムの適用を自動化・管理できるサービスです。<br>本記事では、Update Manager の基本概念、アーキテクチャ、機能、設定手順等を解説します。<br>最後に補足としてパッチ オーケストレーション モードについてもご紹介いたします。</p>]]>
    </summary>
    <title>Update Manager について</title>
    <updated>2026-09-06T00:15:21.952Z</updated>
  </entry>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="Azure Monitor Essential" scheme="https://jpazmon-integ.github.io/blog/tags/Azure-Monitor-Essential/"/>
    <category term="Information" scheme="https://jpazmon-integ.github.io/blog/tags/Information/"/>
    <category term="Service Health" scheme="https://jpazmon-integ.github.io/blog/tags/Service-Health/"/>
    <content>
      <![CDATA[<p>こんにちは、Azure Monitoring サポート チームの北村です。<br>今回は、サービス正常性にて通知された「Action required: Ensure the right people can access security advisories in Azure Service Health」についてご案内します。</p><br><span id="more"></span><h2 id="目次"><a href="#目次" class="headerlink" title="目次"></a>目次</h2><ul><li><a href="#1-%E5%A0%B1%E5%91%8A%E3%81%95%E3%82%8C%E3%81%9F%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%81%AE%E5%8B%A7%E5%91%8A%E3%81%AB%E3%81%A4%E3%81%84%E3%81%A6">1. 報告された正常性の勧告について</a><ul><li><a href="#1-1-%E6%A6%82%E8%A6%81">1-1.概要</a></li><li><a href="#1-2-%E5%86%85%E5%AE%B9">1-2.内容</a></li><li><a href="#1-3-%E5%AE%9F%E6%96%BD%E3%81%84%E3%81%9F%E3%81%A0%E3%81%8D%E3%81%9F%E3%81%84%E3%82%A2%E3%82%AF%E3%82%B7%E3%83%A7%E3%83%B3">1-3.実施いただきたいアクション</a></li></ul></li><li><a href="#2-Azure-Service-Health-%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7-%E3%81%AE%E3%80%8C%E3%82%BB%E3%82%AD%E3%83%A5%E3%83%AA%E3%83%86%E3%82%A3-%E3%82%A2%E3%83%89%E3%83%90%E3%82%A4%E3%82%B6%E3%83%AA%E3%80%8D%E3%81%AB%E9%96%A2%E3%81%99%E3%82%8B%E4%BB%95%E6%A7%98%E5%A4%89%E6%9B%B4%E3%81%AB%E3%81%A4%E3%81%84%E3%81%A6">2. Azure Service Health (サービス正常性) の「セキュリティ アドバイザリ」に関する仕様変更について</a><ul><li><a href="#2-1-%E3%80%8C%E3%82%BB%E3%82%AD%E3%83%A5%E3%83%AA%E3%83%86%E3%82%A3-%E3%82%A2%E3%83%89%E3%83%90%E3%82%A4%E3%82%B6%E3%83%AA%E3%80%8D-%E3%81%AE%E3%82%A4%E3%83%99%E3%83%B3%E3%83%88%E3%82%92%E9%96%B2%E8%A6%A7%E3%83%BB%E5%8F%96%E5%BE%97%E3%81%99%E3%82%8B%E3%81%9F%E3%82%81%E3%81%AE%E6%A8%A9%E9%99%90%E3%81%AB%E3%81%A4%E3%81%84%E3%81%A6">2-1. 「セキュリティ アドバイザリ」 のイベントを閲覧・取得するための権限について</a></li><li><a href="#2-2-%E3%80%8C%E3%82%BB%E3%82%AD%E3%83%A5%E3%83%AA%E3%83%86%E3%82%A3-%E3%82%A2%E3%83%89%E3%83%90%E3%82%A4%E3%82%B6%E3%83%AA%E3%80%8D-%E3%81%AE%E3%82%A4%E3%83%99%E3%83%B3%E3%83%88%E3%82%92%E5%8F%96%E5%BE%97%E3%81%99%E3%82%8B-REST-API-%E3%81%AB%E3%81%A4%E3%81%84%E3%81%A6">2-2. 「セキュリティ アドバイザリ」 のイベントを取得する REST API について</a></li></ul></li><li><a href="#3-Azure-Service-Health-%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7-%E3%81%AE%E3%80%8C%E3%82%BB%E3%82%AD%E3%83%A5%E3%83%AA%E3%83%86%E3%82%A3-%E3%82%A2%E3%83%89%E3%83%90%E3%82%A4%E3%82%B6%E3%83%AA%E3%80%8D%E3%81%AB%E9%96%A2%E3%81%99%E3%82%8B%E4%BB%95%E6%A7%98%E5%A4%89%E6%9B%B4%E3%81%AB%E4%BC%B4%E3%81%86%E5%BF%85%E8%A6%81%E3%81%AA%E3%82%A2%E3%82%AF%E3%82%B7%E3%83%A7%E3%83%B3">3. Azure Service Health (サービス正常性) の「セキュリティ アドバイザリ」に関する仕様変更に伴う必要なアクション</a><ul><li><a href="#3-1-Azure-%E3%83%9D%E3%83%BC%E3%82%BF%E3%83%AB-%E3%82%84-Azure-Resource-Graph-%E3%81%A7%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%92%E9%96%B2%E8%A6%A7%E3%81%97%E3%81%A6%E3%81%84%E3%82%8B%E5%A0%B4%E5%90%88">3-1. Azure ポータルや Azure Resource Graph でサービス正常性を閲覧している場合</a></li><li><a href="#3-2-REST-API-%E3%81%A7%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%81%AE%E3%82%A4%E3%83%99%E3%83%B3%E3%83%88%E3%82%92%E5%8F%96%E5%BE%97%E3%81%97%E3%81%A6%E3%81%84%E3%82%8B%E5%A0%B4%E5%90%88">3-2. REST API でサービス正常性のイベントを取得している場合</a></li></ul></li><li><a href="#4-%E3%82%88%E3%81%8F%E3%81%82%E3%82%8B%E3%81%94%E8%B3%AA%E5%95%8F">4. よくあるご質問</a></li></ul><br><h2 id="1-報告された正常性の勧告について"><a href="#1-報告された正常性の勧告について" class="headerlink" title="1. 報告された正常性の勧告について"></a>1. 報告された正常性の勧告について</h2><h3 id="1-1-概要"><a href="#1-1-概要" class="headerlink" title="1-1. 概要"></a>1-1. 概要</h3><table>  <tr>    <th style="width: 150px;">項目名</th>    <th>項目値</th>  </tr>  <tr>    <td>題名</td>    <td>Action required: Ensure the right people can access security advisories in Azure Service Health</td>  </tr>  <tr>    <td>追跡 ID</td>    <td>T_Z2-LX8</td>  </tr>  <tr>    <td>影響を受けるリージョン</td>    <td>Southeast Asia, East US, West US 2, Sweden Central, South Africa West, West US 3, Canada Central, UK South, South India, North Central US, New Zealand North, West India, Australia Central 2, France South, Switzerland North, Jio India West, Italy North, Central US, Japan West, Australia Southeast, Mexico Central, Qatar Central, Switzerland West, Central India, East US 2 EUAP, Taiwan North, East Asia, UAE Central, Canada East, West US, France Central, Norway West, Germany West Central, South Africa North, West Europe, East US 2, Israel Central, Australia Central, Central US EUAP, Brazil Southeast, Japan East, Korea South, Germany North, Brazil South, UK West, Sweden South, West Central US, South Central US, Jio India Central, North Europe, Australia East, UAE North, Spain Central, Norway East, Korea Central, Poland Central</td>  </tr>  <tr>    <td>正常性イベントの種類</td>    <td>正常性の勧告</td>  </tr></table><br><h3 id="1-2-内容"><a href="#1-2-内容" class="headerlink" title="1-2. 内容"></a>1-2. 内容</h3><p>You’re receiving this notice because you use Azure Service Health. <br>To ensure sensitive security advisories are only received by people with elevated permissions, we’re making <a href="https://learn.microsoft.com/ja-jp/azure/service-health/security-advisories-elevated-access?branch=pr-en-us-255499">changes to role-based access control</a> (RBAC) in Azure Service Health beginning 22 April 2025. To make the changes, we’ll:</p><ul><li>Introduce a new version of the Resource Health API on 22 April 2025 which makes sure security advisory event details will be accessible only to privileged users.</li><li>Enable RBAC for security advisory events in the Azure portal on 22 October 2025.</li><li>Enable RBAC for security advisory events in Azure Resource Graph on 22 October 2025.</li></ul><p>To avoid disruption, please ensure the right users have access by following the steps below.</p><br><h3 id="1-3-実施いただきたいアクション"><a href="#1-3-実施いただきたいアクション" class="headerlink" title="1-3. 実施いただきたいアクション"></a>1-3. 実施いただきたいアクション</h3><p>If you’re accessing security advisories using the Azure portal:</p><ul><li>Review your <a href="https://learn.microsoft.com/ja-jp/azure/service-health/security-advisories-elevated-access?branch=pr-en-us-255499">security RBAC assignments</a> before 22 October 2025 and make changes or additions as needed.</li></ul><p>If you monitor the health of your resources or services using the Resource Health API, including viewing security advisories:</p><ul><li>Update to the new Resource Health API before old versions are deprecated, starting on 22 October 2025.</li><li>Use <a href="https://learn.microsoft.com/ja-jp/rest/api/resourcehealth/event/fetch-details-by-subscription-id-and-tracking-id?view=rest-resourcehealth-2024-02-01&tabs=HTTP">FetchEventDetails</a> to view sensitive security information going forward.</li></ul><p>If you’re accessing security advisories in Azure Resource Graph:</p><ul><li>Review the <a href="https://learn.microsoft.com/ja-jp/azure/service-health/resource-graph-samples?tabs=azure-cli">ServiceHealthResources properties</a> that will require elevated access and make changes or additions before 22 October 2025.</li></ul><p>Visit <a href="https://learn.microsoft.com/ja-jp/azure/service-health/stay-informed-security">Microsoft Learn</a> to read more about these changes and stay informed about Azure security issues.</p><br><br><h2 id="2-Azure-Service-Health-サービス正常性-の「セキュリティ-アドバイザリ」に関する仕様変更について"><a href="#2-Azure-Service-Health-サービス正常性-の「セキュリティ-アドバイザリ」に関する仕様変更について" class="headerlink" title="2. Azure Service Health (サービス正常性) の「セキュリティ アドバイザリ」に関する仕様変更について"></a>2. Azure Service Health (サービス正常性) の「セキュリティ アドバイザリ」に関する仕様変更について</h2><p>今回の通知は、 <a href="https://learn.microsoft.com/ja-jp/azure/service-health/overview">Azure Service Health (サービス正常性)</a> の「セキュリティ アドバイザリ」に関する仕様変更を通知しております。<br>サービス正常性の中でセキュリティ問題に関するイベントは 「セキュリティ アドバイザリ」 に分類されます。今後 「セキュリティ アドバイザリ」 の情報にアクセスする場合には、下記の事項にご留意いただきますようお願いいたします。</p><ol><li>「セキュリティ アドバイザリ」 のイベントを閲覧・取得するための権限について</li><li>「セキュリティ アドバイザリ」 のイベントを取得する REST API について</li></ol><br><h3 id="2-1-「セキュリティ-アドバイザリ」-のイベントを閲覧・取得するための権限について"><a href="#2-1-「セキュリティ-アドバイザリ」-のイベントを閲覧・取得するための権限について" class="headerlink" title="2-1. 「セキュリティ アドバイザリ」 のイベントを閲覧・取得するための権限について"></a>2-1. 「セキュリティ アドバイザリ」 のイベントを閲覧・取得するための権限について</h3><p>今回の仕様変更に伴い、「セキュリティ アドバイザリ」の機密性の高い情報にアクセスする権限が変更となります。<br>Azure ポータルの [サービス正常性] – <a href="https://learn.microsoft.com/ja-jp/azure/service-health/security-advisories-elevated-access?branch=pr-en-us-255499#what-are-security-advisories">[セキュリティ アドバイザリ]</a> にアクセスして情報を閲覧するには、下記の <a href="https://learn.microsoft.com/en-us/azure/service-health/impacted-resources-security#role-based-access-rbac-for-security-incident-resource-impact">Role Based Access (RBAC) For Security Incident</a> に記載の権限 (*) が必要となります。</p><p><a href="https://learn.microsoft.com/en-us/azure/service-health/impacted-resources-security#role-based-access-rbac-for-security-incident-resource-impact">(*) Role Based Access (RBAC) For Security Incident</a><br><img src="/blog/AzureMonitorEssential/SecurityAdvisoriesElevatedAccess/image01.png"></p><br><h3 id="2-2-「セキュリティ-アドバイザリ」-のイベントを取得する-REST-API-について"><a href="#2-2-「セキュリティ-アドバイザリ」-のイベントを取得する-REST-API-について" class="headerlink" title="2-2. 「セキュリティ アドバイザリ」 のイベントを取得する REST API について"></a>2-2. 「セキュリティ アドバイザリ」 のイベントを取得する REST API について</h3><p>現在は、<a href="https://learn.microsoft.com/en-us/rest/api/resourcehealth/event/get-by-subscription-id-and-tracking-id?view=rest-resourcehealth-2024-02-01&tabs=HTTP">Event - Get By Subscription Id And Tracking Id</a> や <a href="https://learn.microsoft.com/en-us/rest/api/resourcehealth/event/get-by-tenant-id-and-tracking-id?view=rest-resourcehealth-2024-02-01&tabs=HTTP">Event - Get By Tenant Id And Tracking Id</a> の REST API を利用して「セキュリティ アドバイザリ」の情報を取得することができます。</p><p>今後、上記の API では「セキュリティ アドバイザリ」の機密情報に該当するプロパティは含まれなくなります。<br>このため、今後は下記の <a href="https://learn.microsoft.com/en-us/azure/service-health/security-advisories-elevated-access#new-api-endpoint-details">API</a> をご利用いただく必要があり、<a href="https://learn.microsoft.com/en-us/azure/service-health/impacted-resources-security#role-based-access-rbac-for-security-incident-resource-impact">Role Based Access (RBAC) For Security Incident</a> に記載の権限も必要となります。<br><img src="/blog/AzureMonitorEssential/SecurityAdvisoriesElevatedAccess/image02.png"></p><br><br><h2 id="3-Azure-Service-Health-サービス正常性-の「セキュリティ-アドバイザリ」に関する仕様変更に伴う必要なアクション"><a href="#3-Azure-Service-Health-サービス正常性-の「セキュリティ-アドバイザリ」に関する仕様変更に伴う必要なアクション" class="headerlink" title="3. Azure Service Health (サービス正常性) の「セキュリティ アドバイザリ」に関する仕様変更に伴う必要なアクション"></a>3. Azure Service Health (サービス正常性) の「セキュリティ アドバイザリ」に関する仕様変更に伴う必要なアクション</h2><p>上記 2 点の仕様変更に伴って必要なアクションは以下の通りです。<br>今回の仕様変更によってお客様環境で影響のあるユーザー様や、REST API のご利用状況、アプリケーションの確認方法については、弊社からご案内できる情報がございません。誠に恐れ入りますが、お客様ご自身でシステムの設計資料や運用方法などを確認していただき、影響を受ける可能性のあるユーザー様やアプリケーションを特定していただく必要がございますのでご了承ください。<br><br></p><h3 id="3-1-Azure-ポータル-や-Azure-Resource-Graph-でサービス正常性を閲覧している場合"><a href="#3-1-Azure-ポータル-や-Azure-Resource-Graph-でサービス正常性を閲覧している場合" class="headerlink" title="3-1. Azure ポータル や Azure Resource Graph でサービス正常性を閲覧している場合"></a>3-1. Azure ポータル や Azure Resource Graph でサービス正常性を閲覧している場合</h3><p><a href="https://learn.microsoft.com/ja-jp/azure/service-health/security-advisories-elevated-access?branch=pr-en-us-255499#what-are-security-advisories">Azure ポータル</a>や <a href="https://learn.microsoft.com/ja-jp/azure/service-health/resource-graph-samples?tabs=azure-cli">Azure Resource Graph</a> でサービス正常性イベントを確認している場合、2025 年 10 月 22 日までに対象のユーザー様に<a href="https://learn.microsoft.com/en-us/azure/service-health/impacted-resources-security#role-based-access-rbac-for-security-incident-resource-impact">必要なロール</a>を付与してください。</p><br><h3 id="3-2-REST-API-でサービス正常性のイベントを取得している場合"><a href="#3-2-REST-API-でサービス正常性のイベントを取得している場合" class="headerlink" title="3-2. REST API でサービス正常性のイベントを取得している場合"></a>3-2. REST API でサービス正常性のイベントを取得している場合</h3><p>今後も REST API で「セキュリティ アドバイザリ」 の情報を確認する場合には、2025 年 10 月 22 日までに、下記事項を実施してください。</p><ul><li><p>REST API を実行しているアプリケーションに対して<a href="https://learn.microsoft.com/en-us/azure/service-health/impacted-resources-security#role-based-access-rbac-for-security-incident-resource-impact">必要な権限</a>の付与をお願いいたします。</p></li><li><p>下記の REST API で「セキュリティ アドバイザリ」 の情報を取得するようにアプリケーションの改修をお願いいたします。</p><ul><li><a href="https://learn.microsoft.com/en-us/rest/api/resourcehealth/event/fetch-details-by-subscription-id-and-tracking-id?view=rest-resourcehealth-2024-02-01&tabs=HTTP">Event - fetch Details By Subscription Id And Tracking Id</a> </li><li><a href="https://learn.microsoft.com/en-us/rest/api/resourcehealth/event/fetch-details-by-tenant-id-and-tracking-id?view=rest-resourcehealth-2024-02-01&tabs=HTTP">Event - fetch Details By Tenant Id And Tracking Id</a></li><li><a href="https://learn.microsoft.com/en-us/rest/api/resourcehealth/security-advisory-impacted-resources/list-by-subscription-id-and-event-id?view=rest-resourcehealth-2024-02-01&tabs=HTTP">Security Advisory Impacted Resources - List By Subscription Id And Event Id</a></li><li><a href="https://learn.microsoft.com/en-us/rest/api/resourcehealth/security-advisory-impacted-resources/list-by-tenant-id-and-event-id?view=rest-resourcehealth-2024-02-01&tabs=HTTP">Security Advisory Impacted Resources - List By Tenant Id And Event Id</a> をご利用ください</li></ul></li></ul><br><br><h2 id="4-よくあるご質問"><a href="#4-よくあるご質問" class="headerlink" title="4. よくあるご質問"></a>4. よくあるご質問</h2><h3 id="Q-今回の仕様変更に関する情報が掲載されている公開情報はありますか。"><a href="#Q-今回の仕様変更に関する情報が掲載されている公開情報はありますか。" class="headerlink" title="Q. 今回の仕様変更に関する情報が掲載されている公開情報はありますか。"></a>Q. 今回の仕様変更に関する情報が掲載されている公開情報はありますか。</h3><p><a href="https://learn.microsoft.com/ja-jp/azure/service-health/security-advisories-elevated-access">セキュリティ アドバイザリを表示するための昇格されたアクセス権</a> の公開情報をご覧ください。</p><br><h3 id="Q-今回の仕様変更に伴って、サービス正常性アラートに影響はありますか。"><a href="#Q-今回の仕様変更に伴って、サービス正常性アラートに影響はありますか。" class="headerlink" title="Q. 今回の仕様変更に伴って、サービス正常性アラートに影響はありますか。"></a>Q. 今回の仕様変更に伴って、サービス正常性アラートに影響はありますか。</h3><p>今回の仕様変更は、<a href="https://jpazmon-integ.github.io/blog/ame/HowToSetUpServiceHealthAlertsAndRecommendedSettings/">サービス正常性アラート</a>の動作に影響しません。<br>一方で、サービス正常性アラートで通知されるメールには、セキュリティ アドバイザリに関する機密性の高い情報が含まれることもございません。このため、セキュリティ アドバイザリに関する通知メールを受信した場合に、機密性の高い情報も含んで詳細を確認したい場合は、Azure ポータルのサービス正常性の画面にて直接ご確認いただきますようお願いいたします。</p><br><h3 id="Q-Azure-ポータルから-REST-API-の利用状況を確認することはできますか。"><a href="#Q-Azure-ポータルから-REST-API-の利用状況を確認することはできますか。" class="headerlink" title="Q. Azure ポータルから REST API の利用状況を確認することはできますか。"></a>Q. Azure ポータルから REST API の利用状況を確認することはできますか。</h3><p>いいえ、Azure ポータルから REST API の利用状況を確認することはできません。<br>お手数ではございますが、お客様ご自身でシステムの設計資料や運用方法などをご確認いただき、REST API のご利用状況をご確認くださいますようお願い申し上げます。</p><br><h3 id="Q-現時点でユーザーに必要なロールが割り当てられているかを確認する方法を教えてください。"><a href="#Q-現時点でユーザーに必要なロールが割り当てられているかを確認する方法を教えてください。" class="headerlink" title="Q. 現時点でユーザーに必要なロールが割り当てられているかを確認する方法を教えてください。"></a>Q. 現時点でユーザーに必要なロールが割り当てられているかを確認する方法を教えてください。</h3><p><a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/role-assignments-list-portal">Azure portal を使用して Azure でのロールの割り当てを一覧表示する</a> の公開情報をご覧ください。</p><br>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/AzureMonitorEssential/SecurityAdvisoriesElevatedAccess/</id>
    <link href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/SecurityAdvisoriesElevatedAccess/"/>
    <published>2025-06-26T15:00:00.000Z</published>
    <summary>
      <![CDATA[<p>こんにちは、Azure Monitoring サポート チームの北村です。<br>今回は、サービス正常性にて通知された「Action required: Ensure the right people can access security advisories in Azure Service Health」についてご案内します。</p>
<br>]]>
    </summary>
    <title>Action required: Ensure the right people can access security advisories in Azure Service Health  について</title>
    <updated>2026-09-06T00:15:21.661Z</updated>
  </entry>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="Log Analytics" scheme="https://jpazmon-integ.github.io/blog/tags/Log-Analytics/"/>
    <category term="HowTo" scheme="https://jpazmon-integ.github.io/blog/tags/HowTo/"/>
    <category term="Azure Monitor Agent" scheme="https://jpazmon-integ.github.io/blog/tags/Azure-Monitor-Agent/"/>
    <content>
      <![CDATA[<p>[更新履歴]<br>-2025&#x2F;05&#x2F;07 ブログ公開<br>-2026&#x2F;01&#x2F;21 画像の更新</p><p>こんにちは、Azure Monitoring チームの徳田です。<br>本ブログでは、Azure Monitor エージェントの自動アップグレード機能に関するよくあるご質問に対する回答をご紹介いたします。<br>弊社公開情報としては以下のページにてご紹介しておりますため、こちらも併せてご参照ください。<br><br><br><a href="https://learn.microsoft.com/ja-jp/azure/virtual-machines/automatic-extension-upgrade?tabs=RestAPI1,RestAPI2">Azure の仮想マシンとスケール セットの拡張機能の自動アップグレード</a></p><span id="more"></span><br><!-- more --><h2 id="Q-A-タイトル"><a href="#Q-A-タイトル" class="headerlink" title="Q &amp; A タイトル"></a>Q &amp; A タイトル</h2><h3 id=""><a href="#" class="headerlink" title="&lt;自動アップグレード有効化に関する質問&gt;"></a>&lt;自動アップグレード有効化に関する質問&gt;</h3><ul><li><a href="#Q-%E8%87%AA%E5%8B%95%E3%82%A2%E3%83%83%E3%83%97%E3%82%B0%E3%83%AC%E3%83%BC%E3%83%89%E3%82%92%E6%9C%89%E5%8A%B9%E5%8C%96%E3%81%99%E3%82%8B%E6%89%8B%E9%A0%86%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. 自動アップグレードを有効化する手順を教えてください。</a></li><li><a href="#Q-Set-AzVMExtension-%E3%82%B3%E3%83%9E%E3%83%B3%E3%83%89%E3%81%AE-EnableAutomaticUpgrade-%E3%81%A8-DisableAutoUpgradeMinorVersion-%E3%83%91%E3%83%A9%E3%83%A1%E3%83%BC%E3%82%BF%E3%83%BC%E3%81%AE%E9%81%95%E3%81%84%E3%81%AB%E3%81%A4%E3%81%84%E3%81%A6%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. Set-AzVMExtension コマンドの EnableAutomaticUpgrade と DisableAutoUpgradeMinorVersion パラメーターの違いについて教えてください。</a></li></ul><h3 id="-1"><a href="#-1" class="headerlink" title="&lt;自動アップグレードの実行に関する質問&gt;"></a>&lt;自動アップグレードの実行に関する質問&gt;</h3><ul><li><a href="#Q-%E3%81%A9%E3%81%AE%E3%82%88%E3%81%86%E3%81%AA%E3%82%BF%E3%82%A4%E3%83%9F%E3%83%B3%E3%82%B0%E3%81%A7%E3%82%A2%E3%83%83%E3%83%97%E3%82%B0%E3%83%AC%E3%83%BC%E3%83%89%E3%81%95%E3%82%8C%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82%E5%88%A9%E7%94%A8%E8%80%85%E5%81%B4%E3%81%A7%E6%8C%87%E5%AE%9A%E3%81%A7%E3%81%8D%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. どのようなタイミングでアップグレードされますか。利用者側で指定できますか。</a></li><li><a href="#Q-%E6%9C%80%E6%96%B0%E3%83%90%E3%83%BC%E3%82%B8%E3%83%A7%E3%83%B3%E3%81%8C%E3%83%AA%E3%83%AA%E3%83%BC%E3%82%B9%E3%81%95%E3%82%8C%E3%81%A6%E3%81%99%E3%81%90%E3%81%AB%E3%82%A2%E3%83%83%E3%83%97%E3%82%B0%E3%83%AC%E3%83%BC%E3%83%89%E3%81%95%E3%82%8C%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. 最新バージョンがリリースされてすぐにアップグレードされますか。</a></li><li><a href="#Q-%E5%88%A9%E7%94%A8%E4%B8%AD%E3%81%AE%E3%83%AA%E3%83%BC%E3%82%B8%E3%83%A7%E3%83%B3%E3%81%A7%E6%9C%80%E6%96%B0%E3%83%90%E3%83%BC%E3%82%B8%E3%83%A7%E3%83%B3%E3%81%8C%E5%88%A9%E7%94%A8%E5%8F%AF%E8%83%BD%E3%81%AB%E3%81%AA%E3%81%A3%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%81%8C%E3%80%81%E8%87%AA%E5%8B%95%E3%82%A2%E3%83%83%E3%83%97%E3%82%B0%E3%83%AC%E3%83%BC%E3%83%89%E3%81%AB%E3%82%88%E3%82%8B%E3%82%A2%E3%83%83%E3%83%97%E3%82%B0%E3%83%AC%E3%83%BC%E3%83%89%E3%81%8C%E3%81%BE%E3%81%A0%E8%A1%8C%E3%82%8F%E3%82%8C%E3%81%A6%E3%81%84%E3%81%BE%E3%81%9B%E3%82%93%E3%80%82%E3%81%99%E3%81%90%E3%81%AB%E3%82%A2%E3%83%83%E3%83%97%E3%82%B0%E3%83%AC%E3%83%BC%E3%83%89%E3%81%97%E3%81%9F%E3%81%84%E5%A0%B4%E5%90%88%E3%81%AF%E3%81%A9%E3%81%86%E3%81%99%E3%82%8C%E3%81%B0%E3%81%84%E3%81%84%E3%81%A7%E3%81%99%E3%81%8B%E3%80%82">Q. 利用中のリージョンで最新バージョンが利用可能になっていますが、自動アップグレードによるアップグレードがまだ行われていません。すぐにアップグレードしたい場合はどうすればいいですか。</a></li></ul><h3 id="-2"><a href="#-2" class="headerlink" title="&lt;アップグレード時に関する質問&gt;"></a>&lt;アップグレード時に関する質問&gt;</h3><ul><li><a href="#Q-%E3%82%A2%E3%83%83%E3%83%97%E3%82%B0%E3%83%AC%E3%83%BC%E3%83%89%E4%B8%AD%E3%81%AF%E3%83%AD%E3%82%B0%E5%8F%8E%E9%9B%86%E3%81%8C%E5%81%9C%E6%AD%A2%E3%81%97%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82%E5%81%9C%E6%AD%A2%E6%9C%9F%E9%96%93%E4%B8%AD%E3%81%AE%E3%83%AD%E3%82%B0%E3%81%AF%E3%82%A2%E3%83%83%E3%83%97%E3%82%B0%E3%83%AC%E3%83%BC%E3%83%89%E5%BE%8C%E3%81%AB%E5%86%8D%E9%80%81%E3%81%95%E3%82%8C%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. アップグレード中はログ収集が停止しますか。停止期間中のログはアップグレード後に再送されますか。</a></li><li><a href="#Q-%E5%81%9C%E6%AD%A2%E3%81%97%E3%81%A6%E3%81%84%E3%82%8B-VM-%E3%81%AB%E5%AF%BE%E3%81%97%E3%81%A6%E8%87%AA%E5%8B%95%E3%82%A2%E3%83%83%E3%83%97%E3%82%B0%E3%83%AC%E3%83%BC%E3%83%89%E3%81%AF%E8%A1%8C%E3%82%8F%E3%82%8C%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. 停止している VM に対して自動アップグレードは行われますか。</a></li><li><a href="#Q-%E3%82%A2%E3%83%83%E3%83%97%E3%82%B0%E3%83%AC%E3%83%BC%E3%83%89%E3%81%AE%E9%9A%9B%E3%81%AB%E4%BB%AE%E6%83%B3%E3%83%9E%E3%82%B7%E3%83%B3-OS-%E3%81%AF%E5%81%9C%E6%AD%A2%E3%83%BB%E5%86%8D%E8%B5%B7%E5%8B%95%E3%81%95%E3%82%8C%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. アップグレードの際に仮想マシン (OS) は停止・再起動されますか。</a></li><li><a href="#Q-%E8%87%AA%E5%8B%95%E3%82%A2%E3%83%83%E3%83%97%E3%82%B0%E3%83%AC%E3%83%BC%E3%83%89%E3%81%8C%E5%A4%B1%E6%95%97%E3%81%97%E3%81%9F%E5%A0%B4%E5%90%88%E3%81%AF%E5%86%8D%E5%AE%9F%E8%A1%8C%E3%81%95%E3%82%8C%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. 自動アップグレードが失敗した場合は再実行されますか。</a></li></ul><h3 id="-3"><a href="#-3" class="headerlink" title="&lt;その他&gt;"></a>&lt;その他&gt;</h3><ul><li><a href="#Q-%E3%82%A2%E3%83%83%E3%83%97%E3%82%B0%E3%83%AC%E3%83%BC%E3%83%89%E3%81%AE%E6%88%90%E5%90%A6%E3%81%AF%E7%A2%BA%E8%AA%8D%E3%81%A7%E3%81%8D%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. アップグレードの成否は確認できますか。</a></li><li><a href="#Q-Azure-Monitor-%E3%82%A8%E3%83%BC%E3%82%B8%E3%82%A7%E3%83%B3%E3%83%88%E3%81%AE%E5%90%84%E3%83%90%E3%83%BC%E3%82%B8%E3%83%A7%E3%83%B3%E3%81%AE%E6%83%85%E5%A0%B1%E3%81%AF%E3%81%A9%E3%81%93%E3%81%A7%E7%A2%BA%E8%AA%8D%E3%81%A7%E3%81%8D%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. Azure Monitor エージェントの各バージョンの情報はどこで確認できますか。</a></li></ul><br><h3 id="-4"><a href="#-4" class="headerlink" title="&lt;自動アップグレード有効化に関する質問&gt;"></a>&lt;自動アップグレード有効化に関する質問&gt;</h3><hr><h3 id="Q-自動アップグレードを有効化する手順を教えてください。"><a href="#Q-自動アップグレードを有効化する手順を教えてください。" class="headerlink" title="Q. 自動アップグレードを有効化する手順を教えてください。"></a>Q. 自動アップグレードを有効化する手順を教えてください。</h3><hr><p>自動アップグレードを有効化する方法には、主に以下の様なものがあります。</p><ul><li><a href="#Azure-portal-%E4%B8%8A%E3%81%A7%E6%9C%89%E5%8A%B9%E5%8C%96%E3%81%99%E3%82%8B">Azure portal 上で有効化する</a></li><li><a href="#PowerShell-%E3%82%B3%E3%83%9E%E3%83%B3%E3%83%89%E3%82%92%E4%BD%BF%E7%94%A8%E3%81%97%E3%81%A6%E6%9C%89%E5%8A%B9%E5%8C%96%E3%81%99%E3%82%8B">PowerShell コマンドを使用して有効化する</a></li><li><a href="#Azure-CLI-%E3%82%B3%E3%83%9E%E3%83%B3%E3%83%89%E3%82%92%E4%BD%BF%E7%94%A8%E3%81%97%E3%81%A6%E6%9C%89%E5%8A%B9%E5%8C%96%E3%81%99%E3%82%8B">Azure CLI コマンドを使用して有効化する</a></li></ul><p>それぞれの方法について紹介します。</p><h4 id="Azure-portal-上で有効化する"><a href="#Azure-portal-上で有効化する" class="headerlink" title="Azure portal 上で有効化する"></a>Azure portal 上で有効化する</h4><p>Azure portal で仮想マシン、または仮想マシン スケール セットのリソースを開き、[設定] &gt; [拡張機能とアプリケーション] のページから有効化できます。<br>詳細な手順については、以下の弊社公開情報をご確認ください。  </p><p><a href="https://learn.microsoft.com/ja-jp/azure/virtual-machines/automatic-extension-upgrade?tabs=powershell1,RestAPI2#use-the-azure-portal">Azure の仮想マシンとスケール セットの拡張機能の自動アップグレード | 拡張機能の自動アップグレードを有効にする | Azure portal を使用する</a></p><h4 id="PowerShell-コマンドを使用して有効化する"><a href="#PowerShell-コマンドを使用して有効化する" class="headerlink" title="PowerShell コマンドを使用して有効化する"></a>PowerShell コマンドを使用して有効化する</h4><p>以下のコマンドを実行して有効化することができます。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br></pre></td><td class="code"><pre><span class="line"></span><br><span class="line">Set-AzVMExtension `</span><br><span class="line">-Name AzureMonitorWindowsAgent `</span><br><span class="line">-ExtensionType AzureMonitorWindowsAgent `</span><br><span class="line">-Publisher Microsoft.Azure.Monitor `</span><br><span class="line">-ResourceGroupName &lt;resourceGroupName&gt; `</span><br><span class="line">-VMName &lt;vmName&gt; `</span><br><span class="line">-Location &lt;region&gt; `</span><br><span class="line">-HandlerVersion &lt;version&gt; `</span><br><span class="line">-DisableAutoUpgradeMinorVersion `</span><br><span class="line">-EnableAutomaticUpgrade $true</span><br><span class="line"></span><br><span class="line"># Linux の場合</span><br><span class="line">Set-AzVMExtension `</span><br><span class="line">-Name AzureMonitorLinuxAgent `</span><br><span class="line">-ExtensionType AzureMonitorLinuxAgent `</span><br><span class="line">-Publisher Microsoft.Azure.Monitor `</span><br><span class="line">-ResourceGroupName &lt;resourceGroupName&gt; `</span><br><span class="line">-VMName &lt;vmName&gt; `</span><br><span class="line">-Location &lt;region&gt; `</span><br><span class="line">-HandlerVersion &lt;version&gt; `</span><br><span class="line">-DisableAutoUpgradeMinorVersion `</span><br><span class="line">-EnableAutomaticUpgrade $true</span><br></pre></td></tr></table></figure><p>※ &lt;&gt; で囲まれた箇所は環境に合わせて変更してください。  </p><br><h4 id="Azure-CLI-コマンドを使用して有効化する"><a href="#Azure-CLI-コマンドを使用して有効化する" class="headerlink" title="Azure CLI コマンドを使用して有効化する"></a>Azure CLI コマンドを使用して有効化する</h4><p>以下のコマンドを実行して有効化することができます。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br></pre></td><td class="code"><pre><span class="line"># Windows の場合</span><br><span class="line">az vm extension set `</span><br><span class="line">--name AzureMonitorWindowsAgent `</span><br><span class="line">--publisher Microsoft.Azure.Monitor `</span><br><span class="line">--ids &lt;vm-resource-id&gt; `</span><br><span class="line">--version &lt;version&gt; `</span><br><span class="line">--no-auto-upgrade-minor-version `</span><br><span class="line">--enable-auto-upgrade true</span><br><span class="line"></span><br><span class="line"># Linux の場合</span><br><span class="line">az vm extension set `</span><br><span class="line">--name AzureMonitorLinuxAgent `</span><br><span class="line">--publisher Microsoft.Azure.Monitor `</span><br><span class="line">--ids &lt;vm-resource-id&gt; `</span><br><span class="line">--version &lt;version&gt; `</span><br><span class="line">--no-auto-upgrade-minor-version `</span><br><span class="line">--enable-auto-upgrade true</span><br></pre></td></tr></table></figure><p>※ &lt;&gt; で囲まれた箇所は環境に合わせて変更してください。<br>※ <code>no-auto-upgrade-minor-version</code> パラメーターについては、後述の <a href="#Q-Set-AzVMExtension-%E3%82%B3%E3%83%9E%E3%83%B3%E3%83%89%E3%81%AE-EnableAutomaticUpgrade-%E3%81%A8-DisableAutoUpgradeMinorVersion-%E3%83%91%E3%83%A9%E3%83%A1%E3%83%BC%E3%82%BF%E3%83%BC%E3%81%AE%E9%81%95%E3%81%84%E3%81%AB%E3%81%A4%E3%81%84%E3%81%A6%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. Set-AzVMExtension コマンドの EnableAutomaticUpgrade と DisableAutoUpgradeMinorVersion パラメーターの違いについて教えてください。</a> を参照してください。</p><br><p>なお、以下弊社公開情報には、上記の方法に加えて ARM テンプレートや REST API を使用した有効化方法についてもご紹介しております。</p><p><a href="https://learn.microsoft.com/ja-jp/azure/virtual-machines/automatic-extension-upgrade?tabs=cli1,RestAPI2#enable-automatic-extension-upgrade">Azure の仮想マシンとスケール セットの拡張機能の自動アップグレード | 拡張機能の自動アップグレードを有効にする</a></p><br><hr><h3 id="Q-Set-AzVMExtension-コマンドの-EnableAutomaticUpgrade-と-DisableAutoUpgradeMinorVersion-パラメーターの違いについて教えてください。"><a href="#Q-Set-AzVMExtension-コマンドの-EnableAutomaticUpgrade-と-DisableAutoUpgradeMinorVersion-パラメーターの違いについて教えてください。" class="headerlink" title="Q. Set-AzVMExtension コマンドの EnableAutomaticUpgrade と DisableAutoUpgradeMinorVersion パラメーターの違いについて教えてください。"></a>Q. Set-AzVMExtension コマンドの EnableAutomaticUpgrade と DisableAutoUpgradeMinorVersion パラメーターの違いについて教えてください。</h3><hr><p><strong>EnableAutomaticUpgrade</strong>  </p><ul><li>EnableAutomaticUpgrade は、拡張機能の自動アップグレード機能を有効化の有無を指定するパラメーターです。</li><li>したがって、拡張機能の自動アップグレード機能を有効化したい場合は、値を $true に設定する必要があります。</li><li>このパラメーターは Azure CLI の <code>az vm extension set</code> コマンドにおける <code>--enable-auto-upgrade</code> と同じはたらきです。</li></ul><p><strong>DisableAutoUpgradeMinorVersion</strong></p><ul><li>このパラメーターは、Set-AzVMExtension が実行される際 (拡張機能をインストールするときや手動アップグレードするとき) に、どのバージョンがインストールされる (どのバージョンにアップグレードされる) かを指定するものです。</li><li><code>-DisableAutoUpgradeMinorVersion:$true</code> または <code>-DisableAutoUpgradeMinorVersion</code> とした場合は、<code>-TypeHandlerVersion</code> に指定したバージョンがインストールされ (<code>-TypeHandlerVersion</code> に指定したバージョンにアップグレードされ) ます。 </li><li><code>-DisableAutoUpgradeMinorVersion:$false</code> とした場合、その時使用できる最新の安定したマイナー バージョンがインストールされ (にアップグレードされ) ます。</li></ul><p>(ご参考)<br><a href="https://learn.microsoft.com/en-us/powershell/module/az.compute/set-azvmextension?view=azps-13.4.0">Set-AzVMExtension</a><br><a href="https://learn.microsoft.com/ja-jp/cli/azure/vm/extension?view=azure-cli-latest#az-vm-extension-set-optional-parameters">az vm extension | az vm extension set | 省略可能のパラメーター</a></p><br><hr><h3 id="Q-どのようなタイミングでアップグレードされますか。利用者側で指定できますか。"><a href="#Q-どのようなタイミングでアップグレードされますか。利用者側で指定できますか。" class="headerlink" title="Q. どのようなタイミングでアップグレードされますか。利用者側で指定できますか。"></a>Q. どのようなタイミングでアップグレードされますか。利用者側で指定できますか。</h3><hr><p>残念ながら、利用者様側で自動アップグレードのタイミングを制御することはできません。<br>起動している仮想マシン上で動作するエージェントが、定期的に最新バージョンの値をチェックし、最新のものが存在する場合は、その後自動アップグレードの処理がトリガーされます。</p><br><hr><h3 id="Q-最新バージョンがリリースされてすぐにアップグレードされますか。"><a href="#Q-最新バージョンがリリースされてすぐにアップグレードされますか。" class="headerlink" title="Q. 最新バージョンがリリースされてすぐにアップグレードされますか。"></a>Q. 最新バージョンがリリースされてすぐにアップグレードされますか。</h3><hr><p>新しいバージョンがリリースされた後、順次各リージョンにデプロイされ、利用可能となります。<br>ご利用のリージョンで最新バージョンが利用可能になってから、すぐにその最新版への自動アップグレードが実行されるわけではありません。<br>以下弊社公開情報にもある通り、自動アップグレードによるアップグレードが実行されるまで、数週間かかるとご認識ください。  </p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/agents/azure-monitor-agent-manage?tabs=azure-portal#update">Azure Monitor エージェントのインストールと管理 | 更新する</a>  </p><br><p><img src="/blog/LogAnalytics/AMAAutoupgradeFAQ/updatecycle_2601.png"></p><br><hr><h3 id="Q-利用中のリージョンで最新バージョンが利用可能になっていますが、自動アップグレードによるアップグレードがまだ行われていません。すぐにアップグレードしたい場合はどうすればいいですか。"><a href="#Q-利用中のリージョンで最新バージョンが利用可能になっていますが、自動アップグレードによるアップグレードがまだ行われていません。すぐにアップグレードしたい場合はどうすればいいですか。" class="headerlink" title="Q. 利用中のリージョンで最新バージョンが利用可能になっていますが、自動アップグレードによるアップグレードがまだ行われていません。すぐにアップグレードしたい場合はどうすればいいですか。"></a>Q. 利用中のリージョンで最新バージョンが利用可能になっていますが、自動アップグレードによるアップグレードがまだ行われていません。すぐにアップグレードしたい場合はどうすればいいですか。</h3><hr><p>以下の方法で手動でアップグレードすることで任意のタイミングで最新バージョンの利用を開始することが可能です。</p><h4 id="Azure-portal-上で手動アップグレードする"><a href="#Azure-portal-上で手動アップグレードする" class="headerlink" title="Azure portal 上で手動アップグレードする"></a>Azure portal 上で手動アップグレードする</h4><p>リソースの [設定] &gt; [拡張機能とアプリケーション] にて “状態” 列に 「更新プログラムを利用可能」と表記されている場合、その拡張機能のバージョンよりも新しいマイナー バージョンが利用可能であることを意味しています。<br>[拡張機能とアプリケーション] 画面にて、当該拡張機能にチェックを入れ [更新] を押下することで、最新のバージョンにアップグレードできます。</p><br><p><img src="/blog/LogAnalytics/AMAAutoupgradeFAQ/azureportal-manualupgrade_2601.png"></p><br><h3 id="-5"><a href="#-5" class="headerlink" title="&lt;アップグレード時に関する質問&gt;"></a>&lt;アップグレード時に関する質問&gt;</h3><hr><h3 id="Q-アップグレード中はログ収集が停止しますか。停止期間中のログはアップグレード後に再送されますか。"><a href="#Q-アップグレード中はログ収集が停止しますか。停止期間中のログはアップグレード後に再送されますか。" class="headerlink" title="Q. アップグレード中はログ収集が停止しますか。停止期間中のログはアップグレード後に再送されますか。"></a>Q. アップグレード中はログ収集が停止しますか。停止期間中のログはアップグレード後に再送されますか。</h3><hr><p>まず、AMA で収集可能なログは、仕組みによって大きく 2 種類に分かれます。  </p><ol><li>一定の間隔で取得して収集するログ : Heartbeat、パフォーマンス データ、Change Tracking データ  </li><li>内部の仕組みでログの更新を検知して収集するログ : イベント ログ、 Syslog、カスタム ログ</li></ol><p>1 のログについては、アップグレードしている間はログ収集できなくなるため、その分のログは欠損してしまいます。<br>2 のログについては、アップグレード後に再度ログの更新を検知することが可能なため、理論上欠損は発生しません。</p><br><hr><h3 id="Q-停止している-VM-に対して自動アップグレードは行われますか。"><a href="#Q-停止している-VM-に対して自動アップグレードは行われますか。" class="headerlink" title="Q. 停止している VM に対して自動アップグレードは行われますか。"></a>Q. 停止している VM に対して自動アップグレードは行われますか。</h3><hr><p>仮想マシンが停止している場合は、自動アップグレード機能によるアップグレードは実行されません。</p><br><hr><h3 id="Q-アップグレードの際に仮想マシン-OS-は停止・再起動されますか。"><a href="#Q-アップグレードの際に仮想マシン-OS-は停止・再起動されますか。" class="headerlink" title="Q. アップグレードの際に仮想マシン (OS) は停止・再起動されますか。"></a>Q. アップグレードの際に仮想マシン (OS) は停止・再起動されますか。</h3><hr><p>Azure Monitor エージェントのアップグレードの際に、仮想マシンの再起動は起こりません。</p><br><hr><h3 id="Q-自動アップグレードが失敗した場合は再実行されますか。"><a href="#Q-自動アップグレードが失敗した場合は再実行されますか。" class="headerlink" title="Q. 自動アップグレードが失敗した場合は再実行されますか。"></a>Q. 自動アップグレードが失敗した場合は再実行されますか。</h3><hr><p>AMAの自動アップグレードが失敗した場合、バージョンアップ前のバージョンが再インストール (ロールバック) されます。<br>ロールバックが成功した場合は、翌日の処理で再度自動アップグレードが施行されます。<br>なお、ロールバックが失敗すると、AMA 自体の機能が停止し、ログ転送機能が停止する可能性が高いですが、ロールバックが失敗した際の挙動と解消方法は状況により異なります。<br>そのため、ロールバックも失敗した場合は、必要に応じて、原因と解消方法の調査のために弊社サポート サービスまでお問い合わせください。</p><br><h3 id="-6"><a href="#-6" class="headerlink" title="&lt;その他&gt;"></a>&lt;その他&gt;</h3><hr><h3 id="Q-アップグレードの成否は確認できますか。"><a href="#Q-アップグレードの成否は確認できますか。" class="headerlink" title="Q. アップグレードの成否は確認できますか。"></a>Q. アップグレードの成否は確認できますか。</h3><hr><p>アクティビティ ログから確認が可能です。<br>具体的には、以下の画像のように、Create or Update Virtual Machine Extension というアクティビティ ログが記録されます。<br>なお、手動で拡張機能をアップロードした場合も同様のログが記録されますため、こちらの点についてご留意ください。</p><br><p><img src="/blog/LogAnalytics/AMAAutoupgradeFAQ/upgrade-activitylog.png"></p><br><p>また、各マシンで動作している Azure Monitor エージェントのバージョンは、Log Analytics ワークスペースの Heartbeat テーブルの Version 列からもご確認いただけます。<br>そのため、当該エージェントのバージョンがどのタイミングで変更されたかは、Heartbeat ログからもご確認が可能です。<br>以下は確認のためのサンプル クエリおよびクエリ実行結果の例です。</p><p>■ サンプル クエリ</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line">Heartbeat</span><br><span class="line">| where _ResourceId =~ &quot;&lt;VMResourceId&gt;&quot;</span><br><span class="line">| where Category == &quot;Azure Monitor Agent&quot;</span><br><span class="line">| where TimeGenerated &gt;= ago(100d)</span><br><span class="line">| summarize max(TimeGenerated) by _ResourceId, Category, Version</span><br></pre></td></tr></table></figure><br><p>■ サンプル クエリの実行結果の例　　<br><img src="/blog/LogAnalytics/AMAAutoupgradeFAQ/Heartbeat-versions.png"></p><br><hr><h3 id="Q-Azure-Monitor-エージェントの各バージョンの情報はどこで確認できますか。"><a href="#Q-Azure-Monitor-エージェントの各バージョンの情報はどこで確認できますか。" class="headerlink" title="Q. Azure Monitor エージェントの各バージョンの情報はどこで確認できますか。"></a>Q. Azure Monitor エージェントの各バージョンの情報はどこで確認できますか。</h3><hr><p>Azure Monitor エージェントのバージョンのリリース情報は、以下弊社公開情報に記載されます。  </p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/agents/azure-monitor-agent-extension-versions#version-details">Azure Monitor エージェント拡張機能のバージョン | バージョンの詳細</a>  </p><br><p>なお、上記サイトにリリース情報が記録されるタイミングと、新しいバージョンが実際に利用できるようになるタイミングは前後する可能性がございますため、恐れ入りますが、あらかじめご理解・ご了承ください。  </p><br><p>補足として、リージョンごとにデプロイされている Azure Monitor エージェント拡張機能のバージョンは、以下の PowerShell コマンドを実行することで確認が可能でございます。</p><br><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line"># Windows</span><br><span class="line">((Get-AzVMExtensionImage -Location &lt;region&gt; -PublisherName &quot;Microsoft.Azure.Monitor&quot; -Type &quot;AzureMonitorWindowsAgent&quot;).Version | Sort-Object -Property &#123; [Version]$_&#125;)</span><br><span class="line"></span><br><span class="line"># Linux</span><br><span class="line">((Get-AzVMExtensionImage -Location &lt;region&gt; -PublisherName &quot;Microsoft.Azure.Monitor&quot; -Type &quot;AzureMonitorLinuxAgent&quot;).Version | Sort-Object -Property &#123; [Version]$_&#125;)</span><br></pre></td></tr></table></figure><p>※ <code>&lt;region&gt;</code> の箇所は、任意のリージョン名にご変更ください (japaneast など)。</p><br><br><p>上記の内容以外でご不明な点や疑問点などございましたら、弊社サポート サービスまでお問い合わせください。<br>皆さんの疑問点が 1 つでも解消すれば幸いです。</p>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/LogAnalytics/AMAAutoupgradeFAQ/</id>
    <link href="https://jpazmon-integ.github.io/blog/LogAnalytics/AMAAutoupgradeFAQ/"/>
    <published>2025-05-07T03:00:00.000Z</published>
    <summary>
      <![CDATA[<p>[更新履歴]<br>-2025&#x2F;05&#x2F;07 ブログ公開<br>-2026&#x2F;01&#x2F;21 画像の更新</p>
<p>こんにちは、Azure Monitoring チームの徳田です。<br>本ブログでは、Azure Monitor エージェントの自動アップグレード機能に関するよくあるご質問に対する回答をご紹介いたします。<br>弊社公開情報としては以下のページにてご紹介しておりますため、こちらも併せてご参照ください。<br><br><br><a href="https://learn.microsoft.com/ja-jp/azure/virtual-machines/automatic-extension-upgrade?tabs=RestAPI1,RestAPI2">Azure の仮想マシンとスケール セットの拡張機能の自動アップグレード</a></p>]]>
    </summary>
    <title>Azure Monitor エージェントの自動アップグレード機能に関するよくあるご質問集</title>
    <updated>2026-09-06T00:15:21.730Z</updated>
  </entry>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="Application Insights" scheme="https://jpazmon-integ.github.io/blog/tags/Application-Insights/"/>
    <category term="Information" scheme="https://jpazmon-integ.github.io/blog/tags/Information/"/>
    <content>
      <![CDATA[<p>[更新履歴]</p><ul><li>2025&#x2F;3&#x2F;31 ブログ公開</li><li>2026&#x2F;1&#x2F;7 最新情報に更新</li></ul><p>こんにちは、Azure Monitoring サポート チームの北山です。<br>今回の記事では、Application Insights の TLS 変更に関するご案内 (Tracking ID : TT8T-TR0) について記載します。</p><span id="more"></span><ul><li><a href="#%E6%A6%82%E8%A6%81">概要</a></li><li><a href="#%E3%81%A9%E3%81%AE%E3%82%88%E3%81%86%E3%81%AA%E5%BD%B1%E9%9F%BF%E3%82%92%E5%8F%97%E3%81%91%E3%82%8B%E3%81%8B">どのような影響を受けるか</a></li><li><a href="#%E3%81%84%E3%81%A4%E3%81%8B%E3%82%89%E5%BD%B1%E9%9F%BF%E3%82%92%E5%8F%97%E3%81%91%E3%82%8B%E3%81%8B">いつから影響を受けるか</a></li><li><a href="#%E5%BD%B1%E9%9F%BF%E3%82%92%E5%8F%97%E3%81%91%E3%82%8B%E3%81%8A%E5%AE%A2%E6%A7%98">影響を受けるお客様</a></li><li><a href="#%E5%BD%B1%E9%9F%BF%E3%82%92%E5%8F%97%E3%81%91%E3%81%A6%E3%81%84%E3%82%8B%E3%81%8B%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B%E6%96%B9%E6%B3%95">影響を受けているか確認する方法</a><ul><li><a href="#1-%E6%8E%A5%E7%B6%9A%E6%96%87%E5%AD%97%E5%88%97%E3%82%92%E7%94%A8%E3%81%84%E3%81%A6-application-insights-%E3%81%A8%E9%80%A3%E6%90%BA%E3%81%97%E3%81%A6%E3%81%84%E3%82%8B%E5%A0%B4%E5%90%88">1. 接続文字列を用いて Application Insights と連携している場合</a></li><li><a href="#2-%E3%82%A4%E3%83%B3%E3%82%B9%E3%83%88%E3%83%AB%E3%83%A1%E3%83%B3%E3%83%86%E3%83%BC%E3%82%B7%E3%83%A7%E3%83%B3-%E3%82%AD%E3%83%BC%E3%82%92%E7%94%A8%E3%81%84%E3%81%A6-application-insights-%E3%81%A8%E9%80%A3%E6%90%BA%E3%81%97%E3%81%A6%E3%81%84%E3%82%8B%E5%A0%B4%E5%90%88">2. インストルメンテーション キーを用いて Application Insights と連携している場合</a></li></ul></li><li><a href="#%E3%82%88%E3%81%8F%E3%81%82%E3%82%8B%E3%81%94%E8%B3%AA%E5%95%8F">よくあるご質問</a><ul><li><a href="#%E7%A7%81%E3%81%AF%E6%8E%A5%E7%B6%9A%E6%96%87%E5%AD%97%E5%88%97%E3%81%A8%E3%82%A4%E3%83%B3%E3%82%B9%E3%83%88%E3%83%AB%E3%83%A1%E3%83%B3%E3%83%86%E3%83%BC%E3%82%B7%E3%83%A7%E3%83%B3-%E3%82%AD%E3%83%BC%E3%81%AE%E3%81%A9%E3%81%A1%E3%82%89%E3%82%92%E5%88%A9%E7%94%A8%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%81%8B">私は接続文字列とインストルメンテーション キーのどちらを利用していますか?</a></li><li><a href="#%E3%81%AA%E3%82%93%E3%81%A8%E3%81%8B%E3%81%97%E3%81%A6%E4%BD%BF%E3%81%A3%E3%81%A6%E3%81%84%E3%82%8B-tls-%E3%81%AE%E3%83%90%E3%83%BC%E3%82%B8%E3%83%A7%E3%83%B3%E3%82%92%E3%83%81%E3%82%A7%E3%83%83%E3%82%AF%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%81%AF%E5%87%BA%E6%9D%A5%E3%81%BE%E3%81%99%E3%81%8B">なんとかして使っている TLS のバージョンをチェックすることは出来ますか?</a></li><li><a href="#%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A4%E3%83%99%E3%83%B3%E3%83%88%E3%81%AB%E8%A8%98%E8%BC%89%E3%81%8C%E3%81%82%E3%81%A3%E3%81%9F-you-can-determine-if-youre-using-tls-10-or-11-by-enabling-logging-%E3%81%A8%E3%81%AF%E3%81%A9%E3%81%86%E3%81%84%E3%81%86%E6%84%8F%E5%91%B3%E3%81%A7%E3%81%99%E3%81%8B">正常性イベントに記載があった “You can determine if you’re using TLS 1.0 or 1.1 by enabling logging.” とはどういう意味ですか?</a></li></ul></li><li><a href="#%E6%9C%80%E5%BE%8C%E3%81%AB">最後に</a></li></ul><p>下記のサービス正常性に関する記事となります。</p><table>  <tr>    <th style="width: 150px;">項目名</th>    <th>項目値</th>  </tr>  <tr>    <td>題名</td>    <td>Action required: Upcoming TLS changes for Azure Monitor Application Insights</td>  </tr>  <tr>    <td>追跡 ID</td>    <td>TT8T-TR0</td>  </tr>  <tr>    <td>影響を受けるリージョン</td>    <td>Southeast Asia; East US; West US 2; Sweden Central; South Africa West; West US 3; Canada Central; UK South; Global; South India; North Central US; New Zealand North; West India; Australia Central 2; France South; Switzerland North; Jio India West; Italy North; Central US; Japan West; Australia Southeast; Mexico Central; Qatar Central; Switzerland West; Central India; East US 2 EUAP; Taiwan North; East Asia; UAE Central; Canada East; West US; France Central; Norway West; Germany West Central; South Africa North; West Europe; East US 2; Israel Central; Australia Central; Central US EUAP; Brazil Southeast; Japan East; Korea South; Germany North; Brazil South; UK West; Indonesia Central; Sweden South; West Central US; South Central US; Jio India Central; North Europe; Australia East; UAE North; Spain Central; Norway East; Korea Central; Poland Central</td>  </tr>  <tr>    <td>正常性イベントの種類</td>    <td>正常性の勧告</td>  </tr></table><br><p>内容は下記のとおりです。</p><p><strong>原文</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br></pre></td><td class="code"><pre><span class="line">You’re receiving this notification because you&#x27;re associated with one or more Azure subscriptions that use Azure Monitor Application Insights.</span><br><span class="line"></span><br><span class="line">To enhance security and provide best-in-class encryption for your data, we&#x27;ll require all connections to Azure Monitor Application Insights to be secured using Transport Layer Security (TLS) 1.2 or later beginning 1 May 2025, when support for TLS 1.0 and 1.1 will end.</span><br><span class="line"></span><br><span class="line">If you&#x27;re already using TLS 1.2 or later, no further action is required.</span><br><span class="line"></span><br><span class="line"># Required action</span><br><span class="line">If you&#x27;re using TLS 1.0 or 1.1 for Azure Monitor Application Insights, you&#x27;ll need to switch to TLS 1.2 or later by 1 May 2025. You can determine if you&#x27;re using TLS 1.0 or 1.1 by enabling logging.</span><br></pre></td></tr></table></figure><p><strong>日本語</strong></p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br></pre></td><td class="code"><pre><span class="line">あなたは、Azure Monitor Application Insights をご利用いただいている Azure サブスクリプションに関連付けられているため、この通知を受け取っています。</span><br><span class="line"></span><br><span class="line">データのセキュリティ強化と最先端の暗号化を提供するため、2025年5月1日より、Azure Monitor Application Insights へのすべての接続で TLS 1.2 以降の使用を必須とし、TLS 1.0 および 1.1 のサポートを終了します。</span><br><span class="line"></span><br><span class="line">すでに TLS 1.2 以降を使用している場合は、追加の対応は不要です。</span><br><span class="line"></span><br><span class="line"># 必要なアクション</span><br><span class="line">クライアント側で TLS 1.0 または 1.1 を使って Azure Monitor Application Insights と通信している場合は、2025年5月1日までにクライアント側を TLS 1.2 以降へ移行する必要があります。</span><br><span class="line">使用中の TLS バージョンを確認するには、ログを有効化してください。</span><br></pre></td></tr></table></figure><h1 id="どのような影響を受けるか"><a href="#どのような影響を受けるか" class="headerlink" title="どのような影響を受けるか"></a>どのような影響を受けるか</h1><p>クライアント側 (OS の設定もしくは、ランタイム・Web アプリケーション側の設定) にて、TLS 1.1 もしくは 1.0 のプロトコルでサーバーと通信する設定の場合、期待どおり Application Insights に各種テレメトリが送信されません。<br>結果として、Application Insights に各種ログやメトリックが保存されず、期待どおり Web アプリケーションの監視が出来なくなります。</p><h1 id="いつから影響を受けるか"><a href="#いつから影響を受けるか" class="headerlink" title="いつから影響を受けるか"></a>いつから影響を受けるか</h1><p>2025 年 5 月 1 日からです。</p><h1 id="影響を受けるお客様"><a href="#影響を受けるお客様" class="headerlink" title="影響を受けるお客様"></a>影響を受けるお客様</h1><p>監視対象の Web アプリケーションをホストしているクライアント側で、TLS 1.1 もしくは 1.0 のプロトコルを使ってサーバーと通信をしているお客様です。</p><h1 id="影響を受けているか確認する方法"><a href="#影響を受けているか確認する方法" class="headerlink" title="影響を受けているか確認する方法"></a>影響を受けているか確認する方法</h1><h2 id="1-接続文字列を用いて-Application-Insights-と連携している場合"><a href="#1-接続文字列を用いて-Application-Insights-と連携している場合" class="headerlink" title="1. 接続文字列を用いて Application Insights と連携している場合"></a>1. 接続文字列を用いて Application Insights と連携している場合</h2><p>この場合、お客様に実施いただく対処は不要です。<br>接続文字列を用いて Application Insights と連携している場合、監視対象の Web アプリケーションは接続文字列に含まれるリージョナル インストルメンテーション エンドポイントに対して各種テレメトリを送信しております。</p><p>例えば下記の接続文字列の場合、Japan East に展開されたリージョナル エンドポイント (<strong>japaneast-1.in.applicationinsights.azure.com</strong>) 宛に各種テレメトリを送信します。</p><blockquote><p>InstrumentationKey&#x3D;XXXX;IngestionEndpoint&#x3D;<a href="https://japaneast-1.in.applicationinsights.azure.com/;LiveEndpoint=https://japaneast.livediagnostics.monitor.azure.com/;ApplicationId=XXX">https://japaneast-1.in.applicationinsights.azure.com/;LiveEndpoint=https://japaneast.livediagnostics.monitor.azure.com/;ApplicationId=XXX</a></p></blockquote><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/fundamentals/ip-addresses">IP addresses used by Azure Monitor</a><br><img src="/blog/applicationInsights/upcomingTlsChangesForAppInsights/pict1.png"></p><p>このリージョナル インジェスト エンドポイントに関しましては、もともとサーバー側で TLS 1.1 &#x2F; 1.0 を利用しておりません。<br>そのため、接続文字列を用いて Application Insights と連携していてかつ、Application Insights リソースに各種テレメトリが送信できている状況であれば、クライアント側はすでに TLS 1.2 以上で通信しております。<br>そのため、対処は不要です。</p><h2 id="2-インストルメンテーション-キーを用いて-Application-Insights-と連携している場合"><a href="#2-インストルメンテーション-キーを用いて-Application-Insights-と連携している場合" class="headerlink" title="2. インストルメンテーション キーを用いて Application Insights と連携している場合"></a>2. インストルメンテーション キーを用いて Application Insights と連携している場合</h2><p>インストルメンテーション キーを用いて Application Insights と連携している場合、グローバル インジェスト エンドポイントに対して各種テレメトリを送信しております。<br>このエンドポイントは、現在も TLS 1.0 &#x2F; 1.1 をサポートしております。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/fundamentals/ip-addresses">IP addresses used by Azure Monitor</a></p><p><img src="/blog/applicationInsights/upcomingTlsChangesForAppInsights/pict2.png"></p><p>インストルメンテーション キーを用いて Application Insights と連携している場合は、場合によってはクライアント側の対処が必要です。<br>対処の要否確認方法は、Web アプリケーションをホストしている OS の種類やランタイムによって異なります。<br>TLS 1.0 に関して、弊社からお客様向けにガイダンスを提供しております。<br>確認方法は環境によって異なるため一概にはお答えできませんが、下記公開情報をご参考くださいませ。</p><ul><li><a href="https://learn.microsoft.com/ja-jp/security/engineering/solving-tls1-problem">TLS 1.0の問題の解決、第2版</a></li><li><a href="https://jpaztech.github.io/blog/network/tls1.2_migration/">Azure Network 製品について TLS 1.2 以降に移行するアナウンスの補足 (Tracking ID:7_8G-D8Z)</a></li></ul><h1 id="よくあるご質問"><a href="#よくあるご質問" class="headerlink" title="よくあるご質問"></a>よくあるご質問</h1><h2 id="私は接続文字列とインストルメンテーション-キーのどちらを利用していますか"><a href="#私は接続文字列とインストルメンテーション-キーのどちらを利用していますか" class="headerlink" title="私は接続文字列とインストルメンテーション キーのどちらを利用していますか?"></a>私は接続文字列とインストルメンテーション キーのどちらを利用していますか?</h2><p>お客様の実装方法によって確認方法が異なります。<br>インストルメンテーション キーや接続文字列の指定方法は、いくつか方法がございます。<br>ランタイムによって実装方法が異なる可能性がございますが、基本的には下記のとおりです。</p><ol><li>環境変数で指定する</li><li>ご利用いただいている Azure Monitor OpenTelemetry Distro や Classic Application Insights SDK の設定ファイルで指定する</li><li>ソース コード上にハードコーディングする</li></ol><p>上記の方法が存在するため、確認自体はお客様にて実施いただく必要がございます。<br>これは、弊社ではお客様が管理しているデータにアクセス出来ないためです。  </p><p>お問い合わせを頂いている中で、一番多い連携方法は環境変数で指定する方法です。<br>インストルメンテーション キーと接続文字列で使用される環境変数は下記のとおりです。</p><ul><li><code>APPINSIGHTS_INSTRUMENTATIONKEY</code> : インストルメンテーション キーを指定するために使われます。</li><li><code>APPLICATIONINSIGHTS_CONNECTION_STRING</code> : 接続文字列を指定するために使われます。</li></ul><p>もし環境変数に  <code>APPINSIGHTS_INSTRUMENTATIONKEY</code> が指定されている場合は、環境変数から <code>APPINSIGHTS_INSTRUMENTATIONKEY</code> を削除して <code>APPLICATIONINSIGHTS_CONNECTION_STRING</code> のみをご指定ください。</p><blockquote><p>App Service や Azure Functions の場合、環境変数を変更すると再起動が実施されます。<br>その結果一時的にアクセス出来ない状況が考えられるため、環境変数の設定は十分ご留意くださいませ。</p></blockquote><p>その他、接続文字列に関する参考情報は下記となります。  </p><blockquote><p>下記の公開情報に Java の記載がございませんが、Java 用の OpenTelemetry Distro と Classic SDK (v2.5.1 と 3.x) は接続文字列に対応しております。</p></blockquote><ul><li><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/app/connection-strings#set-a-connection-string">Application Insights の接続文字列 # 接続文字列を設定する</a><br><img src="/blog/applicationInsights/upcomingTlsChangesForAppInsights/pict3.png"></li></ul><p>もしお客様自身でご確認いただいていも分からない場合は、お気兼ねなく Azure portal よりサポート リクエストをご起票ください。<br>その際は下記の情報をご連携いただけると、よりスムーズにサポートを提供出来ると存じます。</p><ul><li>監視対象 Web アプリケーションのランタイム (.NET, Java, Node.js など)</li><li>Application Insights との統合方法 (手動インストルメンテーション or 自動インストルメンテーション)</li><li>手動インストルメンテーションの場合、組み込んでいただいているパッケージ情報 (パッケージ名とパッケージのバージョン)</li><li>自動インストルメンテーションの場合、デプロイ先の Azure リソース ID (App Service のリソース ID)</li><li>宛先の Application Insights リソースのリソース ID</li></ul><h2 id="なんとかして使っている-TLS-のバージョンをチェックすることは出来ますか"><a href="#なんとかして使っている-TLS-のバージョンをチェックすることは出来ますか" class="headerlink" title="なんとかして使っている TLS のバージョンをチェックすることは出来ますか?"></a>なんとかして使っている TLS のバージョンをチェックすることは出来ますか?</h2><p>パケットキャプチャーを取得することで、ご確認可能です。<br>App Service にデプロイいただいている状況を例に、方法について記載します。</p><blockquote><p>下記に記載する方法は、TLS のバージョン問わず Application Insights のエンドポイントと通信が出来ている前提です。<br>何らかの理由で通信が出来ない場合は、TLS ハンドシェイクの箇所をご確認いただく必要がある点についてご留意ください。</p></blockquote><p><strong>手順 1</strong><br>Azure portal にアクセスして、Web アプリケーションをデプロイしている App Service リソースのページへ移動します。<br>“問題の診断と解決” ページにて、”Collect Network Trace” を選びます。</p><p><img src="/blog/applicationInsights/upcomingTlsChangesForAppInsights/pict4.png"></p><blockquote><p>こちらは Windows 版 の 専用コンピューティング (Basic, Standard, Premium) および Isolated の App Service プランのみです。<br>Linux 版や共有コンピューティングの App Service プランをご利用の場合は手動にて採取いただく必要がございます。<br>詳細は下記の公開情報をご参照ください。<br><a href="https://learn.microsoft.com/ja-jp/troubleshoot/azure/app-service/troubleshoot-vnet-integration-apps">仮想ネットワークを Azure App Service に統合する際のトラブルシューティング</a></p></blockquote><p><strong>手順 2</strong><br>監視対象の Web アプリケーションが稼働していることを確認して、”Collect Network Trace” をクリックします。<br>すると、60 秒間ネットワーク トレースが採取され続けます。</p><p><img src="/blog/applicationInsights/upcomingTlsChangesForAppInsights/pict5.png"></p><p><strong>手順 3</strong><br>60 秒後、収集が完了します。<br>ハイパーリンクから、収集したトレース ファイルをダウンロードします。</p><p><img src="/blog/applicationInsights/upcomingTlsChangesForAppInsights/pict6.png"></p><p><strong>手順 4</strong><br>弊社のツールである <a href="https://www.microsoft.com/en-us/download/details.aspx?id=4865">Microsoft Network Monitor</a> を使って、ダウンロードしたキャプチャ ファイルを開きます。</p><blockquote><p>Wireshark など、他のパケット解析ツールでも問題ございません。  </p></blockquote><p><img src="/blog/applicationInsights/upcomingTlsChangesForAppInsights/pict7.png"></p><p><strong>手順 5</strong><br>30 秒ごとに実施される Application Insights へのテレメトリ送信処理のパケットを確認し、TLS フレームの詳細で利用しているバージョンを確認します。<br>下図のように 1.2 を使っていれば対処は不要です。<br><img src="/blog/applicationInsights/upcomingTlsChangesForAppInsights/pict8.png"></p><p>宛先となる Application Insights の IP アドレスですが、接続文字列に指定されたインジェスト エンドポイントを名前解決することで確認可能です。<br>App Service の場合 Kudu にてご確認可能です。<br>Global IP アドレスは一つでは無いため、下図のように複数回実行いただくことを推奨します。</p><p><img src="/blog/applicationInsights/upcomingTlsChangesForAppInsights/pict9.png"></p><blockquote><p>名前解決は、Windows 版の App Service の場合は nameresolver を使います。<br>Linux 版の場合は nslookup を使います。<br>詳細は下記の公開情報をご参考ください。<br><a href="https://learn.microsoft.com/ja-jp/troubleshoot/azure/app-service/troubleshoot-vnet-integration-apps">仮想ネットワークを Azure App Service に統合する際のトラブルシューティング</a></p></blockquote><h2 id="正常性イベントに記載があった-“You-can-determine-if-you’re-using-TLS-1-0-or-1-1-by-enabling-logging-”-とはどういう意味ですか"><a href="#正常性イベントに記載があった-“You-can-determine-if-you’re-using-TLS-1-0-or-1-1-by-enabling-logging-”-とはどういう意味ですか" class="headerlink" title="正常性イベントに記載があった “You can determine if you’re using TLS 1.0 or 1.1 by enabling logging.” とはどういう意味ですか?"></a>正常性イベントに記載があった “You can determine if you’re using TLS 1.0 or 1.1 by enabling logging.” とはどういう意味ですか?</h2><p>結論から申し上げますと、こちらの方法では TLS 1.0 &#x2F; 1.1 を使っているかどうかの特定は出来ません。<br>お客様に誤った情報を発信して混乱を招いてしまい、大変申し訳ございませんでした。  </p><p>ログを収集するために Application Insights を有効化いただいても、TLS バージョンを特定することは出来ません。<br>大変恐れ入りますが、本ブログ記事に記載させていただいた方法でご確認いただけますと幸いです。</p><h1 id="最後に"><a href="#最後に" class="headerlink" title="最後に"></a>最後に</h1><p>もし移行方法についてご質問がある場合やトラブル解決のためにサポートが必要な場合は、Azure portal より Application Insights 観点でお問い合わせください。<br>以上となります。</p>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/applicationInsights/upcomingTlsChangesForAppInsights/</id>
    <link href="https://jpazmon-integ.github.io/blog/applicationInsights/upcomingTlsChangesForAppInsights/"/>
    <published>2025-03-31T02:00:00.000Z</published>
    <summary>
      <![CDATA[<p>[更新履歴]</p>
<ul>
<li>2025&#x2F;3&#x2F;31 ブログ公開</li>
<li>2026&#x2F;1&#x2F;7 最新情報に更新</li>
</ul>
<p>こんにちは、Azure Monitoring サポート チームの北山です。<br>今回の記事では、Application Insights の TLS 変更に関するご案内 (Tracking ID : TT8T-TR0) について記載します。</p>]]>
    </summary>
    <title>Application Insights の TLS に関する変更のご案内</title>
    <updated>2026-09-06T00:15:21.983Z</updated>
  </entry>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="Log Analytics" scheme="https://jpazmon-integ.github.io/blog/tags/Log-Analytics/"/>
    <category term="HowTo" scheme="https://jpazmon-integ.github.io/blog/tags/HowTo/"/>
    <category term="Container Insights" scheme="https://jpazmon-integ.github.io/blog/tags/Container-Insights/"/>
    <content>
      <![CDATA[<p>[更新履歴]</p><ul><li>2025&#x2F;03&#x2F;26 ブログ公開</li><li>2026&#x2F;01&#x2F;13 最新情報への更新</li></ul><p>こんにちは！Azure Monitoring チームの加治屋です。<br>この記事では、Container Insights に関する説明、導入のための前提条件、導入方法をご紹介いたします。</p><span id="more"></span><h2 id="Container-Insights-とは？"><a href="#Container-Insights-とは？" class="headerlink" title="Container Insights とは？"></a>Container Insights とは？</h2><p>AKS クラスターをはじめとした コンテナー環境へデプロイすることで、コンテナー環境で収集された情報を ログとして Log Analytics ワークスペースに収集する、Azure Monitor の製品です。<br>Log Analytics ワークスペースへ収集した情報は通常の VM などから収集したログと同じように、KQL を使用して、情報の分析やログ アラート ルールの処理を行うことができます。</p><p>Azure Monitor での Kubernetes の監視<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-overview">https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-overview</a></p><p>この機能をデプロイすると、コンテナー環境へ Azure Monitor エージェント Pod がデプロイされます。</p><p>Azure Monitor での Kubernetes の監視 - コンテナー レベル<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-overview#container-levels">https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-overview#container-levels</a></p><h2 id="Container-Insights-を有効化する上での前提条件"><a href="#Container-Insights-を有効化する上での前提条件" class="headerlink" title="Container Insights を有効化する上での前提条件"></a>Container Insights を有効化する上での前提条件</h2><p>以下の前提条件がございます。</p><h3 id="サポートされているクラスター"><a href="#サポートされているクラスター" class="headerlink" title="サポートされているクラスター"></a>サポートされているクラスター</h3><p>・ Azure Kubernetes クラスター<br>・ Azure Arc 対応 Kubernetes クラスター (※)<br>※ ディストリビューションによっては対応していないものもございます。サポートしているディストリビューションにつきましては、以下の弊社公開情報をご確認ください。</p><p>Arc 対応 Kubernetes クラスターの監視を有効にする - サポートされているクラスター<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-enable-arc?tabs=cli#supported-clusters">https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-enable-arc?tabs=cli#supported-clusters</a></p><p>Azure Arc 対応 Kubernetes システム要件 - クラスターの要件<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-arc/kubernetes/system-requirements#cluster-requirements">https://learn.microsoft.com/ja-jp/azure/azure-arc/kubernetes/system-requirements#cluster-requirements</a></p><h3 id="ネットワーク要件"><a href="#ネットワーク要件" class="headerlink" title="ネットワーク要件"></a>ネットワーク要件</h3><p>Container Insights には以下のネットワーク要件がございます。<br>Container Insights を有効化いただく前に以下の宛先に接続できるか、ご確認をお願いいたします。</p><p>*.ods.opinsights.azure.com:443<br>*.oms.opinsights.azure.com:443<br>dc.services.visualstudio.com:443<br>*.monitoring.azure.com:443<br>login.microsoftonline.com:443<br>global.handler.control.monitor.azure.com:443<br>*.ingest.monitor.azure.com:443<br>*.metrics.ingest.monitor.azure.com:443<br><cluster-region-name>.handler.control.monitor.azure.com:443</p><p>詳細な要件につきましては、以下の弊社公開情報をご確認いただけますと幸いです。</p><p>Kubernetes クラスターを監視するためのネットワーク ファイアウォールの要件<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-firewall">https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-firewall</a></p><h3 id="その他前提条件"><a href="#その他前提条件" class="headerlink" title="その他前提条件"></a>その他前提条件</h3><p>Container Insights 有効化の際は、以下の前提条件をご確認ください。<br>・Azure CLI バージョン 2.49.0 以降では、CLI によるオンボーディングを実行すると、既定でマネージド ID 認証を使用する Container Insights が有効化されます。<br>・Azure k8s-extension バージョンが 1.3.7 以降であること。k8s-extension バージョン 1.43.0 以降では、既定でマネージド ID 認証が使用されます。</p><p>※ マネージド ID 認証は、ARO (Azure Red Hat OpenShift) または Windows ノードを使用する Azure Arc 対応 Kubernetes クラスターではサポートされていません。<br>  上記環境にて Container Insights をご利用される場合は、レガシー認証を使用して Container Insights の有効化を実施ください。</p><p>AKS クラスターの監視を有効にする - Prometheus メトリックとコンテナー ログを有効にする - 前提条件<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-enable?tabs=cli#prerequisites-1">https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-enable?tabs=cli#prerequisites-1</a></p><h2 id="Container-Insights-の有効化-デプロイ-方法"><a href="#Container-Insights-の有効化-デプロイ-方法" class="headerlink" title="Container Insights の有効化 (デプロイ) 方法"></a>Container Insights の有効化 (デプロイ) 方法</h2><p>有効化方法として、いくつか方法がございます。<br>代表的な手順をご紹介いたします。<br>なお、以下の有効化手順につきましては、Azure Kubernetes Service (AKS) リソースでご利用されることを前提として記載しております。</p><p>I. AKS リソースの作成時に Container Insights も一緒に有効化する方法</p><p>以下の画面にて有効化を行うことが可能です。<br>[コンテナー ログを有効にする] にチェックを入れていただき、ログを送信する先の Log Analytics ワークスペースを指定します。<br>指定しない場合は、規定の Log Analytics ワークスペース (DefaultWorkspace- からはじまる Log Analytics ワークスペース) が新規作成、もしくは自動的に指定されます。</p><p><img src="/blog/LogAnalytics/HowToContainerInsights/01.png" alt="リソース作成時に有効化"></p><p>コストの事前設定の部分は、ログの収集頻度やログの収集対象を設定する箇所でございます。<br>具体的な設定につきましては、以下の弊社公開情報にも記載がございますので、ご参照ください。</p><p>AKS クラスターの監視を有効にする - Prometheus メトリックとコンテナー ログを有効にする - 構成オプション<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-enable?tabs=portal#configuration-options">https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-enable?tabs=portal#configuration-options</a></p><p>II. AKS リソース作成後に Azure CLI を使用して有効化する方法<br>以下のコマンドを実行します。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">az aks enable-addons --addon monitoring --name &quot;&lt;AKS クラスター名&gt;&quot; --resource-group &quot;&lt;リソース グループ名&gt;&quot; --workspace-resource-id &quot;&lt;Log Analytics ワークスペースのリソース ID&gt;&quot;</span><br></pre></td></tr></table></figure><p>Azure Arc 対応クラスターをご利用の場合は、こちらのコマンドをご利用ください。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">az k8s-extension create --name azuremonitor-containers --cluster-name &quot;&lt;Azure Arc 対応クラスター名&gt;&quot; --resource-group &quot;&lt;リソース グループ名&gt;&quot; --cluster-type connectedClusters --extension-type Microsoft.AzureMonitor.Containers --configuration-settings logAnalyticsWorkspaceResourceID=&quot;&lt;Log Analytics ワークスペースのリソース ID&gt;&quot;</span><br></pre></td></tr></table></figure><p>ARO (Azure Red Hat OpenShift) または Windows ノードを使用する Azure Arc 対応 Kubernetes クラスターに対しては、以下のコマンドにてレガシー認証を利用した Container Insights を有効化します。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">az k8s-extension create --name azuremonitor-containers --cluster-name &quot;&lt;Azure Arc 対応クラスター名&gt;&quot; --resource-group &quot;&lt;リソース グループ名&gt;&quot; --cluster-type connectedClusters --extension-type Microsoft.AzureMonitor.Containers ---configuration-settings logAnalyticsWorkspaceResourceID=&quot;&lt;Log Analytics ワークスペースのリソース ID&gt;&quot; amalogs.useAADAuth=false</span><br></pre></td></tr></table></figure><p>その他のクラスターで有効化を行う方法につきましては、以下の弊社公開情報にコマンドのサンプルがございますので、ご参照ください。<br>AKS クラスターの監視を有効にする<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-enable?tabs=cli#enable-container-insights">https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-enable?tabs=cli#enable-container-insights</a></p><p>III. AKS リソース作成後に Azure ポータルを使用して有効化する方法</p><p>AKS リソースより [分析情報] もしくは [監視] をご選択いただき、[モニターの設定] より有効化いただけます。<br><img src="/blog/LogAnalytics/HowToContainerInsights/02.png" alt="Azure ポータルからの有効化"></p><p>ログ送信先の Log Analytics ワークスペースの変更したいなど、設定変更を行いたい場合は、画面下部の [詳細設定] より設定を変更いただけます。<br><img src="/blog/LogAnalytics/HowToContainerInsights/03.png" alt="Azure ポータルからの有効化時の設定変更"></p><p>コストの事前設定に関する具体的な設定につきましては、以下の弊社公開情報にも記載がございますので、ご参照ください。<br>AKS クラスターの監視を有効にする - Prometheus メトリックとコンテナー ログを有効にする - 構成オプション<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-enable?tabs=portal#configuration-options">https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-enable?tabs=portal#configuration-options</a></p><p>なお、この有効化方法は、マネージド ID による認証が使用できないクラスター (Azure Arc 対応 Redhat OpenShift クラスターなど) ではご利用いただけません。</p><h3 id="有効化の確認方法"><a href="#有効化の確認方法" class="headerlink" title="有効化の確認方法"></a>有効化の確認方法</h3><p>Contianer Insights は、Azure Monitor にて使用されているエージェント (Azure Monitor エージェント) の仕組みを使用し、ログを Log Analytics ワークスペースへ送信いたします。<br>そのため、Container Insights を有効化いたしますと、ログの送信先 log Analytics ワークスペースに対して Heartbeat ログが 1 分間隔で送信されます。<br>Container Insights の有効化が正常に行われたかご確認いただければと存じます。</p><p><img src="/blog/LogAnalytics/HowToContainerInsights/04.png" alt="Container Insights の有効化確認"></p><p>heartbeat ログの確認方法につきましては、以下の記事をご参照ください。<br>Azure Monitor エージェントにより収集される Heartbeat ログを使用した死活監視方法<br><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/MonitorVM_AMA/#%E4%BE%8B-1-%E3%81%82%E3%82%8B%E3%83%9E%E3%82%B7%E3%83%B3%E3%81%8B%E3%82%89-Heartbeat-%E3%81%8C%E5%8F%8E%E9%9B%86%E3%81%95%E3%82%8C%E3%81%A6%E3%81%84%E3%82%8B%E3%81%93%E3%81%A8%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B">https://jpazmon-integ.github.io/blog/LogAnalytics/MonitorVM_AMA/#%E4%BE%8B-1-%E3%81%82%E3%82%8B%E3%83%9E%E3%82%B7%E3%83%B3%E3%81%8B%E3%82%89-Heartbeat-%E3%81%8C%E5%8F%8E%E9%9B%86%E3%81%95%E3%82%8C%E3%81%A6%E3%81%84%E3%82%8B%E3%81%93%E3%81%A8%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B</a></p><h3 id="Container-Insights-の無効化方法"><a href="#Container-Insights-の無効化方法" class="headerlink" title="Container Insights の無効化方法"></a>Container Insights の無効化方法</h3><p>誤った方法で設定変更を行ってしまった場合や、特定の設定を実施いただく際に必要な手順として、Container Insights の無効化をご案内させていただく場合がございます。<br>無効化の際は以下のコマンドをご実行ください。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">az k8s-extension delete --name azuremonitor-containers --cluster-type connectedClusters --cluster-name &lt;クラスター名&gt; --resource-group &lt;リソース グループ名&gt;</span><br></pre></td></tr></table></figure><p>無効化を行いますと、Container Insights を使用する機能 (ログ収集機能) がご利用いただけなくなりますので、ご留意ください。<br>また、無効化を行った場合でも、Container Insights の作成時に同時に作成した Log Analytics ワークスペースやアラート等は削除されませんので、もしこれらのリソースも不要である場合は、個別に削除ください。</p><p>Kubernetes クラスターの監視を無効にする - ログ収集を無効にしてエージェントを削除する<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-disable#disable-log-collection-and-remove-agent">https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-disable#disable-log-collection-and-remove-agent</a></p><p>もし、Container Insights のデプロイ方法にてお困りごとがございましたら、遠慮なく弊社サポートまでお問い合わせください。</p><h2 id="参考情報"><a href="#参考情報" class="headerlink" title="参考情報"></a>参考情報</h2><ul><li>Azure Monitor での Kubernetes の監視<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-overview">https://learn.microsoft.com/ja-jp/azure/azure-monitor/containers/kubernetes-monitoring-overview</a></li></ul>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/LogAnalytics/HowToContainerInsights/</id>
    <link href="https://jpazmon-integ.github.io/blog/LogAnalytics/HowToContainerInsights/"/>
    <published>2025-03-25T15:00:00.000Z</published>
    <summary>
      <![CDATA[<p>[更新履歴]</p>
<ul>
<li>2025&#x2F;03&#x2F;26 ブログ公開</li>
<li>2026&#x2F;01&#x2F;13 最新情報への更新</li>
</ul>
<p>こんにちは！Azure Monitoring チームの加治屋です。<br>この記事では、Container Insights に関する説明、導入のための前提条件、導入方法をご紹介いたします。</p>]]>
    </summary>
    <title>Container Insights のご紹介</title>
    <updated>2026-09-06T00:15:21.816Z</updated>
  </entry>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="Retirement" scheme="https://jpazmon-integ.github.io/blog/tags/Retirement/"/>
    <category term="Automation" scheme="https://jpazmon-integ.github.io/blog/tags/Automation/"/>
    <category term="Hybrid Runbook Worker" scheme="https://jpazmon-integ.github.io/blog/tags/Hybrid-Runbook-Worker/"/>
    <content>
      <![CDATA[<p>[更新履歴]</p><ul><li>2025&#x2F;2&#x2F;20 ブログ公開</li><li>2025&#x2F;12&#x2F;26 最新情報に更新</li></ul><p>こんにちは、Azure Monitoring サポート チームの北山です。<br>今回の記事では、Azure Automation のエージェント ベースの Hybrid Runbook Worker 廃止について記載します。<br><a href="https://azure.microsoft.com/ja-jp/updates/?id=477734">Retirement: All Azure Automation jobs running on Agent-based Hybrid Worker will be stopped from 1 April 2025</a></p><span id="more"></span><ul><li><a href="#%E7%9B%AE%E6%AC%A1">目次</a></li><li><a href="#%E7%94%A8%E8%AA%9E">用語</a><ul><li><a href="#hybrid-runbook-worker">Hybrid Runbook Worker</a></li><li><a href="#%E3%82%A8%E3%83%BC%E3%82%B8%E3%82%A7%E3%83%B3%E3%83%88-%E3%83%99%E3%83%BC%E3%82%B9%E3%81%AE-hybrid-runbook-worker">エージェント ベースの Hybrid Runbook Worker</a></li><li><a href="#%E6%8B%A1%E5%BC%B5%E6%A9%9F%E8%83%BD%E3%83%99%E3%83%BC%E3%82%B9%E3%81%AE-hybrid-runbook-worker">拡張機能ベースの Hybrid Runbook Worker</a></li></ul></li><li><a href="#%E6%A6%82%E8%A6%81">概要</a></li><li><a href="#%E3%81%A9%E3%81%AE%E3%82%88%E3%81%86%E3%81%AA%E5%BD%B1%E9%9F%BF%E3%82%92%E5%8F%97%E3%81%91%E3%82%8B%E3%81%8B">どのような影響を受けるか</a></li><li><a href="#%E3%81%84%E3%81%A4%E3%81%8B%E3%82%89%E5%BD%B1%E9%9F%BF%E3%82%92%E5%8F%97%E3%81%91%E3%82%8B%E3%81%8B">いつから影響を受けるか</a></li><li><a href="#%E5%BD%B1%E9%9F%BF%E3%82%92%E5%8F%97%E3%81%91%E3%82%8B%E3%81%8A%E5%AE%A2%E6%A7%98">影響を受けるお客様</a><ul><li><a href="#%E3%82%A8%E3%83%BC%E3%82%B8%E3%82%A7%E3%83%B3%E3%83%88-%E3%83%99%E3%83%BC%E3%82%B9%E3%81%AE-hybrid-runbook-worker-%E3%82%92%E5%88%A9%E7%94%A8%E3%81%97%E3%81%A6%E3%81%84%E3%82%8B%E3%81%8B%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B%E6%96%B9%E6%B3%95">エージェント ベースの Hybrid Runbook Worker を利用しているか確認する方法</a></li></ul></li><li><a href="#%E7%A7%BB%E8%A1%8C%E6%96%B9%E6%B3%95">移行方法</a></li><li><a href="#%E6%9C%80%E5%BE%8C%E3%81%AB">最後に</a></li></ul><h1 id="用語"><a href="#用語" class="headerlink" title="用語"></a>用語</h1><h2 id="Hybrid-Runbook-Worker"><a href="#Hybrid-Runbook-Worker" class="headerlink" title="Hybrid Runbook Worker"></a>Hybrid Runbook Worker</h2><p>Azure Automation の機能の一つです。<br>予め作成した Runbook (PowerShell・Python スクリプト) は、Azure Automation のクラウド環境で比較的容易に実行可能です。<br>一方で Hybrid Runbook Worker を利用すると、お客様管理のコンピューター上で Runbook の実行が可能です。  </p><p>メリットは、クラウド環境で実行するよりも制限が緩いこと、サード パーティー製のアプリケーションと連携が可能なこと、お客様管理のネットワーク環境上で実行が可能なことなどです。</p><h2 id="エージェント-ベースの-Hybrid-Runbook-Worker"><a href="#エージェント-ベースの-Hybrid-Runbook-Worker" class="headerlink" title="エージェント ベースの Hybrid Runbook Worker"></a>エージェント ベースの Hybrid Runbook Worker</h2><p>Log Analytics エージェントのテクノロジーを利用した、Hybrid Runbook Worker です。<br>エージェント ベースの Hybrid Runbook Worker をご利用いただくには、当該コンピューターに Log Analytics エージェントのインストールが必須です。</p><p>Log Analytics エージェントは 2024 年の 8 月にサポート終了しているため、それに伴いエージェント ベースの Hybrid Runbook Worker もサポートが終了しています。</p><h2 id="拡張機能ベースの-Hybrid-Runbook-Worker"><a href="#拡張機能ベースの-Hybrid-Runbook-Worker" class="headerlink" title="拡張機能ベースの Hybrid Runbook Worker"></a>拡張機能ベースの Hybrid Runbook Worker</h2><p>現在主流の、Azure VM・Azure Arc enabled servers の拡張機能として動作する Hybrid Runbook Worker です。<br>Log Analytics エージェントに依存していないため、Log Analytics エージェントのインストールは不要です。<br>Log Analytics エージェントの後継版である Azure Monitor エージェントのインストールも不要です。</p><h1 id="概要"><a href="#概要" class="headerlink" title="概要"></a>概要</h1><p>エージェント ベースの Hybrid Runbook Worker に関しましては、2024 年の 8 月にすでにサポートが終了し、<br>下記の更新情報に記載がございますとおり <strong>2025 年 4 月 1 日からはエージェント ベースの Hybrid Runbook Worker がご利用できなくなりました。</strong></p><p><a href="https://azure.microsoft.com/ja-jp/updates/?id=477734">Retirement: All Azure Automation jobs running on Agent-based Hybrid Worker will be stopped from 1 April 2025</a></p><h1 id="どのような影響を受けるか"><a href="#どのような影響を受けるか" class="headerlink" title="どのような影響を受けるか"></a>どのような影響を受けるか</h1><p>エージェント ベースの Hybrid Runbook Worker 上でジョブを実行した場合、ジョブ実行が正常に動作しません。<br>これは、スケジュール実行・ポータルからの実行・Webhook (*1) による実行すべてに該当します。<br>※ 1 : Logic Apps や PowerAutomate で使われる Azure Automation コネクタも該当します。</p><h1 id="いつから影響を受けるか"><a href="#いつから影響を受けるか" class="headerlink" title="いつから影響を受けるか"></a>いつから影響を受けるか</h1><p>2025 年 4 月 1 日からです。</p><h1 id="影響を受けるお客様"><a href="#影響を受けるお客様" class="headerlink" title="影響を受けるお客様"></a>影響を受けるお客様</h1><p>ジョブ実行環境として、エージェント ベースの Hybrid Runbook Worker をご利用いただいているお客様です。</p><h2 id="エージェント-ベースの-Hybrid-Runbook-Worker-を利用しているか確認する方法"><a href="#エージェント-ベースの-Hybrid-Runbook-Worker-を利用しているか確認する方法" class="headerlink" title="エージェント ベースの Hybrid Runbook Worker を利用しているか確認する方法"></a>エージェント ベースの Hybrid Runbook Worker を利用しているか確認する方法</h2><h3 id="1-Azure-ポータルから確認する方法"><a href="#1-Azure-ポータルから確認する方法" class="headerlink" title="1. Azure ポータルから確認する方法"></a>1. Azure ポータルから確認する方法</h3><p>一つ一つ Automation アカウントを確認する必要がありますが、Azure ポータルから確認が可能です。<br>確認の手順は下記のとおりです。</p><ol><li>Azure ポータルを開き、Automation アカウントのページへ移動します。</li><li>画面左側の [プロセス オートメーション - ハイブリッド Worker グループ] をクリックし、[ユーザー ハイブリッド worker グループ] タブから確認したい Hybrid Runbook Worker グループをクリックします。<br><img src="/blog/automation/AgentBasedHrwRetired/pict-1.png"></li><li>[ハイブリッド Worker グループ - ハイブリッド Worker] をクリックして表示される Hybrid Runbook Worker の [プラットフォーム] 列を確認し、値が「エージェント ベース (V1)」の場合はエージェント ベースの Hybrid Runbook Worker を利用しています。<br><img src="/blog/automation/AgentBasedHrwRetired/pict-2.png"></li></ol><p>もしプラットフォームの箇所が「拡張機能ベース (V2)」の場合は、対処不要です。<br><img src="/blog/automation/AgentBasedHrwRetired/pict-3.png"></p><h3 id="2-PowerShell-スクリプトを実行して確認する方法"><a href="#2-PowerShell-スクリプトを実行して確認する方法" class="headerlink" title="2. PowerShell スクリプトを実行して確認する方法"></a>2. PowerShell スクリプトを実行して確認する方法</h3><h4 id="実行方法"><a href="#実行方法" class="headerlink" title="実行方法"></a>実行方法</h4><p>後述する PowerShell スクリプトを Azure Portal の Cloud Shell にて実行することで、エージェント ベースの Hybrid Runbook Worker 一覧を CSV 形式で出力が可能です。</p><ul><li><a href="https://learn.microsoft.com/ja-jp/azure/cloud-shell/overview">Azure Cloud Shell の概要</a></li></ul><p>PowerShell スクリプトを Cloud Shell の PowerShell にて実行し、「CSV file has been created: Agent-basedHRWs.csv」が出力されれば処理は完了です。<br>その後、下記の手順にて CSV ファイルのダウンロードが可能です。</p><ol><li><p>Dir コマンドで対象の CSV ファイルが存在する事を確認します。<br><img src="/blog/automation/AgentBasedHrwRetired/pict-4.png"></p></li><li><p>ダウンロードをクリックします。<br><img src="/blog/automation/AgentBasedHrwRetired/pict-5.png"></p></li><li><p>ファイル名 (Agent-basedHRWs.csv) を入力して [ダウンロード] をクリックします。<br><img src="/blog/automation/AgentBasedHrwRetired/pict-6.png"></p></li></ol><p>出力された CSV には、下記の列が存在します。</p><ul><li>WorkerName : エージェント ベースの Hybrid Runbook Worker の名称です。</li><li>AutomationAccountName : Hybrid Runbook Worker を管理している Azure Automation アカウントの名称です。</li><li>HybridRunbookWorkerGroupName : Hybrid Runbook Worker を管理している Hybrid Runbook Worker グループの名称です。</li><li>ResourceGroupName : Azure Automation アカウントを管理しているリソース グループの名称です。</li></ul><p><img src="/blog/automation/AgentBasedHrwRetired/pict-7.png"></p><h4 id="注意点"><a href="#注意点" class="headerlink" title="注意点"></a>注意点</h4><ul><li>Cloud Shell は、Bash ではなく PowerShell としてご利用ください。</li><li>テナントに複数のサブスクリプションが存在する場合、期待しないサブスクリプションに対して処理が実行される可能性がございます。期待しないサブスクリプションに処理が実行される場合は、予め「Set-AzContext -SubscriptionID “&lt;対象サブスクリプション ID&gt;”」のコマンドレットを実行ください。</li><li>Azure portal にアクセスしているユーザーには、最低でもサブスクリプション スコープに閲覧者ロールを付与してください。サブスクリプション内のすべての Azure Automation リソースを参照するためです。</li></ul><h4 id="補足"><a href="#補足" class="headerlink" title="補足"></a>補足</h4><ul><li>Cloud Shell のターミナルに PowerShell スクリプトをペーストする場合は、「Ctrl + V」ではなく「Shift + Insert」をご利用ください。</li><li>出力される CSV には、エージェント ベースの Hybrid Runbook Worker しか出力されません。</li><li>この PowerShell スクリプトを実行することで、Azure リソースが更新されることはございません。</li><li>この PowerShell スクリプトを実行することで、Hybrid Runbook Worker として稼働している Azure VM が停止することはございません。</li></ul><h4 id="サンプル-スクリプト"><a href="#サンプル-スクリプト" class="headerlink" title="サンプル スクリプト"></a>サンプル スクリプト</h4><figure class="highlight powershell"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br><span class="line">16</span><br><span class="line">17</span><br><span class="line">18</span><br><span class="line">19</span><br><span class="line">20</span><br><span class="line">21</span><br><span class="line">22</span><br><span class="line">23</span><br><span class="line">24</span><br><span class="line">25</span><br><span class="line">26</span><br><span class="line">27</span><br><span class="line">28</span><br><span class="line">29</span><br><span class="line">30</span><br><span class="line">31</span><br><span class="line">32</span><br><span class="line">33</span><br><span class="line">34</span><br><span class="line">35</span><br><span class="line">36</span><br><span class="line">37</span><br><span class="line">38</span><br><span class="line">39</span><br><span class="line">40</span><br><span class="line">41</span><br><span class="line">42</span><br><span class="line">43</span><br><span class="line">44</span><br><span class="line">45</span><br><span class="line">46</span><br><span class="line">47</span><br><span class="line">48</span><br><span class="line">49</span><br><span class="line">50</span><br><span class="line">51</span><br><span class="line">52</span><br><span class="line">53</span><br><span class="line">54</span><br><span class="line">55</span><br><span class="line">56</span><br><span class="line">57</span><br><span class="line">58</span><br><span class="line">59</span><br><span class="line">60</span><br><span class="line">61</span><br><span class="line">62</span><br><span class="line">63</span><br><span class="line">64</span><br></pre></td><td class="code"><pre><span class="line"><span class="comment"># 出力用のデータを格納する配列を初期化</span></span><br><span class="line"><span class="variable">$output</span> = <span class="selector-tag">@</span>()</span><br><span class="line"></span><br><span class="line"><span class="comment"># Automation アカウントの一覧を取得</span></span><br><span class="line"><span class="variable">$automationAccounts</span> = <span class="built_in">Get-AzAutomationAccount</span> | <span class="built_in">Select-Object</span> <span class="literal">-Property</span> ResourceGroupName, AutomationAccountName</span><br><span class="line"></span><br><span class="line"><span class="comment"># Automation アカウントの総数を取得</span></span><br><span class="line"><span class="variable">$totalAccounts</span> = <span class="variable">$automationAccounts</span>.Count</span><br><span class="line"><span class="variable">$currentIndex</span> = <span class="number">0</span></span><br><span class="line"></span><br><span class="line"><span class="keyword">foreach</span> (<span class="variable">$account</span> <span class="keyword">in</span> <span class="variable">$automationAccounts</span>) &#123;</span><br><span class="line">    <span class="variable">$currentIndex</span>++</span><br><span class="line">    </span><br><span class="line">    <span class="comment"># 進捗状況を出力</span></span><br><span class="line">    <span class="built_in">Write-Progress</span> `</span><br><span class="line">        <span class="literal">-Activity</span> <span class="string">&quot;In progress...&quot;</span> `</span><br><span class="line">        <span class="literal">-Status</span> <span class="string">&quot;Current account: <span class="variable">$</span>(<span class="variable">$account</span>.AutomationAccountName)&quot;</span> `</span><br><span class="line">        <span class="literal">-PercentComplete</span> ((<span class="variable">$currentIndex</span> / <span class="variable">$totalAccounts</span>) * <span class="number">100</span>)</span><br><span class="line"></span><br><span class="line">    <span class="comment"># リソースグループ名とAutomationアカウント名を変数にセット</span></span><br><span class="line">    <span class="variable">$resourceGroup</span> = <span class="variable">$account</span>.ResourceGroupName</span><br><span class="line">    <span class="variable">$automationAccountName</span> = <span class="variable">$account</span>.AutomationAccountName</span><br><span class="line"></span><br><span class="line">    <span class="comment"># Hybrid Worker Groups を取得</span></span><br><span class="line">    <span class="variable">$hybridRunbookWorkerGroups</span> = <span class="built_in">Get-AzAutomationHybridWorkerGroup</span> `</span><br><span class="line">        <span class="literal">-ResourceGroupName</span> <span class="variable">$resourceGroup</span> `</span><br><span class="line">        <span class="literal">-AutomationAccountName</span> <span class="variable">$automationAccountName</span> `</span><br><span class="line">    | <span class="built_in">Where-Object</span> &#123; <span class="variable">$_</span>.GroupType <span class="operator">-eq</span> <span class="string">&quot;User&quot;</span> &#125; `</span><br><span class="line">    | <span class="built_in">Select-Object</span> <span class="literal">-Property</span> Id, Name</span><br><span class="line"></span><br><span class="line">    <span class="comment"># $hybridRunbookWorkerGroups が NULL または空白の場合は次のループへ</span></span><br><span class="line">    <span class="keyword">if</span> (<span class="operator">-not</span> <span class="variable">$hybridRunbookWorkerGroups</span>) &#123;</span><br><span class="line">        <span class="keyword">Continue</span></span><br><span class="line">    &#125;</span><br><span class="line"></span><br><span class="line">    <span class="comment"># Hybrid Worker Groups に含まれる、エージェント ベース (HybridV1) Hybrid Runbook Worker を取得</span></span><br><span class="line">    <span class="keyword">foreach</span> (<span class="variable">$worker</span> <span class="keyword">in</span> <span class="variable">$hybridRunbookWorkerGroups</span>) &#123;</span><br><span class="line">        <span class="variable">$workerItem</span> = <span class="built_in">Get-AzAutomationHybridRunbookWorker</span> `</span><br><span class="line">            <span class="literal">-ResourceGroupName</span> <span class="variable">$resourceGroup</span> `</span><br><span class="line">            <span class="literal">-AutomationAccountName</span> <span class="variable">$automationAccountName</span> `</span><br><span class="line">            <span class="literal">-HybridRunbookWorkerGroupName</span> <span class="variable">$worker</span>.Name `</span><br><span class="line">        | <span class="built_in">Where-Object</span> &#123; <span class="variable">$_</span>.WorkerType <span class="operator">-eq</span> <span class="string">&quot;HybridV1&quot;</span> &#125;</span><br><span class="line"></span><br><span class="line">        <span class="keyword">if</span> (<span class="operator">-not</span> <span class="variable">$workerItem</span>) &#123;</span><br><span class="line">            <span class="keyword">Continue</span></span><br><span class="line">        &#125;</span><br><span class="line">        </span><br><span class="line">        <span class="comment"># 出力用のデータを配列に追加</span></span><br><span class="line">        <span class="variable">$outputItem</span> = <span class="selector-tag">@</span>&#123;</span><br><span class="line">            ResourceGroupName            = <span class="variable">$resourceGroup</span></span><br><span class="line">            AutomationAccountName        = <span class="variable">$automationAccountName</span></span><br><span class="line">            HybridRunbookWorkerGroupName = <span class="variable">$worker</span>.Name</span><br><span class="line">            WorkerName                   = <span class="variable">$workerItem</span>.WorkerName</span><br><span class="line">        &#125;</span><br><span class="line">        <span class="variable">$output</span> += <span class="variable">$outputItem</span></span><br><span class="line">    &#125;</span><br><span class="line">&#125;</span><br><span class="line"></span><br><span class="line"><span class="comment"># CSV ファイルに出力</span></span><br><span class="line"><span class="variable">$FilePath</span> = <span class="string">&quot;Agent-basedHRWs.csv&quot;</span></span><br><span class="line"><span class="variable">$output</span> | <span class="built_in">Export-Csv</span> <span class="literal">-Path</span> <span class="variable">$FilePath</span> <span class="literal">-NoTypeInformation</span></span><br><span class="line"></span><br><span class="line"><span class="built_in">Write-Output</span> <span class="string">&quot;CSV file has been created: <span class="variable">$FilePath</span>&quot;</span></span><br><span class="line"></span><br></pre></td></tr></table></figure><h1 id="移行方法"><a href="#移行方法" class="headerlink" title="移行方法"></a>移行方法</h1><p>基本的には、下記の流れで移行作業を実施します。</p><ol><li>対象のコンピューターに、Hybrid Runbook Worker の拡張機能をインストールします。</li><li>拡張機能をインストール後、動作実績がある Runbook を Hybrid Runbook Worker にて実行し、動作確認を行います。</li><li>動作確認完了後、Azure portal にて当該 Hybrid Runbook Worker グループからエージェント ベースの Hybrid Runbook Worker を削除します。</li></ol><p>その他、拡張機能ベースの Hybrid Runbook Worker ご利用の前提条件や、Azure VM 以外のコンピューターでご利用いただく方法などが下記の公開情報に記載されております。<br>こちらの公開情報をご参考に、エージェント ベースの Hybrid Runbook Worker から拡張機能の Hybrid Runbook Worker へ移行作業をご検討ください。</p><ul><li><a href="https://learn.microsoft.com/ja-jp/azure/automation/migrate-existing-agent-based-hybrid-worker-to-extension-based-workers?tabs=bicep-template,win-hrw">既存のエージェント ベースのハイブリッド worker を拡張機能ベースのハイブリッド worker に移行する</a></li></ul><h1 id="最後に"><a href="#最後に" class="headerlink" title="最後に"></a>最後に</h1><p>もし移行方法についてご質問がある場合やトラブル解決のためにサポートが必要な場合は、Azure portal より Azure Automation 観点でお問い合わせください。<br>以上となります。</p>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/automation/AgentBasedHrwRetired/</id>
    <link href="https://jpazmon-integ.github.io/blog/automation/AgentBasedHrwRetired/"/>
    <published>2025-02-20T05:00:00.000Z</published>
    <summary>
      <![CDATA[<p>[更新履歴]</p>
<ul>
<li>2025&#x2F;2&#x2F;20 ブログ公開</li>
<li>2025&#x2F;12&#x2F;26 最新情報に更新</li>
</ul>
<p>こんにちは、Azure Monitoring サポート チームの北山です。<br>今回の記事では、Azure Automation のエージェント ベースの Hybrid Runbook Worker 廃止について記載します。<br><a href="https://azure.microsoft.com/ja-jp/updates/?id=477734">Retirement: All Azure Automation jobs running on Agent-based Hybrid Worker will be stopped from 1 April 2025</a></p>]]>
    </summary>
    <title>エージェント ベースの Hybrid Runbook Worker がご利用いただけなくなります</title>
    <updated>2026-09-06T00:15:21.990Z</updated>
  </entry>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="Azure Monitor Essential" scheme="https://jpazmon-integ.github.io/blog/tags/Azure-Monitor-Essential/"/>
    <category term="Diagnostics Settings" scheme="https://jpazmon-integ.github.io/blog/tags/Diagnostics-Settings/"/>
    <category term="FAQ" scheme="https://jpazmon-integ.github.io/blog/tags/FAQ/"/>
    <content>
      <![CDATA[<p>こんにちは、Azure Monitoring サポート チームの北村です。<br>今回は <a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/diagnostic-settings?tabs=portal">Azure Monitor の診断設定</a>に関するよくあるご質問をご紹介します。</p><br><span id="more"></span><h2 id="Q-A-タイトル"><a href="#Q-A-タイトル" class="headerlink" title="Q &amp; A タイトル"></a>Q &amp; A タイトル</h2><h4 id=""><a href="#" class="headerlink" title="&lt;Azure Monitor の診断設定の全般&gt;"></a>&lt;Azure Monitor の診断設定の全般&gt;</h4><ul><li><a href="#Q-Azure-Monitor-%E3%81%AE%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%81%AB%E3%81%A4%E3%81%84%E3%81%A6%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. Azure Monitor の診断設定について教えてください。</a></li><li><a href="#Q-Azure-VM-%E3%81%AB%E3%82%82%E3%80%8C%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%80%8D%E3%81%A8%E3%81%84%E3%81%86%E3%83%A1%E3%83%8B%E3%83%A5%E3%83%BC%E3%81%8C%E3%81%82%E3%82%8A%E3%81%BE%E3%81%99%E3%81%8C%E3%80%81Azure-Monitor-%E3%81%AE%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%81%A8%E3%81%AF%E7%95%B0%E3%81%AA%E3%82%8B%E6%A9%9F%E8%83%BD%E3%81%A7%E3%81%99%E3%81%8B%E3%80%82">Q. Azure VM にも「診断設定」というメニューがありますが、Azure Monitor の診断設定とは異なる機能ですか。</a></li><li><a href="#Q-Azure-Monitor-%E3%81%AE%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%81%AF%E3%80%81%E3%81%99%E3%81%B9%E3%81%A6%E3%81%AE%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9%E3%81%A7%E3%82%B5%E3%83%9D%E3%83%BC%E3%83%88%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. Azure Monitor の診断設定は、すべてのリソースでサポートしていますか。</a></li><li><a href="#Q-Azure-Monitor-%E3%81%AE%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%81%AE%E8%A8%AD%E5%AE%9A%E6%89%8B%E9%A0%86%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. Azure Monitor の診断設定の設定手順を教えてください。</a></li><li><a href="#Q-Azure-Monitor-%E3%81%AE%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%82%92%E6%A7%8B%E6%88%90%E3%81%99%E3%82%8B%E5%89%8D%E3%81%AB%E7%94%9F%E6%88%90%E3%81%95%E3%82%8C%E3%81%9F%E3%83%AD%E3%82%B0%E3%82%84%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%80%81%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0%E3%81%AF%E3%80%81%E3%82%B9%E3%83%88%E3%83%AC%E3%83%BC%E3%82%B8-%E3%82%A2%E3%82%AB%E3%82%A6%E3%83%B3%E3%83%88%E3%82%84-Log-Analytics-%E3%83%AF%E3%83%BC%E3%82%AF%E3%82%B9%E3%83%9A%E3%83%BC%E3%82%B9%E3%81%AB%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%95%E3%82%8C%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. Azure Monitor の診断設定を構成する前に生成されたログやメトリック、アクティビティ ログは、ストレージ アカウントや Log Analytics ワークスペースにエクスポートされますか。</a></li><li><a href="#Q-Azure-Monitor-%E3%81%AE%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%81%AE%E6%A7%8B%E6%88%90%E3%82%92%E6%A4%9C%E8%A8%8E%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%80%82%E7%A7%81%E3%81%AE%E7%92%B0%E5%A2%83%E3%81%AE%E5%A0%B4%E5%90%88%E3%80%81%E3%82%B3%E3%82%B9%E3%83%88%E3%81%AF%E3%81%A9%E3%82%8C%E3%81%90%E3%82%89%E3%81%84%E3%81%AB%E3%81%AA%E3%82%8A%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. Azure Monitor の診断設定の構成を検討しています。私の環境の場合、コストはどれぐらいになりますか。</a></li></ul><br><h4 id="-1"><a href="#-1" class="headerlink" title="&lt;リソース ログ・メトリックのエクスポート&gt;"></a>&lt;リソース ログ・メトリックのエクスポート&gt;</h4><ul><li><a href="#Q-Azure-%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9%E3%81%AE%E3%83%AD%E3%82%B0%E3%82%84%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%82%92-Log-Analytics-%E3%83%AF%E3%83%BC%E3%82%AF%E3%82%B9%E3%83%9A%E3%83%BC%E3%82%B9%E3%81%AB%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%82%92%E6%A4%9C%E8%A8%8E%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%80%82%E5%BF%85%E8%A6%81%E3%81%AA%E6%A8%A9%E9%99%90%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. Azure リソースのログやメトリックを Log Analytics ワークスペースにエクスポートすることを検討しています。必要な権限を教えてください。</a></li><li><a href="#Q-Azure-%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9%E3%81%AE%E3%83%AD%E3%82%B0%E3%82%84%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%82%92%E3%82%B9%E3%83%88%E3%83%AC%E3%83%BC%E3%82%B8%E3%82%A2%E3%82%AB%E3%82%A6%E3%83%B3%E3%83%88%E3%81%AB%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%82%92%E6%A4%9C%E8%A8%8E%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%80%82%E5%BF%85%E8%A6%81%E3%81%AA%E6%A8%A9%E9%99%90%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. Azure リソースのログやメトリックをストレージアカウントにエクスポートすることを検討しています。必要な権限を教えてください。</a></li><li><a href="#Q-%E8%A4%87%E6%95%B0%E3%81%AE%E3%82%B5%E3%83%96%E3%82%B9%E3%82%AF%E3%83%AA%E3%83%97%E3%82%B7%E3%83%A7%E3%83%B3%E3%81%AE%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9-%E3%83%AD%E3%82%B0%E3%82%84%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%82%92%E3%80%81%E4%B8%80%E3%81%A4%E3%81%AE-Log-Analytics-%E3%83%AF%E3%83%BC%E3%82%AF%E3%82%B9%E3%83%9A%E3%83%BC%E3%82%B9%E3%81%AB%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%81%AF%E5%8F%AF%E8%83%BD%E3%81%A7%E3%81%99%E3%81%8B%E3%80%82">Q. 複数のサブスクリプションのリソース ログやメトリックを、一つの Log Analytics ワークスペースにエクスポートすることは可能ですか。</a></li><li><a href="#Q-%E8%A4%87%E6%95%B0%E3%81%AE%E3%82%B5%E3%83%96%E3%82%B9%E3%82%AF%E3%83%AA%E3%83%97%E3%82%B7%E3%83%A7%E3%83%B3%E3%81%AE%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9-%E3%83%AD%E3%82%B0%E3%82%84%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%82%92%E3%80%81%E4%B8%80%E3%81%A4%E3%81%AE%E3%82%B9%E3%83%88%E3%83%AC%E3%83%BC%E3%82%B8-%E3%82%A2%E3%82%AB%E3%82%A6%E3%83%B3%E3%83%88%E3%81%AB%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%81%AF%E5%8F%AF%E8%83%BD%E3%81%A7%E3%81%99%E3%81%8B%E3%80%82">Q. 複数のサブスクリプションのリソース ログやメトリックを、一つのストレージ アカウントにエクスポートすることは可能ですか。</a></li><li><a href="#Q-%E5%88%A5%E3%83%86%E3%83%8A%E3%83%B3%E3%83%88%E3%81%AE-Log-Analytics-%E3%83%AF%E3%83%BC%E3%82%AF%E3%82%B9%E3%83%9A%E3%83%BC%E3%82%B9%E3%82%84%E3%82%B9%E3%83%88%E3%83%AC%E3%83%BC%E3%82%B8-%E3%82%A2%E3%82%AB%E3%82%A6%E3%83%B3%E3%83%88%E3%81%AB%E5%AF%BE%E3%81%97%E3%81%A6%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%82%92%E6%A7%8B%E6%88%90%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%81%AF%E5%8F%AF%E8%83%BD%E3%81%A7%E3%81%99%E3%81%8B%E3%80%82">Q. 別テナントの Log Analytics ワークスペースやストレージ アカウントに対して診断設定を構成することは可能ですか。</a></li><li><a href="#Q-Azure-Monitor-%E3%81%AE%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%81%A7%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9-%E3%83%AD%E3%82%B0%E3%81%A8%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%82%92%E3%80%81%E3%82%B9%E3%83%88%E3%83%AC%E3%83%BC%E3%82%B8-%E3%82%A2%E3%82%AB%E3%82%A6%E3%83%B3%E3%83%88%E3%81%AB%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%80%82%E3%83%87%E3%83%BC%E3%82%BF%E3%81%AE%E6%A0%BC%E7%B4%8D%E5%A0%B4%E6%89%80%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. Azure Monitor の診断設定でリソース ログとメトリックを、ストレージ アカウントにエクスポートしています。データの格納場所を教えてください。</a></li><li><a href="#Q-Azure-Monitor-%E3%81%AE%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%81%A7%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9-%E3%83%AD%E3%82%B0%E3%81%A8%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%82%92%E3%80%81Log-Analytics-%E3%83%AF%E3%83%BC%E3%82%AF%E3%82%B9%E3%83%9A%E3%83%BC%E3%82%B9%E3%81%AB%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%80%82%E3%83%87%E3%83%BC%E3%82%BF%E3%81%AE%E6%A0%BC%E7%B4%8D%E5%A0%B4%E6%89%80%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. Azure Monitor の診断設定でリソース ログとメトリックを、Log Analytics ワークスペースにエクスポートしています。データの格納場所を教えてください。</a></li><li><a href="#Q-Azure-Monitor-%E3%81%AE%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%81%A7%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9-%E3%83%AD%E3%82%B0%E3%81%A8%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%82%92%E3%80%81%E3%82%B9%E3%83%88%E3%83%AC%E3%83%BC%E3%82%B8-%E3%82%A2%E3%82%AB%E3%82%A6%E3%83%B3%E3%83%88%E3%81%AB%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%80%82%E3%83%87%E3%83%BC%E3%82%BF%E3%81%AE%E6%A0%BC%E7%B4%8D%E5%A0%B4%E6%89%80%E3%82%92%E5%A4%89%E6%9B%B4%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%81%AF%E3%81%A7%E3%81%8D%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. Azure Monitor の診断設定でリソース ログとメトリックを、ストレージ アカウントにエクスポートしています。データの格納場所を変更することはできますか。</a></li><li><a href="#Q-Azure-VM-%E3%81%AE%E3%83%97%E3%83%A9%E3%83%83%E3%83%88%E3%83%95%E3%82%A9%E3%83%BC%E3%83%A0-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%83%9B%E3%82%B9%E3%83%88-OS-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%92-Log-Analytics-%E3%83%AF%E3%83%BC%E3%82%AF%E3%82%B9%E3%83%9A%E3%83%BC%E3%82%B9%E3%81%AB%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%97%E3%81%9F%E3%81%84%E3%81%AE%E3%81%A7%E3%81%99%E3%81%8C%E3%80%81Azure-%E3%83%9D%E3%83%BC%E3%82%BF%E3%83%AB%E4%B8%8A%E3%81%AB%E8%A8%AD%E5%AE%9A%E7%94%BB%E9%9D%A2%E3%81%8C%E8%A6%8B%E5%BD%93%E3%81%9F%E3%82%8A%E3%81%BE%E3%81%9B%E3%82%93%E3%80%82">Q. Azure VM のプラットフォーム メトリック (ホスト OS メトリック) を Log Analytics ワークスペースにエクスポートしたいのですが、Azure ポータル上に設定画面が見当たりません。</a></li></ul><br><h4 id="-2"><a href="#-2" class="headerlink" title="&lt;アクティビティ ログのエクスポート&gt;"></a>&lt;アクティビティ ログのエクスポート&gt;</h4><ul><li><a href="#Q-%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0%E3%81%AE%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%81%AE%E8%A8%AD%E5%AE%9A%E6%89%8B%E9%A0%86%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. アクティビティ ログの診断設定の設定手順を教えてください。</a></li><li><a href="#Q-%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0%E3%81%AE%E3%82%AB%E3%83%86%E3%82%B4%E3%83%AA%E3%81%AE%E8%A9%B3%E7%B4%B0%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. アクティビティ ログのカテゴリの詳細を教えてください。</a></li><li><a href="#Q-%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0%E3%82%92-Log-Analytics-%E3%83%AF%E3%83%BC%E3%82%AF%E3%82%B9%E3%83%9A%E3%83%BC%E3%82%B9%E3%81%AB%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%82%92%E6%A4%9C%E8%A8%8E%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%80%82%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%82%92%E6%A7%8B%E6%88%90%E3%81%99%E3%82%8B%E3%81%9F%E3%82%81%E3%81%AB%E5%BF%85%E8%A6%81%E3%81%AA%E6%A8%A9%E9%99%90%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. アクティビティ ログを Log Analytics ワークスペースにエクスポートすることを検討しています。診断設定を構成するために必要な権限を教えてください。</a></li><li><a href="#Q-%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0%E3%82%92%E3%82%B9%E3%83%88%E3%83%AC%E3%83%BC%E3%82%B8-%E3%82%A2%E3%82%AB%E3%82%A6%E3%83%B3%E3%83%88%E3%81%AB%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%82%92%E6%A4%9C%E8%A8%8E%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%80%82%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%82%92%E6%A7%8B%E6%88%90%E3%81%99%E3%82%8B%E3%81%9F%E3%82%81%E3%81%AB%E5%BF%85%E8%A6%81%E3%81%AA%E6%A8%A9%E9%99%90%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. アクティビティ ログをストレージ アカウントにエクスポートすることを検討しています。診断設定を構成するために必要な権限を教えてください。</a></li><li><a href="#Q-%E7%89%B9%E5%AE%9A%E3%81%AE%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9%E3%81%AE%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0%E3%82%92%E3%80%81Log-Analytics-%E3%83%AF%E3%83%BC%E3%82%AF%E3%82%B9%E3%83%9A%E3%83%BC%E3%82%B9%E3%82%84%E3%82%B9%E3%83%88%E3%83%AC%E3%83%BC%E3%82%B8-%E3%82%A2%E3%82%AB%E3%82%A6%E3%83%B3%E3%83%88%E3%81%AB%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%81%AF%E5%8F%AF%E8%83%BD%E3%81%A7%E3%81%99%E3%81%8B%E3%80%82">Q. 特定のリソースのアクティビティ ログを、Log Analytics ワークスペースやストレージ アカウントにエクスポートすることは可能ですか。</a></li><li><a href="#Q-Azure-%E3%83%9D%E3%83%BC%E3%82%BF%E3%83%AB%E3%81%8B%E3%82%89%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9-%E3%82%B0%E3%83%AB%E3%83%BC%E3%83%97%E3%81%AE-%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0-gt-%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A-%E3%82%92%E9%96%8B%E3%81%8F%E3%81%A8%E3%80%81%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0%E3%81%AE%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%81%8C%E8%A1%A8%E7%A4%BA%E3%81%95%E3%82%8C%E3%81%BE%E3%81%99%E3%80%82%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9-%E3%82%B0%E3%83%AB%E3%83%BC%E3%83%97%E5%8D%98%E4%BD%8D%E3%81%A7%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0%E3%81%AE%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%82%92%E4%BD%9C%E6%88%90%E3%81%A7%E3%81%8D%E3%82%8B%E3%81%AE%E3%81%A7%E3%81%97%E3%82%87%E3%81%86%E3%81%8B%E3%80%82">Q. Azure ポータルからリソース グループの [アクティビティ ログ] &gt; [診断設定] を開くと、アクティビティ ログの診断設定が表示されます。リソース グループ単位でアクティビティ ログの診断設定を作成できるのでしょうか。</a></li><li><a href="#Q-Azure-Monitor-%E3%81%AE%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%81%A7%E3%80%81%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0%E3%82%92%E3%82%B9%E3%83%88%E3%83%AC%E3%83%BC%E3%82%B8-%E3%82%A2%E3%82%AB%E3%82%A6%E3%83%B3%E3%83%88%E3%81%AB%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%80%82%E3%83%87%E3%83%BC%E3%82%BF%E3%81%AE%E6%A0%BC%E7%B4%8D%E5%A0%B4%E6%89%80%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. Azure Monitor の診断設定で、アクティビティ ログをストレージ アカウントにエクスポートしています。データの格納場所を教えてください。</a></li><li><a href="#Q-Azure-Monitor-%E3%81%AE%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%81%A7%E3%80%81%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0%E3%82%92-Log-Analytics-%E3%83%AF%E3%83%BC%E3%82%AF%E3%82%B9%E3%83%9A%E3%83%BC%E3%82%B9%E3%81%AB%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%80%82%E3%83%87%E3%83%BC%E3%82%BF%E3%81%AE%E6%A0%BC%E7%B4%8D%E5%A0%B4%E6%89%80%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. Azure Monitor の診断設定で、アクティビティ ログを Log Analytics ワークスペースにエクスポートしています。データの格納場所を教えてください。</a></li><li><a href="#Q-%E3%82%A2%E3%82%AF%E3%83%86%E3%82%A3%E3%83%93%E3%83%86%E3%82%A3-%E3%83%AD%E3%82%B0%E3%82%92-Log-Analytics-%E3%83%AF%E3%83%BC%E3%82%AF%E3%82%B9%E3%83%9A%E3%83%BC%E3%82%B9%E3%81%AB%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%97%E3%81%9F%E5%A0%B4%E5%90%88%E3%80%81Log-Analytics-%E3%83%AF%E3%83%BC%E3%82%AF%E3%82%B9%E3%83%9A%E3%83%BC%E3%82%B9%E3%81%AB%E5%AF%BE%E3%81%99%E3%82%8B%E6%96%99%E9%87%91%E3%81%8C%E7%99%BA%E7%94%9F%E3%81%97%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. アクティビティ ログを Log Analytics ワークスペースにエクスポートした場合、Log Analytics ワークスペースに対する料金が発生しますか。</a></li></ul><br><h3 id="-3"><a href="#-3" class="headerlink" title="&lt;トラブルシューティング&gt;"></a>&lt;トラブルシューティング&gt;</h3><ul><li><a href="#Q-Azure-Monitor-%E3%81%AE%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%81%AB%E3%82%88%E3%82%8B%E3%83%97%E3%83%A9%E3%83%83%E3%83%88%E3%83%95%E3%82%A9%E3%83%BC%E3%83%A0-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%82%84%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9-%E3%83%AD%E3%82%B0%E3%81%AE%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%AF%E3%80%81100-%E3%81%AE%E3%83%87%E3%83%BC%E3%82%BF-%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%82%92%E4%BF%9D%E8%A8%BC%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. Azure Monitor の診断設定によるプラットフォーム メトリックやリソース ログのエクスポートは、100 % のデータ エクスポートを保証していますか。</a></li><li><a href="#Q-Log-Analytics-%E3%83%AF%E3%83%BC%E3%82%AF%E3%82%B9%E3%83%9A%E3%83%BC%E3%82%B9%E3%82%84%E3%82%B9%E3%83%88%E3%83%AC%E3%83%BC%E3%82%B8-%E3%82%A2%E3%82%AB%E3%82%A6%E3%83%B3%E3%83%88%E3%81%AB%E3%83%AD%E3%82%B0%E3%82%84%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%82%92%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%81%8C%E3%80%81%E3%83%87%E3%83%BC%E3%82%BF%E3%81%8C%E6%A0%BC%E7%B4%8D%E3%81%95%E3%82%8C%E3%81%A6%E3%81%84%E3%81%BE%E3%81%9B%E3%82%93%E3%80%82%E8%80%83%E3%81%88%E3%82%89%E3%82%8C%E3%82%8B%E5%8E%9F%E5%9B%A0%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. Log Analytics ワークスペースやストレージ アカウントにログやメトリックをエクスポートしていますが、データが格納されていません。考えられる原因を教えてください。</a></li><li><a href="#Q-Azure-Monitor-%E3%81%AE%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%82%92%E6%A7%8B%E6%88%90%E3%81%97%E3%81%BE%E3%81%97%E3%81%9F%E3%81%8C%E3%80%81%E8%A8%AD%E5%AE%9A%E3%81%8C%E6%B6%88%E3%81%88%E3%81%A6%E3%81%97%E3%81%BE%E3%81%84%E3%81%BE%E3%81%97%E3%81%9F%E3%80%82">Q. Azure Monitor の診断設定を構成しましたが、設定が消えてしまいました。</a></li><li><a href="#Q-%E6%96%B0%E3%81%9F%E3%81%AB-Azure-Monitor-%E3%81%AE%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%82%92%E6%A7%8B%E6%88%90%E3%81%97%E3%82%88%E3%81%86%E3%81%A8%E3%81%97%E3%81%9F%E3%81%A8%E3%81%93%E3%82%8D%E3%80%81%E3%82%B9%E3%83%88%E3%83%AC%E3%83%BC%E3%82%B8-%E3%82%A2%E3%82%AB%E3%82%A6%E3%83%B3%E3%83%88%E3%81%AE%E4%BF%9D%E6%8C%81%E6%9C%9F%E9%96%93%E3%82%92%E6%8C%87%E5%AE%9A%E3%81%99%E3%82%8B%E9%A0%85%E7%9B%AE%E3%81%8C%E8%A1%A8%E7%A4%BA%E3%81%95%E3%82%8C%E3%81%BE%E3%81%9B%E3%82%93%E3%80%82%E4%BB%A5%E5%89%8D%E3%81%AF%E3%80%81%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%81%AB%E3%81%A6%E3%82%B9%E3%83%88%E3%83%AC%E3%83%BC%E3%82%B8-%E3%82%A2%E3%82%AB%E3%82%A6%E3%83%B3%E3%83%88%E3%81%AB%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%97%E3%81%9F%E5%A0%B4%E5%90%88%E3%80%81%E4%BF%9D%E6%8C%81%E6%9C%9F%E9%96%93%E3%82%92%E6%8C%87%E5%AE%9A%E3%81%99%E3%82%8B%E9%A0%85%E7%9B%AE%E3%81%8C%E8%A1%A8%E7%A4%BA%E3%81%95%E3%82%8C%E3%81%A6%E3%81%84%E3%81%BE%E3%81%97%E3%81%9F%E3%80%82">Q. 新たに Azure Monitor の診断設定を構成しようとしたところ、ストレージ アカウントの保持期間を指定する項目が表示されません。以前は、診断設定にてストレージ アカウントにエクスポートした場合、保持期間を指定する項目が表示されていました。</a></li></ul><br><hr><h3 id="Azure-Monitor-の診断設定の全般"><a href="#Azure-Monitor-の診断設定の全般" class="headerlink" title="Azure Monitor の診断設定の全般"></a>Azure Monitor の診断設定の全般</h3><hr><h3 id="Q-Azure-Monitor-の診断設定について教えてください。"><a href="#Q-Azure-Monitor-の診断設定について教えてください。" class="headerlink" title="Q. Azure Monitor の診断設定について教えてください。"></a>Q. Azure Monitor の診断設定について教えてください。</h3><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/diagnostic-settings?tabs=portal">Azure プラットフォームのメトリックやログ、アクティビティ ログを Log Analytics ワークスペース等にエクスポートする機能</a>です。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/metrics-index">プラットフォームのメトリック</a>は Azure リソースから一定の間隔で自動で収集される数値データであり、既定で収集されます。メトリックは Azure 基盤側のメトリック データベースに保存され、Azure ポータルの<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/analyze-metrics">メトリック エクスプローラー</a>から確認できます。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/logs-index">プラットフォームのログ</a>は Azure リソース内で実行された操作に関するデータであり、Azure Monitor の診断設定を構成しない限り、収集することはできません。プラット フォームのメトリックを既定の保持期間 (<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/data-platform-metrics#platform-and-custom-metrics">93 日間</a>) 以上保管したい場合やプラットフォームのログを保管・監視したい場合にご利用いただける機能です。</p><br><h3 id="Q-Azure-VM-にも「診断設定」というメニューがありますが、Azure-Monitor-の診断設定とは異なる機能ですか。"><a href="#Q-Azure-VM-にも「診断設定」というメニューがありますが、Azure-Monitor-の診断設定とは異なる機能ですか。" class="headerlink" title="Q. Azure VM にも「診断設定」というメニューがありますが、Azure Monitor の診断設定とは異なる機能ですか。"></a>Q. Azure VM にも「診断設定」というメニューがありますが、Azure Monitor の診断設定とは異なる機能ですか。</h3><p>はい、Azure VM のメニューで表示される「診断設定」は、Azure Monitor の診断設定とは別の機能です。<br>Azure ポータルから Azure VM を開くと [診断設定] という項目がありますが、これは Azure VM に <a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/agents/diagnostics-extension-overview">Azure Diagnostics 拡張機能</a>をインストールし、ゲスト OS のログやメトリックをストレージ アカウントに送信する機能です。この 2 つの機能の違いについては、<a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/HowToDiagnosticsSettings/">Azure VM の診断設定とそれ以外のリソースにおける診断設定について</a> のブログで詳しく説明しておりますので、ご覧いただけますと幸いです。<br><img width="700" src="../MonitorDiagnosticsSettingFAQ/image01.png"></p><br><h3 id="Q-Azure-Monitor-の診断設定は、すべてのリソースでサポートしていますか。"><a href="#Q-Azure-Monitor-の診断設定は、すべてのリソースでサポートしていますか。" class="headerlink" title="Q. Azure Monitor の診断設定は、すべてのリソースでサポートしていますか。"></a>Q. Azure Monitor の診断設定は、すべてのリソースでサポートしていますか。</h3><p>いいえ、Azure Monitor の診断設定は、すべてのリソースでサポートしておりません。<br>基本的には、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/logs-index#supported-metrics-and-log-categories-by-resource-type">こちら</a>の公開情報でサポート状況をご確認いただけます。<br>メトリックの場合は、上記公開情報経由でアクセスできる各ページに掲載されている表の [DS エクスポート] 列が「はい」の場合、診断設定で Log Analytics ワークスペース等にエクスポート可能です。下図は <a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/supported-metrics/microsoft-automation-automationaccounts-metrics">Microsoft.Automation&#x2F;automationAccounts</a> の例です。<br><img width="700" src="../MonitorDiagnosticsSettingFAQ/image02.png"></p><p>ログの場合は、各ページにカテゴリやログの出力先テーブル (宛先が Log Analytics ワークスペースの場合) が記載されています。<br>下図は <a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/supported-logs/microsoft-automation-automationaccounts-logs">Microsoft.Automation&#x2F;automationAccounts</a> の例です。<br><img width="700" src="../MonitorDiagnosticsSettingFAQ/image03.png"></p><br><h3 id="Q-Azure-Monitor-の診断設定の設定手順を教えてください。"><a href="#Q-Azure-Monitor-の診断設定の設定手順を教えてください。" class="headerlink" title="Q. Azure Monitor の診断設定の設定手順を教えてください。"></a>Q. Azure Monitor の診断設定の設定手順を教えてください。</h3><p>基本的には Azure ポータルから対象リソースを選択し、[監視] - [診断設定] から構成することが可能です。<br>設定手順の詳細は<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/create-diagnostic-settings?tabs=portal">こちら</a>の公開情報をご覧ください。<br><img width="750" src="../MonitorDiagnosticsSettingFAQ/image04.png"></p><br><h3 id="Q-Azure-Monitor-の診断設定を構成する前に生成されたログやメトリック、アクティビティ-ログは、ストレージ-アカウントや-Log-Analytics-ワークスペースにエクスポートされますか。"><a href="#Q-Azure-Monitor-の診断設定を構成する前に生成されたログやメトリック、アクティビティ-ログは、ストレージ-アカウントや-Log-Analytics-ワークスペースにエクスポートされますか。" class="headerlink" title="Q. Azure Monitor の診断設定を構成する前に生成されたログやメトリック、アクティビティ ログは、ストレージ アカウントや Log Analytics ワークスペースにエクスポートされますか。"></a>Q. Azure Monitor の診断設定を構成する前に生成されたログやメトリック、アクティビティ ログは、ストレージ アカウントや Log Analytics ワークスペースにエクスポートされますか。</h3><p>いいえ、エクスポートされません。<br>診断設定の構成後に生成されたログやメトリックがエクスポートされます。</p><br><h3 id="Q-Azure-Monitor-の診断設定の構成を検討しています。私の環境の場合、コストはどれぐらいになりますか。"><a href="#Q-Azure-Monitor-の診断設定の構成を検討しています。私の環境の場合、コストはどれぐらいになりますか。" class="headerlink" title="Q. Azure Monitor の診断設定の構成を検討しています。私の環境の場合、コストはどれぐらいになりますか。"></a>Q. Azure Monitor の診断設定の構成を検討しています。私の環境の場合、コストはどれぐらいになりますか。</h3><p>誠に残念ではございますが、発生する具体的なコストについては一概に回答出来ません。<br>理由は、ご利用いただいている Azure サービスの種類やリソースの数・Azure のご利用方法など、お客様の環境に影響して出力されるログの量が変わるからです。</p><p>弊社といたしましては、<a href="https://azure.microsoft.com/ja-jp/pricing/calculator/?service=monitor">料金計算ツール</a>を用いてコストをお見積りいただくか、最低限の Azure リソースに対して一時的に診断設定をご構築いただき、1 日あたりのログ量を計測いただくことを一般的な戦略として案内しております。Azure Monitor のコスト見積もりに関しましては、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/cost-estimate">下記</a>の公開情報もご覧いただけますと幸いです。</p><br><br><br><hr><h4 id="リソース-ログ・メトリックのエクスポート"><a href="#リソース-ログ・メトリックのエクスポート" class="headerlink" title="リソース ログ・メトリックのエクスポート"></a>リソース ログ・メトリックのエクスポート</h4><hr><h3 id="Q-Azure-リソースのログやメトリックを-Log-Analytics-ワークスペースにエクスポートすることを検討しています。必要な権限を教えてください。"><a href="#Q-Azure-リソースのログやメトリックを-Log-Analytics-ワークスペースにエクスポートすることを検討しています。必要な権限を教えてください。" class="headerlink" title="Q. Azure リソースのログやメトリックを Log Analytics ワークスペースにエクスポートすることを検討しています。必要な権限を教えてください。"></a>Q. Azure リソースのログやメトリックを Log Analytics ワークスペースにエクスポートすることを検討しています。必要な権限を教えてください。</h3><p>診断設定を構成するリソース側と、ログのエクスポート先となる Log Analytics ワークスペース側で、以下の権限が必要です。<br>診断設定に関する必要な権限は、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/roles-permissions-security#monitoring-contributor">公開情報</a>にも掲載されておりますのでご覧ください。また、<a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/role-assignments-portal?tabs=delegate-condition">ロールの割り当て手順</a>や<a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/custom-roles-portal">カスタム ロールの作成手順</a> も公開情報をご確認ください。</p><ul><li><strong>診断設定を構成するリソース側に必要な権限 (診断設定の作成、変更、削除)</strong><br>Azure Monitor の組み込みロールの場合、<a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/built-in-roles/monitor#monitoring-contributor">Monitoring Contributor (監視共同作成者)</a> や <a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/built-in-roles/analytics#log-analytics-contributor">Log Analytics Contributor (Log Analytics 共同作成者)</a> が該当します。</li></ul><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">&quot;*/read&quot;,</span><br><span class="line">&quot;Microsoft.Insights/DiagnosticSettings/read&quot;,</span><br><span class="line">&quot;Microsoft.Insights/DiagnosticSettings/write&quot;,</span><br><span class="line">&quot;Microsoft.Insights/DiagnosticSettings/delete&quot;</span><br></pre></td></tr></table></figure><ul><li><strong>ログのエクスポート先となる Log Analytics ワークスペースに必要な権限</strong><br>Azure Monitor の組み込みロールの場合、<a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/built-in-roles/monitor#monitoring-contributor">Monitoring Contributor (監視共同作成者)</a> や <a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/built-in-roles/analytics#log-analytics-contributor">Log Analytics Contributor (Log Analytics 共同作成者)</a> が該当します。</li></ul><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">&quot;Microsoft.OperationalInsights/workspaces/read&quot;,</span><br><span class="line">&quot;Microsoft.OperationalInsights/workspaces/sharedKeys/action&quot;</span><br></pre></td></tr></table></figure><br><h3 id="Q-Azure-リソースのログやメトリックをストレージアカウントにエクスポートすることを検討しています。必要な権限を教えてください。"><a href="#Q-Azure-リソースのログやメトリックをストレージアカウントにエクスポートすることを検討しています。必要な権限を教えてください。" class="headerlink" title="Q. Azure リソースのログやメトリックをストレージアカウントにエクスポートすることを検討しています。必要な権限を教えてください。"></a>Q. Azure リソースのログやメトリックをストレージアカウントにエクスポートすることを検討しています。必要な権限を教えてください。</h3><p>診断設定を構成するリソース側と、ログのエクスポート先となるストレージ アカウント側で、以下の権限が必要です。<br>診断設定に関する必要な権限は、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/roles-permissions-security#limit-access-to-monitoring-related-storage-accounts">公開情報</a>にも掲載されておりますのでご覧ください。また、<a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/role-assignments-portal?tabs=delegate-condition">ロールの割り当て手順</a>や<a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/custom-roles-portal">カスタム ロールの作成手順</a> も公開情報をご確認ください。</p><ul><li><strong>診断設定を構成するリソース側に必要な権限 (診断設定の作成、変更、削除)</strong><br>Azure Monitor の組み込みロールの場合、<a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/built-in-roles/monitor#monitoring-contributor">Monitoring Contributor (監視共同作成者)</a> や <a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/built-in-roles/analytics#log-analytics-contributor">Log Analytics Contributor (Log Analytics 共同作成者)</a> が該当します。</li></ul><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">&quot;*/read&quot;,</span><br><span class="line">&quot;Microsoft.Insights/DiagnosticSettings/read&quot;,</span><br><span class="line">&quot;Microsoft.Insights/DiagnosticSettings/write&quot;,</span><br><span class="line">&quot;Microsoft.Insights/DiagnosticSettings/delete&quot;</span><br></pre></td></tr></table></figure><ul><li><strong>ログのエクスポート先となるストレージアカウントに必要な権限</strong><br>Azure Monitor の組み込みロールの場合、<a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/built-in-roles/analytics#log-analytics-contributor">Log Analytics Contributor (Log Analytics 共同作成者)</a> が該当します。</li></ul><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">&quot;Microsoft.Storage/storageAccounts/Read&quot;,</span><br><span class="line">&quot;Microsoft.Storage/storageAccounts/listkeys/action&quot;</span><br></pre></td></tr></table></figure><br><h3 id="Q-複数のサブスクリプションのリソース-ログやメトリックを、一つの-Log-Analytics-ワークスペースにエクスポートすることは可能ですか。"><a href="#Q-複数のサブスクリプションのリソース-ログやメトリックを、一つの-Log-Analytics-ワークスペースにエクスポートすることは可能ですか。" class="headerlink" title="Q. 複数のサブスクリプションのリソース ログやメトリックを、一つの Log Analytics ワークスペースにエクスポートすることは可能ですか。"></a>Q. 複数のサブスクリプションのリソース ログやメトリックを、一つの Log Analytics ワークスペースにエクスポートすることは可能ですか。</h3><p>はい、可能です。<br>各リソースの診断設定で同一の Log Analytics ワークスペースをご指定ください。</p><br><h3 id="Q-複数のサブスクリプションのリソース-ログやメトリックを、一つのストレージ-アカウントにエクスポートすることは可能ですか。"><a href="#Q-複数のサブスクリプションのリソース-ログやメトリックを、一つのストレージ-アカウントにエクスポートすることは可能ですか。" class="headerlink" title="Q. 複数のサブスクリプションのリソース ログやメトリックを、一つのストレージ アカウントにエクスポートすることは可能ですか。"></a>Q. 複数のサブスクリプションのリソース ログやメトリックを、一つのストレージ アカウントにエクスポートすることは可能ですか。</h3><p>はい、可能です。<br>ただし、診断設定を構成するリソースとストレージ アカウントは、<u>同じリージョン</u>である必要がございます。<br>診断設定の宛先に関する制限事項は、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/diagnostic-settings#destination-limitations">こちら</a>の公開情報もご確認ください。</p><br><h3 id="Q-別テナントの-Log-Analytics-ワークスペースやストレージ-アカウントに対して診断設定を構成することは可能ですか。"><a href="#Q-別テナントの-Log-Analytics-ワークスペースやストレージ-アカウントに対して診断設定を構成することは可能ですか。" class="headerlink" title="Q. 別テナントの Log Analytics ワークスペースやストレージ アカウントに対して診断設定を構成することは可能ですか。"></a>Q. 別テナントの Log Analytics ワークスペースやストレージ アカウントに対して診断設定を構成することは可能ですか。</h3><p>はい、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/diagnostic-settings#destination-limitations">Azure Lighthouse を使用することで別テナントの Log Analytics ワークスペースやストレージ アカウントにリソース ログやメトリックをエクスポートすることが可能です</a>。<a href="https://learn.microsoft.com/ja-jp/azure/lighthouse/overview">Azure Lighthouse</a> では、あるテナントのリソースへのアクセスを、別テナント内のユーザーやグループに委任することができます。詳細は、<a href="https://learn.microsoft.com/ja-jp/azure/lighthouse/how-to/onboard-customer">Azure Lighthouse への顧客のオンボード</a>をご覧ください。</p><br><h3 id="Q-Azure-Monitor-の診断設定でリソース-ログとメトリックを、ストレージ-アカウントにエクスポートしています。データの格納場所を教えてください。"><a href="#Q-Azure-Monitor-の診断設定でリソース-ログとメトリックを、ストレージ-アカウントにエクスポートしています。データの格納場所を教えてください。" class="headerlink" title="Q. Azure Monitor の診断設定でリソース ログとメトリックを、ストレージ アカウントにエクスポートしています。データの格納場所を教えてください。"></a>Q. Azure Monitor の診断設定でリソース ログとメトリックを、ストレージ アカウントにエクスポートしています。データの格納場所を教えてください。</h3><p>メトリックやログをストレージ アカウントにエクスポートすると、追加 BLOB が作成されます。<br>診断設定で<strong>メトリック</strong>をストレージ アカウントにエクスポートした場合には、以下の命名規則で BLOB が作成されます。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">insights-metrics-pt1m/resourceId=/SUBSCRIPTIONS/&#123;subscription ID&#125;/RESOURCEGROUPS/&#123;resource group name&#125;/PROVIDERS/&#123;resource provider name&#125;/&#123;resource type&#125;/&#123;resource name&#125;/y=&#123;four-digit numeric year&#125;/m=&#123;two-digit numeric month&#125;/d=&#123;two-digit numeric day&#125;/h=&#123;two-digit 24-hour clock hour&#125;/m=00/PT1H.json</span><br></pre></td></tr></table></figure><p>リソース共通で <strong>insights-metrics-pt1m</strong> コンテナーに情報が格納されます。<br><img width="650" src="../MonitorDiagnosticsSettingFAQ/image05.png"></p><br><p>診断設定で<strong>ログ</strong>をストレージ アカウントにエクスポートした場合には、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/resource-logs#send-to-azure-storage">以下の命名規則</a>で BLOB が作成されます。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">insights-logs-&#123;log category name&#125;/resourceId=/SUBSCRIPTIONS/&#123;subscription ID&#125;/RESOURCEGROUPS/&#123;resource group name&#125;/PROVIDERS/&#123;resource provider name&#125;/&#123;resource type&#125;/&#123;resource name&#125;/y=&#123;four-digit numeric year&#125;/m=&#123;two-digit numeric month&#125;/d=&#123;two-digit numeric day&#125;/h=&#123;two-digit 24-hour clock hour&#125;/m=00/PT1H.json</span><br></pre></td></tr></table></figure><p><strong>insights-logs-{log category name}</strong> の {log category name} はリソースおよび収集するログの種類により異なりますが、基本的に<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/logs-index">こちら</a>の公開情報経由で参照可能なカテゴリ名が利用されます。例えば、ロジック アプリの診断設定で WorkflowRuntime カテゴリのログをエクスポートした場合、insights-logs-workflowruntime コンテナーに情報が格納されます。<br><img width="650" src="../MonitorDiagnosticsSettingFAQ/image06.png"></p><p>ログのカテゴリは、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/logs-index">こちら</a>の公開情報経由で <a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/supported-logs/microsoft-logic-workflows-logs">Microsoft.Logic のワークフロー</a>のページを開くと確認できます。<br><img width="650" src="../MonitorDiagnosticsSettingFAQ/image07.png"></p><div class="alert is-important"><p class="alert-title">重要</p><p>リソースによっては resourceid や resourceId のように、大文字・小文字の表記が異なる場合がございます。<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/platform/migrate-to-azure-storage-lifecycle-policy?tabs=portal">Azure Storage ライフサイクル管理</a> のルールで設定する Blob prefix は<a href="https://learn.microsoft.com/ja-jp/azure/storage/blobs/storage-blob-faq#blob---------------------blob---------------">大文字・小文字を区別します</a>。ライフサイクル管理を使用する場合に、フィルターとして当該データの格納先のパスを指定する場合は、実際の BLOB のパスをご確認の上指定いただきますようお願いいたします。</p></div><br><h3 id="Q-Azure-Monitor-の診断設定でリソース-ログとメトリックを、Log-Analytics-ワークスペースにエクスポートしています。データの格納場所を教えてください。"><a href="#Q-Azure-Monitor-の診断設定でリソース-ログとメトリックを、Log-Analytics-ワークスペースにエクスポートしています。データの格納場所を教えてください。" class="headerlink" title="Q. Azure Monitor の診断設定でリソース ログとメトリックを、Log Analytics ワークスペースにエクスポートしています。データの格納場所を教えてください。"></a>Q. Azure Monitor の診断設定でリソース ログとメトリックを、Log Analytics ワークスペースにエクスポートしています。データの格納場所を教えてください。</h3><p>メトリックを Log Analytics ワークスペースにエクスポートした場合は <strong><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/tables/azuremetrics">AzureMetrics</a></strong> テーブルにデータが格納されます。<br>リソース共通で AzureMetrics テーブルにエクスポートされますので、複数のリソースを 1 つの Log Analytics ワークスペースにエクスポートしている場合は、リソース ID (_ResourceId) やメトリック名 (MetricName) 等の条件を指定して検索してください。AzureMetrics テーブルのサンプル クエリは、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/queries/azuremetrics">こちら</a>の公開情報をご覧ください。<br><img width="900" src="../MonitorDiagnosticsSettingFAQ/image08.png"></p><p>リソース ログを Log Analytics ワークスペースに送信する場合は <a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/resource-logs#send-to-log-analytics-workspace">2 種類の収集モード</a>があり、<strong><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/tables/AzureDiagnostics">AzureDiagnostics</a></strong> テーブル、または <strong>リソース固有のテーブル</strong>に格納されます。</p><ul><li><strong>Azure Diagnostics</strong> - すべてのデータが AzureDiagnostics テーブルに書き込まれます。</li><li><strong>リソース固有</strong> - データは、リソースのカテゴリごとに個別のテーブルに書き込まれます。</li></ul><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/resource-logs#select-the-collection-mode">Azure Diagnostics とリソース固有の両方のモードをサポートしている場合</a>は、ターゲットとして Log Analytics ワークスペースを選択すると、ターゲット テーブルを選択するオプションが表示されます。各リソースのログ出力先は、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/logs-index#supported-metrics-and-log-categories-by-resource-type">こちら</a>の公開情報経由で参照可能な表や、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/resource-logs-schema#service-specific-schemas">Azure リソース ログの共通およびサービス固有のスキーマ</a>、各リソース側の公開情報等をご確認ください。<br><img width="500" src="../MonitorDiagnosticsSettingFAQ/image09.png"></p><p>例えば、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/supported-logs/microsoft-automation-automationaccounts-logs">Microsoft.Automation&#x2F;automationAccounts</a> の場合、AzureDiagnostics テーブルにエクスポートされることが分かります。<br>AzureDiagnostics テーブルのサンプル クエリは、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/queries/azurediagnostics">こちら</a>の公開情報をご覧ください。<br><img width="700" src="../MonitorDiagnosticsSettingFAQ/image10.png"></p><br><h3 id="Q-Azure-Monitor-の診断設定でリソース-ログとメトリックを、ストレージ-アカウントにエクスポートしています。データの格納場所のコンテナーを変更することはできますか。"><a href="#Q-Azure-Monitor-の診断設定でリソース-ログとメトリックを、ストレージ-アカウントにエクスポートしています。データの格納場所のコンテナーを変更することはできますか。" class="headerlink" title="Q. Azure Monitor の診断設定でリソース ログとメトリックを、ストレージ アカウントにエクスポートしています。データの格納場所のコンテナーを変更することはできますか。"></a>Q. Azure Monitor の診断設定でリソース ログとメトリックを、ストレージ アカウントにエクスポートしています。データの格納場所のコンテナーを変更することはできますか。</h3><p>いいえ、データの格納場所のコンテナーを変更することはできません。<br>リソース ログとメトリックを、ストレージ アカウントにエクスポートした場合は、<a href="#Q-Azure-Monitor-%E3%81%AE%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%81%A7%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9-%E3%83%AD%E3%82%B0%E3%81%A8%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%82%92%E3%80%81%E3%82%B9%E3%83%88%E3%83%AC%E3%83%BC%E3%82%B8-%E3%82%A2%E3%82%AB%E3%82%A6%E3%83%B3%E3%83%88%E3%81%AB%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%80%82%E3%83%87%E3%83%BC%E3%82%BF%E3%81%AE%E6%A0%BC%E7%B4%8D%E5%A0%B4%E6%89%80%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. Azure Monitor の診断設定でリソース ログとメトリックを、ストレージ アカウントにエクスポートしています。データの格納場所を教えてください。</a> や <a href="#Q-Azure-Monitor-%E3%81%AE%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%81%A7%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9-%E3%83%AD%E3%82%B0%E3%81%A8%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%82%92%E3%80%81Log-Analytics-%E3%83%AF%E3%83%BC%E3%82%AF%E3%82%B9%E3%83%9A%E3%83%BC%E3%82%B9%E3%81%AB%E3%82%A8%E3%82%AF%E3%82%B9%E3%83%9D%E3%83%BC%E3%83%88%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%80%82%E3%83%87%E3%83%BC%E3%82%BF%E3%81%AE%E6%A0%BC%E7%B4%8D%E5%A0%B4%E6%89%80%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. Azure Monitor の診断設定でリソース ログとメトリックを、Log Analytics ワークスペースにエクスポートしています。データの格納場所を教えてください。</a> に記載した格納場所にコンテナーが作成されます。</p><br><h3 id="Q-Azure-VM-のプラットフォーム-メトリック-ホスト-OS-メトリック-を-Log-Analytics-ワークスペースにエクスポートしたいのですが、Azure-ポータル上に設定画面が見当たりません。"><a href="#Q-Azure-VM-のプラットフォーム-メトリック-ホスト-OS-メトリック-を-Log-Analytics-ワークスペースにエクスポートしたいのですが、Azure-ポータル上に設定画面が見当たりません。" class="headerlink" title="Q. Azure VM のプラットフォーム メトリック (ホスト OS メトリック) を Log Analytics ワークスペースにエクスポートしたいのですが、Azure ポータル上に設定画面が見当たりません。"></a>Q. Azure VM のプラットフォーム メトリック (ホスト OS メトリック) を Log Analytics ワークスペースにエクスポートしたいのですが、Azure ポータル上に設定画面が見当たりません。</h3><p>Azure VM の<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/supported-metrics/microsoft-classiccompute-virtualmachines-metrics">プラットフォーム メトリック (ホスト OS メトリック)</a> に関する診断設定は、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/create-diagnostic-settings?tabs=powershell">Azure PowerShell</a> 等で設定可能です。<br>設定手順の詳細は、<a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/HowToDiagnosticsSettings/#4-Azure-VM-%E3%81%AE%E3%83%97%E3%83%A9%E3%83%83%E3%83%88-%E3%83%95%E3%82%A9%E3%83%BC%E3%83%A0-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF%E3%82%92%E5%8F%8E%E9%9B%86%E3%81%99%E3%82%8B%E6%96%B9%E6%B3%95">こちら</a>のブログをご参照ください。</p><br><br><br><hr><h3 id="アクティビティ-ログのエクスポート"><a href="#アクティビティ-ログのエクスポート" class="headerlink" title="アクティビティ ログのエクスポート"></a>アクティビティ ログのエクスポート</h3><hr><h3 id="Q-アクティビティ-ログの診断設定の設定手順を教えてください。"><a href="#Q-アクティビティ-ログの診断設定の設定手順を教えてください。" class="headerlink" title="Q. アクティビティ ログの診断設定の設定手順を教えてください。"></a>Q. アクティビティ ログの診断設定の設定手順を教えてください。</h3><p>Azure ポータルから設定する場合は [監視] を検索し、[アクティビティ ログ] の [診断設定] から構成いただけます。<br>設定手順の詳細は<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/create-diagnostic-settings?tabs=portal">こちら</a>の公開情報をご覧ください。<br><img width="750" src="../MonitorDiagnosticsSettingFAQ/image11.png"></p><br><h3 id="Q-アクティビティ-ログのカテゴリの詳細を教えてください。"><a href="#Q-アクティビティ-ログのカテゴリの詳細を教えてください。" class="headerlink" title="Q. アクティビティ ログのカテゴリの詳細を教えてください。"></a>Q. アクティビティ ログのカテゴリの詳細を教えてください。</h3><p>アクティビティ ログのカテゴリの詳細は、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/activity-log-schema">Azure アクティビティ ログのイベント スキーマ</a>の公開情報をご覧ください。</p><br><h3 id="Q-アクティビティ-ログを-Log-Analytics-ワークスペースにエクスポートすることを検討しています。診断設定を構成するために必要な権限を教えてください。"><a href="#Q-アクティビティ-ログを-Log-Analytics-ワークスペースにエクスポートすることを検討しています。診断設定を構成するために必要な権限を教えてください。" class="headerlink" title="Q. アクティビティ ログを Log Analytics ワークスペースにエクスポートすることを検討しています。診断設定を構成するために必要な権限を教えてください。"></a>Q. アクティビティ ログを Log Analytics ワークスペースにエクスポートすることを検討しています。診断設定を構成するために必要な権限を教えてください。</h3><p>診断設定を構成するサブスクリプションと、ログのエクスポート先となる Log Analytics ワークスペース側で以下の権限が必要です。Azure Monitor の組み込みロールの場合、サブスクリプションをスコープとして <a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/built-in-roles/monitor#monitoring-contributor">Monitoring Contributor (監視共同作成者)</a> や <a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/built-in-roles/analytics#log-analytics-contributor">Log Analytics Contributor (Log Analytics 共同作成者)</a> を付与いただけますと幸いです。<a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/role-assignments-portal?tabs=delegate-condition">ロールの割り当て手順</a>や<a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/custom-roles-portal">カスタム ロールの作成手順</a> は公開情報をご覧ください。</p><ul><li><strong>サブスクリプション スコープで必要な権限 (診断設定の作成、変更、削除)</strong></li></ul><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">&quot;*/read&quot;,</span><br><span class="line">&quot;Microsoft.Insights/DiagnosticSettings/read&quot;,</span><br><span class="line">&quot;Microsoft.Insights/DiagnosticSettings/write&quot;,</span><br><span class="line">&quot;Microsoft.Insights/DiagnosticSettings/delete&quot;</span><br></pre></td></tr></table></figure><ul><li><strong>ログのエクスポート先となる Log Analytics ワークスペースに必要な権限</strong></li></ul><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">&quot;Microsoft.OperationalInsights/workspaces/read&quot;,</span><br><span class="line">&quot;Microsoft.OperationalInsights/workspaces/sharedKeys/action&quot;</span><br></pre></td></tr></table></figure><br><h3 id="Q-アクティビティ-ログをストレージ-アカウントにエクスポートすることを検討しています。診断設定を構成するために必要な権限を教えてください。"><a href="#Q-アクティビティ-ログをストレージ-アカウントにエクスポートすることを検討しています。診断設定を構成するために必要な権限を教えてください。" class="headerlink" title="Q. アクティビティ ログをストレージ アカウントにエクスポートすることを検討しています。診断設定を構成するために必要な権限を教えてください。"></a>Q. アクティビティ ログをストレージ アカウントにエクスポートすることを検討しています。診断設定を構成するために必要な権限を教えてください。</h3><p>診断設定を構成するサブスクリプションと、ログのエクスポート先となるストレージ アカウント側で以下の権限が必要です。Azure Monitor の組み込みロールの場合、サブスクリプションをスコープとして <a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/built-in-roles/monitor#monitoring-contributor">Monitoring Contributor (監視共同作成者)</a> や <a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/built-in-roles/analytics#log-analytics-contributor">Log Analytics Contributor (Log Analytics 共同作成者)</a> を付与いただけますと幸いです。<a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/role-assignments-portal?tabs=delegate-condition">ロールの割り当て手順</a>や<a href="https://learn.microsoft.com/ja-jp/azure/role-based-access-control/custom-roles-portal">カスタム ロールの作成手順</a> は公開情報をご覧ください。</p><ul><li><strong>サブスクリプション スコープで必要な権限 (診断設定の作成、変更、削除)</strong></li></ul><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">&quot;*/read&quot;,</span><br><span class="line">&quot;Microsoft.Insights/DiagnosticSettings/read&quot;,</span><br><span class="line">&quot;Microsoft.Insights/DiagnosticSettings/write&quot;,</span><br><span class="line">&quot;Microsoft.Insights/DiagnosticSettings/delete&quot;</span><br></pre></td></tr></table></figure><ul><li><strong>ログのエクスポート先となるストレージアカウントに必要な権限</strong></li></ul><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">&quot;Microsoft.Storage/storageAccounts/Read&quot;,</span><br><span class="line">&quot;Microsoft.Storage/storageAccounts/listkeys/action&quot;</span><br></pre></td></tr></table></figure><br><h3 id="Q-特定のリソースのアクティビティ-ログを、Log-Analytics-ワークスペースやストレージ-アカウントにエクスポートすることは可能ですか。"><a href="#Q-特定のリソースのアクティビティ-ログを、Log-Analytics-ワークスペースやストレージ-アカウントにエクスポートすることは可能ですか。" class="headerlink" title="Q. 特定のリソースのアクティビティ ログを、Log Analytics ワークスペースやストレージ アカウントにエクスポートすることは可能ですか。"></a>Q. 特定のリソースのアクティビティ ログを、Log Analytics ワークスペースやストレージ アカウントにエクスポートすることは可能ですか。</h3><p>いいえ、特定のリソースのアクティビティ ログのみをエクスポートすることはできません。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/resource-manager-diagnostic-settings?tabs=json#diagnostic-setting-for-an-activity-log">アクティビティ ログの診断設定はサブスクリプション単位で指定する</a>ものであり、リソース単位で設定することはできません。</p><br><h3 id="Q-Azure-ポータルからリソース-グループの-アクティビティ-ログ-診断設定-を開くと、アクティビティ-ログの診断設定が表示されます。リソース-グループ単位でアクティビティ-ログの診断設定を作成できるのでしょうか。"><a href="#Q-Azure-ポータルからリソース-グループの-アクティビティ-ログ-診断設定-を開くと、アクティビティ-ログの診断設定が表示されます。リソース-グループ単位でアクティビティ-ログの診断設定を作成できるのでしょうか。" class="headerlink" title="Q. Azure ポータルからリソース グループの [アクティビティ ログ] &gt; [診断設定] を開くと、アクティビティ ログの診断設定が表示されます。リソース グループ単位でアクティビティ ログの診断設定を作成できるのでしょうか。"></a>Q. Azure ポータルからリソース グループの [アクティビティ ログ] &gt; [診断設定] を開くと、アクティビティ ログの診断設定が表示されます。リソース グループ単位でアクティビティ ログの診断設定を作成できるのでしょうか。</h3><p>いいえ、できません。<br>リソース グループの [アクティビティ ログ] &gt; [診断設定] からも、アクティビティ ログの診断設定が表示されますが、あくまで表示されているだけであり、アクティビティ ログの診断設定はサブスクリプション単位でしか設定できません。</p><br><h3 id="Q-Azure-Monitor-の診断設定で、アクティビティ-ログをストレージ-アカウントにエクスポートしています。データの格納場所を教えてください。"><a href="#Q-Azure-Monitor-の診断設定で、アクティビティ-ログをストレージ-アカウントにエクスポートしています。データの格納場所を教えてください。" class="headerlink" title="Q. Azure Monitor の診断設定で、アクティビティ ログをストレージ アカウントにエクスポートしています。データの格納場所を教えてください。"></a>Q. Azure Monitor の診断設定で、アクティビティ ログをストレージ アカウントにエクスポートしています。データの格納場所を教えてください。</h3><p>アクティビティ ログをストレージ アカウントにエクスポートすると、追加 BLOB が作成され、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/activity-log?tabs=powershell#send-to-azure-storage">以下の命名規則</a>で BLOB が作成されます。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br></pre></td><td class="code"><pre><span class="line">insights-activity-logs/resourceId=/SUBSCRIPTIONS/&#123;subscription ID&#125;/y=&#123;four-digit numeric year&#125;/m=&#123;two-digit numeric month&#125;/d=&#123;two-digit numeric day&#125;/h=&#123;two-digit 24-hour clock hour&#125;/m=00/PT1H.json</span><br></pre></td></tr></table></figure><p>リソース共通で <strong>insights-activity-logs</strong> コンテナーに情報が格納されます。<br><img width="650" src="../MonitorDiagnosticsSettingFAQ/image12.png"></p><br><h3 id="Q-Azure-Monitor-の診断設定で、アクティビティ-ログを-Log-Analytics-ワークスペースにエクスポートしています。データの格納場所を教えてください。"><a href="#Q-Azure-Monitor-の診断設定で、アクティビティ-ログを-Log-Analytics-ワークスペースにエクスポートしています。データの格納場所を教えてください。" class="headerlink" title="Q. Azure Monitor の診断設定で、アクティビティ ログを Log Analytics ワークスペースにエクスポートしています。データの格納場所を教えてください。"></a>Q. Azure Monitor の診断設定で、アクティビティ ログを Log Analytics ワークスペースにエクスポートしています。データの格納場所を教えてください。</h3><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/activity-log?tabs=powershell#send-to-log-analytics-workspace">アクティビティ ログを Log Analytics ワークスペースにエクスポートした場合</a>は <strong><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/tables/azureactivity">AzureActivity</a></strong> テーブルにデータが格納されます。<br>AzureMetrics テーブルのサンプル クエリは、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/queries/azureactivity">こちら</a>の公開情報をご覧ください。<br><img width="900" src="../MonitorDiagnosticsSettingFAQ/image13.png"></p><br><h3 id="Q-アクティビティ-ログを-Log-Analytics-ワークスペースにエクスポートした場合、Log-Analytics-ワークスペースに対する料金が発生しますか。"><a href="#Q-アクティビティ-ログを-Log-Analytics-ワークスペースにエクスポートした場合、Log-Analytics-ワークスペースに対する料金が発生しますか。" class="headerlink" title="Q. アクティビティ ログを Log Analytics ワークスペースにエクスポートした場合、Log Analytics ワークスペースに対する料金が発生しますか。"></a>Q. アクティビティ ログを Log Analytics ワークスペースにエクスポートした場合、Log Analytics ワークスペースに対する料金が発生しますか。</h3><p>いいえ、アクティビティ ログを Log Analytics ワークスペースにエクスポートしても、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/activity-log?tabs=powershell#send-to-log-analytics-workspace">Log Analytics ワークスペースに対するインジェスト料金や保持料金は発生しません</a>。</p><br><br><br><hr><h3 id="トラブルシューティング"><a href="#トラブルシューティング" class="headerlink" title="トラブルシューティング"></a>トラブルシューティング</h3><hr><h3 id="Q-Azure-Monitor-の診断設定によるプラットフォーム-メトリックやリソース-ログのエクスポートは、100-のデータ-エクスポートを保証していますか。"><a href="#Q-Azure-Monitor-の診断設定によるプラットフォーム-メトリックやリソース-ログのエクスポートは、100-のデータ-エクスポートを保証していますか。" class="headerlink" title="Q. Azure Monitor の診断設定によるプラットフォーム メトリックやリソース ログのエクスポートは、100 % のデータ エクスポートを保証していますか。"></a>Q. Azure Monitor の診断設定によるプラットフォーム メトリックやリソース ログのエクスポートは、100 % のデータ エクスポートを保証していますか。</h3><p>いいえ、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/create-diagnostic-settings?tabs=portal#possibility-of-duplicated-or-dropped-data">100 % のデータ エクスポートを保証しておりません</a>。<br>診断設定は、1 日あたりペタバイト単位のデータをお手頃な価格で、効率よくエクスポートすることを前提に設計されているため、完全なトランザクションは保証しておらず、ログやプラットフォーム メトリックが一部欠損する可能性がございます。<a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/DiagnosticSettings/">診断設定によるプラットフォーム メトリックやリソース ログの一部欠損について</a>のブログでも紹介しておりますので、ご確認いただけますと幸いです。</p><br><h3 id="Q-Log-Analytics-ワークスペースやストレージ-アカウントにログやメトリックをエクスポートしていますが、データが格納されていません。考えられる原因を教えてください。"><a href="#Q-Log-Analytics-ワークスペースやストレージ-アカウントにログやメトリックをエクスポートしていますが、データが格納されていません。考えられる原因を教えてください。" class="headerlink" title="Q. Log Analytics ワークスペースやストレージ アカウントにログやメトリックをエクスポートしていますが、データが格納されていません。考えられる原因を教えてください。"></a>Q. Log Analytics ワークスペースやストレージ アカウントにログやメトリックをエクスポートしていますが、データが格納されていません。考えられる原因を教えてください。</h3><p>考えられる原因は以下の通りです。<br>なお、<a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/DiagnosticSettings/">診断設定によるエクスポートでは、制約上、プラットフォーム メトリックやログの一部欠損は発生する可能性がございます</a>ので、予めご留意ください。</p><p><strong>1. ログの出力に時間を要している</strong><br>診断設定は、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/diagnostic-settings#requirements-and-limitations">基本的には 90 分以内にデータがエクスポートされ始めますが、これよりもお時間がかかることもございます</a>。<br>診断設定の構成後、1 日程度お時間をおいていただき、ログを確認できるかどうかをご確認いただけますと幸いです。</p><p><strong>2. 対象のログがそもそも生成されていない</strong><br>診断設定を構成しますと、リソース側から出力されたログは、基盤側の内部パイプラインを通じて Log Analytics ワークスペースやストレージ アカウントに送信されます。そもそもリソース側でログが生成されていない場合には、Log Analytics ワークスペースやストレージ アカウントにはログが収集されません。各リソースのログが生成される条件や契機をご確認されたい場合には、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/logs-index">各リソース観点</a>でお問い合わせのご起票をお願いいたします。</p><p><strong>3. ストレージ アカウントのネットワーク設定で “信頼された Microsoft サービス” が許可されていない</strong><br>ログの出力先がストレージ アカウントの場合は、ストレージ アカウントのネットワーク設定により、データがエクスポートされていない可能性がございます。宛先のストレージ アカウントが選択したネットワークからのアクセスを許可する構成である場合、 <u>[信頼されたサービスの一覧にある Azure サービスがこのストレージ アカウントにアクセスすることを許可します]</u> が有効になっているかどうかをご確認ください。</p><p>完全に外部からのアクセスを無効にすると、Azure Monitor サービスからの通信が遮断され、ログやメトリックをエクスポートすることができません。また、選択したネットワークからのアクセスを許可する構成の場合、Azure Monitor サービスからの通信を許可するために <u>[信頼されたサービスの一覧にある Azure サービスがこのストレージ アカウントにアクセスすることを許可します] </u>を有効にしていただく必要がございます。<br><img width="900" src="../MonitorDiagnosticsSettingFAQ/image14.png"></p><p>上記に該当せず、一部の欠損ではなく継続的にログやメトリックが出力されていない場合は、下記の情報をお寄せいただき、弊社サポート窓口までお問い合わせください。</p><p>・診断設定を構成しているリソースのリソース ID<br>・診断設定の名前<br>・ログやメトリックが出力されることが想定された日時 (タイムゾーンを明記してご記載ください。例. 2024-12-30 12:00 JST)<br>・出力されることが想定されたログのカテゴリ名やメトリック名</p><br><h3 id="Q-Azure-Monitor-の診断設定を構成しましたが、設定が消えてしまいました。"><a href="#Q-Azure-Monitor-の診断設定を構成しましたが、設定が消えてしまいました。" class="headerlink" title="Q. Azure Monitor の診断設定を構成しましたが、設定が消えてしまいました。"></a>Q. Azure Monitor の診断設定を構成しましたが、設定が消えてしまいました。</h3><p><a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/HowtoResourceIDNamingRule/#2-3-%E8%A8%BA%E6%96%AD%E8%A8%AD%E5%AE%9A%E3%81%8C%E6%B6%88%E3%81%88%E3%82%8B%E3%81%93%E3%81%A8%E3%81%8C%E3%81%82%E3%82%8B">日本語を含む、英数字以外の文字がリソース名に含まれる場合、診断設定を作成しても設定が消えることがあります</a>。<br>ただし本事象は<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/create-diagnostic-settings?tabs=portal#setting-disappears-because-of-non-ascii-characters-in-resourceid">公開情報</a>にも記載があるとおり、診断設定が英数字以外の文字をサポートしないために発生する事象であるため、製品の不具合ではございません。</p><br><h3 id="Q-新たに-Azure-Monitor-の診断設定を構成しようとしたところ、ストレージ-アカウントの保持期間を指定する項目が表示されません。以前は、診断設定にてストレージ-アカウントにエクスポートした場合、保持期間を指定する項目が表示されていました。"><a href="#Q-新たに-Azure-Monitor-の診断設定を構成しようとしたところ、ストレージ-アカウントの保持期間を指定する項目が表示されません。以前は、診断設定にてストレージ-アカウントにエクスポートした場合、保持期間を指定する項目が表示されていました。" class="headerlink" title="Q. 新たに Azure Monitor の診断設定を構成しようとしたところ、ストレージ アカウントの保持期間を指定する項目が表示されません。以前は、診断設定にてストレージ アカウントにエクスポートした場合、保持期間を指定する項目が表示されていました。"></a>Q. 新たに Azure Monitor の診断設定を構成しようとしたところ、ストレージ アカウントの保持期間を指定する項目が表示されません。以前は、診断設定にてストレージ アカウントにエクスポートした場合、保持期間を指定する項目が表示されていました。</h3><p><a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/diagSettings_storageRetention_willBeRetired/">こちら</a>のブログでもご紹介しておりますとおり、診断設定固有のストレージ アカウントの保持機能は廃止されます。<br>以前は、診断設定にてストレージ アカウントを出力先としていた場合、診断設定側でログの保持期間の指定ができましたが、今後はストレージ アカウント側の Azure Storage ライフサイクル管理にて保持期間を指定する必要がございます。<br>また、診断設定固有のストレージ アカウントの保持機能の廃止に伴う移行手順は、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/migrate-to-azure-storage-lifecycle-policy?tabs=portal">こちら</a>の公開情報をご覧ください。</p><br><p>上記の内容以外でご不明な点や疑問点などございましたら、弊社サポート サービスまでお問い合わせください。<br>最後までお読みいただきありがとうございました！</p>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/AzureMonitorEssential/MonitorDiagnosticsSettingFAQ/</id>
    <link href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/MonitorDiagnosticsSettingFAQ/"/>
    <published>2025-02-19T15:00:00.000Z</published>
    <summary>
      <![CDATA[<p>こんにちは、Azure Monitoring サポート チームの北村です。<br>今回は <a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/diagnostic-settings?tabs=portal">Azure Monitor の診断設定</a>に関するよくあるご質問をご紹介します。</p>
<br>]]>
    </summary>
    <title>Azure Monitor の診断設定に関するよくあるご質問</title>
    <updated>2026-09-06T00:15:21.643Z</updated>
  </entry>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="Log Analytics" scheme="https://jpazmon-integ.github.io/blog/tags/Log-Analytics/"/>
    <category term="HowTo" scheme="https://jpazmon-integ.github.io/blog/tags/HowTo/"/>
    <category term="Azure Monitor Essential" scheme="https://jpazmon-integ.github.io/blog/tags/Azure-Monitor-Essential/"/>
    <category term="Alerts, Action Groups" scheme="https://jpazmon-integ.github.io/blog/tags/Alerts-Action-Groups/"/>
    <category term="Log search alert" scheme="https://jpazmon-integ.github.io/blog/tags/Log-search-alert/"/>
    <category term="Azure Monitor Agent" scheme="https://jpazmon-integ.github.io/blog/tags/Azure-Monitor-Agent/"/>
    <content>
      <![CDATA[<p>[更新履歴]</p><ul><li>2025&#x2F;02&#x2F;14 ブログ公開</li><li>2026&#x2F;01&#x2F;28 最新情報への更新</li></ul><p>こんにちは、Azure Monitoring サポート チームの北村、佐藤です。<br>Azure Monitor エージェントを使用した死活監視方法について本ブログで紹介します。<br>本ブログは、以下の過去の記事 (Log Analytics エージェントを使用した死活監視) を Azure Monitor エージェント版に更新したものとなります。<br><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/MonitorVM/">https://jpazmon-integ.github.io/blog/LogAnalytics/MonitorVM/</a></p><br><h2 id="目次"><a href="#目次" class="headerlink" title="目次"></a>目次</h2><ul><li><a href="#Heartbeat-%E3%82%92%E4%BD%BF%E7%94%A8%E3%81%97%E3%81%9F%E6%AD%BB%E6%B4%BB%E7%9B%A3%E8%A6%96%E3%82%92%E8%A1%8C%E3%81%86%E3%81%9F%E3%82%81%E3%81%AB">Heartbeat を使用した死活監視を行うために</a></li><li><a href="#Heartbeat-%E3%82%92%E4%BD%BF%E7%94%A8%E3%81%97%E3%81%9F%E6%AD%BB%E6%B4%BB%E7%9B%A3%E8%A6%96">Heartbeat を使用した死活監視</a></li><li><a href="#Heartbeat-%E3%81%AE%E5%8F%8E%E9%9B%86%E3%81%8C%E9%81%85%E5%BB%B6%E3%81%97%E3%81%A6%E3%81%84%E3%82%8B%E3%81%93%E3%81%A8%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B">Heartbeat の収集が遅延していることを確認する</a></li><li><a href="#%E3%81%BE%E3%81%A8%E3%82%81">まとめ</a></li></ul><br><h2 id="Heartbeat-を使用した死活監視を行うために"><a href="#Heartbeat-を使用した死活監視を行うために" class="headerlink" title="Heartbeat を使用した死活監視を行うために"></a>Heartbeat を使用した死活監視を行うために</h2><p>Azure Monitor エージェントを使用して死活監視をするためには、Heartbeat ログ (マシンが実行中の間、1 分間に 1 度収集されるログ) を収集する必要がございます。</p><p>まず、Azure Monitor エージェントがログを収集するよう構成する方法からご説明します。<br>Azure Monitor エージェントは、データ収集ルールと呼ばれるリソースに仮想マシンを関連付けることで、インストールおよび必要なデータ収集設定の連携が行われます。<br>データ収集ルールは、Azure Monitor エージェントを用いてどのようなログを収集するかを Azure Monitor エージェントに伝える指示書の役割を果たします。</p><p>データ収集ルールでデータ ソース (どのようなログを取得するか) として設定可能なログ種は以下の通りです。</p><p>■ Windows OS</p><ul><li>イベント ログ</li><li>パフォーマンス</li><li>テキスト ログ</li><li>IIS ログ</li></ul><p>■ Linux OS</p><ul><li>syslog</li><li>パフォーマンス</li><li>テキスト ログ</li></ul><p>データ収集ルールは、上述のいずれかのデータ ソースを収集するよう指定する必要があります。マシンをデータ収集ルールと関連付け、上述のデータ ソースのログ収集を開始すると、Heartbeat ログも併せて収集されるようになります。<br>すなわち、Azure Monitor エージェントをご利用いただく場合、基本的に Heartbeat ログを単体で収集することはできかねます。</p><p>では、以下に Azure Monitor エージェントを使用したログ収集を行うための基本的な流れを簡単にご説明します。</p><ol><li>Log Analytics ワークスペースの作成</li><li>データ収集ルールの作成とデータ収集ルールへの関連付け</li><li>アラート設定</li></ol><br><h3 id="1-Log-Analytics-ワークスペースの作成"><a href="#1-Log-Analytics-ワークスペースの作成" class="headerlink" title="1. Log Analytics ワークスペースの作成"></a>1. Log Analytics ワークスペースの作成</h3><p>ログの送信先となる Log Analytics ワークスペースを作成します。</p><p>– Create a Log Analytics workspace<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/quick-create-workspace?tabs=azure-portal">https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/quick-create-workspace?tabs=azure-portal</a></p><br><h3 id="2-データ収集ルールの作成とデータ収集ルールへの関連付け"><a href="#2-データ収集ルールの作成とデータ収集ルールへの関連付け" class="headerlink" title="2. データ収集ルールの作成とデータ収集ルールへの関連付け"></a>2. データ収集ルールの作成とデータ収集ルールへの関連付け</h3><p>1 で作成した Log Analytics ワークスペースにログを収集するよう、データ収集ルールを構成します。</p><p>– Collect data from virtual machine client with Azure Monitor<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/agents/azure-monitor-agent-data-collection">https://learn.microsoft.com/ja-jp/azure/azure-monitor/agents/azure-monitor-agent-data-collection</a><br>(<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/vm/data-collection?tabs=current#add-data-sources">“データ ソース”</a> 項目にて、各データ ソースをクリックすることでデータ ソースごとの設定方法の公開情報に遷移します。)</p><p>データ収集ルールにマシンを関連づけると Azure Monitor エージェントがインストールされます。<br>(すでにインストール済みの場合には、マシン上に Azure Monitor エージェントが存在することが確認されたのち、インストールがスキップされます。)</p><br><h3 id="3-アラート設定"><a href="#3-アラート設定" class="headerlink" title="3. アラート設定"></a>3. アラート設定</h3><p>作成した Log Analytics ワークスペースの画面左側にあるメニュー内 [ログ] をクリックします。<br>[ログ] 検索フィールドでクエリを実行し、アラートの設定を行います。アラートの評価期間や設定したクエリを実行する頻度、<br>アラートの通知方法等を設定します。詳細は以下の弊社公開情報をご覧ください。</p><p>– Create or edit a log search alert rule<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-log-alert-rule">https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-log-alert-rule</a></p><p>– Action groups<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/action-groups">https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/action-groups</a></p><div class="alert is-info"><p class="alert-title">Note</p><p>(補足)</p><p>前述の通り、Azure Monitor エージェントをご利用いただく場合、基本的に Heartbeat ログを単体で収集することはできません。</p><p>どうしても、Heartbeat ログだけを収集する必要がある場合には、存在しないダミーの情報を収集するようデータ収集ルールを構成することで、実質 Heartbeat ログだけを収集すること自体は可能でございます。  </p><p><strong>&lt;カスタム パス追加手順&gt;</strong></p><p>以下すべて [データ ソースの追加] タブでの設定でございます。</p><ol><li>[データ ソースの種類] にて [パフォーマンス カウンター] を選択します。</li><li>[パフォーマンス カウンターを構成する] という項目で [カスタム] タブを選択します。</li><li>[収集するパフォーマンス カウンターと、そのサンプリング頻度を構成します:] に “\dummy” と入力し、[追加] をクリックします。</p><p> <img src="/blog/LogAnalytics/MonitorVM_AMA/sample_dummypath.png"></li><li>お手数ではございますが、3. で追加した “\dummy” 以外のパスの左側にあるチェックをすべて外します。</li></ol><p>なお、パフォーマンス カウンターについて、任意の収集設定を行う方法については以下のブログ記事に記載しております。</p><p>設定方法の詳細は以下をご確認ください。</p><p>– 既定で用意されているもの以外のパフォーマンス カウンターを収集する方法</p><p><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/HowToCollectCustomPerfCounter/">https://jpazmon-integ.github.io/blog/LogAnalytics/HowToCollectCustomPerfCounter/</a></p></div><br><br><h2 id="Heartbeat-を使用した死活監視"><a href="#Heartbeat-を使用した死活監視" class="headerlink" title="Heartbeat を使用した死活監視"></a>Heartbeat を使用した死活監視</h2><p>Heartbeat は Azure Monitor エージェントによって Log Analytics ワークスペースに既定で収集されます。<br>Log Analytics ワークスペースで Heartbeat のレコードを確認すると、1 分間に 1 回レコードが生成されていることがわかります。<br>この Heartbeat を使用した死活監視の例をご紹介します。</p><br><h3 id="例-1-あるマシンから-Heartbeat-が収集されていることを確認する"><a href="#例-1-あるマシンから-Heartbeat-が収集されていることを確認する" class="headerlink" title="例 1. あるマシンから Heartbeat が収集されていることを確認する"></a>例 1. あるマシンから Heartbeat が収集されていることを確認する</h3><p>下記クエリでは、指定した VM の Heartbeat を抽出します。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br></pre></td><td class="code"><pre><span class="line">Heartbeat</span><br><span class="line">| where Computer == &#x27;computer-name&#x27;</span><br></pre></td></tr></table></figure><p><img src="/blog/LogAnalytics/MonitorVM_AMA/result_example1.png"></p><p>上記クエリを利用したアラート ルールの設定例を示します。まず、アラート ルールの主な設定項目をご説明します。<br><img src="/blog/LogAnalytics/MonitorVM_AMA/parameters.png"></p><ul><li><p>集計の粒度 (赤枠線部分)<br>クエリで取得したログを一つのグループにまとめる単位を示します。<br>以下のように 5 分と設定した場合は 5 分単位でグループ化されます。</p></li><li><p>演算子としきい値 (黄色ハイライト部分)<br>上記クエリは、直近 5 分以内の Heartbeat を返しますので、当該クエリの実行結果が 0 件の場合は直近 5 分間 Heartbeat が収集されていないことを意味します。そのため、演算子は 「等しい」、しきい値は 「0」 としています。</p></li><li><p>評価の頻度 (黄色枠線部分)<br>アラートの検索クエリが実行される間隔です。この例では、10 分ごとにクエリが実行されます。</p></li><li><p>評価期間 (黒枠線部分)<br>クエリの対象とするデータの時間範囲です。基本的には [集計の粒度] と同じ時間範囲になります。</p></li><li><p>違反の数 (緑枠線部分)<br>評価期間内にある集約ポイントのうち (集約ポイントの個数 &#x3D; 評価期間 ÷ 集計の粒度) 、指定した回数以上発報条件を満たしたらアラートが発報します。<br>(連続で発報条件を満たした回数ではございません。)</p></li></ul><p>例えば、以下の設定であったとします。<br>その場合、具体的には以下の挙動となります。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">集計の粒度 : 5 分</span><br><span class="line">評価頻度 : 10 分</span><br><span class="line">評価期間: 15 分</span><br><span class="line">違反の数 : 2 (評価期間内に 2 回閾値を超えたら発報する構成の場合)</span><br></pre></td></tr></table></figure><p>以下、〇はしきい値を超えること、×はしきい値を超えないことを表します。<br>10:00 の評価<br>9:45 ~ 9:50 のログ :  ×<br>9:50 ~ 9:55 のログ : 〇<br>9:55 ~ 10:00 のログ : ×<br>———&gt; 発報しない</p><p>10:10 の評価<br>9:55 ~ 10:00 のログ : ×<br>10:00 ~ 10:05 のログ :  〇<br>10:05 ~ 10:10 のログ : 〇<br>———&gt; 発報する</p><p>10:20 の評価<br>10:05 ~ 10:10 のログ : 〇<br>10:10 ~ 10:15 のログ :  ×<br>10:15 ~ 10:20 のログ : 〇<br>———&gt; 発報する</p><p>&lt;ご参考&gt;<br>アラートの設定項目は下記弊社公開情報にも記載しております。<br>–- Create or edit a log search alert rule<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-log-alert-rule">https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-log-alert-rule</a></p><br><h3 id="例-2-直近-15-分間に-Heartbeat-が途絶えた-VM-を確認する"><a href="#例-2-直近-15-分間に-Heartbeat-が途絶えた-VM-を確認する" class="headerlink" title="例 2. 直近 15 分間に Heartbeat が途絶えた VM を確認する"></a>例 2. 直近 15 分間に Heartbeat が途絶えた VM を確認する</h3><p>下記クエリでは、直近 15 分間、VM の Heartbeat が送信されなかった場合に検知します。<br>LastCall は 各コンピューターの Heartbeat が生成された最新の時刻です。<br>Heartbeat の最新時刻が 15 分より前の場合、実行結果が返されます。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">Heartbeat</span><br><span class="line">| summarize LastCall = max(TimeGenerated) by Computer </span><br><span class="line">| where LastCall &lt; ago(15m)</span><br></pre></td></tr></table></figure><p><img src="/blog/LogAnalytics/MonitorVM_AMA/result_example2.png"></p><div class="alert is-info"><p class="alert-title">Note</p><p>アラートルールで設定する場合、アラート ルール側では [集計の粒度] で 15 分より長い粒度 (期間) を指定する必要があります。</p><p>例えばこのクエリを利用する場合には、以下の様に設定する必要があります。</p><p>メジャー: テーブルの行</p><p>集計の種類: カウント</p><p>集計の粒度: 30 分 (クエリで指定した期間より長い期間)</p><p>演算子: 次の値より大きい</p><p>しきい値: 0</p><p>頻度: 15分</p></div><br><h3 id="例-3-直近-2-日間に-Heartbeat-が記録されたマシンのうち、直近-5-分間に-Heartbeat-が途絶えた-VM-を確認する"><a href="#例-3-直近-2-日間に-Heartbeat-が記録されたマシンのうち、直近-5-分間に-Heartbeat-が途絶えた-VM-を確認する" class="headerlink" title="例 3. 直近 2 日間に Heartbeat が記録されたマシンのうち、直近 5 分間に Heartbeat が途絶えた VM を確認する"></a>例 3. 直近 2 日間に Heartbeat が記録されたマシンのうち、直近 5 分間に Heartbeat が途絶えた VM を確認する</h3><p>下記クエリでは、直近 2 日間に Heartbeat が記録されたマシンの中で、直近 5 分間に Heartbeat が途絶えた VM を検知します。<br>変数 ComputerListFor2days には、直近 2 日間に Heartbeat が記録されたマシンと、最新の TimeGenerated の情報が格納されます。<br>次に、直近 5 分間に収集された Heartbeat と、変数 ComputerListFor2days のデータを、Computer 列で <a href="https://learn.microsoft.com/ja-jp/kusto/query/join-rightouter?view=microsoft-fabric">rightouter 結合</a>します。<br>最後に、直近 5 分間に Heartbeat が記録されていないマシン の AggregatedValue を 0 に設定します。<br>この AggregatedValue の値を監視することで Heartbeat が収集されなくなったマシンを検知することが可能です。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br></pre></td><td class="code"><pre><span class="line">let ComputerListFor2days =</span><br><span class="line">    (Heartbeat</span><br><span class="line">    | where TimeGenerated &gt; ago(2d)</span><br><span class="line">    | summarize max(TimeGenerated) by Computer</span><br><span class="line">    );</span><br><span class="line">Heartbeat</span><br><span class="line">| where TimeGenerated &gt; ago(5m)</span><br><span class="line">| summarize count() by Computer </span><br><span class="line">| join kind=rightouter ComputerListFor2days on $left.Computer == $right.Computer</span><br><span class="line">| extend AggregatedValue = iif(isnull(count_), 0, count_)</span><br><span class="line">| project ComputerName = Computer1, AggregatedValue</span><br></pre></td></tr></table></figure><br><img width="600" src="../MonitorVM_AMA/result_example4.png"><p>上記クエリの設定例をご紹介します。<br>下記の設定の場合、[評価の頻度] の 5 分毎に、直近 2 日間に Heartbeat が記録されたマシンのうち、直近 5 分間に Heartbeat が途絶えた VM を検知します。また、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-types#monitor-multiple-instances-of-a-resource-using-dimensions">ディメンション名</a> で ComputerName を指定することで、VM 単位で Heartbeat が途絶えたことを監視できます。</p><img width="600" src="../MonitorVM_AMA/setting_example3.png"><br><br><h2 id="Heartbeat-の収集が遅延していることを確認する"><a href="#Heartbeat-の収集が遅延していることを確認する" class="headerlink" title="Heartbeat の収集が遅延していることを確認する"></a>Heartbeat の収集が遅延していることを確認する</h2><p>死活監視のアラートを検知したにもかかわらず、監視対象の VM は正常に動作している。<br>このようなときは、Heartbeat の収集遅延が発生している可能性がございます。</p><p>– Azure Monitor でのログ データ インジェスト時間<br><a href="https://docs.microsoft.com/ja-jp/azure/azure-monitor/logs/data-ingestion-time">https://docs.microsoft.com/ja-jp/azure/azure-monitor/logs/data-ingestion-time</a></p><p>※ ログ データを取り込むための一般的な待ち時間は 20 秒から 3 分です。ただしシステムの負荷状況によりさらに遅延が発生する可能性がございます。</p><p>Heartbeat の収集遅延には、様々な理由が考えられますが、以下のクエリを実行していただきますと、<br>“Azure Monitor エージェントがデータを生成してから Azure 側でデータを受信するまで” の間に遅延が発生していたことを確認できます。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line">Heartbeat</span><br><span class="line">| where Computer == &quot;Computer Name&quot;</span><br><span class="line">| extend E2EIngestionLatency = ingestion_time() - TimeGenerated</span><br><span class="line">| project Computer, TimeGenerated, _TimeReceived, ingestion_time(), E2EIngestionLatency</span><br><span class="line">| order by TimeGenerated desc</span><br></pre></td></tr></table></figure><p>※ TimeGenerated : データ ソースが生成された時刻<br>※ _TimeReceived : Azure Monitor のインジェスト エンドポイントによって受信される時刻<br>※ $ingestion_time : Log Analytics ワークスペースに保存され、クエリ検索が可能となる時刻<br>※ E2EIngestionLatency : ログが生成されてから Log Analytics ワークスペースにログが送信されるまでに要した時間</p><p>下記画像は上記クエリを実行した例です。<br>赤線で囲んだ部分が「ログが生成されてから Log Analytics ワークスペースにログが送信されるまでに要した時間」です。</p><p><img src="/blog/LogAnalytics/MonitorVM_AMA/result_latency.png"></p><p>Heartbeat ログ アラートが期待されないタイミングで発報した場合の調査方法については、よろしければ以下のブログ記事もご参照ください。</p><p>– マシンが起動中にも関わらず Heartbeat ログ アラートが発報された場合の調査方法<br><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/Unexpected_Heartbeat_logalert/">https://jpazmon-integ.github.io/blog/LogAnalytics/Unexpected_Heartbeat_logalert/</a></p><br><h2 id="まとめ"><a href="#まとめ" class="headerlink" title="まとめ"></a>まとめ</h2><p>本記事では、Azure Monitor エージェントを使用して Heartbeat ログを収集する方法および、収集された Heartbeat ログを用いて死活監視を行う方法をご案内いたしました。</p><p>Heartbeat ログを含め、仮想マシンの死活監視全般については以下のブログ記事でもご案内しております。よろしければこちらもご参照いただけますと幸いです。</p><p>– Azure VM における死活監視の考え方<br><a href="https://jpazmon-integ.github.io/blog/LogAnalytics/MonitorVM02/">https://jpazmon-integ.github.io/blog/LogAnalytics/MonitorVM02/</a></p><p>最後までお読みいただき、ありがとうございました！</p>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/LogAnalytics/MonitorVM_AMA/</id>
    <link href="https://jpazmon-integ.github.io/blog/LogAnalytics/MonitorVM_AMA/"/>
    <published>2025-02-13T15:00:00.000Z</published>
    <summary>
      <![CDATA[<p>[更新履歴]</p>
<ul>
<li>2025&#x2F;02&#x2F;14 ブログ公開</li>
<li>2026&#x2F;01&#x2F;28 最新情報への更新</li>
</ul>
<p>こんにちは、Azure Monitoring サポート チームの北村、佐藤]]>
    </summary>
    <title>Azure Monitor エージェントにより収集される Heartbeat ログを使用した死活監視方法</title>
    <updated>2026-09-06T00:15:21.926Z</updated>
  </entry>
  <entry>
    <author>
      <name>Japan Azure Monitoring Support Team</name>
    </author>
    <category term="Azure Monitor Essential" scheme="https://jpazmon-integ.github.io/blog/tags/Azure-Monitor-Essential/"/>
    <category term="Alerts, Action Groups" scheme="https://jpazmon-integ.github.io/blog/tags/Alerts-Action-Groups/"/>
    <category term="FAQ" scheme="https://jpazmon-integ.github.io/blog/tags/FAQ/"/>
    <content>
      <![CDATA[<p>[更新履歴]</p><ul><li>2025&#x2F;01&#x2F;29 : ブログ公開</li><li>2025&#x2F;10&#x2F;21 : アラートの重複と検知漏れに関する情報を追記</li><li>2026&#x2F;02&#x2F;06 : 最新の情報であることを確認済み</li></ul><p>こんにちは、Azure Monitoring サポート チームの北村です。<br>今回は Azure Monitor のアラートに関するよくあるご質問をご紹介します。<br><a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/ResourceHealthAlert/">リソース正常性アラート</a>や<a href="https://jpazmon-integ.github.io/blog/ame/HowToSetUpServiceHealthAlertsAndRecommendedSettings/">サービス正常性アラート</a>については、別途ブログを投稿しておりますので併せてご覧いただけますと幸いです！</p><br><span id="more"></span><h4 id=""><a href="#" class="headerlink" title="&lt;メトリック アラート ルール&gt;"></a>&lt;メトリック アラート ルール&gt;</h4><ul><li><a href="#Q-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E8%A8%AD%E5%AE%9A%E9%A0%85%E7%9B%AE%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. メトリック アラート ルールの設定項目を教えてください。</a></li><li><a href="#Q-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E8%A8%AD%E5%AE%9A%E3%81%AB%E3%81%A6-%5B%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B%E9%96%93%E9%9A%94%5D-%E3%81%A8-%5B%E3%83%AB%E3%83%83%E3%82%AF%E3%83%90%E3%83%83%E3%82%AF%E6%9C%9F%E9%96%93%5D-%E3%81%AF%E3%81%A9%E3%81%AE%E3%82%88%E3%81%86%E3%81%AB%E9%81%B8%E3%81%B6%E3%81%AE%E3%81%8C%E8%89%AF%E3%81%84%E3%81%A7%E3%81%99%E3%81%8B%EF%BC%9F">Q. メトリック アラート ルールの設定にて [確認する間隔] と [ルックバック期間] はどのように選ぶのが良いですか？</a></li><li><a href="#Q-%E9%9D%99%E7%9A%84%E3%81%97%E3%81%8D%E3%81%84%E5%80%A4%E3%81%AE%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%A7%E3%80%812-%E5%9B%9E%E9%80%A3%E7%B6%9A%E3%81%A7%E3%81%97%E3%81%8D%E3%81%84%E5%80%A4%E3%82%92%E6%BA%80%E3%81%9F%E3%81%97%E3%81%9F%E6%99%82%E3%81%AB%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%82%92%E7%99%BA%E5%A0%B1%E3%81%95%E3%81%9B%E3%82%8B%E3%81%93%E3%81%A8%E3%81%AF%E3%81%A7%E3%81%8D%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. 静的しきい値のメトリック アラート ルールで、2 回連続でしきい値を満たした時にアラートを発報させることはできますか。</a></li><li><a href="#Q-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%8C%E5%AE%9F%E8%A1%8C%E3%81%95%E3%82%8C%E3%82%8B%E3%82%BF%E3%82%A4%E3%83%9F%E3%83%B3%E3%82%B0%E3%82%92%E6%8C%87%E5%AE%9A%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%81%AF%E3%81%A7%E3%81%8D%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. メトリック アラート ルールが実行されるタイミングを指定することはできますか。</a></li><li><a href="#Q-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%A7%E6%99%82%E9%96%93%E5%B8%AF%E3%81%AB%E3%82%88%E3%81%A3%E3%81%A6%E6%9D%A1%E4%BB%B6%E3%82%92%E5%A4%89%E6%9B%B4%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%81%AF%E3%81%A7%E3%81%8D%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. メトリック アラート ルールで時間帯によって条件を変更することはできますか。</a></li><li><a href="#Q-%E3%82%B9%E3%83%86%E3%83%BC%E3%83%88%E3%83%95%E3%83%AB%E3%81%AA%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%A7%E8%B5%B7%E5%8B%95%E6%B8%88%E3%81%BF-Fired-%E3%81%AE%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%82%92%E3%80%81%E6%89%8B%E5%8B%95%E3%81%A7%E8%A7%A3%E6%B1%BA%E6%B8%88%E3%81%BF-Resolved-%E3%81%AB%E5%A4%89%E6%9B%B4%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%81%AF%E3%81%A7%E3%81%8D%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. ステートフルなメトリック アラート ルールで起動済み (Fired) のアラートを、手動で解決済み (Resolved) に変更することはできますか。</a></li><li><a href="#Q-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E3%83%87%E3%82%A3%E3%83%A1%E3%83%B3%E3%82%B7%E3%83%A7%E3%83%B3%E5%80%A4%E3%81%AE%E3%83%89%E3%83%AD%E3%83%83%E3%83%97-%E3%83%80%E3%82%A6%E3%83%B3%E3%81%AB%E5%80%A4%E3%81%8C%E8%A1%A8%E7%A4%BA%E3%81%95%E3%82%8C%E3%81%BE%E3%81%9B%E3%82%93%E3%80%82">Q. メトリック アラート ルールのディメンション値のドロップ ダウンに値が表示されません。</a></li><li><a href="#Q-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E7%B7%A8%E9%9B%86%E7%94%BB%E9%9D%A2%E3%81%AE-%E3%83%97%E3%83%AC%E3%83%93%E3%83%A5%E3%83%BC-%E3%81%A7%E3%81%AF%E3%81%97%E3%81%8D%E3%81%84%E5%80%A4%E3%82%92%E6%BA%80%E3%81%9F%E3%81%97%E3%81%A6%E3%81%84%E3%81%9F%E3%82%88%E3%81%86%E3%81%AB%E8%A6%8B%E3%81%88%E3%81%BE%E3%81%99%E3%81%8C%E3%80%81%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%8C%E7%99%BA%E5%A0%B1%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%9B%E3%82%93%E3%80%82">Q. メトリック アラート ルール編集画面の [プレビュー] ではしきい値を満たしていたように見えますが、アラートが発報していません。</a></li><li><a href="#Q-%E3%83%A1%E3%83%88%E3%83%AA%E3%83%83%E3%82%AF-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E5%88%A9%E7%94%A8%E6%96%99%E9%87%91%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. メトリック アラート ルールの利用料金を教えてください。</a></li></ul><br><h4 id="-1"><a href="#-1" class="headerlink" title="&lt;ログ アラート ルール&gt;"></a>&lt;ログ アラート ルール&gt;</h4><ul><li><a href="#Q-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E8%A8%AD%E5%AE%9A%E9%A0%85%E7%9B%AE%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. ログ アラート ルールの設定項目を教えてください。</a></li><li><a href="#Q.-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E8%A8%AD%E5%AE%9A%E3%81%AB%E3%81%A6-%5B%E8%A9%95%E4%BE%A1%E3%81%AE%E9%A0%BB%E5%BA%A6%5D-%E3%81%A8-%5B%E9%9B%86%E8%A8%88%E3%81%AE%E7%B2%92%E5%BA%A6%5D-%E3%81%AF%E3%81%A9%E3%81%AE%E3%82%88%E3%81%86%E3%81%AB%E9%81%B8%E3%81%B6%E3%81%AE%E3%81%8C%E8%89%AF%E3%81%84%E3%81%A7%E3%81%99%E3%81%8B%EF%BC%9F">Q. ログ アラート ルールの設定にて [評価の頻度] と [集計の粒度] はどのように選ぶのが良いですか？</a></li><li><a href="#Q-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%8C%E5%AE%9F%E8%A1%8C%E3%81%95%E3%82%8C%E3%82%8B%E3%82%BF%E3%82%A4%E3%83%9F%E3%83%B3%E3%82%B0%E3%82%92%E6%8C%87%E5%AE%9A%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%81%AF%E3%81%A7%E3%81%8D%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. ログ アラート ルールが実行されるタイミングを指定することはできますか。</a></li><li><a href="#Q-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E3%83%87%E3%82%A3%E3%83%A1%E3%83%B3%E3%82%B7%E3%83%A7%E3%83%B3%E5%80%A4%E3%81%AE%E3%83%89%E3%83%AD%E3%83%83%E3%83%97-%E3%83%80%E3%82%A6%E3%83%B3%E3%81%AB%E5%80%A4%E3%81%8C%E8%A1%A8%E7%A4%BA%E3%81%95%E3%82%8C%E3%81%BE%E3%81%9B%E3%82%93%E3%80%82">Q  ログ アラート ルールのディメンション値のドロップダウンに値が表示されません。</a></li><li><a href="#Q-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%A7%E3%83%87%E3%82%A3%E3%83%A1%E3%83%B3%E3%82%B7%E3%83%A7%E3%83%B3%E3%82%92%E8%A8%AD%E5%AE%9A%E3%81%97%E3%80%81%E5%90%84%E3%83%87%E3%82%A3%E3%83%A1%E3%83%B3%E3%82%B7%E3%83%A7%E3%83%B3%E3%81%AE%E3%83%AD%E3%82%B0%E3%81%8C-0-%E4%BB%B6%E3%81%AE%E3%81%A8%E3%81%8D%E3%81%AB%E7%99%BA%E5%A0%B1%E3%81%99%E3%82%8B%E3%83%AB%E3%83%BC%E3%83%AB%E3%82%92%E4%BD%9C%E6%88%90%E3%81%97%E3%81%BE%E3%81%97%E3%81%9F%E3%80%82%E7%89%B9%E5%AE%9A%E3%81%AE%E3%83%87%E3%82%A3%E3%83%A1%E3%83%B3%E3%82%B7%E3%83%A7%E3%83%B3%E3%82%92%E5%90%AB%E3%82%80%E3%83%AD%E3%82%B0%E3%81%AE%E5%87%BA%E5%8A%9B%E3%82%92%E5%81%9C%E6%AD%A2%E3%81%97%E3%81%BE%E3%81%97%E3%81%9F%E3%81%8C%E3%80%81%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%8C%E7%99%BA%E5%A0%B1%E3%81%97%E3%81%BE%E3%81%9B%E3%82%93%E3%80%82">Q. ログ アラート ルールでディメンションを設定し、各ディメンションのログが 0 件のときに発報するルールを作成しました。特定のディメンションを含むログの出力を停止しましたが、アラートが発報しません。</a></li><li><a href="#Q-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E8%A8%AD%E5%AE%9A%E7%94%BB%E9%9D%A2%E3%82%92%E9%96%8B%E3%81%84%E3%81%9F%E3%81%A8%E3%81%93%E3%82%8D%E3%80%81%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AB%E3%82%88%E3%81%A3%E3%81%A6-UI-%E3%81%8C%E7%95%B0%E3%81%AA%E3%82%8A%E3%81%BE%E3%81%99%E3%80%82">Q. ログ アラート ルールの設定画面を開いたところ、アラート ルールによって UI が異なります。</a></li><li><a href="#Q-%E6%97%A7-API-%E3%83%90%E3%83%BC%E3%82%B8%E3%83%A7%E3%83%B3-2018-04-16-%E4%BB%A5%E5%89%8D-%E3%81%AE%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%82%92%E4%BD%9C%E6%88%90%E3%81%99%E3%82%8B%E6%96%B9%E6%B3%95%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. 旧 API (バージョン 2018-04-16 以前) のログ アラート ルールを作成する方法を教えてください。</a></li><li><a href="#Q-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%A7%E9%80%9A%E7%9F%A5%E3%81%95%E3%82%8C%E3%82%8B%E3%83%A1%E3%83%BC%E3%83%AB%E3%81%AE%E4%BB%B6%E5%90%8D%E3%82%84%E6%9C%AC%E6%96%87%E3%82%92%E3%82%AB%E3%82%B9%E3%82%BF%E3%83%9E%E3%82%A4%E3%82%BA%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%81%AF%E3%81%A7%E3%81%8D%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. ログ アラート ルールで通知されるメールの件名や本文をカスタマイズすることはできますか。</a></li><li><a href="#Q-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%A7%E9%80%9A%E7%9F%A5%E3%81%95%E3%82%8C%E3%81%9F%E3%83%A1%E3%83%BC%E3%83%AB%E3%81%AE%E4%BB%B6%E5%90%8D%E3%82%84%E3%83%95%E3%82%A9%E3%83%BC%E3%83%9E%E3%83%83%E3%83%88%E3%81%8C%E5%A4%89%E3%82%8F%E3%82%8A%E3%81%BE%E3%81%97%E3%81%9F%E3%80%82%E5%8E%9F%E5%9B%A0%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. ログ アラート ルールで通知されたメールの件名やフォーマットが変わりました。原因を教えてください。</a></li><li><a href="#Q-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%8C%E5%8B%9D%E6%89%8B%E3%81%AB%E7%84%A1%E5%8A%B9%E5%8C%96%E3%81%95%E3%82%8C%E3%81%A6%E3%81%84%E3%81%BE%E3%81%97%E3%81%9F%E3%80%82%E8%80%83%E3%81%88%E3%82%89%E3%82%8C%E3%82%8B%E5%8E%9F%E5%9B%A0%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. ログ アラート ルールが勝手に無効化されていました。考えられる原因を教えてください。</a></li><li><a href="#Q-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E5%88%A9%E7%94%A8%E6%96%99%E9%87%91%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. ログ アラート ルールの利用料金を教えてください。</a></li></ul><br><h4 id="-2"><a href="#-2" class="headerlink" title="&lt;アクティビティ ログ アラート（サービス正常性アラート、リソース正常性アラート、アクティビティ ログ アラート）&gt;"></a>&lt;アクティビティ ログ アラート（サービス正常性アラート、リソース正常性アラート、アクティビティ ログ アラート）&gt;</h4><ul><li><a href="#Q-%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%A7%E3%83%86%E3%82%B9%E3%83%88%E7%99%BA%E5%A0%B1%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%81%AF%E5%8F%AF%E8%83%BD%E3%81%A7%E3%81%99%E3%81%8B%E3%80%82">Q. サービス正常性アラートでテスト発報することは可能ですか。</a></li><li><a href="#Q-%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%A7%E9%80%9A%E7%9F%A5%E3%81%95%E3%82%8C%E3%81%9F%E5%86%85%E5%AE%B9%E3%81%AB%E3%81%A4%E3%81%84%E3%81%A6%E7%A2%BA%E8%AA%8D%E3%81%97%E3%81%9F%E3%81%84%E3%81%A7%E3%81%99%E3%80%82">Q. サービス正常性アラートで通知された内容について確認したいです。</a></li><li><a href="#Q-%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%A7%E9%80%9A%E7%9F%A5%E3%81%95%E3%82%8C%E3%81%9F%E3%83%A1%E3%83%BC%E3%83%AB%E3%82%92%E3%80%81%E3%83%A1%E3%83%BC%E3%83%AB%E3%81%AE%E4%BB%B6%E5%90%8D%E3%81%A7%E3%83%95%E3%82%A9%E3%83%AB%E3%83%80%E5%88%86%E3%81%91%E3%81%97%E3%81%9F%E3%81%84%E3%81%A7%E3%81%99%E3%80%82%E4%BB%B6%E5%90%8D%E3%81%AE%E3%83%AB%E3%83%BC%E3%83%AB%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. サービス正常性アラートで通知されたメールを、メールの件名でフォルダ分けしたいです。件名のルールを教えてください。</a></li><li><a href="#Q-%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%A7%E3%80%81%E7%8F%BE%E5%9C%A8%E5%88%A9%E7%94%A8%E3%81%97%E3%81%A6%E3%81%84%E3%82%8B%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E3%81%AB%E9%96%A2%E3%81%99%E3%82%8B%E9%80%9A%E7%9F%A5%E3%81%AE%E3%81%BF%E3%82%92%E5%8F%97%E3%81%91%E5%8F%96%E3%82%8A%E3%81%9F%E3%81%84%E3%81%A7%E3%81%99%E3%80%82">Q. サービス正常性アラートで、現在利用しているサービスに関する通知のみを受け取りたいです。</a></li><li><a href="#Q-Azure-%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E3%81%AE%E5%BB%83%E6%AD%A2%E3%81%AB%E9%96%A2%E3%81%99%E3%82%8B%E9%80%9A%E7%9F%A5%E3%82%92%E5%8F%97%E3%81%91%E5%8F%96%E3%82%8A%E3%80%81%E9%80%9A%E7%9F%A5%E3%81%AE%E5%86%85%E5%AE%B9%E3%81%AB%E6%B2%BF%E3%81%A3%E3%81%A6%E7%A7%BB%E8%A1%8C%E4%BD%9C%E6%A5%AD%E3%82%92%E5%AE%9F%E6%96%BD%E3%81%97%E3%81%BE%E3%81%97%E3%81%9F%E3%81%8C%E3%80%81%E5%90%8C%E6%A7%98%E3%81%AE%E9%80%9A%E7%9F%A5%E3%81%8C%E5%86%8D%E5%BA%A6%E9%80%9A%E7%9F%A5%E3%81%95%E3%82%8C%E3%81%BE%E3%81%97%E3%81%9F%E3%80%82%E5%AF%BE%E5%BF%9C%E3%81%8C%E5%AE%8C%E4%BA%86%E3%81%97%E3%81%A6%E3%81%84%E3%81%AA%E3%81%84%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9%E3%81%8C%E5%AD%98%E5%9C%A8%E3%81%99%E3%82%8B%E3%81%A8%E3%81%84%E3%81%86%E3%81%93%E3%81%A8%E3%81%A7%E3%81%97%E3%82%87%E3%81%86%E3%81%8B%E3%80%82">Q. Azure サービスの廃止に関する通知を受け取り、通知の内容に沿って移行作業を実施しましたが、同様の通知が再度通知されました。対応が完了していないリソースが存在するということでしょうか。</a></li><li><a href="#Q-%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%82%84%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%82%92%E5%88%A9%E7%94%A8%E3%81%97%E3%80%81%E3%82%A2%E3%82%AF%E3%82%B7%E3%83%A7%E3%83%B3-%E3%82%B0%E3%83%AB%E3%83%BC%E3%83%97%E3%81%A7%E3%83%A1%E3%83%BC%E3%83%AB%E9%80%9A%E7%9F%A5%E3%82%92%E8%A8%AD%E5%AE%9A%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%80%82%E5%88%A9%E7%94%A8%E6%96%99%E9%87%91%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. サービス正常性アラートやリソース正常性アラートを利用し、アクション グループでメール通知を設定しています。利用料金を教えてください。</a></li></ul><br><h4 id="-3"><a href="#-3" class="headerlink" title="&lt;アクション グループ、アラート処理ルール&gt;"></a>&lt;アクション グループ、アラート処理ルール&gt;</h4><ul><li><a href="#Q-%E3%82%A2%E3%82%AF%E3%82%B7%E3%83%A7%E3%83%B3-%E3%82%B0%E3%83%AB%E3%83%BC%E3%83%97%E3%81%AE%E5%87%A6%E7%90%86%E3%81%8C%E5%A4%B1%E6%95%97%E3%81%97%E3%81%9F%E3%81%93%E3%81%A8%E3%82%92%E6%A4%9C%E7%9F%A5%E3%81%99%E3%82%8B%E6%96%B9%E6%B3%95%E3%81%AF%E3%81%82%E3%82%8A%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. アクション グループの処理が失敗したことを検知する方法はありますか。</a></li><li><a href="#Q-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%8C%E7%99%BA%E5%A0%B1%E3%81%97%E3%81%BE%E3%81%97%E3%81%9F%E3%81%8C%E3%80%81%E3%83%A1%E3%83%BC%E3%83%AB%E3%81%8C%E5%B1%8A%E3%81%84%E3%81%A6%E3%81%84%E3%81%BE%E3%81%9B%E3%82%93%E3%80%82%E8%80%83%E3%81%88%E3%82%89%E3%82%8C%E3%82%8B%E5%8E%9F%E5%9B%A0%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. アラートが発報しましたが、メールが届いていません。考えられる原因を教えてください。</a></li><li><a href="#Q-%E3%82%A2%E3%82%AF%E3%82%B7%E3%83%A7%E3%83%B3-%E3%82%B0%E3%83%AB%E3%83%BC%E3%83%97%E3%81%A7%E3%83%A1%E3%83%BC%E3%83%AB%E3%82%92%E9%80%9A%E7%9F%A5%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%80%82%E5%88%A9%E7%94%A8%E6%96%99%E9%87%91%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. アクション グループでメールを通知しています。利用料金を教えてください。</a></li><li><a href="#Q-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E5%87%A6%E7%90%86%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E3%82%B9%E3%82%B3%E3%83%BC%E3%83%97%E3%81%A7%E3%81%AF%E3%80%81%E9%80%9A%E7%9F%A5%E3%82%92%E6%8A%91%E5%88%B6%E3%81%97%E3%81%9F%E3%81%84%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%82%92%E6%8C%87%E5%AE%9A%E3%81%99%E3%82%8C%E3%81%B0%E3%82%88%E3%81%84%E3%81%AE%E3%81%A7%E3%81%97%E3%82%87%E3%81%86%E3%81%8B%E3%80%82">Q. アラート処理ルールのスコープでは、通知を抑制したいアラート ルールを指定すればよいのでしょうか。</a></li><li><a href="#Q-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E5%87%A6%E7%90%86%E3%83%AB%E3%83%BC%E3%83%AB%E3%82%92%E5%88%A9%E7%94%A8%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%81%8C%E3%80%81Azure-%E3%83%9D%E3%83%BC%E3%82%BF%E3%83%AB%E3%81%AE-%E7%9B%A3%E8%A6%96-gt-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%81%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%8C%E7%99%BA%E5%A0%B1%E3%81%97%E3%81%A6%E3%81%84%E3%82%8B%E3%82%88%E3%81%86%E3%81%A7%E3%81%99%E3%80%82">Q. アラート処理ルールを利用していますが、Azure ポータルの [監視] &gt; [アラート] でアラートが発報しているようです。</a></li><li><a href="#Q-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E5%87%A6%E7%90%86%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AB%E3%82%88%E3%81%A3%E3%81%A6%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E9%80%9A%E7%9F%A5%E3%81%8C%E6%8A%91%E5%88%B6%E3%81%95%E3%82%8C%E3%81%9F%E3%81%93%E3%81%A8%E3%82%92%E7%A2%BA%E8%AA%8D%E3%81%99%E3%82%8B%E6%96%B9%E6%B3%95%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">Q. アラート処理ルールによってアラート ルールの通知が抑制されたことを確認する方法を教えてください。</a></li><li><a href="#Q-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E5%87%A6%E7%90%86%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E3%82%B9%E3%82%B3%E3%83%BC%E3%83%97%E3%81%AF%E3%80%8C%E3%82%B5%E3%83%96%E3%82%B9%E3%82%AF%E3%83%AA%E3%83%97%E3%82%B7%E3%83%A7%E3%83%B3%E3%80%8D%E3%82%84%E3%80%8C%E3%83%AA%E3%82%BD%E3%83%BC%E3%82%B9-%E3%82%B0%E3%83%AB%E3%83%BC%E3%83%97%E3%80%8D%E3%81%AE%E5%8D%98%E4%BD%8D%E3%81%A7%E7%99%BB%E9%8C%B2%E3%81%97%E3%81%9F%E6%96%B9%E3%81%8C%E3%82%88%E3%81%84%E3%81%A7%E3%81%99%E3%81%8B%E3%80%82">Q. アラート処理ルールのスコープは「サブスクリプション」や「リソース グループ」の単位で登録した方がよいですか</a></li><li><a href="#Q-%E3%82%B9%E3%83%86%E3%83%BC%E3%83%88%E3%83%95%E3%83%AB%E3%81%AA%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%82%92%E8%A8%AD%E5%AE%9A%E3%81%97%E3%81%A6%E3%81%84%E3%81%BE%E3%81%99%E3%80%82%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%8C%E3%80%8C%E8%A7%A3%E6%B1%BA%E3%80%8D%E3%81%97%E3%81%9F%E3%81%A8%E3%81%8D%E3%81%AE%E3%81%BF%E9%80%9A%E7%9F%A5%E3%82%92%E6%8A%91%E5%88%B6%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%81%AF%E3%81%A7%E3%81%8D%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. ステートフルなアラート ルールを設定しています。アラートが「解決」したときのみ通知を抑制することはできますか。</a></li><li><a href="#Q-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E5%87%A6%E7%90%86%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%A7%E3%82%B5%E3%83%BC%E3%83%93%E3%82%B9%E6%AD%A3%E5%B8%B8%E6%80%A7%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%AE%E9%80%9A%E7%9F%A5%E3%82%92%E6%8A%91%E5%88%B6%E3%81%99%E3%82%8B%E3%81%93%E3%81%A8%E3%81%AF%E3%81%A7%E3%81%8D%E3%81%BE%E3%81%99%E3%81%8B%E3%80%82">Q. アラート処理ルールでサービス正常性アラートの通知を抑制することはできますか。</a></li></ul><br><br><br><hr><h3 id="メトリック-アラート-ルール"><a href="#メトリック-アラート-ルール" class="headerlink" title="メトリック アラート ルール"></a>メトリック アラート ルール</h3><hr><h3 id="Q-メトリック-アラート-ルールの設定項目を教えてください。"><a href="#Q-メトリック-アラート-ルールの設定項目を教えてください。" class="headerlink" title="Q. メトリック アラート ルールの設定項目を教えてください。"></a>Q. メトリック アラート ルールの設定項目を教えてください。</h3><p>メトリック アラート ルールの設定項目は、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-metric-alert-rule">公開情報</a>をご確認いただけますと幸いです。<br>また、動的しきい値を利用したメトリック アラートについては <a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-dynamic-thresholds">こちら</a>の公開情報もご参照ください。</p><details><summary><b>アラート ロジック</b></summary>メトリックの値を集計する方法、集計された値と比較する際のしきい値等を指定します。<p>※ 静的しきい値を選択したときの設定項目です。<br><img width="500" src="../MonitorAlertFAQ/image04.png"></p><p>※ 動的しきい値を選択したときの設定項目です。<br><img width="500" src="../MonitorAlertFAQ/image05.png"></p><table><thead><tr><th></th><th></th></tr></thead><tbody><tr><td>しきい値</td><td>静的しきい値では指定した値に基づいて評価されます。<br> 動的しきい値では機械学習アルゴリズムを使用してメトリックの動作パターンが継続的に学習され、予期しない動作に該当するしきい値が計算されます。</td></tr><tr><td>集計の種類</td><td>[ルックバック期間] で設定した期間において、データをまとめる方法を選択します。</td></tr><tr><td>演算子</td><td>集計された値と比較する際に、どの様な比較を行うかを設定します。</td></tr><tr><td>しきい値 (静的しきい値)</td><td>集計された値と比較する際に使用するしきい値を数値で設定します。</td></tr><tr><td>しきい値の感度 (動的しきい値)</td><td>アラートをトリガーする感度のレベルを指定します。</td></tr></tbody></table></details><br><details><summary><b>ディメンション</b></summary>ディメンションは、メトリック値に関する追加のデータ (名前と値のペア) です。メトリックは、個々のリソースごとに記録されますが、ディメンションはメトリックの値をより詳細に説明するための追加情報とお考えください。ディメンションを分割しない場合、メトリックのデータをより細かく分析するための要素を考慮せずに集計されます。一方で、ディメンションを分割した場合には、そのディメンションで集計されたデータが監視され、メトリックのデータをより細かく分析することができます。また、複数のディメンション値を選択した場合は、その組み合わせによって集計されたデータごとに監視されます。詳細は<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/metrics-aggregation-explained#dimensions-splitting-and-filtering)">こちら</a>の公開情報ごご覧いただけますと幸いです。<img width="700" src="../MonitorAlertFAQ/image06.png"><table><thead><tr><th></th><th></th></tr></thead><tbody><tr><td>ディメンション名</td><td>メトリックの特定列によって分割したい場合に利用します。</td></tr></tbody></table></details><br><details><summary><b>評価するタイミング</b></summary>1 回の評価を行う際に評価の対象となる期間と、評価の頻度を設定します。<p>※ 静的しきい値を選択したときの設定項目です。<br><img width="500" src="../MonitorAlertFAQ/image07.png"></p><p>※ 動的しきい値を選択したときの設定項目です。<br><img width="500" src="../MonitorAlertFAQ/image08.png"></p><table><thead><tr><th></th><th></th></tr></thead><tbody><tr><td>確認する間隔</td><td>集計された値としきい値の比較を行う頻度です。[確認する間隔] は [ルックバック期間] で設定した期間以下とする必要があります。</td></tr><tr><td>ルックバック期間</td><td>1 回の評価を行う際に評価の対象となる期間を設定します。</td></tr><tr><td>違反の数 (動的しきい値)</td><td>アラートをトリガーするために発生する必要がある違反の数を設定します。</td></tr><tr><td>範囲 (動的しきい値)</td><td>違反の数を評価する期間です。[範囲] で指定した期間を、[ルックバック期間] で分割され、しきい値を違反していた数を確認します。</td></tr></tbody></table></details><br><br><br><h3 id="Q-メトリック-アラート-ルールの設定にて-確認する間隔-と-ルックバック期間-はどのように選ぶのが良いですか？"><a href="#Q-メトリック-アラート-ルールの設定にて-確認する間隔-と-ルックバック期間-はどのように選ぶのが良いですか？" class="headerlink" title="Q. メトリック アラート ルールの設定にて [確認する間隔] と [ルックバック期間] はどのように選ぶのが良いですか？"></a>Q. メトリック アラート ルールの設定にて [確認する間隔] と [ルックバック期間] はどのように選ぶのが良いですか？</h3><p>[確認する間隔] と [ルックバック期間] を設定する際の注意点について説明します。</p><p>“確認する間隔 &#x3D;&#x3D; ルックバック期間” の設定の場合、メトリックが評価可能になるまでの遅延による影響を受ける可能性が高くなります。</p><p>アラート ルールを設定する際には、監視の目的に応じて以下のように設定することをご検討ください。</p><p>【漏れを防ぎたい (重複して検知を容認する) 】確認する間隔 &lt; ルックバック期間</p><p>【重複検知を防ぎたい (検知漏れを容認する) 】 確認する間隔 &#x3D;&#x3D; ルックバック期間<br><br><br><br></p><h3 id="Q-静的しきい値のメトリック-アラート-ルールで、2-回連続でしきい値を満たした時にアラートを発報させることはできますか。"><a href="#Q-静的しきい値のメトリック-アラート-ルールで、2-回連続でしきい値を満たした時にアラートを発報させることはできますか。" class="headerlink" title="Q. 静的しきい値のメトリック アラート ルールで、2 回連続でしきい値を満たした時にアラートを発報させることはできますか。"></a>Q. 静的しきい値のメトリック アラート ルールで、2 回連続でしきい値を満たした時にアラートを発報させることはできますか。</h3><p>メトリック アラートでは「特定の条件を満たした状態が N 回継続したときに通知する」という設定ではできません。</p><p>一方で、監視対象のメトリックが<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/metrics-index">プラットフォーム メトリック</a>であり、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/diagnostic-settings#metrics">Azure Monitor の診断設定</a>でメトリックを Log Analytics ワークスペースに転送できる場合には、ログ アラート ルールにてご要件を満たす設定が実現できる可能性があります。</p><p>ログ アラート ルールの場合は [違反の数] を利用することで、特定の条件を満たした状態が N 回継続したときに通知することが可能です。大まかな設定手順は以下の通りです。</p><ol><li><a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/HowToDiagnosticsSettings/">Azure Monitor の診断設定</a>の機能で Log Analytics ワークスペースにメトリックをエクスポートする</li><li>対象の Log Analytics ワークスペースをスコープにして、ログ アラート ルールを作成する</li></ol><p>メトリックを Log Analytics ワークスペースにエクスポートすると、Log Analytics ワークスペース上では <a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/reference/tables/azuremetrics">AzureMetrics</a> というテーブルに格納されます。例えば、Azure VM の Percentage CPU の平均値を監視している場合、以下のようなクエリでメトリックの平均値を確認することができます。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br></pre></td><td class="code"><pre><span class="line">AzureMetrics</span><br><span class="line">| where _ResourceId =~ &quot;&lt;リソース ID&gt;&quot; // 目的のリソースで絞ります</span><br><span class="line">| where MetricName contains &quot;Percentage CPU&quot; // 目的のメトリックで絞り込みます</span><br><span class="line">| project TimeGenerated, ResourceProvider, MetricName, Average</span><br></pre></td></tr></table></figure><img width="700" src="../MonitorAlertFAQ/image09.png"><p>ログ アラート ルールの場合は、これらの値を利用してログ アラート ルールを設定します。<br>例えば、[評価の頻度] が 5 分、[集計の粒度] が 5 分、[違反の数] を 3、[評価期間] が 15 分と設定したとします。<br>この場合、[評価の頻度] の 5 分毎に、15 分の [評価期間] が 5 分の [集計の粒度] で分割されます (15 ÷ 5 &#x3D; 3)。この 3 つのグループの中で閾値を違反するグループが 3 つあった場合にアラートが発報します。ログ アラート ルールの設定項目は、本ブログの「<a href="#Q-%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%AE%E8%A8%AD%E5%AE%9A%E9%A0%85%E7%9B%AE%E3%82%92%E6%95%99%E3%81%88%E3%81%A6%E3%81%8F%E3%81%A0%E3%81%95%E3%81%84%E3%80%82">ログ アラート ルールの設定項目を教えてください</a>」もご覧ください。<br><img width="700" src="../MonitorAlertFAQ/image10.png"></p><br><br><h3 id="Q-メトリック-アラート-ルールが実行されるタイミングを指定することはできますか。"><a href="#Q-メトリック-アラート-ルールが実行されるタイミングを指定することはできますか。" class="headerlink" title="Q. メトリック アラート ルールが実行されるタイミングを指定することはできますか。"></a>Q. メトリック アラート ルールが実行されるタイミングを指定することはできますか。</h3><p>Azure Monitor のアラート ルールでは、アラートが実行されるタイミングを指定することはできません。<br>アラート ルールが作成された時点から指定された &quot;確認する間隔&quot; のタイミングでアラート ルールが実行されるとご認識ください。</p><br><br><h3 id="Q-メトリック-アラート-ルールで時間帯によって条件を変更することはできますか。"><a href="#Q-メトリック-アラート-ルールで時間帯によって条件を変更することはできますか。" class="headerlink" title="Q. メトリック アラート ルールで時間帯によって条件を変更することはできますか。"></a>Q. メトリック アラート ルールで時間帯によって条件を変更することはできますか。</h3><p>メトリック アラート ルールで時間帯によって条件を変更することはできません。<br>時間帯によって条件を変更したい場合には、以下の方法をご検討ください。</p><ul><li>複数のメトリック アラート ルールを作成し、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-processing-rules?tabs=portal">アラート処理ルール</a>を使用して特定の時間帯の通知を抑制する</li><li>監視対象のメトリックをログとして Log Analytics ワークスペースに収集できる場合には、ログ アラート ルールで監視する</li></ul><br><br><h3 id="Q-ステートフルなメトリック-アラート-ルールで起動済み-Fired-のアラートを、手動で解決済み-Resolved-に変更することはできますか。"><a href="#Q-ステートフルなメトリック-アラート-ルールで起動済み-Fired-のアラートを、手動で解決済み-Resolved-に変更することはできますか。" class="headerlink" title="Q. ステートフルなメトリック アラート ルールで起動済み (Fired) のアラートを、手動で解決済み (Resolved) に変更することはできますか。"></a>Q. ステートフルなメトリック アラート ルールで起動済み (Fired) のアラートを、手動で解決済み (Resolved) に変更することはできますか。</h3><p>いいえ、手動で解決済みに変更することはできません。<br>メトリックの値がしきい値を満たさなくなるように Azure リソースを操作してください。</p><br><br><h3 id="Q-メトリック-アラート-ルールのディメンション値のドロップ-ダウンに値が表示されません。"><a href="#Q-メトリック-アラート-ルールのディメンション値のドロップ-ダウンに値が表示されません。" class="headerlink" title="Q. メトリック アラート ルールのディメンション値のドロップ ダウンに値が表示されません。"></a>Q. メトリック アラート ルールのディメンション値のドロップ ダウンに値が表示されません。</h3><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-metric-alert-rule">ディメンションは過去 48 時間のデータをもとに表示されます</a>。<br>過去 48 時間以内に当該ディメンション値を含むメトリックが記録されていない場合は、ディメンション値のドロップダウンには表示されません。ディメンション値が表示されない場合はカスタム値として設定いただきますようお願いいたします。</p><br><br><h3 id="Q-メトリック-アラート-ルール編集画面の-プレビュー-ではしきい値を満たしていたように見えますが、アラートが発報していません。"><a href="#Q-メトリック-アラート-ルール編集画面の-プレビュー-ではしきい値を満たしていたように見えますが、アラートが発報していません。" class="headerlink" title="Q. メトリック アラート ルール編集画面の [プレビュー] ではしきい値を満たしていたように見えますが、アラートが発報していません。"></a>Q. メトリック アラート ルール編集画面の [プレビュー] ではしきい値を満たしていたように見えますが、アラートが発報していません。</h3><p>下図はプレビュー画面であり、実際のアラート ルールの評価時刻やルックバック期間に基づいた集計の粒度で表示されていない場合がございます。このため、実際にはしきい値を満たしていない場合でも、プレビュー画面上ではしきい値を満たしているように表示されてしまう場合もございます。<br><img width="700" src="../MonitorAlertFAQ/image19.png"></p><p><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/essentials/analyze-metrics#configure-the-time-range">こちら</a>の公開情報の手順に沿って、しきい値を満たしていたと推測される時間帯のメトリック値をご確認ください。<br>メトリック エクスプローラー上でもアラートのしきい値を満たしている場合には、何らかの原因によりアラートが想定通り発報しなかった可能性がございます。アラートの検知漏れの調査をご要望の場合には、<a href="https://jpazmon-integ.github.io/blog/general/HowToCreateSR/#4-3-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%8C%E6%83%B3%E5%AE%9A%E3%81%A9%E3%81%8A%E3%82%8A%E3%81%AB%E5%8B%95%E4%BD%9C%E3%81%97%E3%81%AA%E3%81%84-%E6%A4%9C%E7%9F%A5%E3%82%82%E3%82%8C">以下の情報</a>をご記載の上、お問い合わせをご起票ください。</p><p>・アラート ルールのリソース ID<br>・アラートが発報されることが想定された日時 (タイムゾーンを明記してご記載ください。例. 2024-12-30 12:00 JST)</p><br><br><h3 id="Q-メトリック-アラート-ルールの利用料金を教えてください。"><a href="#Q-メトリック-アラート-ルールの利用料金を教えてください。" class="headerlink" title="Q. メトリック アラート ルールの利用料金を教えてください。"></a>Q. メトリック アラート ルールの利用料金を教えてください。</h3><p>メトリック アラート ルールは、監視対象の時系列ごとに課金されます。時系列はメトリックではなく、監視する単位とお考え下さい。例えば、静的メトリック アラート ルールで 10 個の VM を対象に 4 つのメトリックを監視した場合の月額料金は以下のとおりです。</p><p><strong>(10 VM * 4 メトリック時系列&#x2F;VM - 10 無料ユニット分) * メトリック時系列あたりの価格&#x2F;月</strong></p><p>また、アラート ルールにご指定いただくメトリック数 (条件数) 以外に、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-metric-multiple-time-series-single-rule?WT.mc_id=Portal-Microsoft_Azure_Monitoring#alert-rule-on-multiple-time-series">ディメンション分割した場合もメトリックの時系列が増加します</a>。例えば、静的メトリック アラート ルールで 10 個の VM を対象に 4 つのメトリックを監視し、このうち 1 つのメトリックで 1 つのディメンションを選択してディメンションの値を 2 つ指定した場合、月額料金は以下のように計算されます。</p><p><strong>(10 VM * 3 メトリック時系列&#x2F;VM + 10 VM * 1 メトリック時系列&#x2F;VM * 1 ディメンション * 2 個 - 10 無料ユニット分) * メトリック時系列あたりの価格&#x2F;月</strong></p><p>価格の詳細は <a href="https://azure.microsoft.com/ja-jp/pricing/details/monitor/">Azure Monitor 価格サイト</a>や<a href="https://azure.microsoft.com/ja-jp/pricing/calculator/">計算ツール</a>をご覧ください。<br>なお、アクション グループによってメールや SMS 等でアラートを通知している場合には、別途アクション グループに関するご利用料金も発生しますのでご留意ください。</p><br><br><br><hr><h3 id="ログ-アラート-ルール"><a href="#ログ-アラート-ルール" class="headerlink" title="ログ アラート ルール"></a>ログ アラート ルール</h3><hr><h3 id="Q-ログ-アラート-ルールの設定項目を教えてください。"><a href="#Q-ログ-アラート-ルールの設定項目を教えてください。" class="headerlink" title="Q. ログ アラート ルールの設定項目を教えてください。"></a>Q. ログ アラート ルールの設定項目を教えてください。</h3><p>ログ アラート ルールの設定項目は、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-log-alert-rule">公開情報</a>をご確認いただけますと幸いです。</p><details><summary><b>測定</b></summary>ログ検索を行う検索期間、実行結果の集計方法を指定します。例えば、[集計の粒度] を 10 分、[集計の種類] を [平均] とした場合、10 分間の期間にあるデータを平均化し、その値をアラート検知に利用します。<img width="500" src="../MonitorAlertFAQ/image01.png"><table><thead><tr><th></th><th></th></tr></thead><tbody><tr><td>メジャー</td><td>集計対象のテーブルの行または数値列を選択します。</td></tr><tr><td>集計の種類</td><td>[集計の粒度] で設定した期間において、データをまとめる方法を選択します。</td></tr><tr><td>集計の粒度</td><td>クエリで取得したログを一つのグループにまとめる単位を示します。</td></tr></tbody></table></details><br><details><summary><b>ディメンション</b></summary>ディメンションごとに分割すると、数値列または文字列の組み合わせがグループ化され、複数の Azure リソースで同じ条件を監視できます。複数のディメンション値を選択した場合は、その組み合わせによって生成される時系列ごとに独自のアラートがトリガーされ、個別に処理されます。<img width="700" src="../MonitorAlertFAQ/image02.png"><table><thead><tr><th></th><th></th></tr></thead><tbody><tr><td>リソース ID 列</td><td>クエリ結果に リソース ID が含まれていると、自動的に検出され、選択状態となります。リソース ID を指定した場合、リソース ID 毎にアラートのターゲットとして分割され、リソース ID 別にアラートの検知、通知が行われます。</td></tr><tr><td>ディメンション名</td><td>リソース ID 以外の特定列によって分割したい場合に利用します。</td></tr></tbody></table></details><br><details><summary><b>アラートロジック</b></summary>[測定] の設定によって集計された値と比較する際のしきい値と、評価の頻度を設定します。<img width="500" src="../MonitorAlertFAQ/image03.png"><table><thead><tr><th></th><th></th></tr></thead><tbody><tr><td>演算子</td><td>[測定] の設定によって集計された値と比較する際に、どの様な比較を行うかを設定します。</td></tr><tr><td>しきい値</td><td>[測定] の設定によって集計された値と比較する際に、使用するしきい値を数値で設定します。</td></tr><tr><td>評価の頻度</td><td>[測定] の設定によって集計された値としきい値の比較を行う頻度です。[評価の頻度] は [集計の粒度] で設定した期間以下とする必要があります。</td></tr></tbody></table></details><br><br><h3 id="Q-ログ-アラート-ルールの設定にて-評価の頻度-と-集計の粒度-はどのように選ぶのが良いですか？"><a href="#Q-ログ-アラート-ルールの設定にて-評価の頻度-と-集計の粒度-はどのように選ぶのが良いですか？" class="headerlink" title="Q. ログ アラート ルールの設定にて [評価の頻度] と [集計の粒度] はどのように選ぶのが良いですか？"></a>Q. ログ アラート ルールの設定にて [評価の頻度] と [集計の粒度] はどのように選ぶのが良いですか？</h3><p>[評価の頻度] と [集計の粒度] を設定する際の注意点について説明します。<br>Log Analytics ワークスペースに収集されるデータは、収集遅延や待機時間が発生いたします。<br>このログ取り込みにかかる<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/logs/data-ingestion-time#average-latency">平均待機時間は一般的には 20 秒から 3 分です</a>が、システムの負荷状況などによりさらに遅延が発生する可能性があります。</p><p>“評価の頻度 &#x3D;&#x3D; 集計の粒度” の設定ですと、ログの取り込みにかかる時間や収集遅延による影響を受ける可能性がより高くなります。</p><p>アラート ルールを設定する際には、監視の目的に応じて以下のように設定することをご検討ください。</p><p>【漏れを防ぎたい (重複して検知を容認する) 】 評価の頻度 &lt; 集計の粒度</p><p>【重複検知を防ぎたい (検知漏れを容認する) 】 評価の頻度 &#x3D;&#x3D; 集計の粒度<br><br><br><br></p><h3 id="Q-ログ-アラート-ルールが実行されるタイミングを指定することはできますか。"><a href="#Q-ログ-アラート-ルールが実行されるタイミングを指定することはできますか。" class="headerlink" title="Q. ログ アラート ルールが実行されるタイミングを指定することはできますか。"></a>Q. ログ アラート ルールが実行されるタイミングを指定することはできますか。</h3><p>Azure Monitor のアラート ルールでは、アラートが実行されるタイミングを指定することはできません。<br>アラート ルールが作成された時点から指定された &quot;評価の頻度&quot; のタイミングでアラート ルールが実行されるとご認識ください。</p><br><br><h3 id="Q-ログ-アラート-ルールのディメンション値のドロップ-ダウンに値が表示されません。"><a href="#Q-ログ-アラート-ルールのディメンション値のドロップ-ダウンに値が表示されません。" class="headerlink" title="Q. ログ アラート ルールのディメンション値のドロップ ダウンに値が表示されません。"></a>Q. ログ アラート ルールのディメンション値のドロップ ダウンに値が表示されません。</h3><p>メトリック アラート ルールと同様、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-log-alert-rule">ディメンションは過去 48 時間のデータをもとに表示されます</a>。<br>過去 48 時間以内に当該ディメンション値を含むログが記録されていない場合は、ディメンション値のドロップダウンには表示されません。ディメンション値が表示されない場合はカスタム値として設定いただきますようお願いいたします。</p><br><br><h3 id="Q-ログ-アラート-ルールでディメンションを設定し、各ディメンションのログが-0-件のときに発報するルールを作成しました。特定のディメンションを含むログの出力を停止しましたが、アラートが発報しません。"><a href="#Q-ログ-アラート-ルールでディメンションを設定し、各ディメンションのログが-0-件のときに発報するルールを作成しました。特定のディメンションを含むログの出力を停止しましたが、アラートが発報しません。" class="headerlink" title="Q. ログ アラート ルールでディメンションを設定し、各ディメンションのログが 0 件のときに発報するルールを作成しました。特定のディメンションを含むログの出力を停止しましたが、アラートが発報しません。"></a>Q. ログ アラート ルールでディメンションを設定し、各ディメンションのログが 0 件のときに発報するルールを作成しました。特定のディメンションを含むログの出力を停止しましたが、アラートが発報しません。</h3><p>ログ アラート ルールでディメンションを分割した場合、すべてのディメンションのログが 0 件のときにはアラートが検知されますが、一部のディメンションが 0 件のときには、アラートが検知されません。例を用いて説明します。</p><p>例えば、Windows マシンでパフォーマンス カウンターを収集し、「\Process(*)\ID Process」を監視するアラートを構成していたとします。<br>ログ アラート ルールに対して下記のようなクエリを指定し、Computer と InstanceName でディメンション分割されたと仮定します。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br></pre></td><td class="code"><pre><span class="line">Perf</span><br><span class="line">| where ObjectName == &quot;Process&quot;</span><br><span class="line">| where CounterName == &quot;ID Process&quot;</span><br></pre></td></tr></table></figure><p>このアラート ルールで [集計の粒度] を 5 分とした場合、下記のように直近 5 分間のログを検索し Computer、InstanceName 列でレコード数を集計したデータを、ログ アラート ルールは確認します。つまり、<strong>Log Analytics ワークスペースに存在するログ</strong>に対してディメンション分割されます。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br></pre></td><td class="code"><pre><span class="line">Perf</span><br><span class="line">| where TimeGenerated &gt; ago(5m) // 集計粒度が 5 分なので、直近 5 分間のログを取得</span><br><span class="line">| where ObjectName == &quot;Process&quot;</span><br><span class="line">| where CounterName == &quot;ID Process&quot;</span><br><span class="line">| summarize count() by Computer, InstanceName, bin (TimeGenerated, 5m) // Computer と InstanceName でレコード数を集計する</span><br></pre></td></tr></table></figure><p>上記のクエリで特定のプロセスを停止し、5 分以上当該プロセス情報が送信されていなかったとしても、<strong>そもそも直近 5 分間のログとして監視対象のプロセスに該当するログが存在しないため、そのプロセスに対するディメンション分割ができず、アラート ルールは検知できません</strong>。</p><p>一方で、下記のようにログ アラート ルールを設定いただくことで、このような問題を回避することができます。<br>このクエリでは、過去 2 日間のデータをプロセス リストとして取得し、直近 5 分間のデータとジョインしてレコードの数をカウントします。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br><span class="line">7</span><br><span class="line">8</span><br><span class="line">9</span><br><span class="line">10</span><br><span class="line">11</span><br><span class="line">12</span><br><span class="line">13</span><br><span class="line">14</span><br><span class="line">15</span><br></pre></td><td class="code"><pre><span class="line">let Computer_InstanceList =</span><br><span class="line">( Perf</span><br><span class="line">| where TimeGenerated &gt; ago(2d)</span><br><span class="line">| where ObjectName == &quot;Process&quot;</span><br><span class="line">| where CounterName == &quot;ID Process&quot;</span><br><span class="line">| summarize max(TimeGenerated) by Computer, InstanceName </span><br><span class="line">);</span><br><span class="line">Perf</span><br><span class="line">| where TimeGenerated &gt; ago(5m)</span><br><span class="line">| where ObjectName == &quot;Process&quot;</span><br><span class="line">| where CounterName == &quot;ID Process&quot;</span><br><span class="line">| summarize count() by Computer, InstanceName </span><br><span class="line">| join kind=rightouter Computer_InstanceList on $left.Computer == $right.Computer and $left.InstanceName == $right.InstanceName</span><br><span class="line">| extend AggregatedValue = iif(isnull(count_), 0, count_)</span><br><span class="line">| project ComputerName = Computer1, AggregatedValue, InstanceName = InstanceName1</span><br></pre></td></tr></table></figure><p><strong>&lt; 測定 &gt;</strong><br>メジャー : AggregatedValue<br>集計の種類 : 合計<br>集計の粒度 : 2 日</p><p><strong>&lt; ディメンションで分割する &gt;</strong><br>リソース ID 列 : 分割しない<br>ディメンション設定 : ComputerName と InstanceName を指定</p><p><strong>&lt; アラート ロジック &gt;</strong><br>演算子 : 次の値以下<br>しきい値 : 0<br>評価の頻度 : 5 分</p><br><br><h3 id="Q-ログ-アラート-ルールの設定画面を開いたところ、アラート-ルールによって-UI-が異なります。"><a href="#Q-ログ-アラート-ルールの設定画面を開いたところ、アラート-ルールによって-UI-が異なります。" class="headerlink" title="Q. ログ アラート ルールの設定画面を開いたところ、アラート ルールによって UI が異なります。"></a>Q. ログ アラート ルールの設定画面を開いたところ、アラート ルールによって UI が異なります。</h3><p>ログ アラート ルールの API バージョンによって UI が異なります。<br>API のバージョンが 2021-08-01 以降の場合は新 UI、バージョン 2018-04-16 以前であれば旧 UI で表示されます。</p><p>旧 UI のアラート条件を設定する画面です。<br><img width="1000" src="../MonitorAlertFAQ/image11.png"></p><p>新 UI のアラート条件を設定する画面です。<br><img width="1000" src="../MonitorAlertFAQ/image12.png"></p><p>ログ アラート ルールの API バージョンは、Azure Resource Graph クエリで確認することができます。Azure ポータルで [Resource Graph エクスプローラー] (<a href="https://learn.microsoft.com/ja-jp/azure/governance/resource-graph/first-query-portal">Azure Resource Graph エクスプローラー</a>) を開き、API バージョンをご確認ください。また、API バージョンの違いによる UI の差異については、<a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/AboutCustomizingAlertNotificationEmail/#%E6%96%B0%E3%81%97%E3%81%84-API-%E3%83%90%E3%83%BC%E3%82%B8%E3%83%A7%E3%83%B3-API-%E3%83%90%E3%83%BC%E3%82%B8%E3%83%A7%E3%83%B3-2021-08-01-%E3%81%AE%E3%83%AD%E3%82%B0-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E4%BD%9C%E6%88%90%E7%94%BB%E9%9D%A2">こちら</a>のブログでも紹介しておりますので、ぜひご覧下さい。</p><figure class="highlight plaintext"><table><tr><td class="gutter"><pre><span class="line">1</span><br><span class="line">2</span><br><span class="line">3</span><br><span class="line">4</span><br><span class="line">5</span><br><span class="line">6</span><br></pre></td><td class="code"><pre><span class="line">resources</span><br><span class="line">| where subscriptionId == &quot;サブスクリプション ID&quot;</span><br><span class="line">| where type == &quot;microsoft.insights/scheduledqueryrules&quot;</span><br><span class="line">| extend createdWithApiVersion = properties[&#x27;createdWithApiVersion&#x27;]</span><br><span class="line">| where kind != &#x27;LogToMetric&#x27;</span><br><span class="line">| project id, createdWithApiVersion</span><br></pre></td></tr></table></figure><br><br><h3 id="Q-旧-API-バージョン-2018-04-16-以前-のログ-アラート-ルールを作成する方法を教えてください。"><a href="#Q-旧-API-バージョン-2018-04-16-以前-のログ-アラート-ルールを作成する方法を教えてください。" class="headerlink" title="Q. 旧 API (バージョン 2018-04-16 以前) のログ アラート ルールを作成する方法を教えてください。"></a>Q. 旧 API (バージョン 2018-04-16 以前) のログ アラート ルールを作成する方法を教えてください。</h3><p>旧 API バージョンのログ アラート ルールを作成する場合は ARM テンプレートや REST API を利用してアラート ルールをデプロイしてください。Azure ポータルからログ アラート ルールを作成した場合は、現行の API (バージョン 2021-08-01 以降) でデプロイされます。<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/resource-manager-alerts-log?tabs=json#number-of-results-template-up-to-version-2018-04-16">弊社サイト</a>の 「(バージョン 2018-04-16 以前) 」 と記載されたテンプレートは旧 API バージョンの ARM テンプレートになります。また、REST API の場合は<a href="https://learn.microsoft.com/en-us/rest/api/monitor/scheduled-query-rules/create-or-update?view=rest-monitor-2018-04-16&tabs=HTTP">こちら</a>のサイトをご覧ください。</p><br><br><h3 id="Q-ログ-アラート-ルールで通知されるメールの件名や本文をカスタマイズすることはできますか。"><a href="#Q-ログ-アラート-ルールで通知されるメールの件名や本文をカスタマイズすることはできますか。" class="headerlink" title="Q. ログ アラート ルールで通知されるメールの件名や本文をカスタマイズすることはできますか。"></a>Q. ログ アラート ルールで通知されるメールの件名や本文をカスタマイズすることはできますか。</h3><p><a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/AboutCustomizingAlertNotificationEmail/#%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E9%80%9A%E7%9F%A5%E3%83%A1%E3%83%BC%E3%83%AB%E3%81%AF%E3%82%AB%E3%82%B9%E3%82%BF%E3%83%9E%E3%82%A4%E3%82%BA%E3%81%A7%E3%81%8D%E3%81%AA%E3%81%84">Azure Monitor で通知されるアラートのメールは、カスタマイズすることはできません</a>。<br>メール本文のカスタマイズが必要な場合には、<a href="https://learn.microsoft.com/ja-jp/azure/logic-apps/logic-apps-overview">Logic Apps</a> 等でお客様にて作りこんでいただく必要がございます。<br>弊社 <a href="https://jpazinteg.github.io/blog/LogicApps/Integration-logAlertRule/">Integration Support Blog</a>では Logic Apps を利用してログ アラート ルールのメールを通知する方法を紹介しておりますので、ご覧いただけますと幸いです。</p><br><br><h3 id="Q-ログ-アラート-ルールで通知されたメールの件名やフォーマットが変わりました。原因を教えてください。"><a href="#Q-ログ-アラート-ルールで通知されたメールの件名やフォーマットが変わりました。原因を教えてください。" class="headerlink" title="Q. ログ アラート ルールで通知されたメールの件名やフォーマットが変わりました。原因を教えてください。"></a>Q. ログ アラート ルールで通知されたメールの件名やフォーマットが変わりました。原因を教えてください。</h3><p>ログ アラート ルールの API バージョンの差異によってフォーマットが異なるメールが通知された可能性がございます。<br><a href="https://azure.microsoft.com/ja-jp/updates/new-email-templates-for-log-search-alerts-api-version-20210801-and-up/">現行の API (バージョン 2021-08-01 以降) のログ アラート ルール (ログ アラート ルール V2) で、非共通アラート スキーマの場合に送られる通知メールのフォーマットが変更されました</a>。アラート ルールによって通知されるメールのフォーマットが異なる場合には、アクション グループの共通アラート スキーマの設定をご確認ください。<a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/LogAlert_NewEmailTemplate_2024/">こちら</a>のブログでアクション グループの設定を確認する方法や、フォーマットが変更された背景等をご案内しておりますので、ご確認いただけますと幸いです。</p><br><br><h3 id="Q-ログ-アラート-ルールが勝手に無効化されていました。考えられる原因を教えてください。"><a href="#Q-ログ-アラート-ルールが勝手に無効化されていました。考えられる原因を教えてください。" class="headerlink" title="Q. ログ アラート ルールが勝手に無効化されていました。考えられる原因を教えてください。"></a>Q. ログ アラート ルールが勝手に無効化されていました。考えられる原因を教えてください。</h3><p>ログ アラート ルールの検索クエリの実行が継続して失敗している可能性があります。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-troubleshoot-log#a-log-search-alert-didnt-fire-when-it-should-have">ログ アラート ルールは、クエリなどの失敗が 1 週間続いた場合、Azure Monitor によって自動で無効化されます</a>。クエリの構文や該当のテーブルにログが出力されているかどうかをご確認ください。</p><p>また、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-create-log-alert-rule#configure-alert-rule-details">ログ アラート ルールにて Azure Data Explorer や Azure Resource Graph クエリを設定する際には、システム割り当てマネージド ID、またはユーザー割り当てマネージド ID を有効化し、閲覧者権限を付与いただく必要がございます</a>。マネージド ID に必要な権限が付与されていない場合、Azure Data Explorer や Azure Resource Graph に対してクエリを実行できません。Azure Data Explorer や Azure Resource Graph クエリを設定している場合には、マネージド ID に必要な権限が付与されているかどうかもご確認ください。</p><br><br><h3 id="Q-ログ-アラート-ルールの利用料金を教えてください。"><a href="#Q-ログ-アラート-ルールの利用料金を教えてください。" class="headerlink" title="Q. ログ アラート ルールの利用料金を教えてください。"></a>Q. ログ アラート ルールの利用料金を教えてください。</h3><p>ログ アラート ルールは、評価の頻度毎に月額料金が設定されています。また、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-types#monitor-multiple-instances-of-a-resource-using-dimensions">ディメンション分割した場合、評価される時系列が増えますので時系列に対するご利用料金も発生します</a>。</p><p>例えば、評価の頻度が 5 分のログ アラート ルールで 2 つのディメンションを選択し、それぞれディメンションの値を 2 つ指定した場合、評価される時系列は 2 * 2 &#x3D; 4 時系列となり、月額料金は以下のように計算されます。</p><p><strong>頻度 5 分のログ アラート ルールの価格&#x2F;月 + (4 時系列 - 無料の 1 時系列) * 頻度 5 分の時系列の価格&#x2F;月</strong></p><p>価格の詳細は <a href="https://azure.microsoft.com/ja-jp/pricing/details/monitor/">Azure Monitor 価格サイト</a>や<a href="https://azure.microsoft.com/ja-jp/pricing/calculator/">計算ツール</a>をご覧ください。<br>なお、アクション グループによってメールや SMS 等でアラートを通知している場合には、別途アクション グループに関するご利用料金も発生しますのでご留意ください。</p><br><br><br><hr><h3 id="アクティビティ-ログ-アラート（サービス正常性アラート、リソース正常性アラート、アクティビティ-ログ-アラート）"><a href="#アクティビティ-ログ-アラート（サービス正常性アラート、リソース正常性アラート、アクティビティ-ログ-アラート）" class="headerlink" title="アクティビティ ログ アラート（サービス正常性アラート、リソース正常性アラート、アクティビティ ログ アラート）"></a>アクティビティ ログ アラート（サービス正常性アラート、リソース正常性アラート、アクティビティ ログ アラート）</h3><hr><h3 id="Q-サービス正常性アラートでテスト発報することは可能ですか。"><a href="#Q-サービス正常性アラートでテスト発報することは可能ですか。" class="headerlink" title="Q. サービス正常性アラートでテスト発報することは可能ですか。"></a>Q. サービス正常性アラートでテスト発報することは可能ですか。</h3><p>サービス正常性アラートでは、テスト アラートという仕組みはございません。<br>一方で、アクション グループにはテスト通知機能がございます。通知のテストを実施されたい場合には、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/action-groups#test-an-action-group-in-the-azure-portal">テスト アクション グループ</a>機能をご利用いただけますと幸いです。</p><br><br><h3 id="Q-サービス正常性アラートで通知された内容について確認したいです。"><a href="#Q-サービス正常性アラートで通知された内容について確認したいです。" class="headerlink" title="Q. サービス正常性アラートで通知された内容について確認したいです。"></a>Q. サービス正常性アラートで通知された内容について確認したいです。</h3><p>サービス正常性アラートで通知された内容についてご不明な点がある場合、基本的には該当するサービス観点でお問い合わせをご起票くださいますようお願いいたします。サービス正常性のメールでは、メールの下部に該当するサービス名が記載されております (下記例の場合は Azure Resource Manager 観点でお問い合わせをご起票ください)。<br><img width="700" src="../MonitorAlertFAQ/image14.png"><br>また、サービス正常性のイベントには Tracking-ID (追跡 ID) が付与されておりますので、Tracking-ID の情報もご記載ください。</p><br><br><h3 id="Q-サービス正常性アラートで通知されたメールを、メールの件名でフォルダ分けしたいです。件名のルールを教えてください。"><a href="#Q-サービス正常性アラートで通知されたメールを、メールの件名でフォルダ分けしたいです。件名のルールを教えてください。" class="headerlink" title="Q. サービス正常性アラートで通知されたメールを、メールの件名でフォルダ分けしたいです。件名のルールを教えてください。"></a>Q. サービス正常性アラートで通知されたメールを、メールの件名でフォルダ分けしたいです。件名のルールを教えてください。</h3><p>サービス正常性アラートのメールの件名や本文の内容は、特に決められた形式はございません。<br>メールの件名や通知内容は各サービスの弊社開発エンジニアが決定しております。ご参考までに過去に通知されたサービス正常性アラートの件名やメールで通知された内容を紹介しますが、決められた形式はないこと、ご了承ください。</p><table style="border-collapse: collapse; width: 100%;">  <thead>    <tr>      <th style="border: 0.5px solid lightgray; text-align: center; padding: 8px; width: 180px;">イベントの種類</th>      <th style="border: 0.5px solid lightgray; text-align: center; padding: 8px; width: 250px;">イベントの内容</th>      <th style="border: 0.5px solid lightgray; text-align: center; padding: 8px; width: 250px;">過去に通知されたメール件名の例</th>      <th style="border: 0.5px solid lightgray; text-align: center; padding: 8px;">過去に通知されたメールの内容</th>    </tr>  </thead>  <tbody>    <tr>      <td style="border: 0.5px solid lightgray; padding: 8px;">サービスに関する問題</td>      <td style="border: 0.5px solid lightgray; padding: 8px;">サービスの問題は、Azure サービスに影響する問題が発生した際のイベント</td>      <td style="border: 0.5px solid lightgray; padding: 8px;">Azure Resource Manager - Investigating</td>      <td style="border: 0.5px solid lightgray; padding: 8px;">Azure Resource Managerプラットフォームに依存するサービスのリソース作成で問題が発生する可能性があることを通知した内容です。</td>    </tr>    <tr>      <td style="border: 0.5px solid lightgray; padding: 8px;">計画メンテナンス</td>      <td style="border: 0.5px solid lightgray; padding: 8px;">定期的なメンテナンスは、Azure サービスの可用性に影響を及ぼす可能性のあるメンテナンスが発生した際のイベント</td>      <td style="border: 0.5px solid lightgray; padding: 8px;">Advance Notification for Scheduled Maintenance to Azure Database for MySQL</td>      <td style="border: 0.5px solid lightgray; padding: 8px;">Azure Database for MySQLの定期メンテナンスの事前通知のメールです。</td>    </tr>    <tr>      <td style="border: 0.5px solid lightgray; padding: 8px;">正常性の勧告</td>      <td style="border: 0.5px solid lightgray; padding: 8px;">ユーザーが注目すべき Azure サービスの変更が発生した際のイベント</td>      <td style="border: 0.5px solid lightgray; padding: 8px;">Action recommended: Allow communication with new Azure SQL Database gateways by 1 September 2020</td>      <td style="border: 0.5px solid lightgray; padding: 8px;">SQL Databaseの更新に伴い、推奨される操作をご案内した内容です。</td>    </tr>    <tr>      <td style="border: 0.5px solid lightgray; padding: 8px;">セキュリティ アドバイザリ</td>      <td style="border: 0.5px solid lightgray; padding: 8px;">Azure サービスの可用性に影響する可能性があるセキュリティ関連の通知または違反があった際のイベント</td>      <td style="border: 0.5px solid lightgray; padding: 8px;">Security - Critical: Certificate Authority revocation due to non-compliance of your certificates potentially impacting</td>      <td style="border: 0.5px solid lightgray; padding: 8px;">一部の証明書の失効に伴う影響について通知をするメールです。</td>    </tr>  </tbody></table><br><br><h3 id="Q-サービス正常性アラートで、現在利用しているサービスに関する通知のみを受け取りたいです。"><a href="#Q-サービス正常性アラートで、現在利用しているサービスに関する通知のみを受け取りたいです。" class="headerlink" title="Q. サービス正常性アラートで、現在利用しているサービスに関する通知のみを受け取りたいです。"></a>Q. サービス正常性アラートで、現在利用しているサービスに関する通知のみを受け取りたいです。</h3><p>サービス正常性アラート設定時の “サービス” や “リージョン” ですべて選択いただくことをご検討ください。<br>サービス正常性アラートは、ご利用いただいているサービスのご利用いただいているリージョンを対象としたイベントが発生した場合にのみ通知が行われる仕組みです。このため、サブスクリプション上のすべてのサービス、リージョンおよびイベントの種類を選択した場合にも、利用していないリソースに対してアラートは発生いたしません。サービス正常性アラートの<a href="https://jpazmon-integ.github.io/blog/ame/HowToSetUpServiceHealthAlertsAndRecommendedSettings/">サポート ブログ</a> もあわせてご確認ください。</p><br><br><h3 id="Q-Azure-サービスの廃止に関する通知を受け取り、通知の内容に沿って移行作業を実施しましたが、同様の通知が再度通知されました。対応が完了していないリソースが存在するということでしょうか。"><a href="#Q-Azure-サービスの廃止に関する通知を受け取り、通知の内容に沿って移行作業を実施しましたが、同様の通知が再度通知されました。対応が完了していないリソースが存在するということでしょうか。" class="headerlink" title="Q. Azure サービスの廃止に関する通知を受け取り、通知の内容に沿って移行作業を実施しましたが、同様の通知が再度通知されました。対応が完了していないリソースが存在するということでしょうか。"></a>Q. Azure サービスの廃止に関する通知を受け取り、通知の内容に沿って移行作業を実施しましたが、同様の通知が再度通知されました。対応が完了していないリソースが存在するということでしょうか。</h3><p>サービスの廃止や仕様の変更等、ご利用いただいているお客様に影響が大きいと推測される通知は、対象となるリソースが存在しない場合も、そのサービスをご利用いただいている幅広いお客様に通知させていただくことがございます。予めご了承ください。</p><br><br><h3 id="Q-サービス正常性アラートやリソース正常性アラートを利用し、アクション-グループでメール通知を設定しています。利用料金を教えてください。"><a href="#Q-サービス正常性アラートやリソース正常性アラートを利用し、アクション-グループでメール通知を設定しています。利用料金を教えてください。" class="headerlink" title="Q. サービス正常性アラートやリソース正常性アラートを利用し、アクション グループでメール通知を設定しています。利用料金を教えてください。"></a>Q. サービス正常性アラートやリソース正常性アラートを利用し、アクション グループでメール通知を設定しています。利用料金を教えてください。</h3><p>メールの通知に関する費用のみが発生します。<br>アラート ルールで通知する場合、基本的にアラート ルールに対する料金と通知の料金が発生します。アクティビティ ログ アラート (サービス正常性やリソース正常性アラートを含む) の場合は、アラート ルールに対する料金は発生しません。<br>価格の詳細は <a href="https://azure.microsoft.com/ja-jp/pricing/details/monitor/">Azure Monitor 価格サイト</a>や<a href="https://azure.microsoft.com/ja-jp/pricing/calculator/">計算ツール</a>をご覧ください。</p><div class="alert is-info"><p class="alert-title">Note</p><p>リソース正常性アラートについては別途<a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/ResourceHealthAlert/">ブログ</a>を作成しております。</p></div><br><br><br><hr><h3 id="アクション-グループ、アラート処理ルール"><a href="#アクション-グループ、アラート処理ルール" class="headerlink" title="アクション グループ、アラート処理ルール"></a>アクション グループ、アラート処理ルール</h3><hr><h3 id="Q-アクション-グループの処理が失敗したことを検知する方法はありますか。"><a href="#Q-アクション-グループの処理が失敗したことを検知する方法はありますか。" class="headerlink" title="Q. アクション グループの処理が失敗したことを検知する方法はありますか。"></a>Q. アクション グループの処理が失敗したことを検知する方法はありますか。</h3><p>誠に恐れ入りますが、基本的にアクション グループの失敗を検知する方法はございません。<br>アクション グループによる通知処理が失敗する原因は、主に以下の 2 つが考えらえます。</p><ul><li>Azure 側の障害でアクション グループがトリガーされなかった</li><li>アクション グループはトリガーされたが、何かしらの原因で処理が失敗した</li></ul><p>前者の場合は Azure の<a href="https://learn.microsoft.com/ja-jp/azure/service-health/overview">サービス正常性アラート</a>で通知される可能性はございます。<br>一方で、後者の場合はお客様環境で確認いただく方法がなく、現時点でアクション グループの失敗を検知することができません。</p><p>アクション グループによって通知処理が失敗した原因の調査をご希望の場合は、<a href="https://jpazmon-integ.github.io/blog/general/HowToCreateSR/#4-5-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%8C%E7%99%BA%E5%A0%B1%E3%81%97%E3%81%9F%E3%81%8C%E3%80%81%E3%83%A1%E3%83%BC%E3%83%AB%E3%81%A7%E9%80%9A%E7%9F%A5%E3%81%95%E3%82%8C%E3%81%AA%E3%81%84">以下の情報</a>をもってお問い合わせをご起票くださいますようお願いいたします。</p><p>・アラート ルールのリソース ID<br>・アクション グループのリソース ID<br>・アラートが発報した日時 (タイムゾーンを明記してご記載ください。例. 2023-03-15 12:00 JST)<br>・<a href="https://jpazmon-integ.github.io/blog/general/HowToCreateSR/#4-4-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%8C%E6%83%B3%E5%AE%9A%E3%81%A9%E3%81%8A%E3%82%8A%E3%81%AB%E5%8B%95%E4%BD%9C%E3%81%97%E3%81%AA%E3%81%84-%E8%AA%A4%E6%A4%9C%E7%9F%A5">アラート ID</a></p><br><br><h3 id="Q-アラートが発報しましたが、メールが届いていません。考えられる原因を教えてください。"><a href="#Q-アラートが発報しましたが、メールが届いていません。考えられる原因を教えてください。" class="headerlink" title="Q. アラートが発報しましたが、メールが届いていません。考えられる原因を教えてください。"></a>Q. アラートが発報しましたが、メールが届いていません。考えられる原因を教えてください。</h3><p>考えられる主な原因は以下の通りです。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-troubleshoot#i-didnt-receive-the-expected-email">こちら</a>の公開情報にもトラブルシューティングのステップが掲載されておりますのでご確認ください。</p><ul><li>通知されたメール アドレスが許可されていない</li><li>アラート処理ルールによってメールの通知が抑制された</li><li>アクション グループで登録解除されていた</li><li>メールのレート制限に達した</li></ul><p>Azure Monitor から送られるメールは以下のアドレスが利用されます。メール アドレスがブロックされていないかどうかをご確認ください。</p><p>・<a href="mailto:&#97;&#122;&#x75;&#114;&#101;&#45;&#110;&#111;&#x72;&#101;&#112;&#x6c;&#x79;&#x40;&#x6d;&#105;&#x63;&#114;&#111;&#x73;&#111;&#x66;&#x74;&#46;&#x63;&#x6f;&#109;">azure-noreply@microsoft.com</a><br>・<a href="mailto:&#x61;&#x7a;&#x75;&#x72;&#x65;&#101;&#109;&#97;&#105;&#108;&#x2d;&#110;&#x6f;&#x72;&#101;&#112;&#108;&#x79;&#x40;&#x6d;&#105;&#99;&#x72;&#111;&#x73;&#x6f;&#102;&#x74;&#46;&#x63;&#x6f;&#109;">azureemail-noreply@microsoft.com</a><br>・<a href="mailto:&#97;&#x6c;&#x65;&#114;&#x74;&#x73;&#x2d;&#x6e;&#x6f;&#114;&#101;&#112;&#x6c;&#x79;&#64;&#x6d;&#x61;&#105;&#x6c;&#x2e;&#119;&#x69;&#110;&#100;&#x6f;&#x77;&#x73;&#97;&#x7a;&#117;&#x72;&#101;&#46;&#99;&#x6f;&#x6d;">alerts-noreply@mail.windowsazure.com</a></p><p>アラート処理ルールによってメールの通知が抑制された可能性もございます。<br>Azure ポータルの [監視] - [アラート] から、アラート処理ルールでアラートの通知が抑制されていないかどうかをご確認ください。<br><img width="900" src="../MonitorAlertFAQ/image15.png"></p><p>アクション グループのメール アドレスが登録解除されている可能性もございます。<br>Azure ポータルからアクション グループの編集画面を開き、[通知] の [状態] で <strong>登録解除済み</strong> と表示されている場合は、<a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/UnsubscribeAlertMail/">こちら</a> のブログを参考にメール アドレスの再登録をお願いいたします。<br><img width="700" src="../MonitorAlertFAQ/image16.png"></p><p>また、アクション グループには<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/service-limits#action-groups">制限</a>がございます。メールの場合は 1 時間に 100 通のレート制限があり、この制限に触れた場合は通知が停止されます。この制限に抵触すると、当該のアドレスに「We’ve temporarily paused your Azure email notifications」という通知メールが届きますので、このレート制限の影響でメールが届いていないとご判断いただけます。<br><img width="600" src="../MonitorAlertFAQ/image17.png"></p><p>上記に該当しない場合は、Azure Monitoring サポートまでお問い合わせをご起票ください。<br>お問い合わせをご起票いただく際には、<a href="https://jpazmon-integ.github.io/blog/general/HowToCreateSR/#4-5-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E3%81%8C%E7%99%BA%E5%A0%B1%E3%81%97%E3%81%9F%E3%81%8C%E3%80%81%E3%83%A1%E3%83%BC%E3%83%AB%E3%81%A7%E9%80%9A%E7%9F%A5%E3%81%95%E3%82%8C%E3%81%AA%E3%81%84">以下の情報</a>をご連携くださいますようお願いいたします。</p><p>・アラート ルールのリソース ID<br>・アクション グループのリソース ID<br>・アラートが発報した日時 (タイムゾーンを明記してご記載ください。例. 2023-03-15 12:00 JST)<br>・<a href="https://jpazmon-integ.github.io/blog/general/HowToCreateSR/#4-4-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%8C%E6%83%B3%E5%AE%9A%E3%81%A9%E3%81%8A%E3%82%8A%E3%81%AB%E5%8B%95%E4%BD%9C%E3%81%97%E3%81%AA%E3%81%84-%E8%AA%A4%E6%A4%9C%E7%9F%A5">アラート ID</a></p><br><br><h3 id="Q-アクション-グループでメールを通知しています。利用料金を教えてください。"><a href="#Q-アクション-グループでメールを通知しています。利用料金を教えてください。" class="headerlink" title="Q. アクション グループでメールを通知しています。利用料金を教えてください。"></a>Q. アクション グループでメールを通知しています。利用料金を教えてください。</h3><p>課金アカウント毎に 1,000 通までは無料でご利用いただけますが、この無料枠を超えた場合はご利用料金が発生します。<br>100,000 通につき $2 の場合、1,001 通目から 100,000 通目までは、$2 となります。<br>100,001 通 から 200,000 通目までは、さらに + $2 となり、＄4 となります。<br>現時点の価格の詳細は <a href="https://azure.microsoft.com/ja-jp/pricing/details/monitor/">Azure Monitor 価格サイト</a>や<a href="https://azure.microsoft.com/ja-jp/pricing/calculator/">計算ツール</a>をご覧ください。通知の種類 (メール、webhook、SMS など) によってご利用料金が異なりますので、アクション グループの設定内容に応じてご確認ください。</p><br><br><h3 id="Q-アラート処理ルールのスコープでは、通知を抑制したいアラート-ルールを指定すればよいのでしょうか。"><a href="#Q-アラート処理ルールのスコープでは、通知を抑制したいアラート-ルールを指定すればよいのでしょうか。" class="headerlink" title="Q. アラート処理ルールのスコープでは、通知を抑制したいアラート ルールを指定すればよいのでしょうか。"></a>Q. アラート処理ルールのスコープでは、通知を抑制したいアラート ルールを指定すればよいのでしょうか。</h3><p>いいえ。アラート処理ルールのスコープでは、<strong>影響を受けるリソース</strong>を指定してください。<br><strong>影響を受けるリソース</strong> は、Azure ポータルの [監視] &gt; [アラート] でご確認いただけます。<br><a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/AlertProcessingRule/#2-1-%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88%E5%87%A6%E7%90%86%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%A7%E6%8C%87%E5%AE%9A%E3%81%99%E3%82%8B%E3%82%B9%E3%82%B3%E3%83%BC%E3%83%97%E3%81%AF%E3%80%81%E3%82%A2%E3%83%A9%E3%83%BC%E3%83%88-%E3%83%AB%E3%83%BC%E3%83%AB%E3%81%A7%E3%81%AF%E3%81%AA%E3%81%84">必ずしも、アラート ルールのスコープと 影響を受けるリソース が一致するとは限りません</a>ので、ご注意ください。</p><p>また、スコープでサブスクリプションやリソース グループを選択することも可能ですが、サブスクリプションやリソース グループに存在するリソースを対象とした、すべてのアラート ルールにアラート処理ルールが適用されますので、ご注意ください。<br><img width="900" src="../MonitorAlertFAQ/image18.png"></p><br><br><h3 id="Q-アラート処理ルールを利用していますが、Azure-ポータルの-監視-アラート-でアラートが発報しているようです。"><a href="#Q-アラート処理ルールを利用していますが、Azure-ポータルの-監視-アラート-でアラートが発報しているようです。" class="headerlink" title="Q. アラート処理ルールを利用していますが、Azure ポータルの [監視] &gt; [アラート] でアラートが発報しているようです。"></a>Q. アラート処理ルールを利用していますが、Azure ポータルの [監視] &gt; [アラート] でアラートが発報しているようです。</h3><p>アラート処理ルールは、<strong>アクション グループの適用&#x2F;抑制を行う機能であり、アラート ルールの実行自体を抑制するものではございません。</strong> アラートの発報や解決自体を抑制する機能ではございませんので、ご留意ください。</p><br><br><h3 id="Q-アラート処理ルールによってアラート-ルールの通知が抑制されたことを確認する方法を教えてください。"><a href="#Q-アラート処理ルールによってアラート-ルールの通知が抑制されたことを確認する方法を教えてください。" class="headerlink" title="Q. アラート処理ルールによってアラート ルールの通知が抑制されたことを確認する方法を教えてください。"></a>Q. アラート処理ルールによってアラート ルールの通知が抑制されたことを確認する方法を教えてください。</h3><p>Azure ポータルの [監視] - [アラート] を開き、[履歴] を選択してください。<br>アラート処理ルールでアラートの通知が抑制された場合は、以下のように表示されます。<br><img width="900" src="../MonitorAlertFAQ/image15.png"></p><br><br><h3 id="Q-アラート処理ルールのスコープは「サブスクリプション」や「リソース-グループ」の単位で登録した方がよいですか。"><a href="#Q-アラート処理ルールのスコープは「サブスクリプション」や「リソース-グループ」の単位で登録した方がよいですか。" class="headerlink" title="Q. アラート処理ルールのスコープは「サブスクリプション」や「リソース グループ」の単位で登録した方がよいですか。"></a>Q. アラート処理ルールのスコープは「サブスクリプション」や「リソース グループ」の単位で登録した方がよいですか。</h3><p>弊社としては推奨している単位はございません。<br>監視対象となるリソース、リソース グループ、サブスクリプションのいずれか、お客様のご要件に沿うものをご指定ください。</p><p>アラート処理ルールのスコープでサブスクリプションやリソース グループを選択した場合、その配下に存在するリソースを対象とした、すべてのアラート ルールにアラート処理ルールが適用されます。特定のアラート ルールにアラート処理ルールを適用されたい場合には、<a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-processing-rules?tabs=portal#scope-and-filters-for-alert-processing-rules">フィルター</a>の条件で [アラート ルール ID] もしくは [アラート ルール名] で通知を抑制したいアラート ルールをご指定ください。<br><img width="700" src="../MonitorAlertFAQ/image13.png"></p><br><br><h3 id="Q-ステートフルなアラート-ルールを設定しています。アラートが「解決」したときのみ通知を抑制することはできますか。"><a href="#Q-ステートフルなアラート-ルールを設定しています。アラートが「解決」したときのみ通知を抑制することはできますか。" class="headerlink" title="Q. ステートフルなアラート ルールを設定しています。アラートが「解決」したときのみ通知を抑制することはできますか。"></a>Q. ステートフルなアラート ルールを設定しています。アラートが「解決」したときのみ通知を抑制することはできますか。</h3><p>はい、可能です。<br>アラート処理ルールでは、任意の時間帯にアクション グループを適用したり、抑制したりすることができます。<br>下図のようにアラートの条件に対して「解決済み」をご指定いただくことで、解決済みのアラートに対してアクション グループを抑制することが可能です。<br><img width="900" src="../MonitorAlertFAQ/image20.png"></p><br><br><h3 id="Q-アラート処理ルールでサービス正常性アラートの通知を抑制することはできますか。"><a href="#Q-アラート処理ルールでサービス正常性アラートの通知を抑制することはできますか。" class="headerlink" title="Q. アラート処理ルールでサービス正常性アラートの通知を抑制することはできますか。"></a>Q. アラート処理ルールでサービス正常性アラートの通知を抑制することはできますか。</h3><p>いいえ。<br><a href="https://learn.microsoft.com/ja-jp/azure/azure-monitor/alerts/alerts-processing-rules?tabs=portal#add-action-groups-to-all-alert-types">サービス正常性アラートはアラート処理ルールで通知を抑制することはできません</a>。</p><br><br><p>上記の内容以外でご不明な点や疑問点などございましたら、弊社サポート サービスまでお問い合わせください。<br>最後までお読みいただきありがとうございました！</p>]]>
    </content>
    <id>https://jpazmon-integ.github.io/blog/AzureMonitorEssential/MonitorAlertFAQ/</id>
    <link href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/MonitorAlertFAQ/"/>
    <published>2025-01-28T15:00:00.000Z</published>
    <summary>
      <![CDATA[<p>[更新履歴]</p>
<ul>
<li>2025&#x2F;01&#x2F;29 : ブログ公開</li>
<li>2025&#x2F;10&#x2F;21 : アラートの重複と検知漏れに関する情報を追記</li>
<li>2026&#x2F;02&#x2F;06 : 最新の情報であることを確認済み</li>
</ul>
<p>こんにちは、Azure Monitoring サポート チームの北村です。<br>今回は Azure Monitor のアラートに関するよくあるご質問をご紹介します。<br><a href="https://jpazmon-integ.github.io/blog/AzureMonitorEssential/ResourceHealthAlert/">リソース正常性アラート</a>や<a href="https://jpazmon-integ.github.io/blog/ame/HowToSetUpServiceHealthAlertsAndRecommendedSettings/">サービス正常性アラート</a>については、別途ブログを投稿しておりますので併せてご覧いただけますと幸いです！</p>
<br>]]>
    </summary>
    <title>Azure Monitor のアラートに関するよくあるご質問</title>
    <updated>2026-09-06T00:15:21.636Z</updated>
  </entry>
</feed>